
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 artbitrage/stealth-kid-rat
Stealth Kid RAT (SKR) ist ein quelloffener plattformübergreifender Remote-Access-Trojaner (RAT), geschrieben in C#. Veröffentlicht unter der…
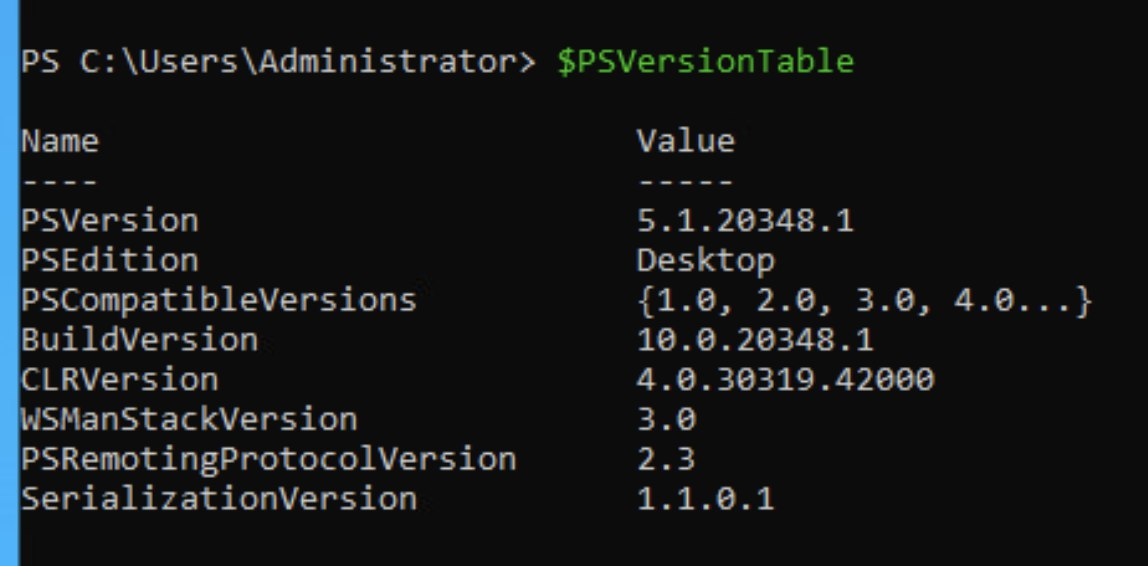 osman1337-security/cve-2025-54100
Proof-of-concept für CVE-2025-54100: XSS in PowerShell's Invoke-WebRequest über mshtml.HTMLDocumentClass, ermöglicht Remotecodeausführung beim Curlen…
 thottysploity/cve-2024-53375
TP-Link Archer AXE75 Authentifizierte Befehlsinjektion
 gigaryte/cve-2022-31898
Proof-of-concept-Exploit für CVE-2022-31898, eine Command-Injection-Schwachstelle in GL-iNet-Routern (Firmware < 3.215). Stellt eine Reverse Shell…
 azurit/modsecurity-backdoor
Dies ist ein Proof-of-Concept für Schadsoftware, die innerhalb der ModSecurity-WAF läuft.
 magicming200/cve-2019-7238_nexus_rce_tool
Grafisches Ein-Klick-Erkennungstool für die Nexus-RCE-Schwachstelle CVE-2019-7238. CVE-2019-7238 Nexus RCE-Schwachstellen-PoC-Tool.
 qmadev/crabloader
Rust-basierter benutzerdefinierter Reflective Loader für Cobalt Strike Payloads. Vermeidet RWX-Speicherseiten aus OPSEC-Sicherheitsgründen. Enthält…
 dereeqw/blackberryc2
Verschlüsseltes Command‑and‑Control (C2)‑Forschungsframework für Cybersicherheitsbildung, Red‑Team‑Labore und sichere…
 refr4g/cve-2024-51378
Exploit für CyberPanel Pre-Auth RCE durch Command Injection
 bao7uo/bmc_bladelogic
BMC Bladelogic RSCD-Exploits einschließlich Remote-Code-Ausführung - CVE-2016-1542, CVE-2016-1543, CVE-2016-5063
 cj1324/cgishell
shellshock CVE-2014-6271 CGI Exploit, Verwendung wie Openssh via CGI
 bttea/cve-2024-4577-rce-poc
CVE-2024-4577 RCE PoC
 a0yami/cve-2025-50505
Exploit für CVE-2025-50505 in Clash Verge Rev, der lokale Privilegienausweitung und Remote-Codeausführung über eine nicht authentifizierte API…
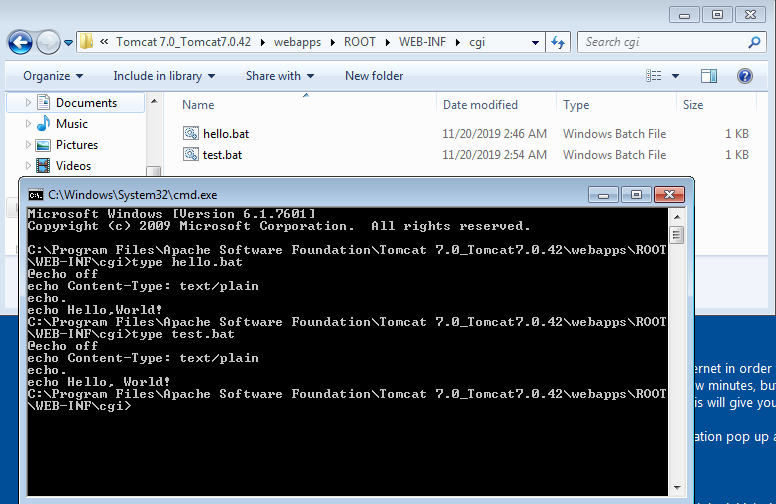 setrus/cve-2019-0232
CVE-2019-0232-Remotecodeausführung auf Apache Tomcat 7.0.42
 obsida-uk/apollo
Ein einfaches, leichtgewichtiges Remote-Access-Tool, geschrieben in Python.
 lukebob-zz/c2-pwn
Nutzt die Shodan-API, um C2-Server herunterzuladen und bekannte Exploits auf ihnen auszuführen.
 kaandemir993/overlord-rat-reverse-engineering-a-go-based-rat-injection-keylogging-c2-exfiltration-analysis
Vollständige statische & Speicheranalyse von Overlord RAT: Go-Agent-Architektur, HTTP/2- + WebSocket-C2, reflektive DLL-Injektion, Browser-Keylogging…
 buter-chkalova/rvbbit-arsenal
Offensive & defensive Linux-Kernel-Sicherheitsforschung mit Fokus auf Rootkit-Verhalten, beobachtbaren Artefakten und Erkennung.








