
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen

 tevora-threat/rt_redirectors
Ansible-Rolle zur Konfiguration von Redirectors für Red Team C2
 benjaminhays/cve-2022-36804-poc-exploit
Einigermaßen zuverlässiger PoC-Exploit für CVE-2022-36804 (BitBucket kritische Befehlseinschleusung)
 k8gege/cve-2021-40444
Exploit-Toolkit für CVE-2021-40444 MSHTML Remote Code Execution, mit DLL-Payload-Generierung, Office-Dokument-Erstellung und Lateral-Movement-Modulen…
 gryfman/dlpwn
Red Team-Tool zur verdeckten Datei-Exfiltration über Bluetooth-Audioübertragung, das Binärdaten in FLAC-Signale codiert, um EDR-, XDR- und…
 whispergate/lldp
C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…
 haxrob/bpfdoor-controller-source
Quellcode für einen BPFDoor Backdoor-Controller, der verdeckte Kommunikationskanäle über TCP, UDP, ICMP und HTTPS mit Aktivierung durch Magic Packet,…
 mr-wolf-gb/d-rat_vb.net_mysql_php
D-RAT [VB.NET]+[MySQL]+[PHP]
 ill-deed/cve-2025-34085-multi-target
Multi-target unauthenticated RCE scanner für CVE-2025-34085, der das WordPress Simple File List Plugin betrifft. Lädt hoch, benennt um und löst…
 octoberfest7/aggressor_snippets
Eine Sammlung zufälliger kleiner Aggressor-Snippets, die kein eigenes Repository rechtfertigen
 90n45-d3v/bluebunny
BLE-basierter C2-Server für Hak5 Bash Bunny, der drahtlose Befehlsinjektion, Payload-Zustellung und Fernsteuerung über Bluetooth Low Energy…
 shellkraft/ledger
Ein Aggressor-Skript, das während eines Red-Team-Einsatzes vorgenommene operative Änderungen verfolgt. Gibt Ihnen einen vollständigen Prüfpfad…
 s1xhcl/f5_rce_poc
cve-2021-22986 f5 rce Schwachstellen-Batch-Erkennung poc
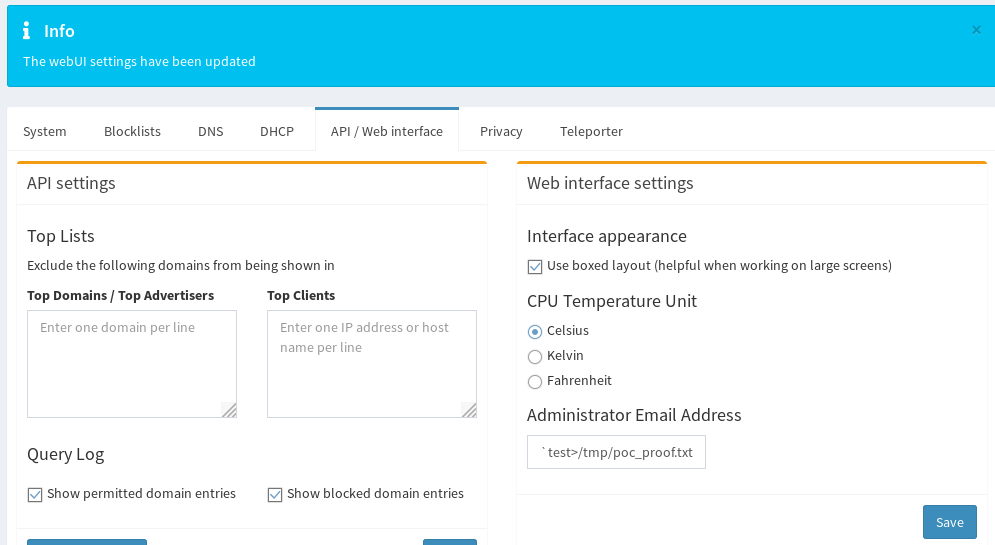 pr0tean/cve-2019-13051
Proof-of-Concept-Exploit für die Pi-Hole AdminLTE Befehlseinschleusung (CVE-2019-13051), die über E-Mail-Feld-Injection und cron-basierte Ausführung…
 ap0dexme0/cve-2023-34960
Durchführen mit massiver Befehlseinschleusung (Chamilo)
 watchtowrlabs/palo-alto-panos-cve-2024-0012
Exploit für CVE-2024-0012 und CVE-2024-9474, der auf Authentifizierungsumgehung und authentifizierte Befehlseinschleusung in der Palo Alto PAN-OS…
 tas9er/springcloudgatewayrce
SpringCloudGatewayRCE - CVE-2022-22947 / Code von: Tas9er
 jbaines-r7/overkill
QNAP N-Day (Wahrscheinlich nicht CVE-2020-2509)
 mbadanoiu/cve-2025-31644
CVE-2025-31644: Befehlsinjektion im Appliance-Modus in F5 BIG-IP








