
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 attl4s/freemetsrvloader
freeBokuLoader-Fork, der auf Metsrvs anfängliches Reflective-DLL-Paket abzielt und dieses freigibt.
 al1ex/cve-2020-17530
S2-061 CVE-2020-17530
 preludeorg/cua-kit
Werkzeuge zum Angriff auf Computer Use Agents
 duy-31/cve-2023-46805_cve-2024-21887
Eine Schwachstelle zur Umgehung der Authentifizierung in der Web-Komponente von Ivanti ICS 9.x, 22.x und Ivanti Policy Secure ermöglicht es einem…
 advancedhacker101/android-c-sharp-rat-server
Dies ist ein Plugin für den c# R.A.T Server, das eine Erweiterung für android-basierte Telefonsysteme bietet.
 persistent-security/hermes-the-messenger
Ein PoC zur Erlangung von Persistenz über Push-Benachrichtigungen unter Windows
 mythicc2profiles/httpx
Konfigurierbares, community-getriebenes HTTP-C2-Profil
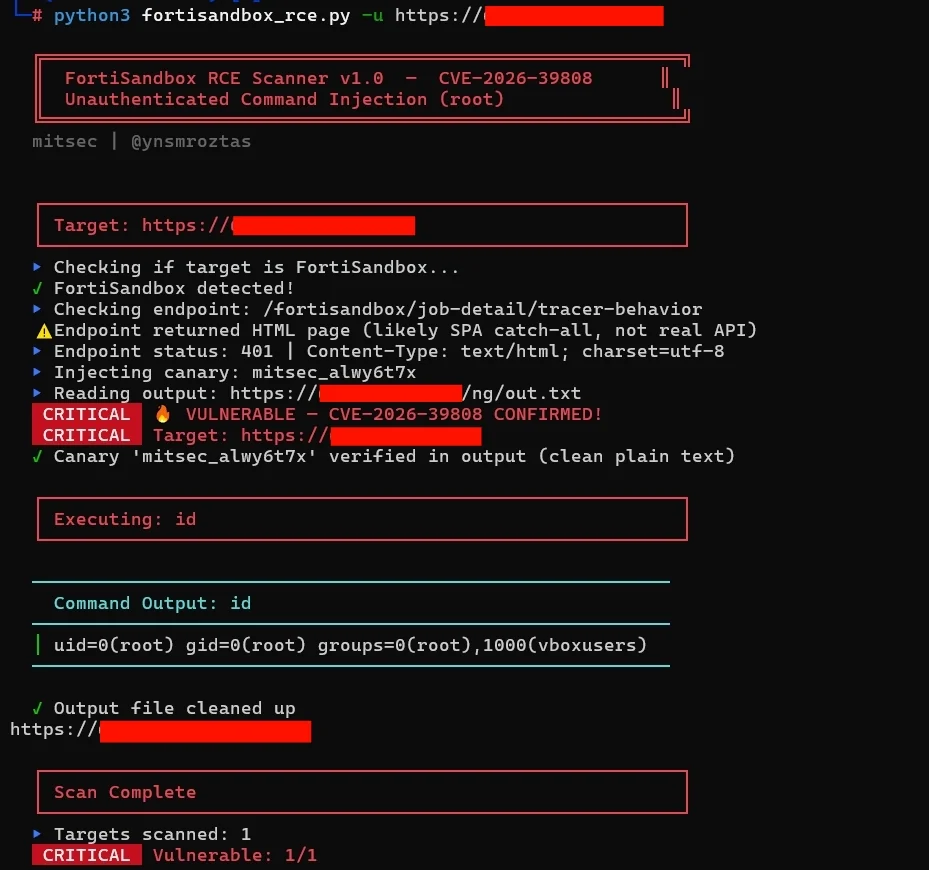 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
Nicht authentifizierter RCE-Scanner für FortiSandbox CVE-2026-39808 mit Canary-basierter Verifizierung, Befehlsausführung und Pipeline-Integration…
 tarantula-team/cve-2019-12949
CVE-2019-12949
 kljunowsky/cve-2024-27348
Proof-of-Concept-Exploit für nicht authentifizierte Remote-Codeausführung im Apache HugeGraph Server über Groovy-Injektion. Unterstützt…
 dsnezhkov/octohook
Git Web Hook Tunnel für C2
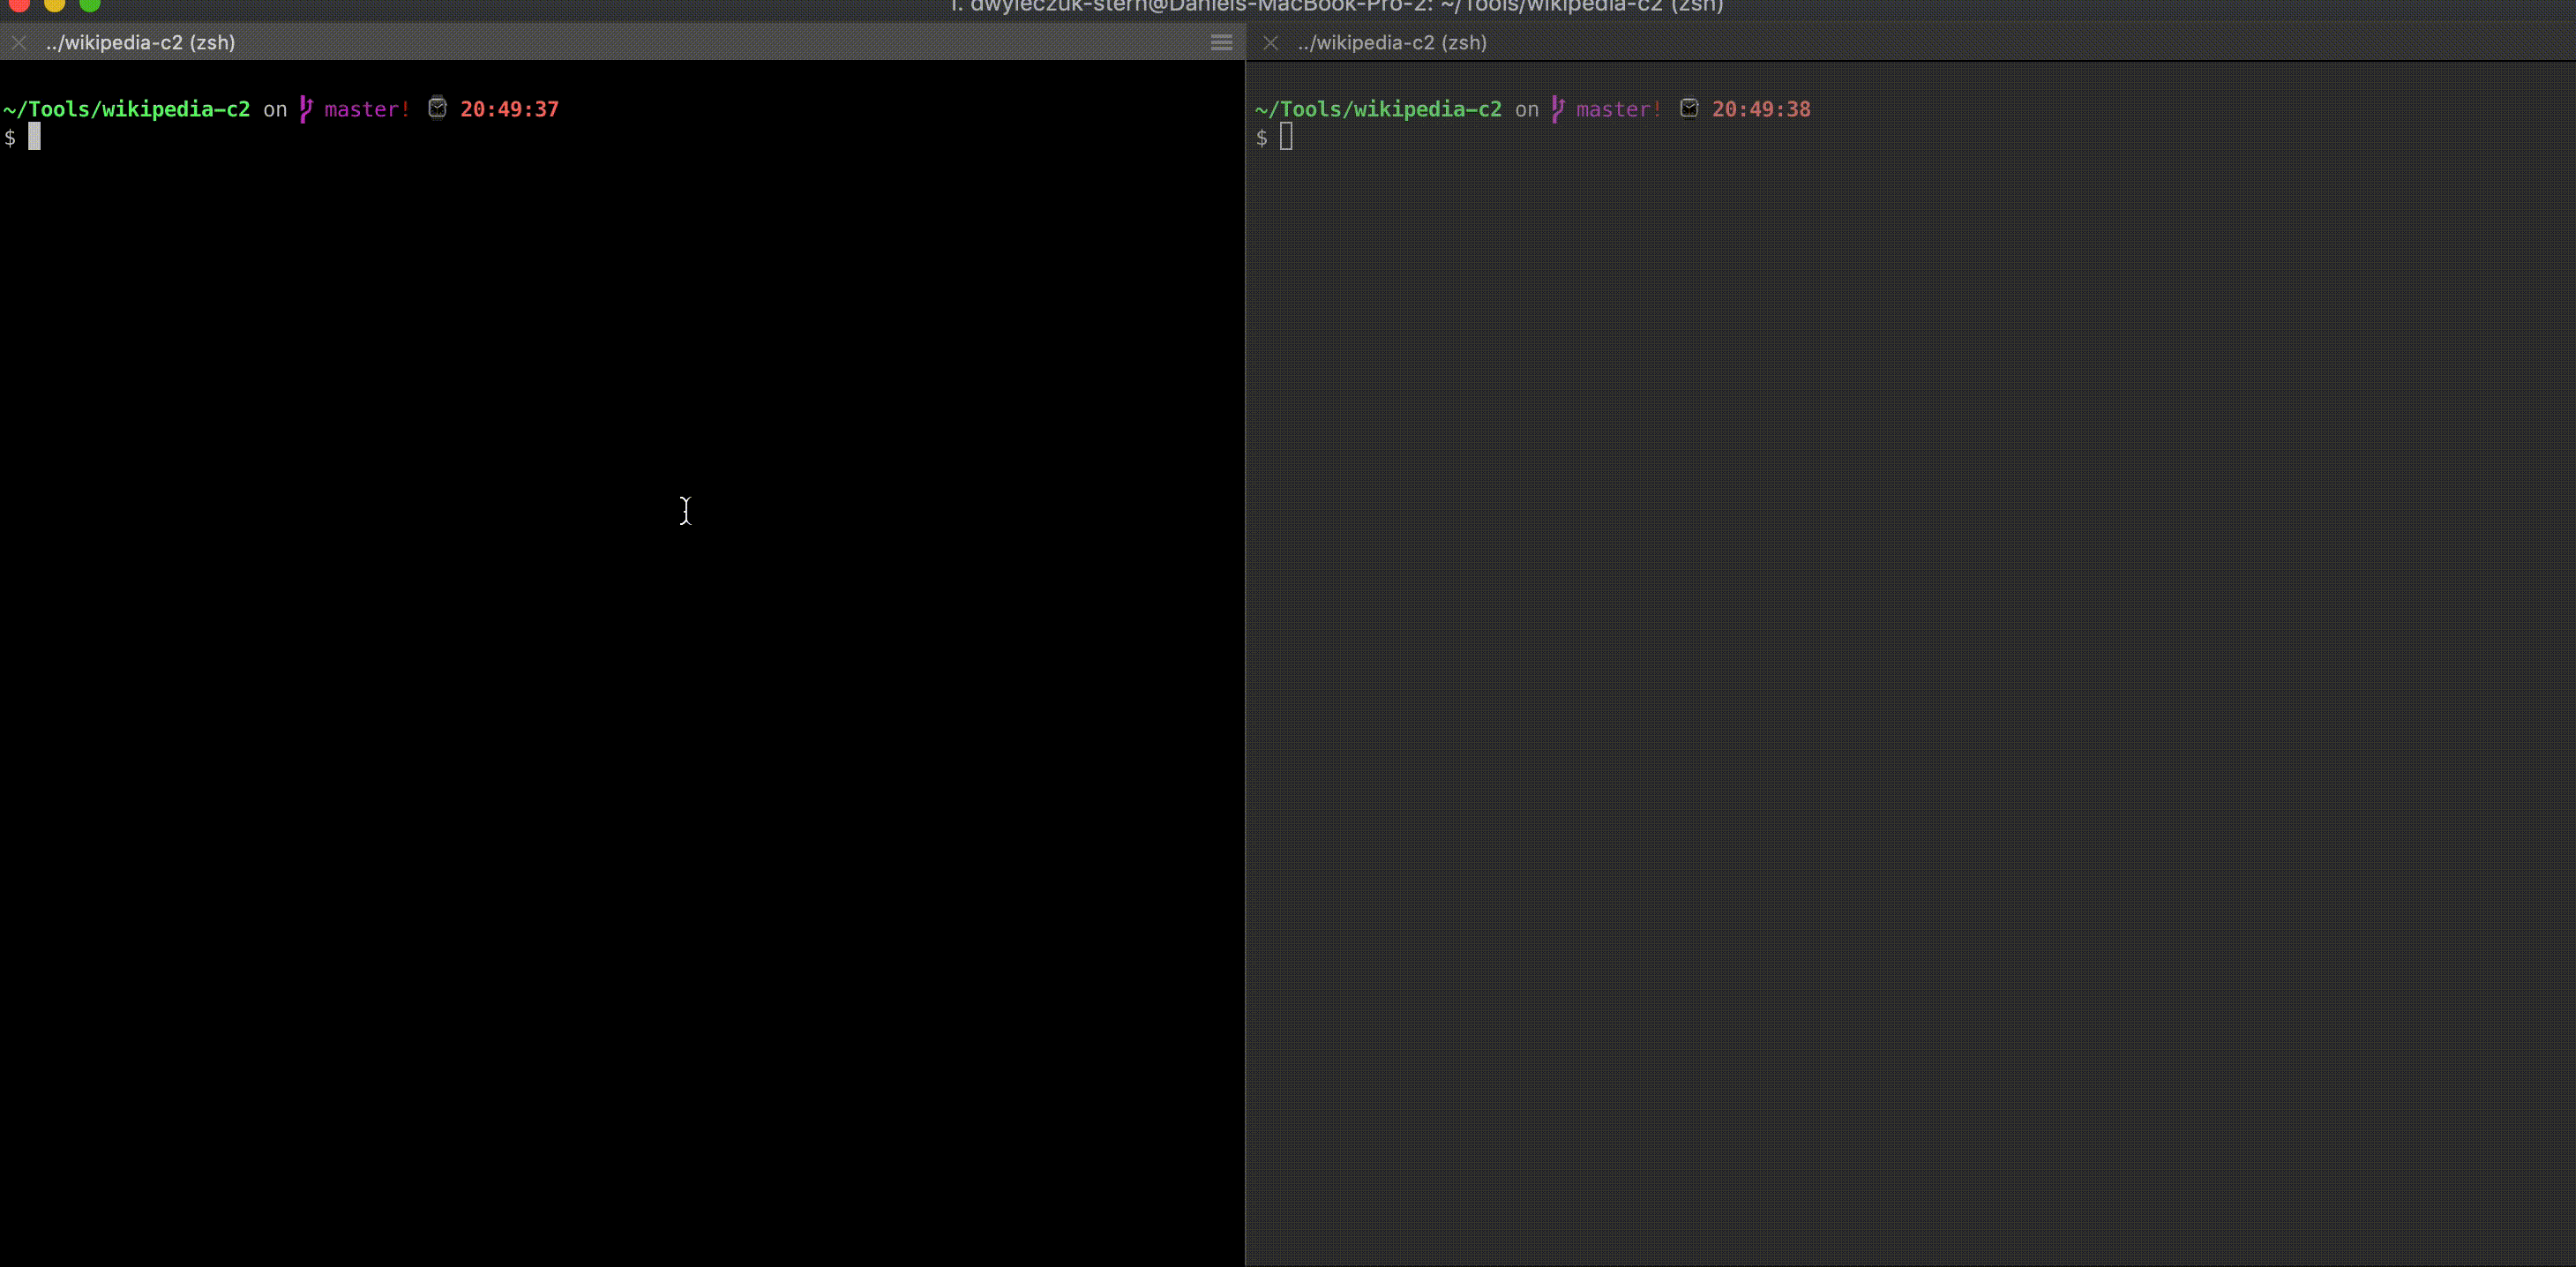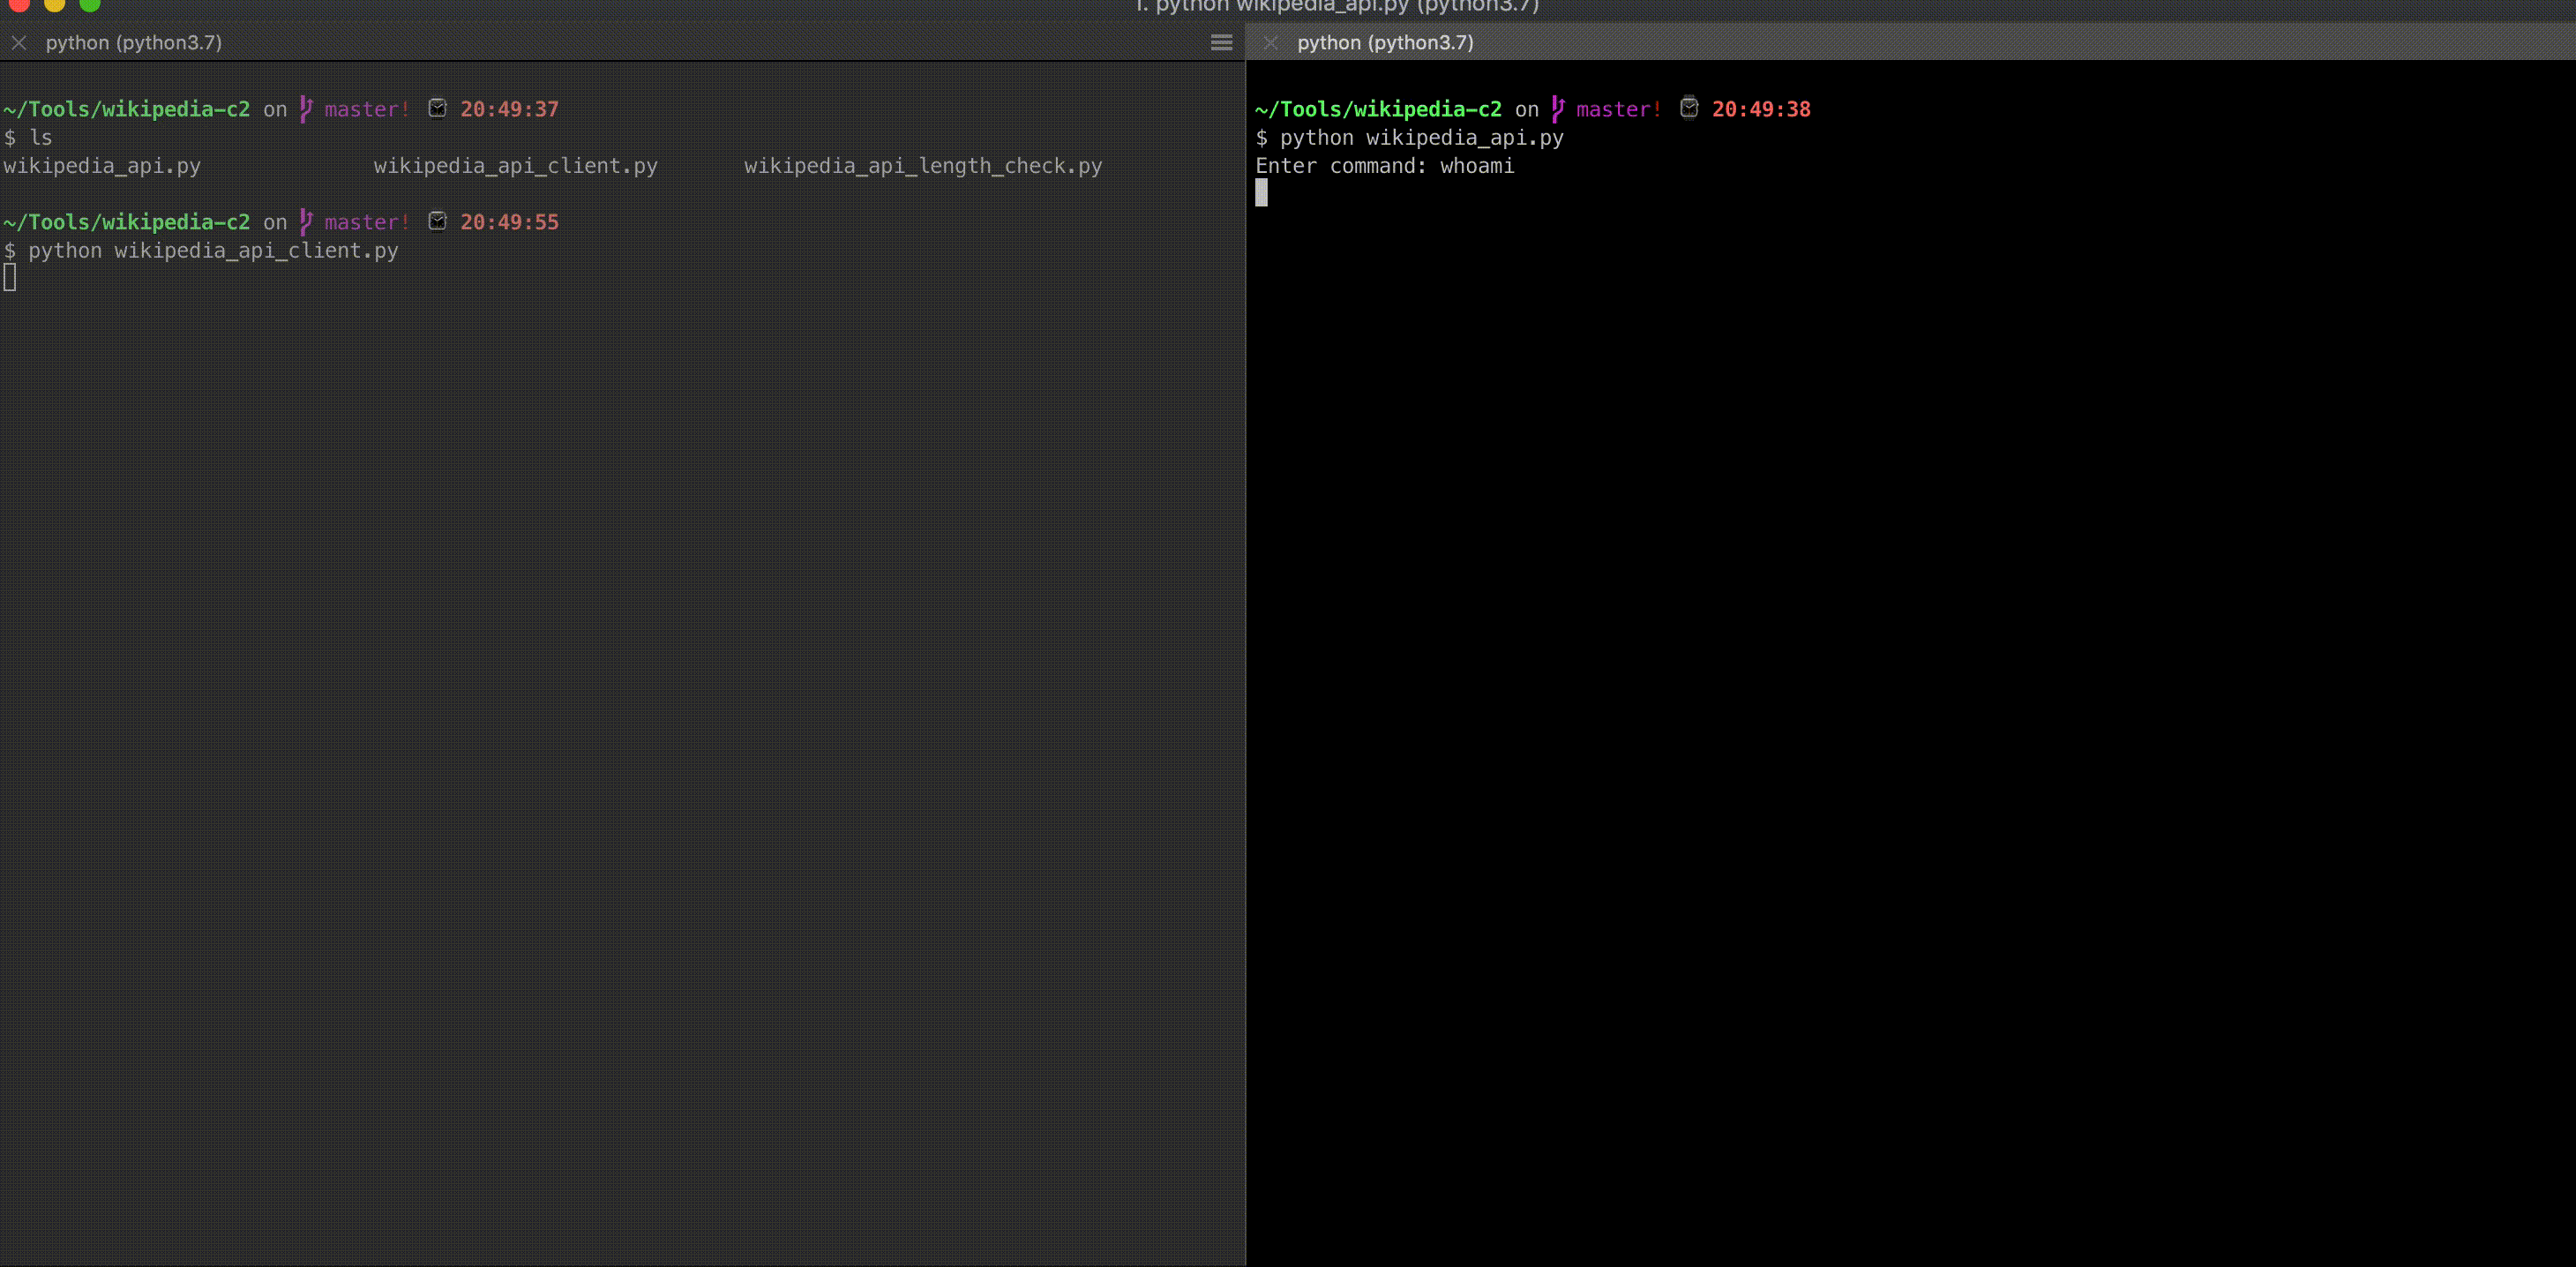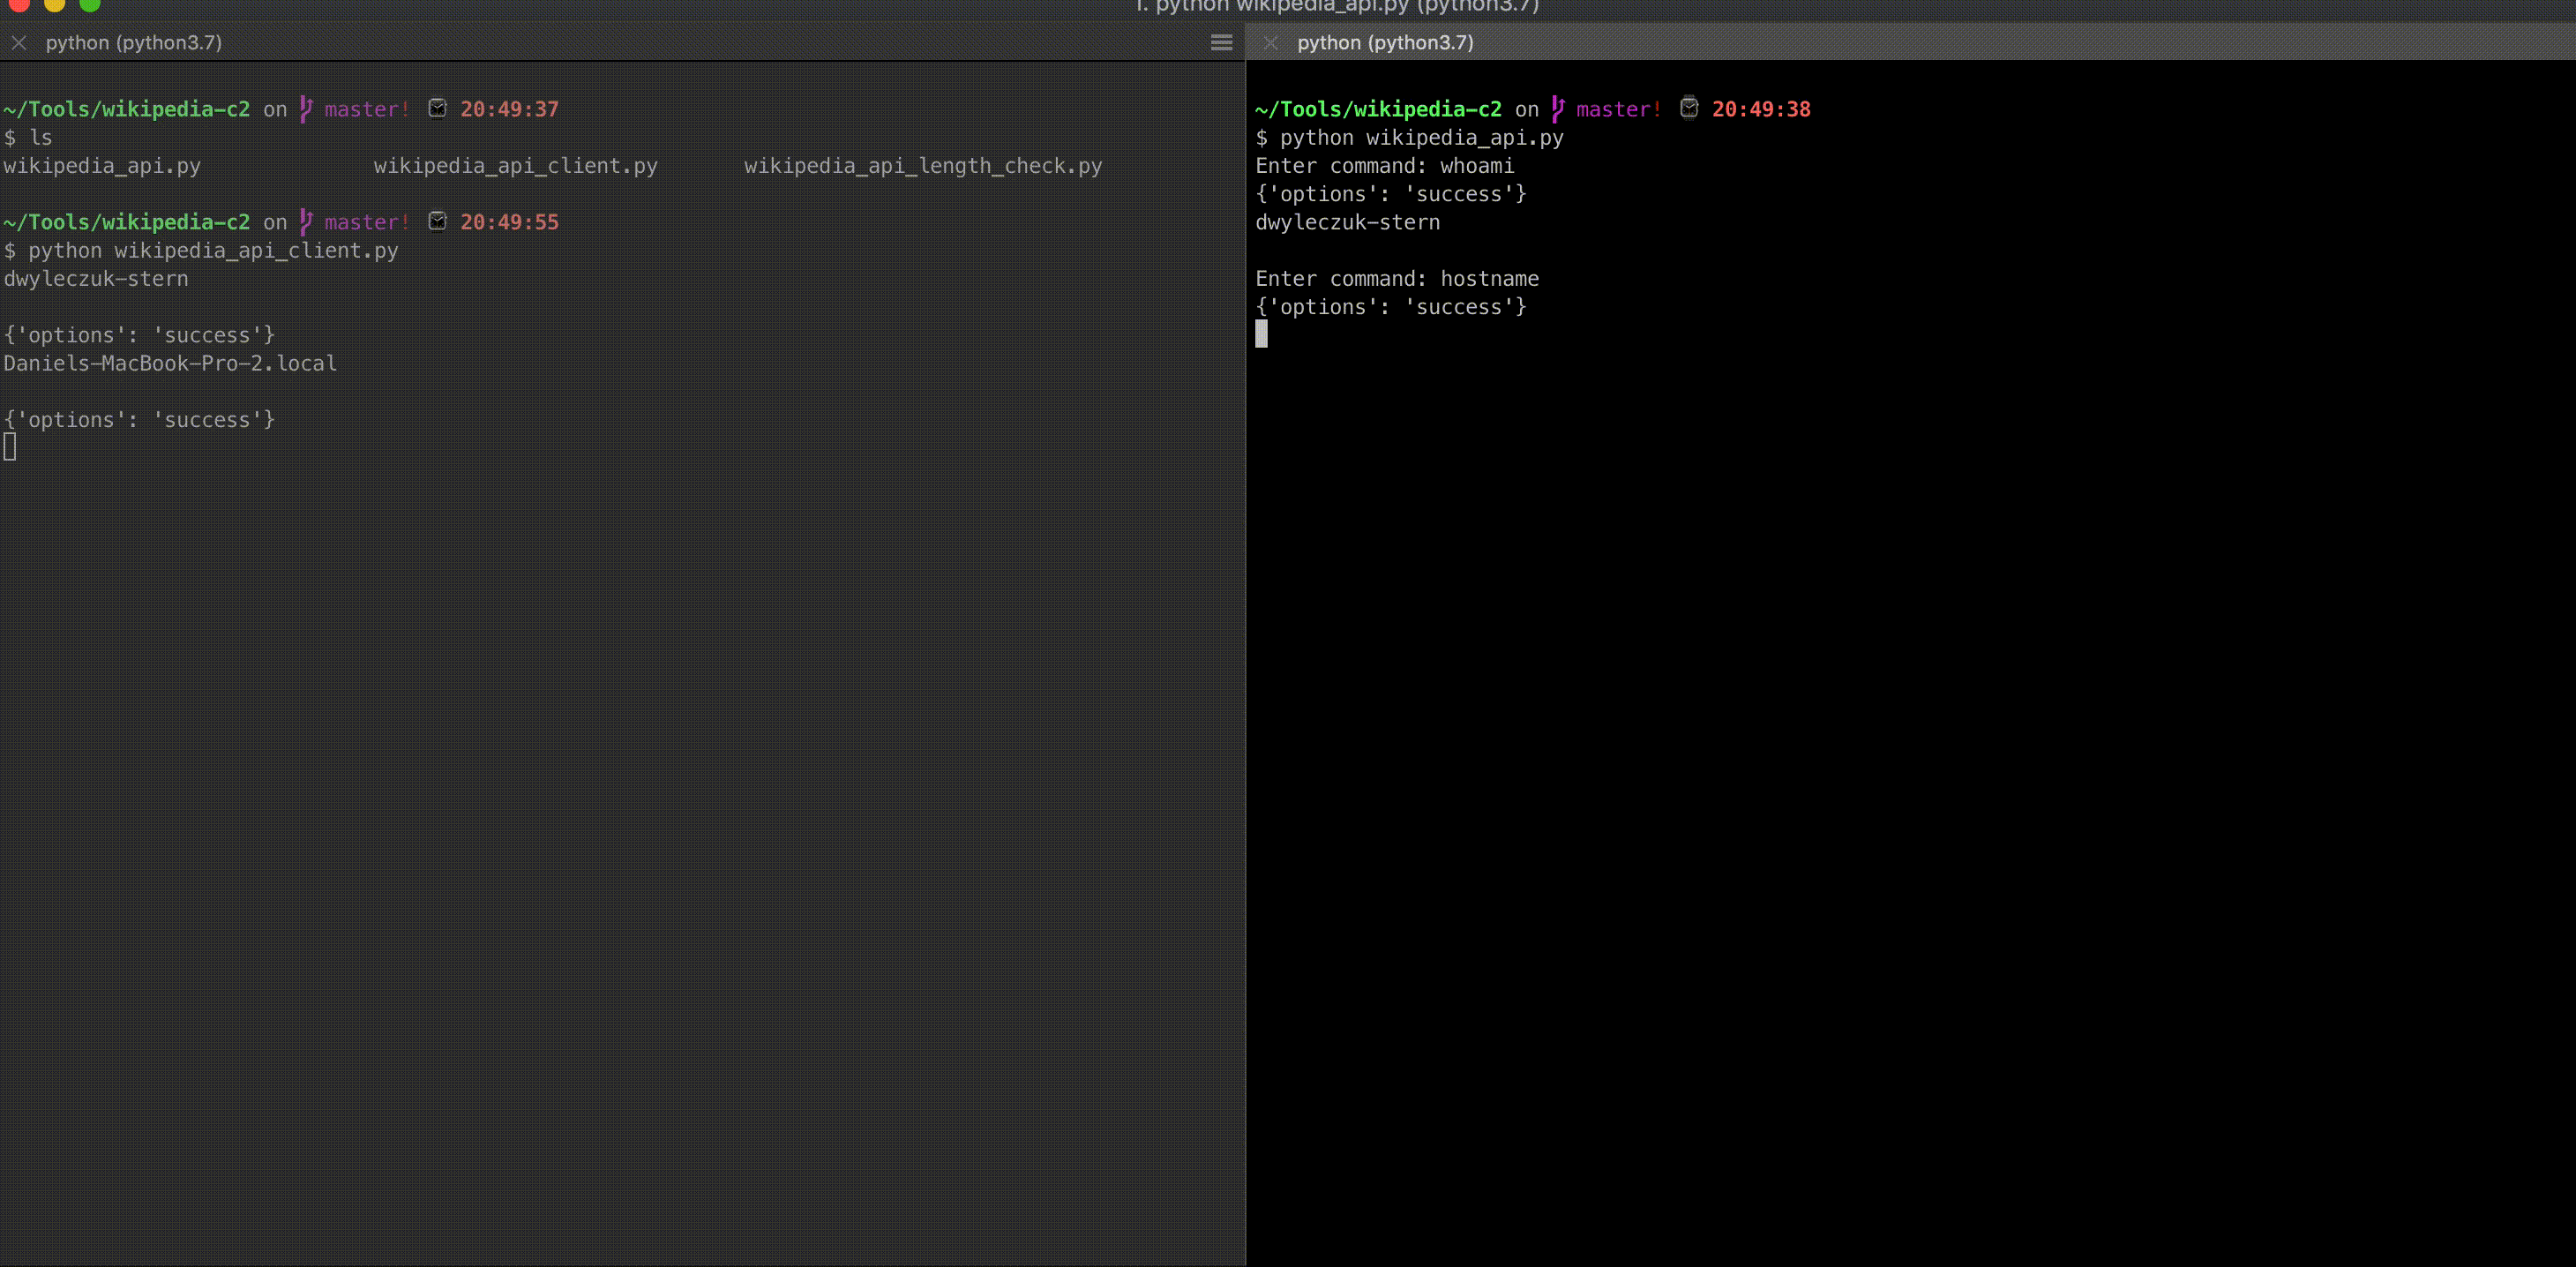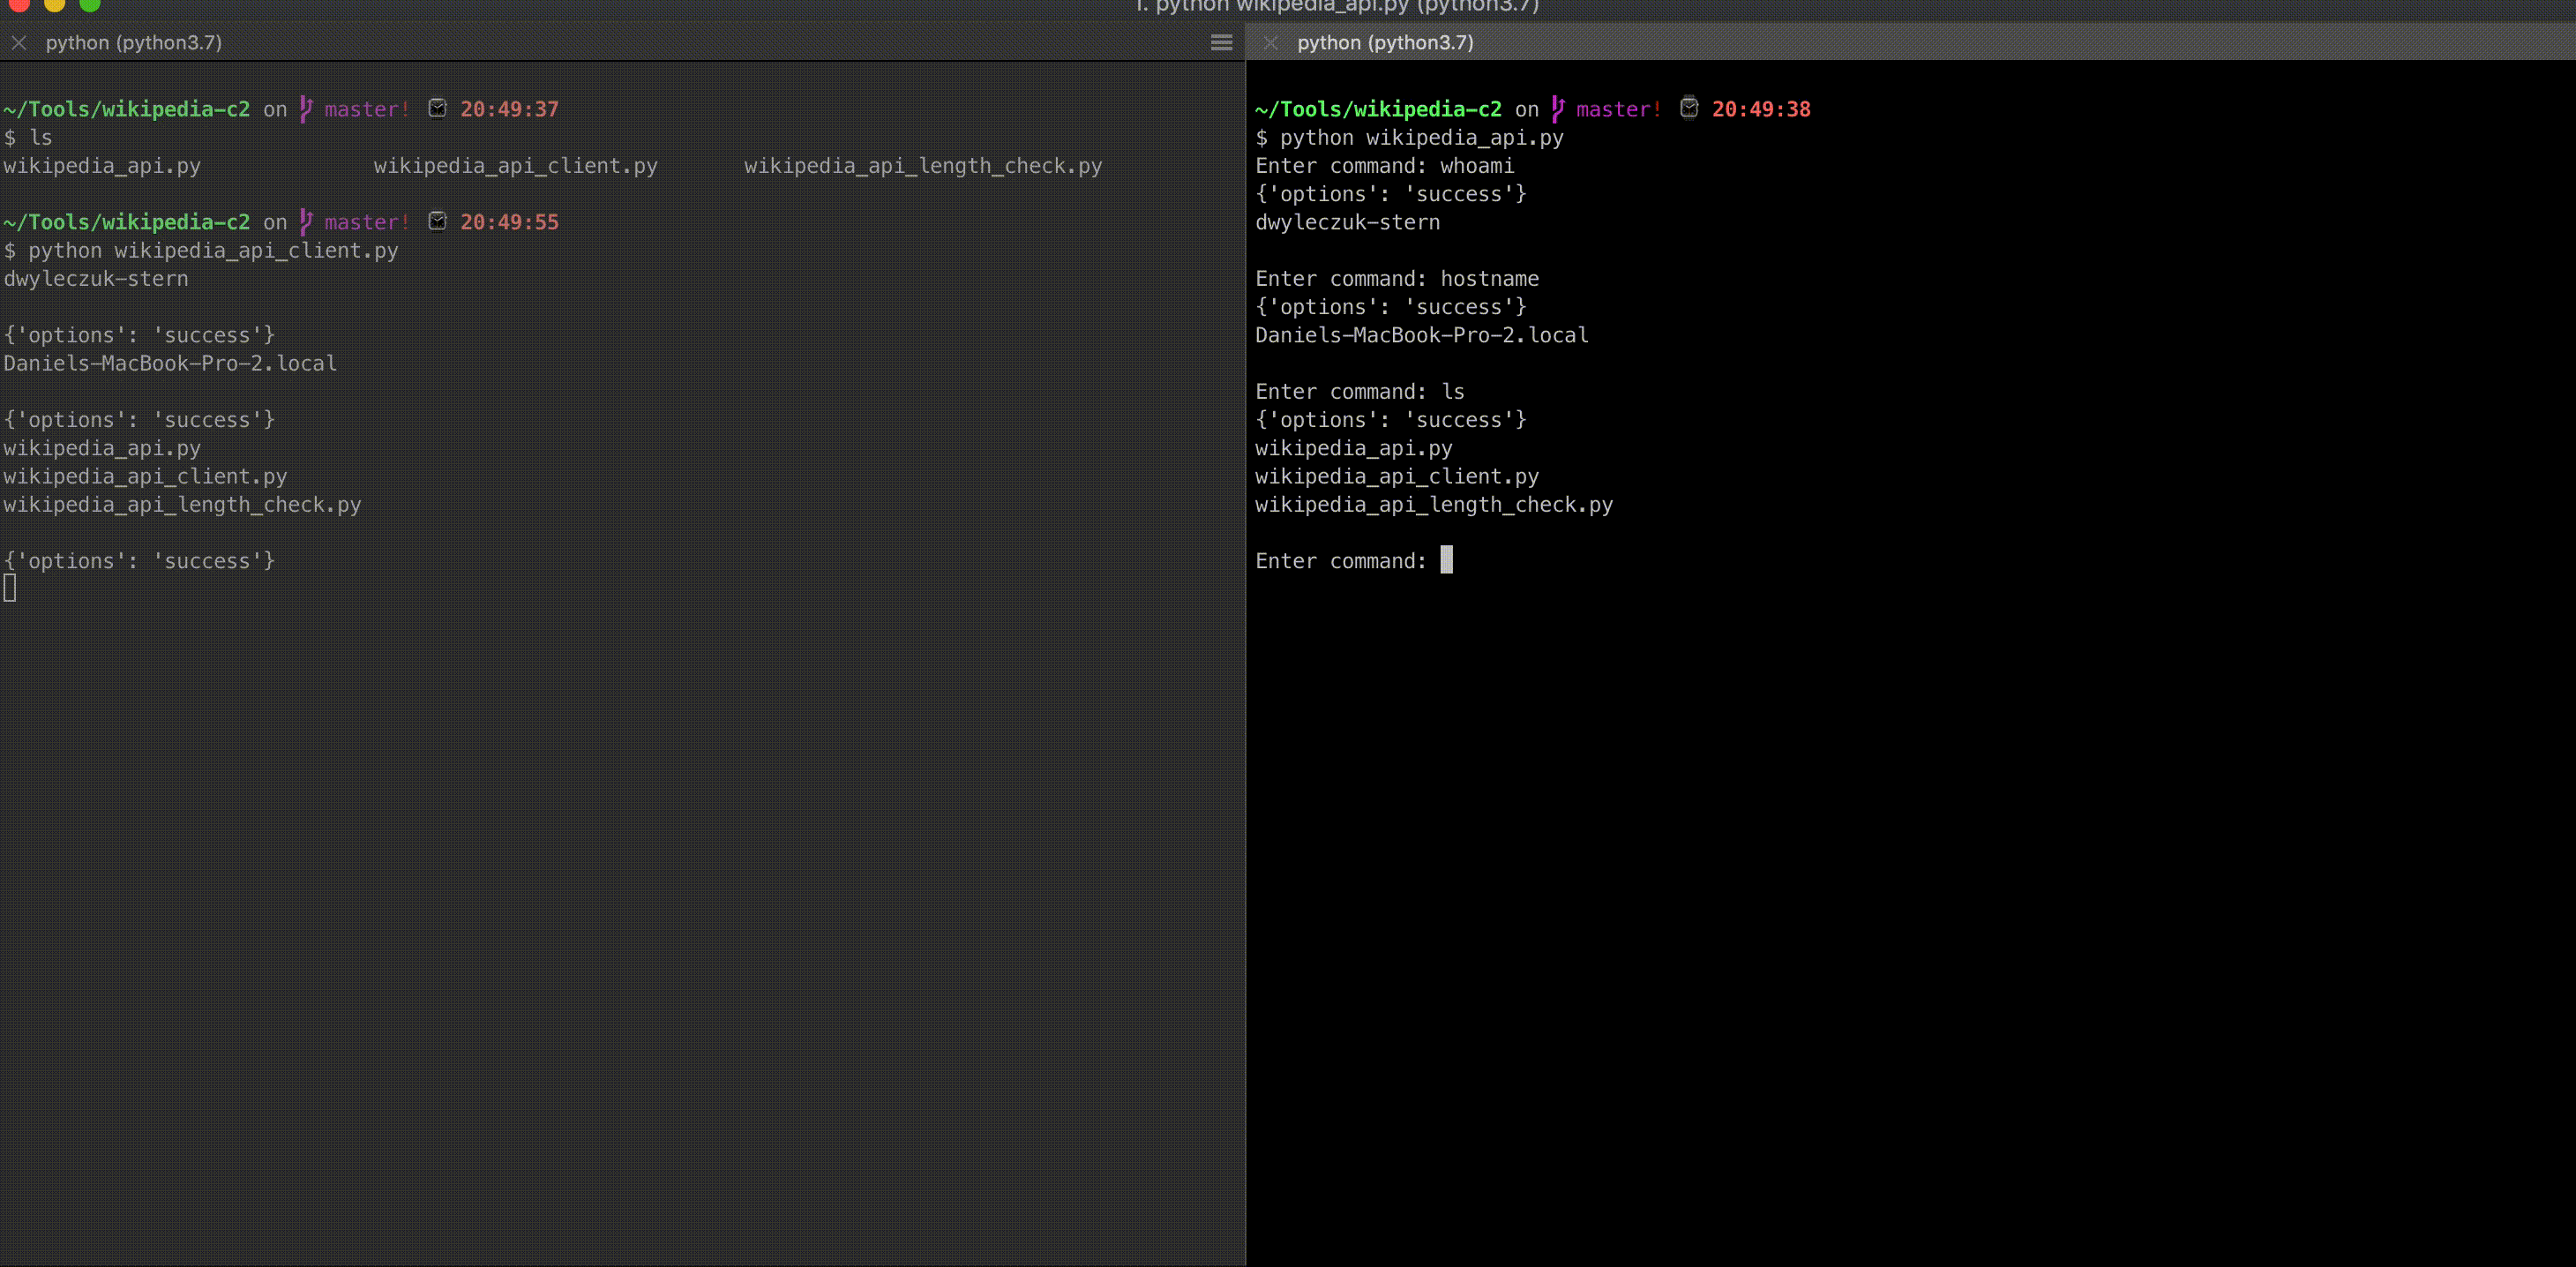 daniel-infosec/wikipedia-c2
POC für die Nutzung der Wikipedia-API für Command and Control
 maldevel/dicerosbicornis
Eine voll ausgestattete Windows-Backdoor, die E-Mail als C&C-Server nutzt.
 milo2012/cve-2020-14882
CVE-2020-14882

 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Interaktive Shell (HTTP Hijack + POST + AES-256-CBC/BASE64)
 night-have-dreams/php-cgi-injector
Ein Sicherheits-Penetrationstool zum Testen von CVE-2024-4577 und CVE-2024-8926.








