
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
wikipedia-c2 — POC für die Nutzung der Wikipedia-API für Command and Control | Kitploit

Tools/GitHubGitHub/daniel-infosec/wikipedia-c2
ExploitationPost-ExploitationPenetrationstestsCommand and ControlRed TeamingAPI-Sicherheit
GitHubdaniel-infosec/wikipedia-c2

wikipedia-c2

POC für die Nutzung der Wikipedia-API für Command and Control

Repository anzeigen
29927vor 7 JahrenVon Kitploit geprüft
Teilen

Wikipedia-C2

Wikipedia C2 Blogbeitrag

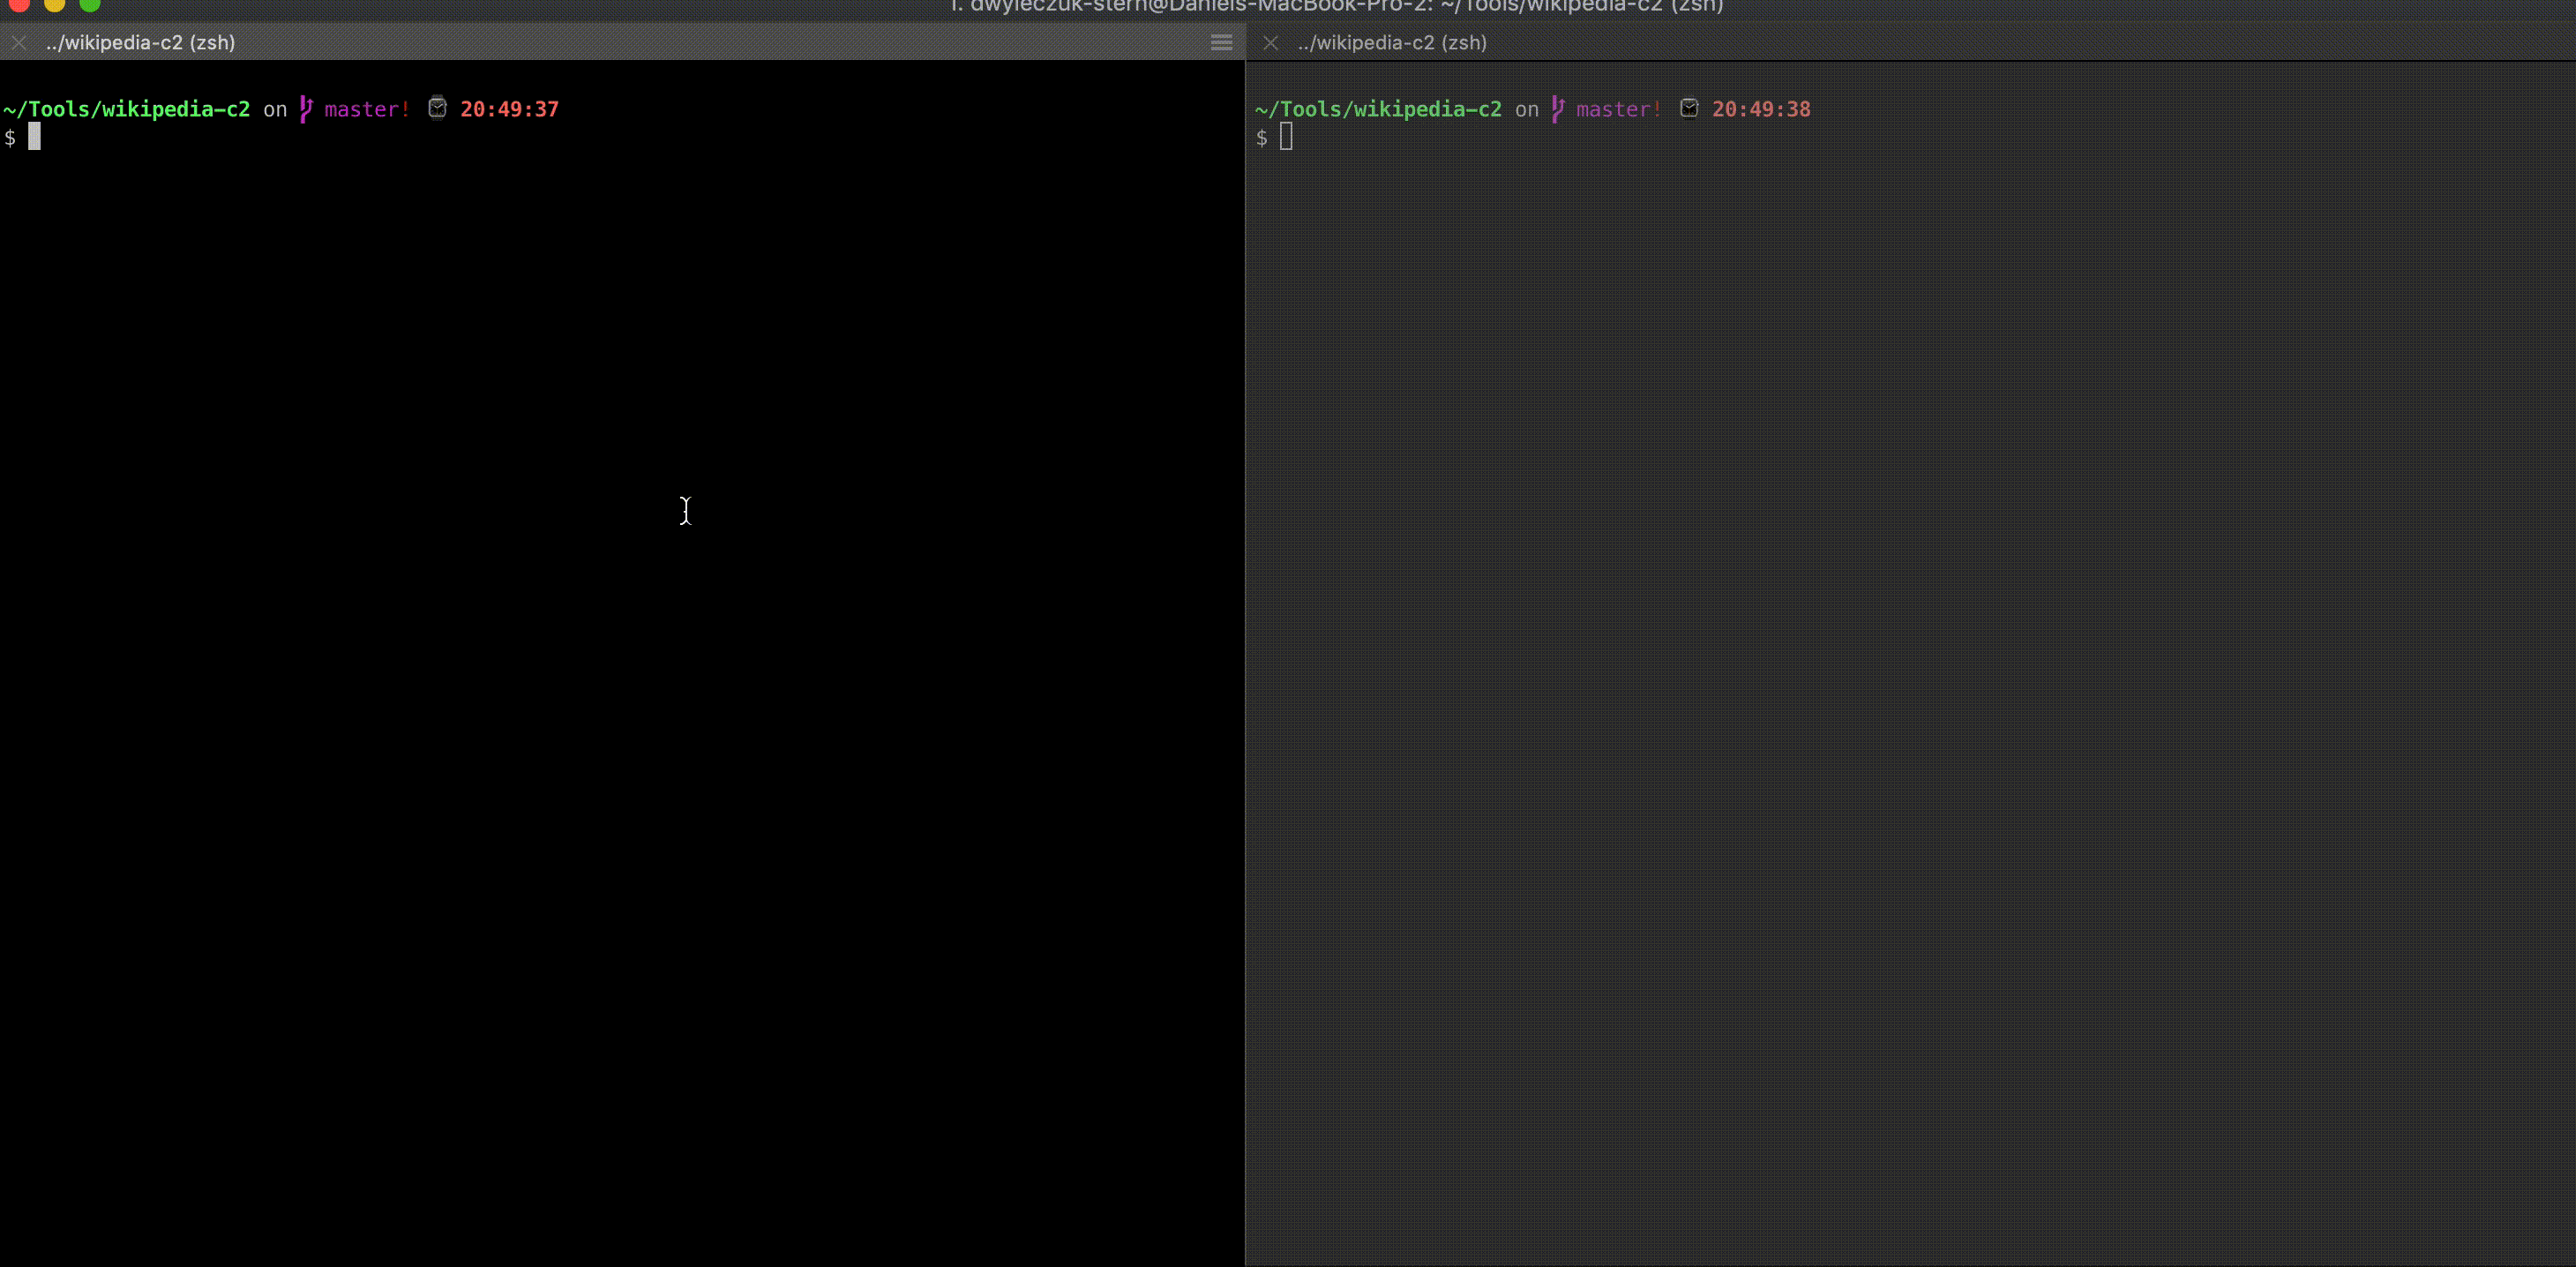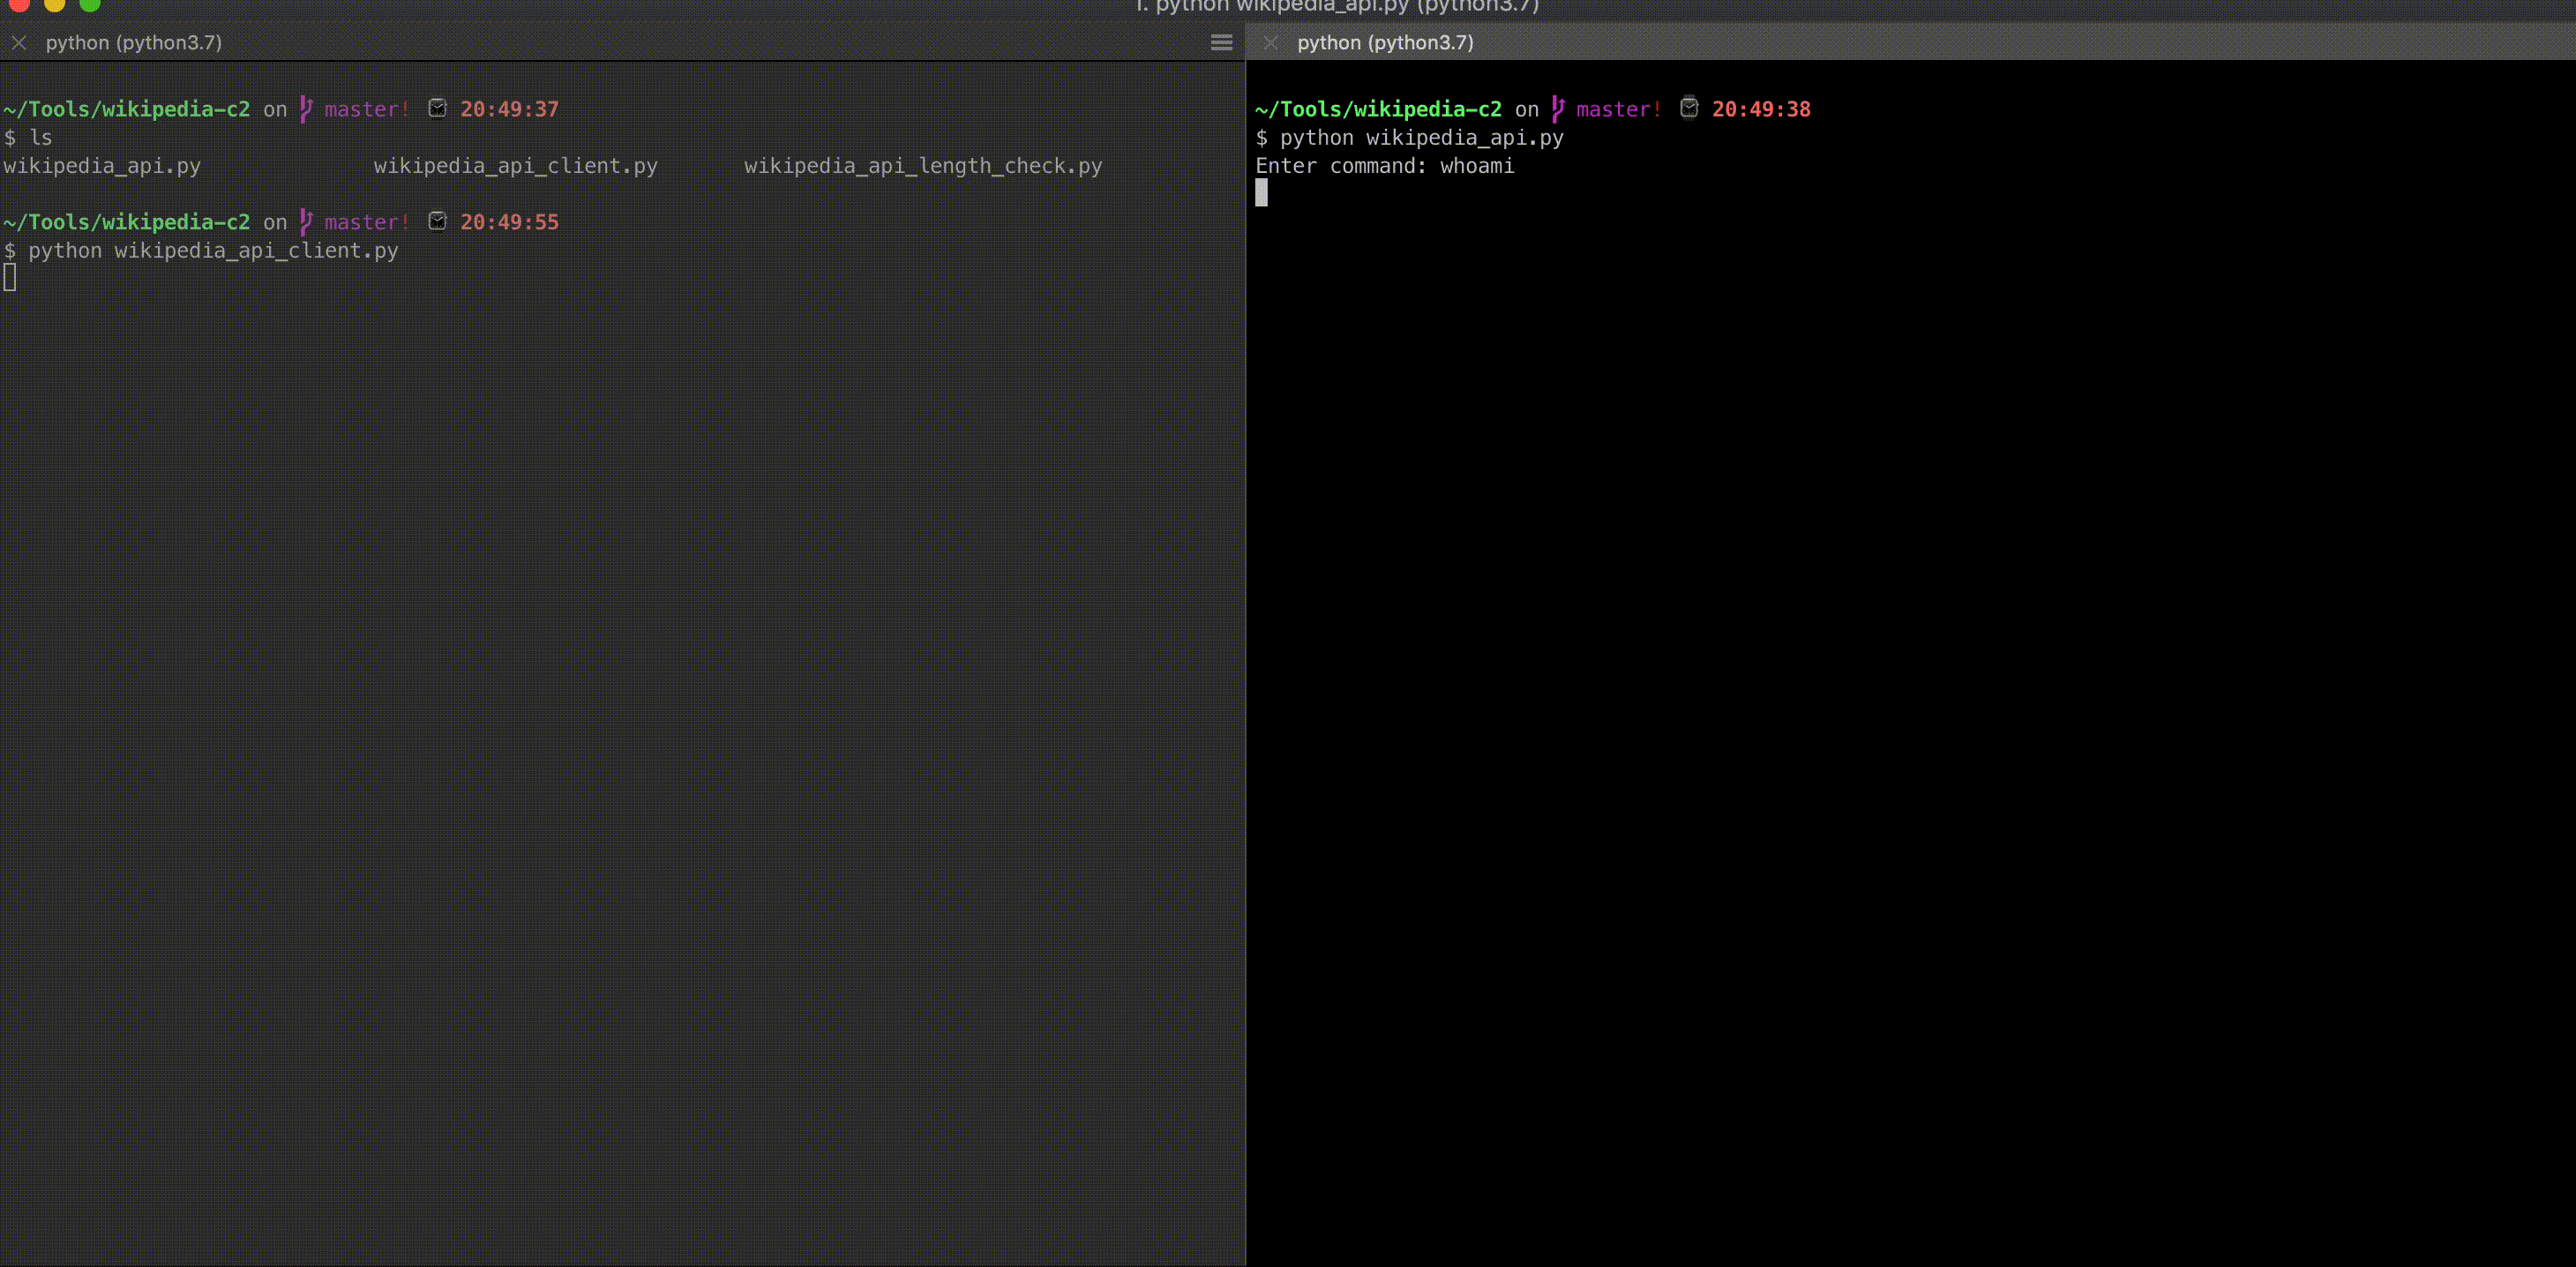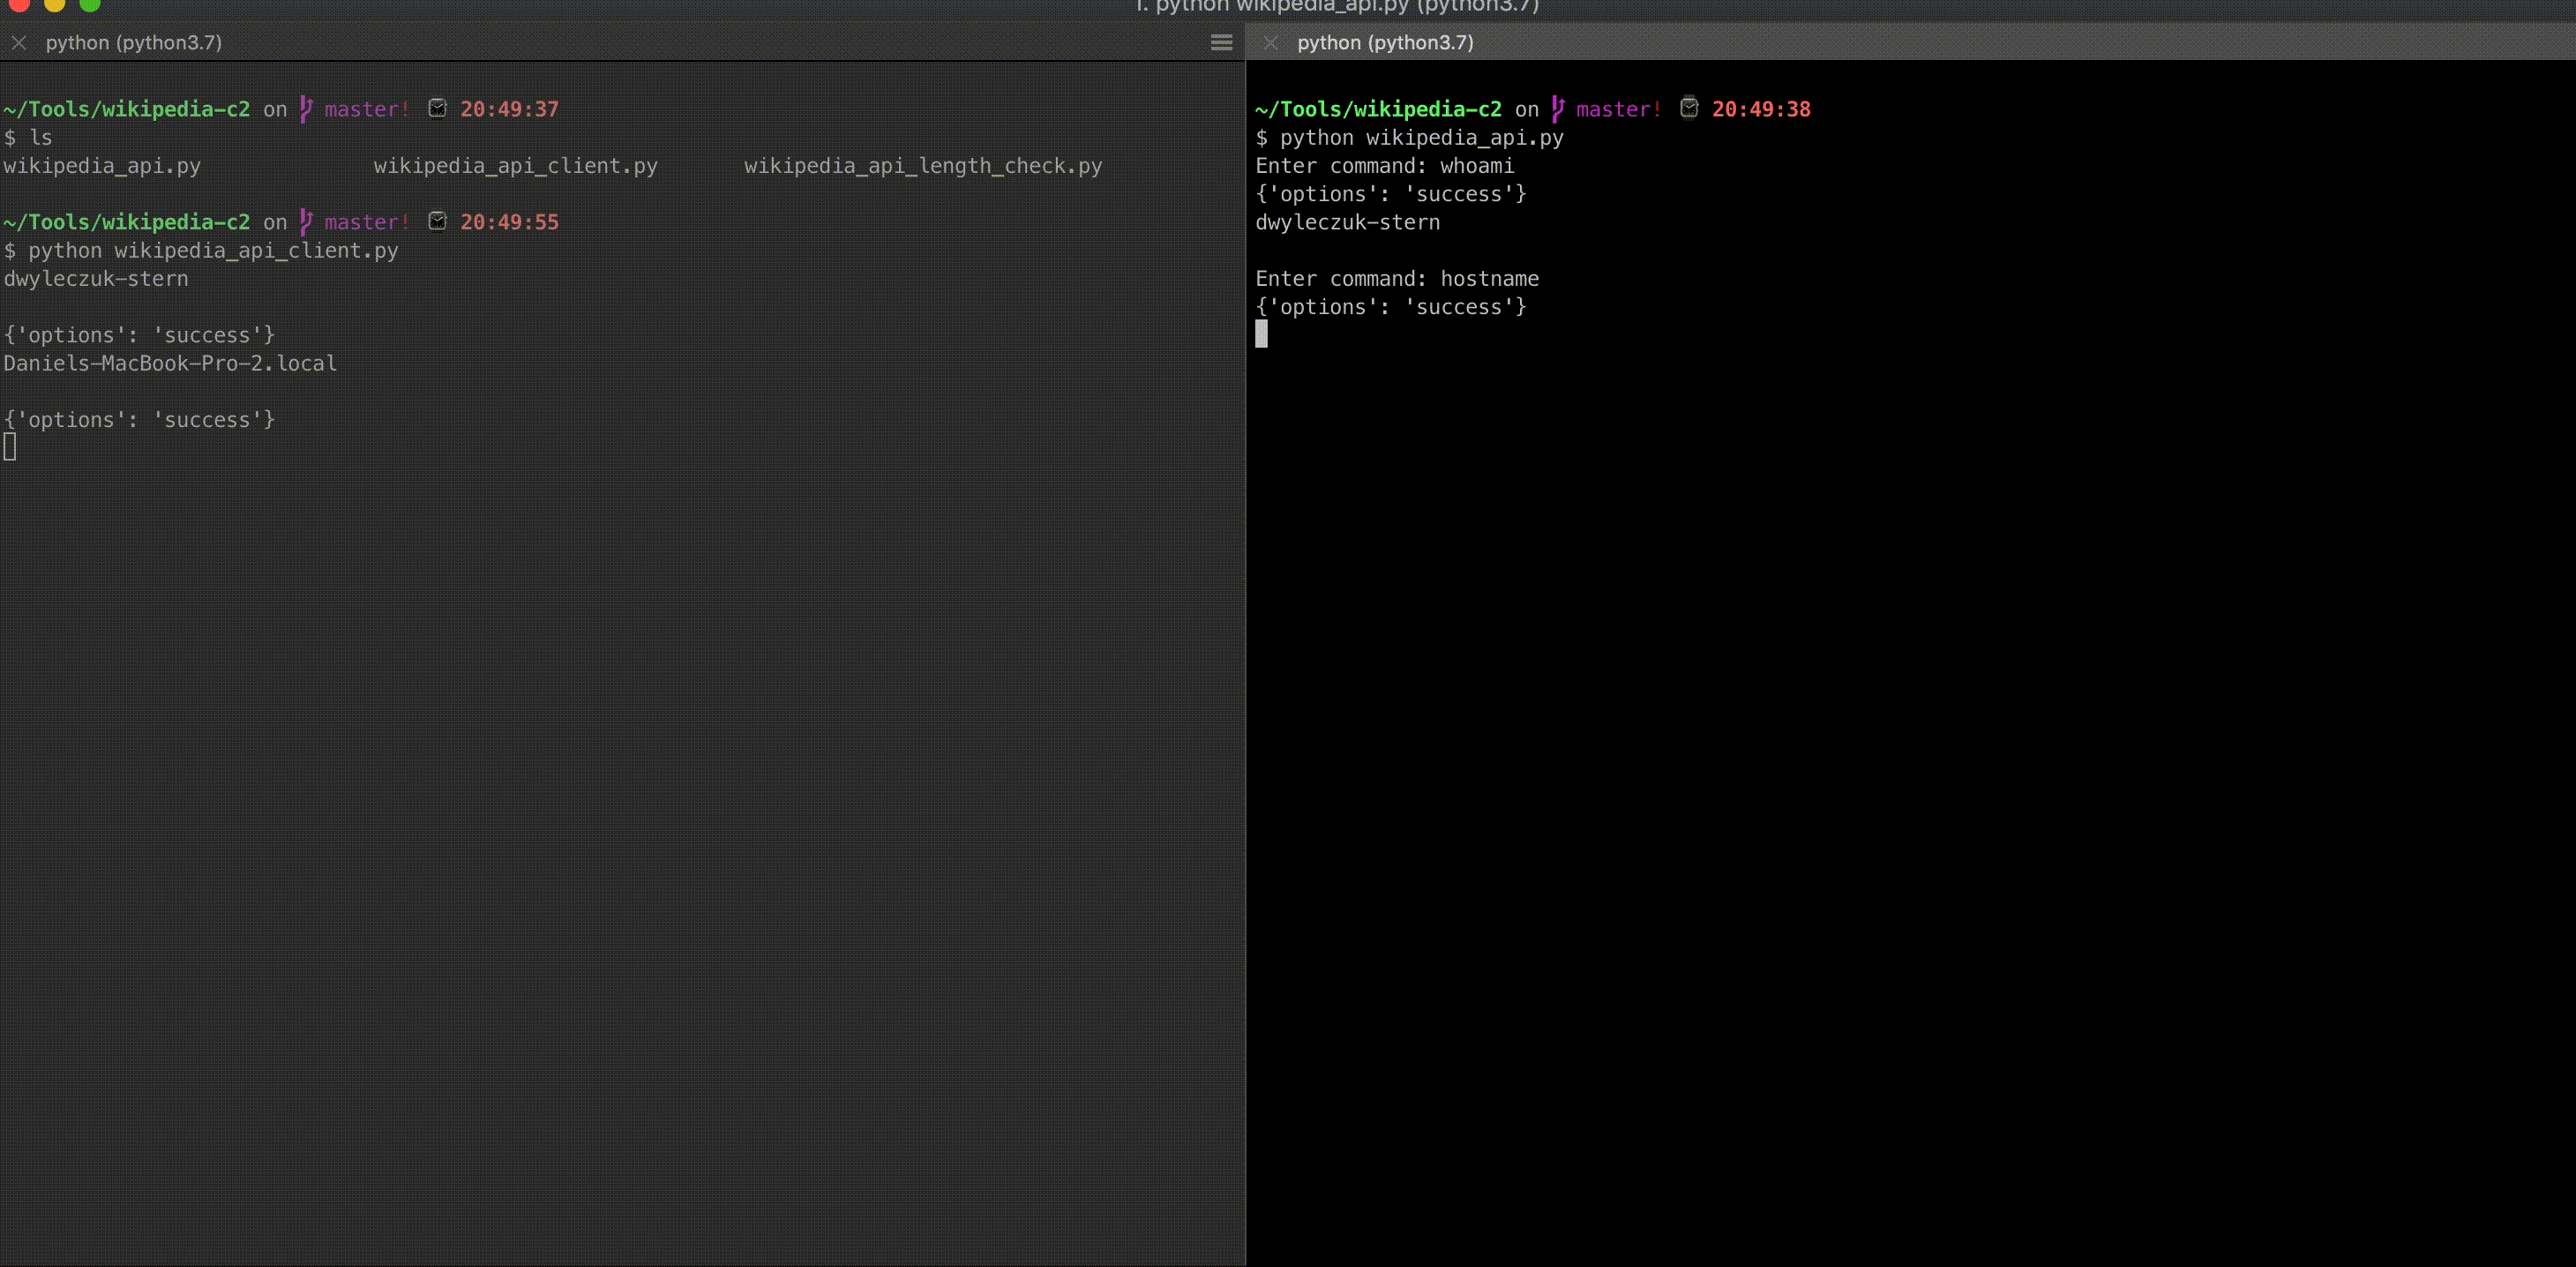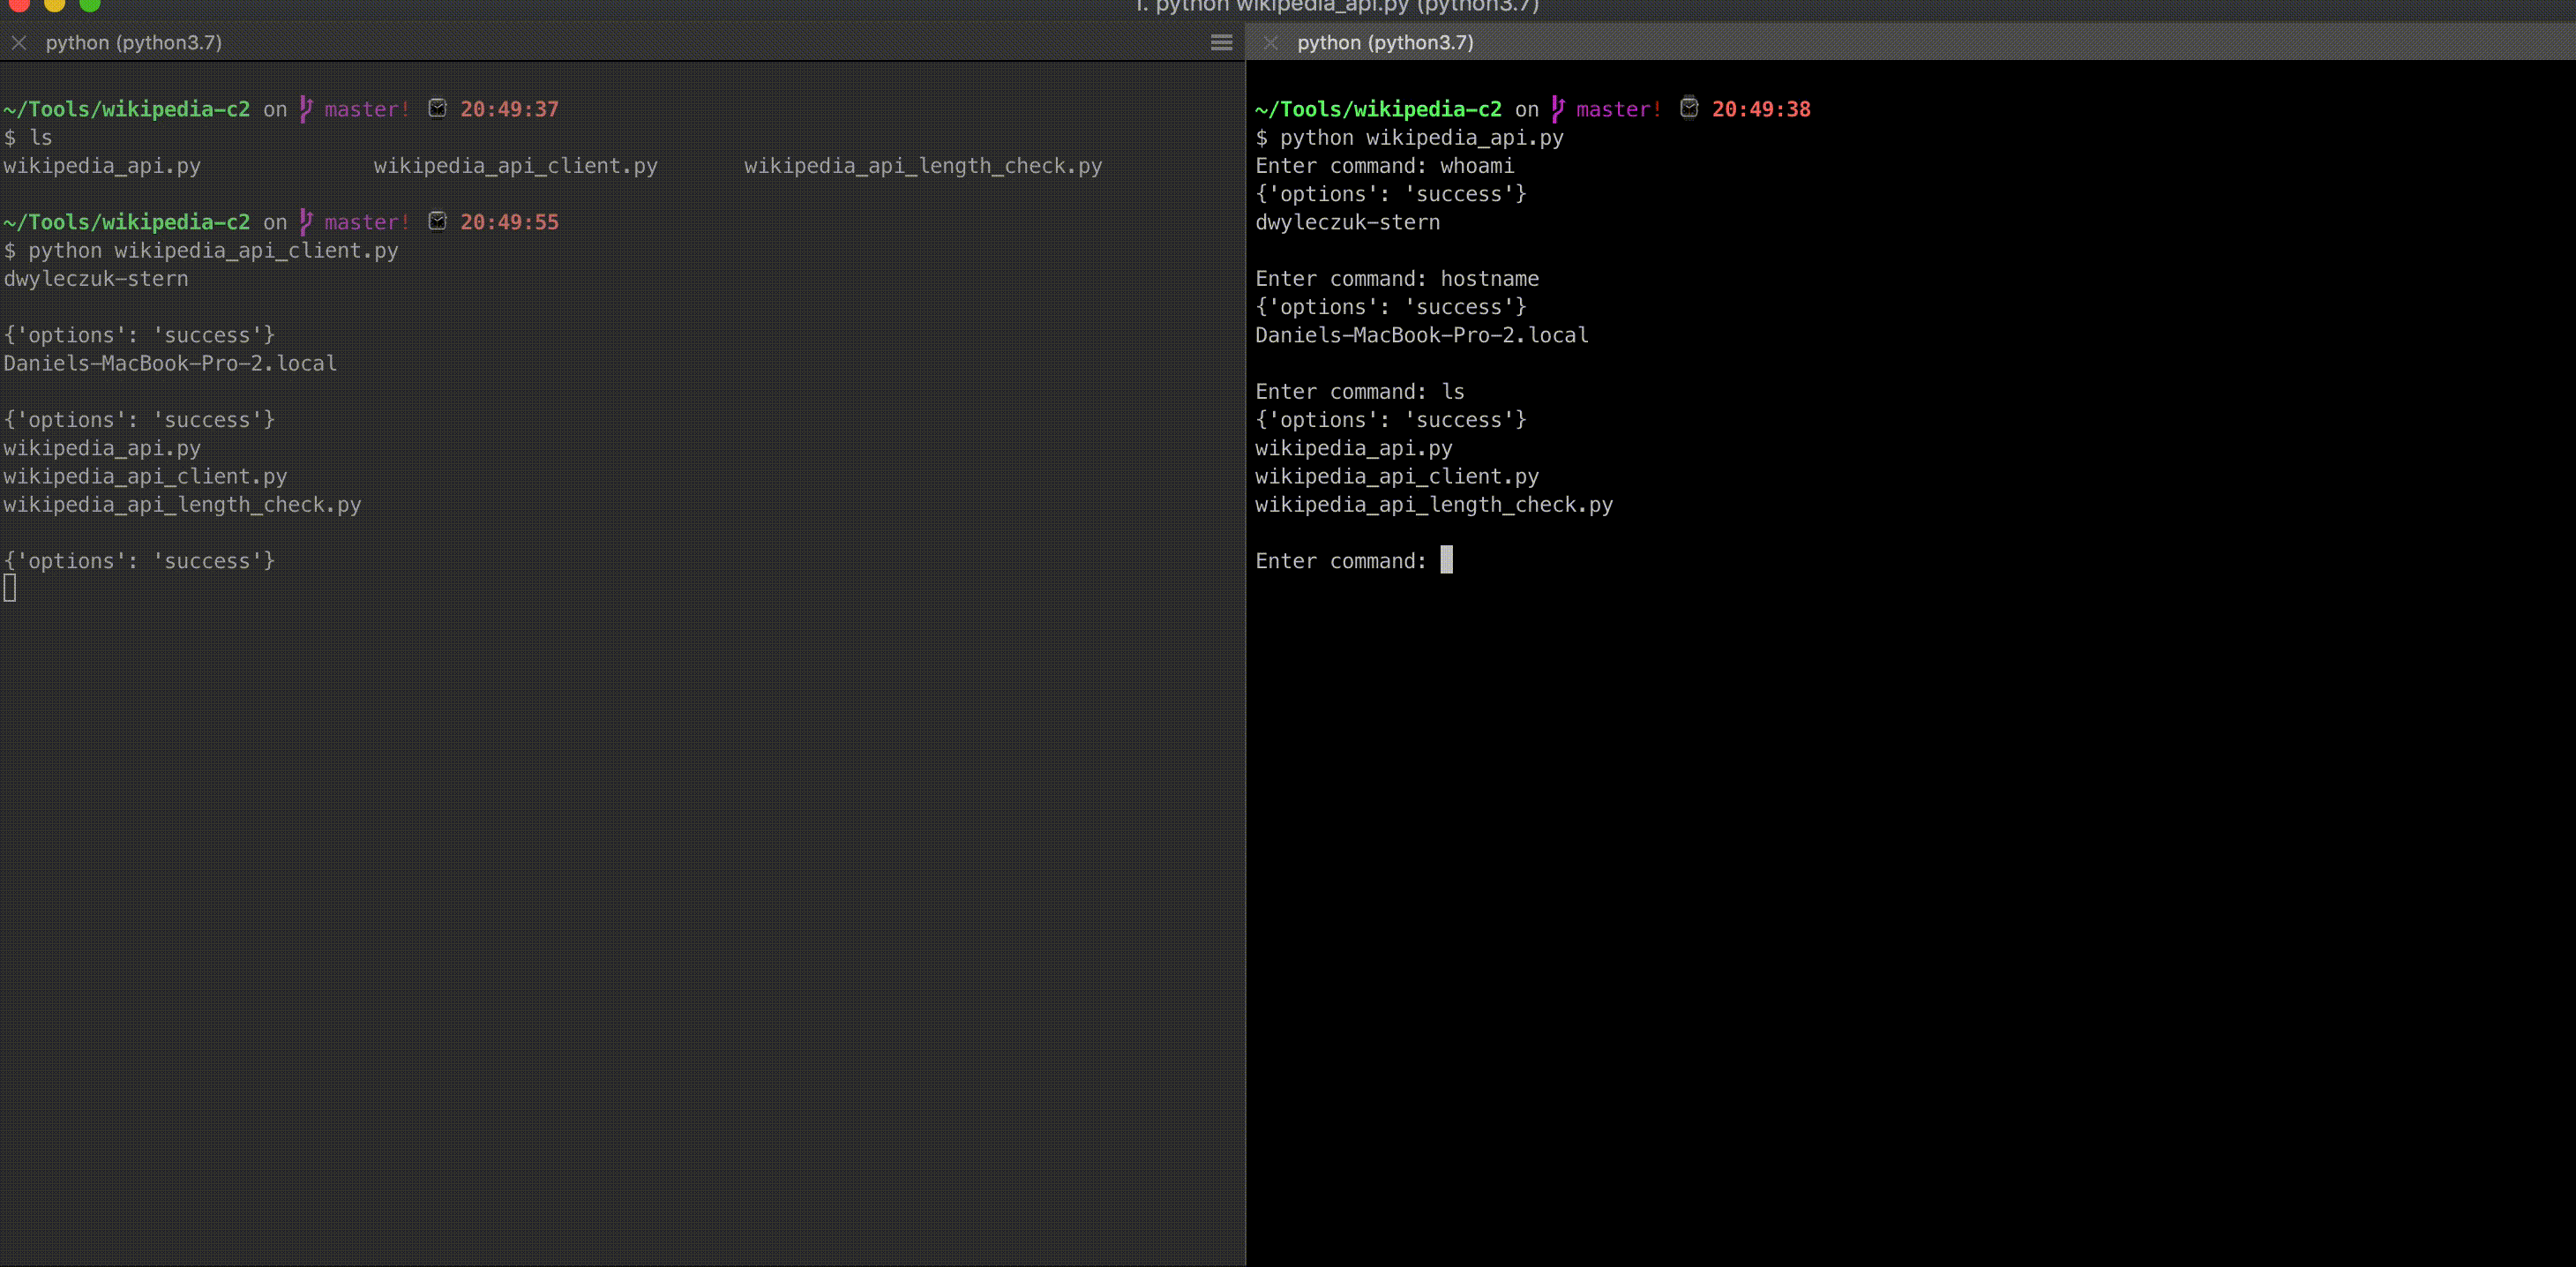
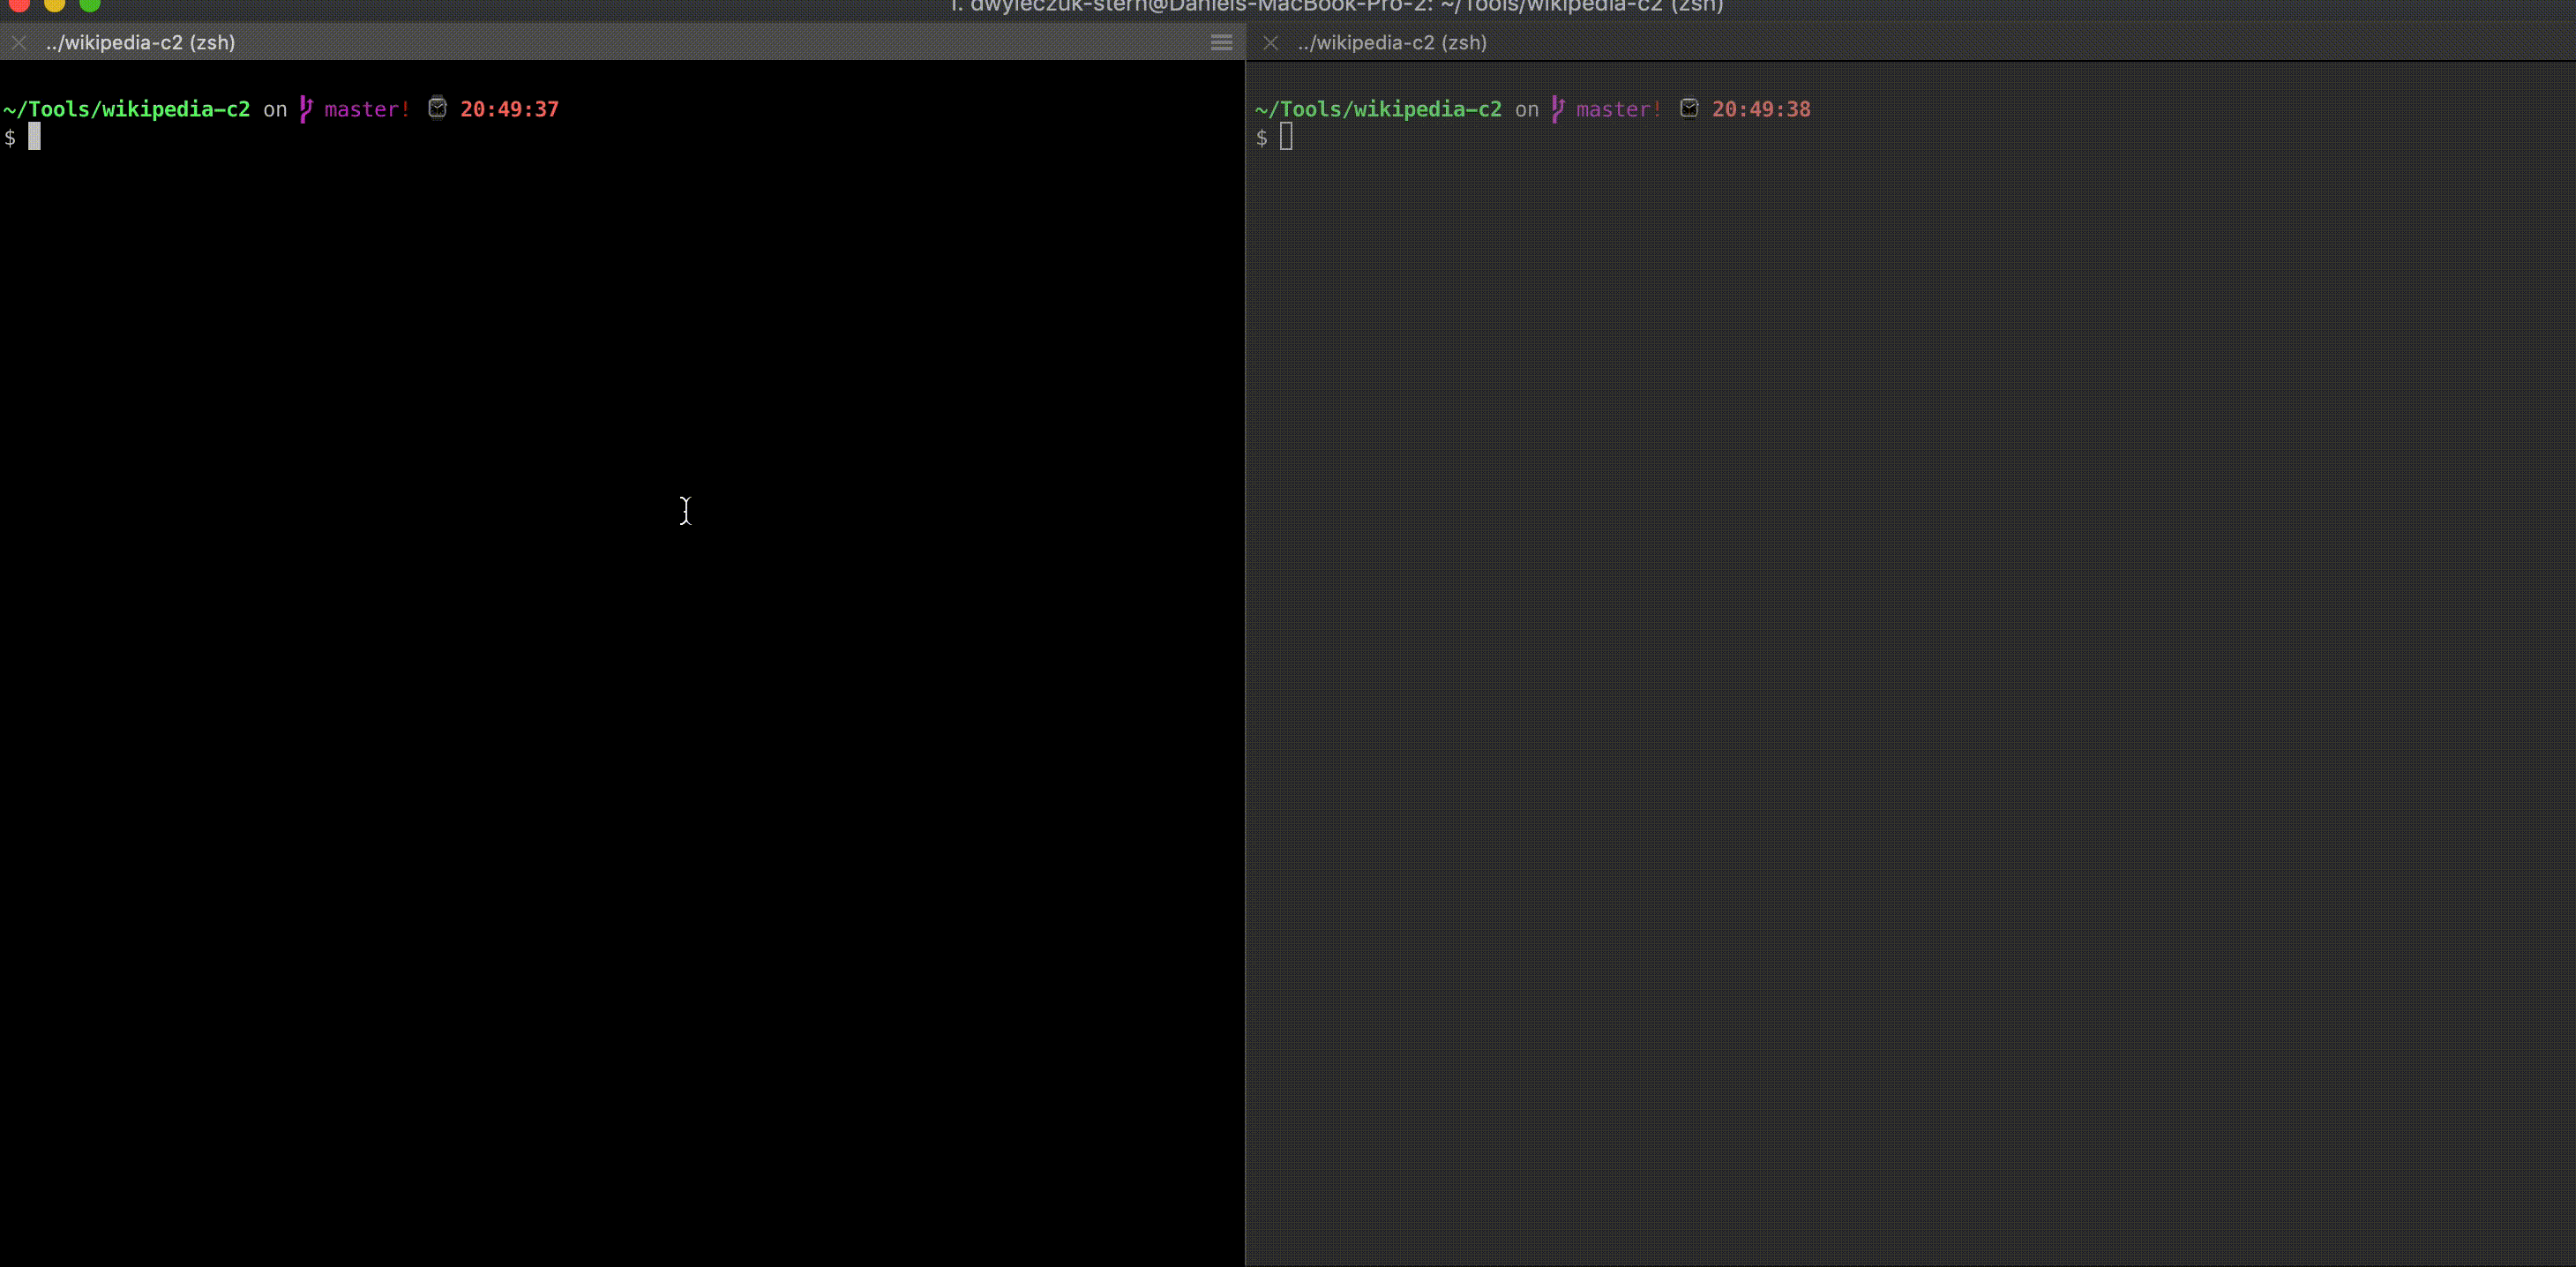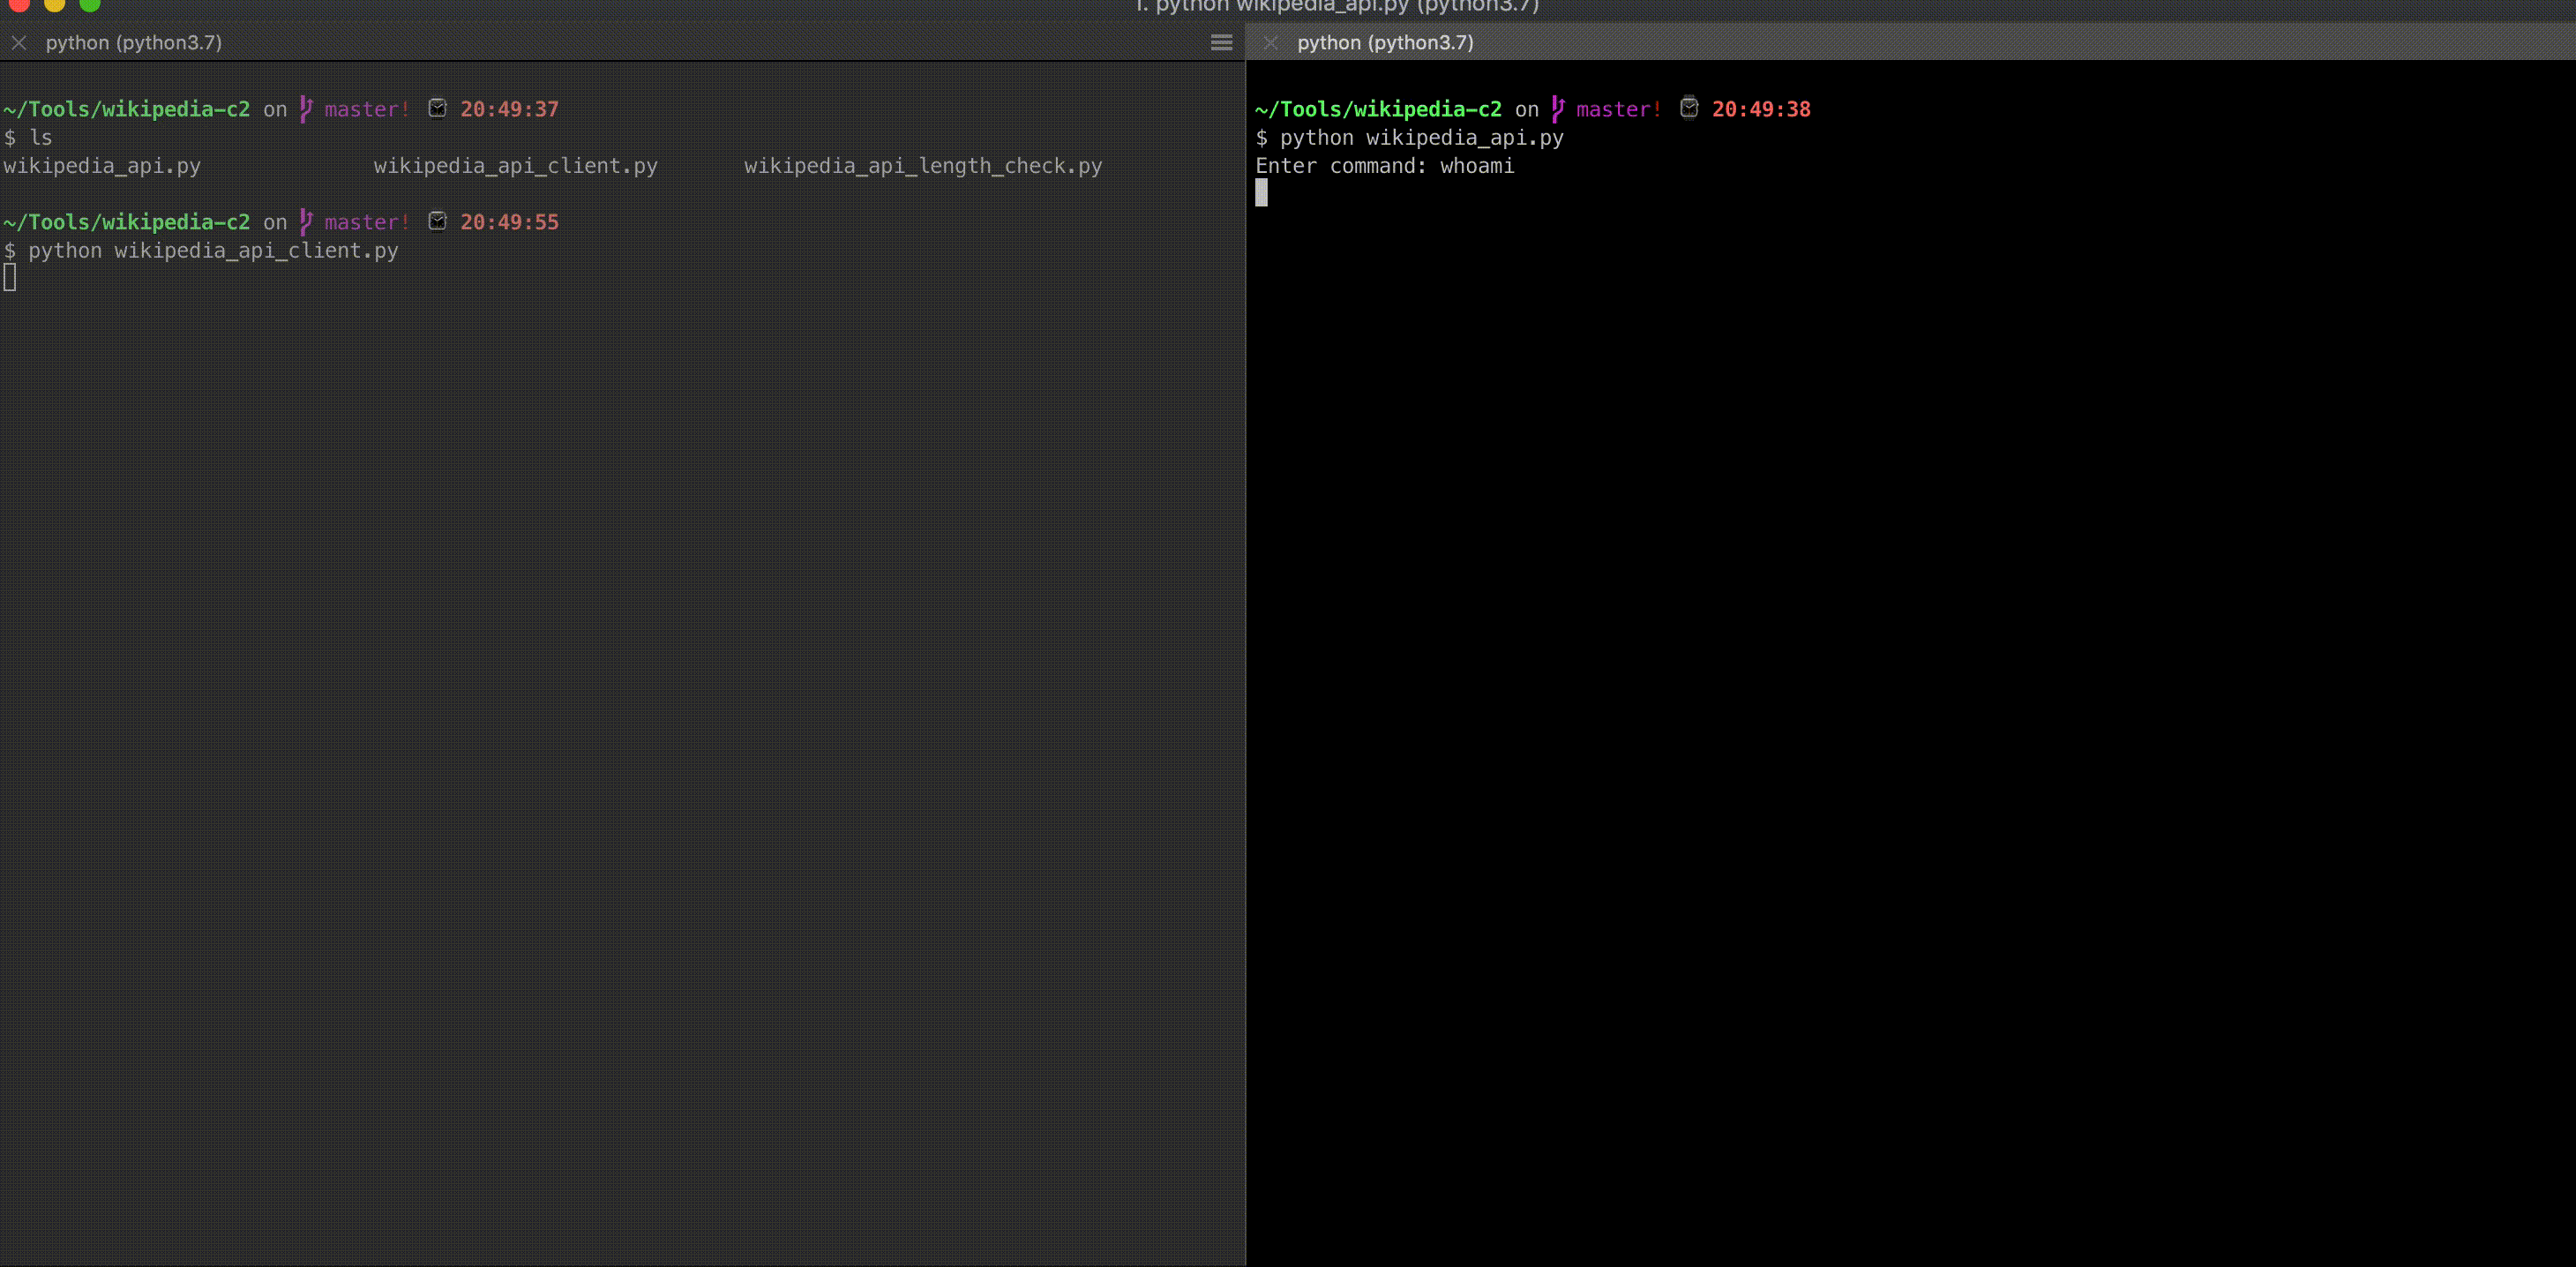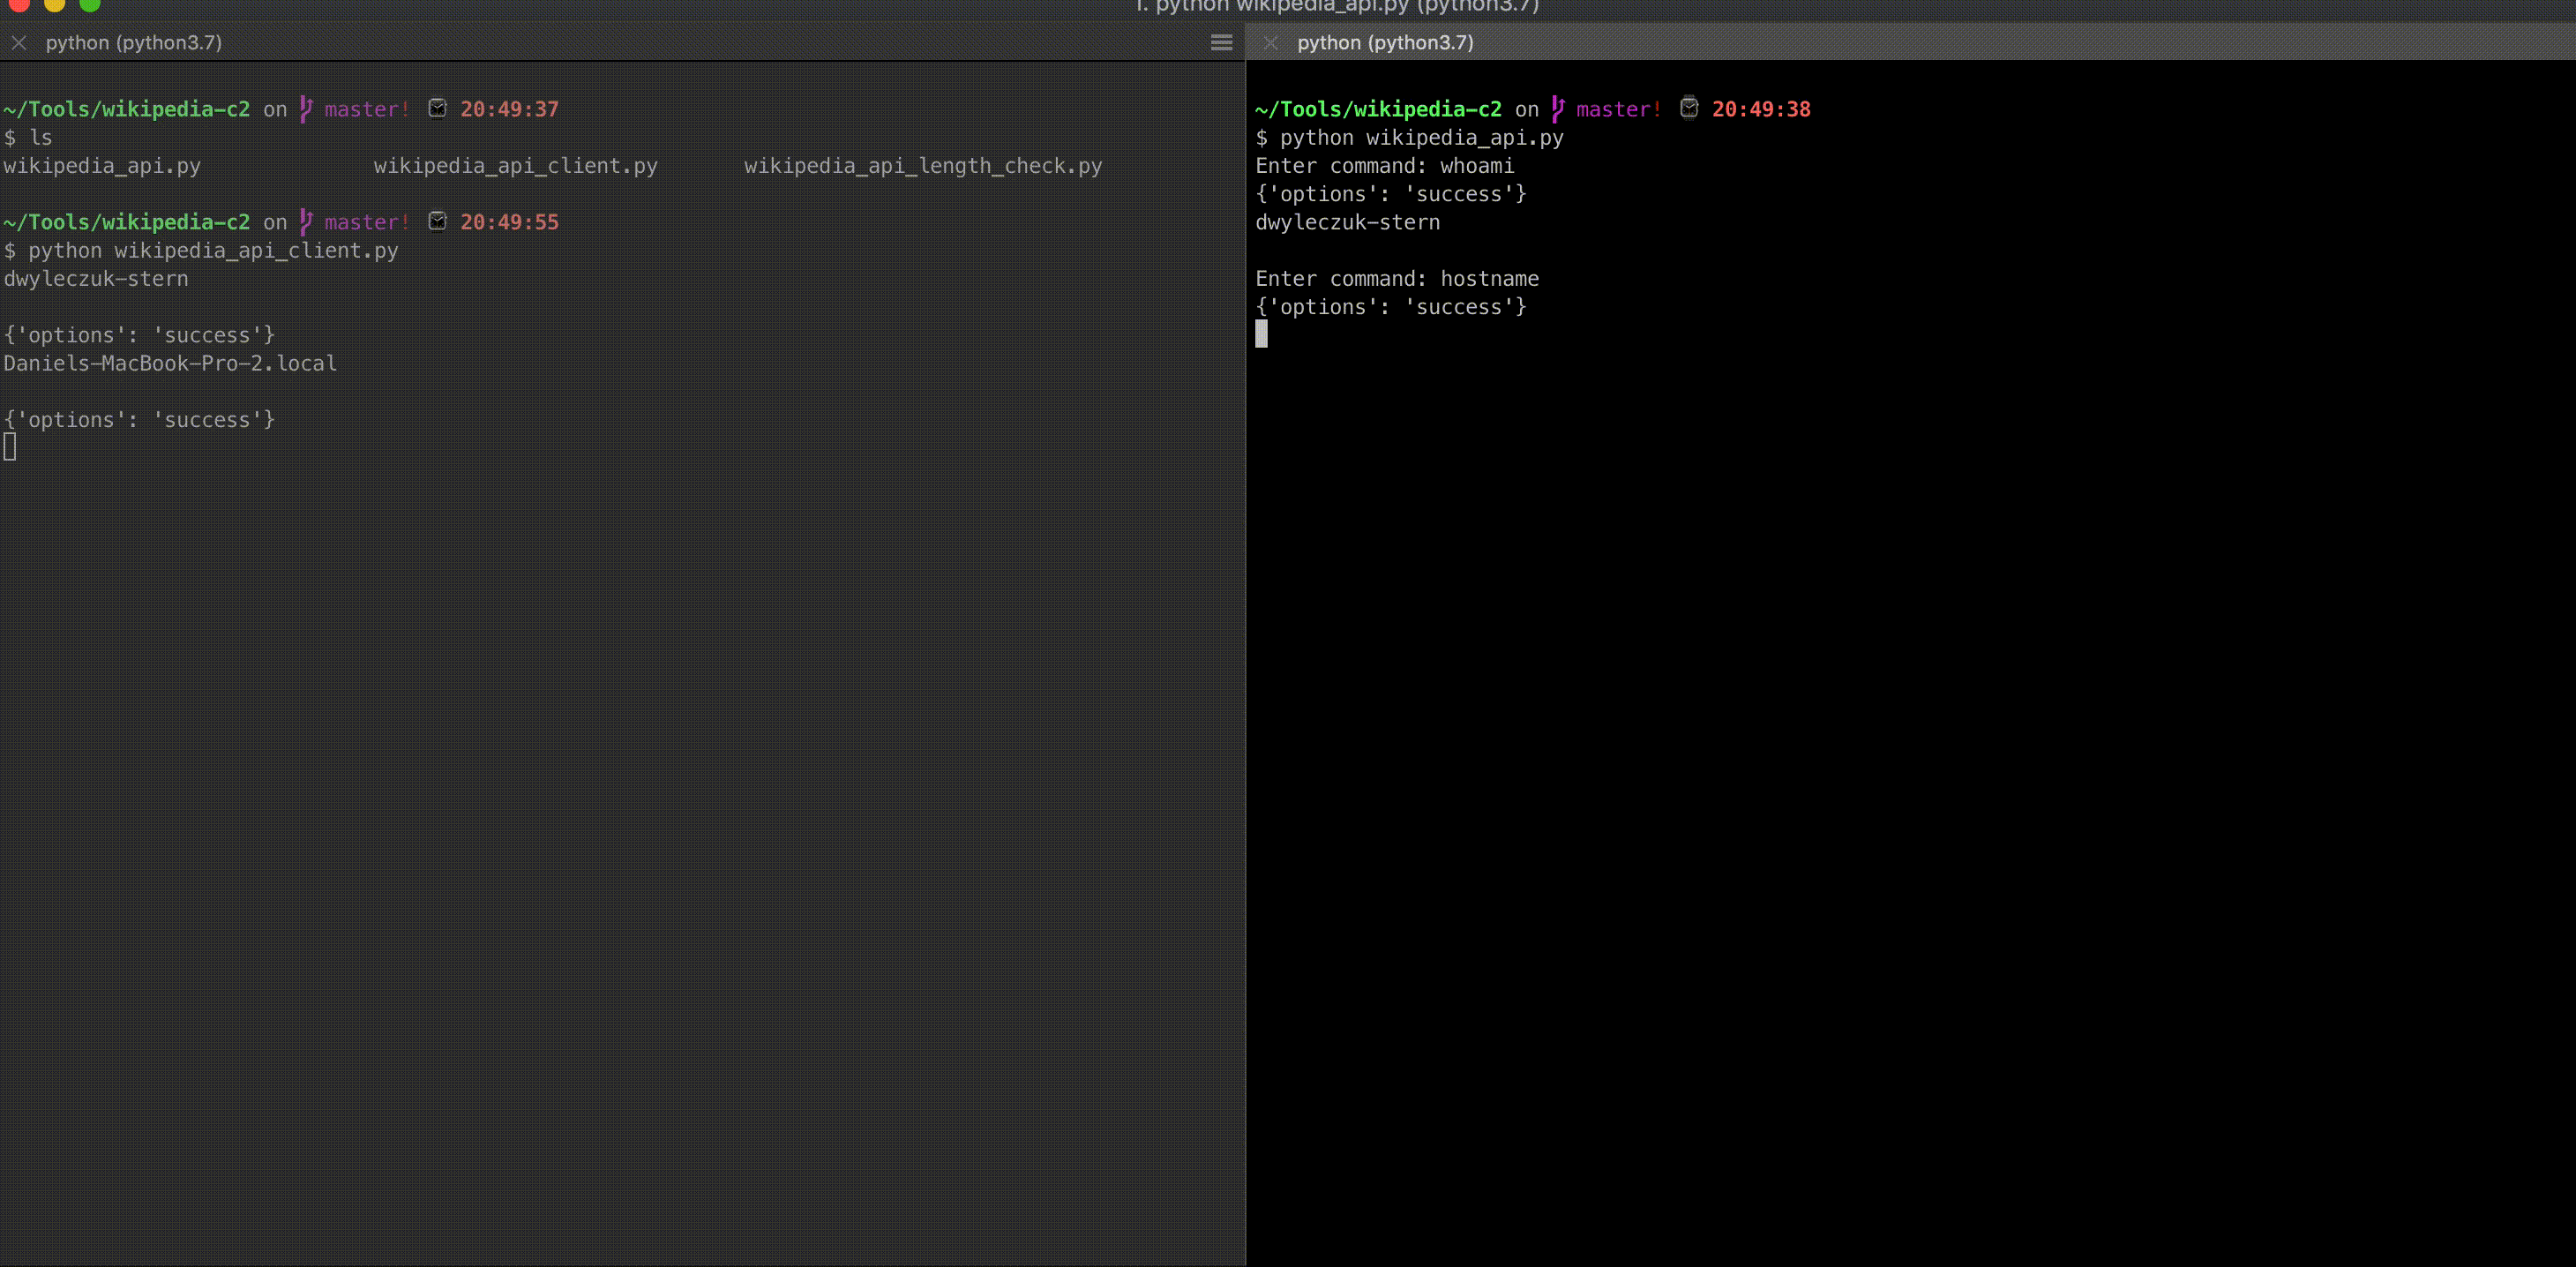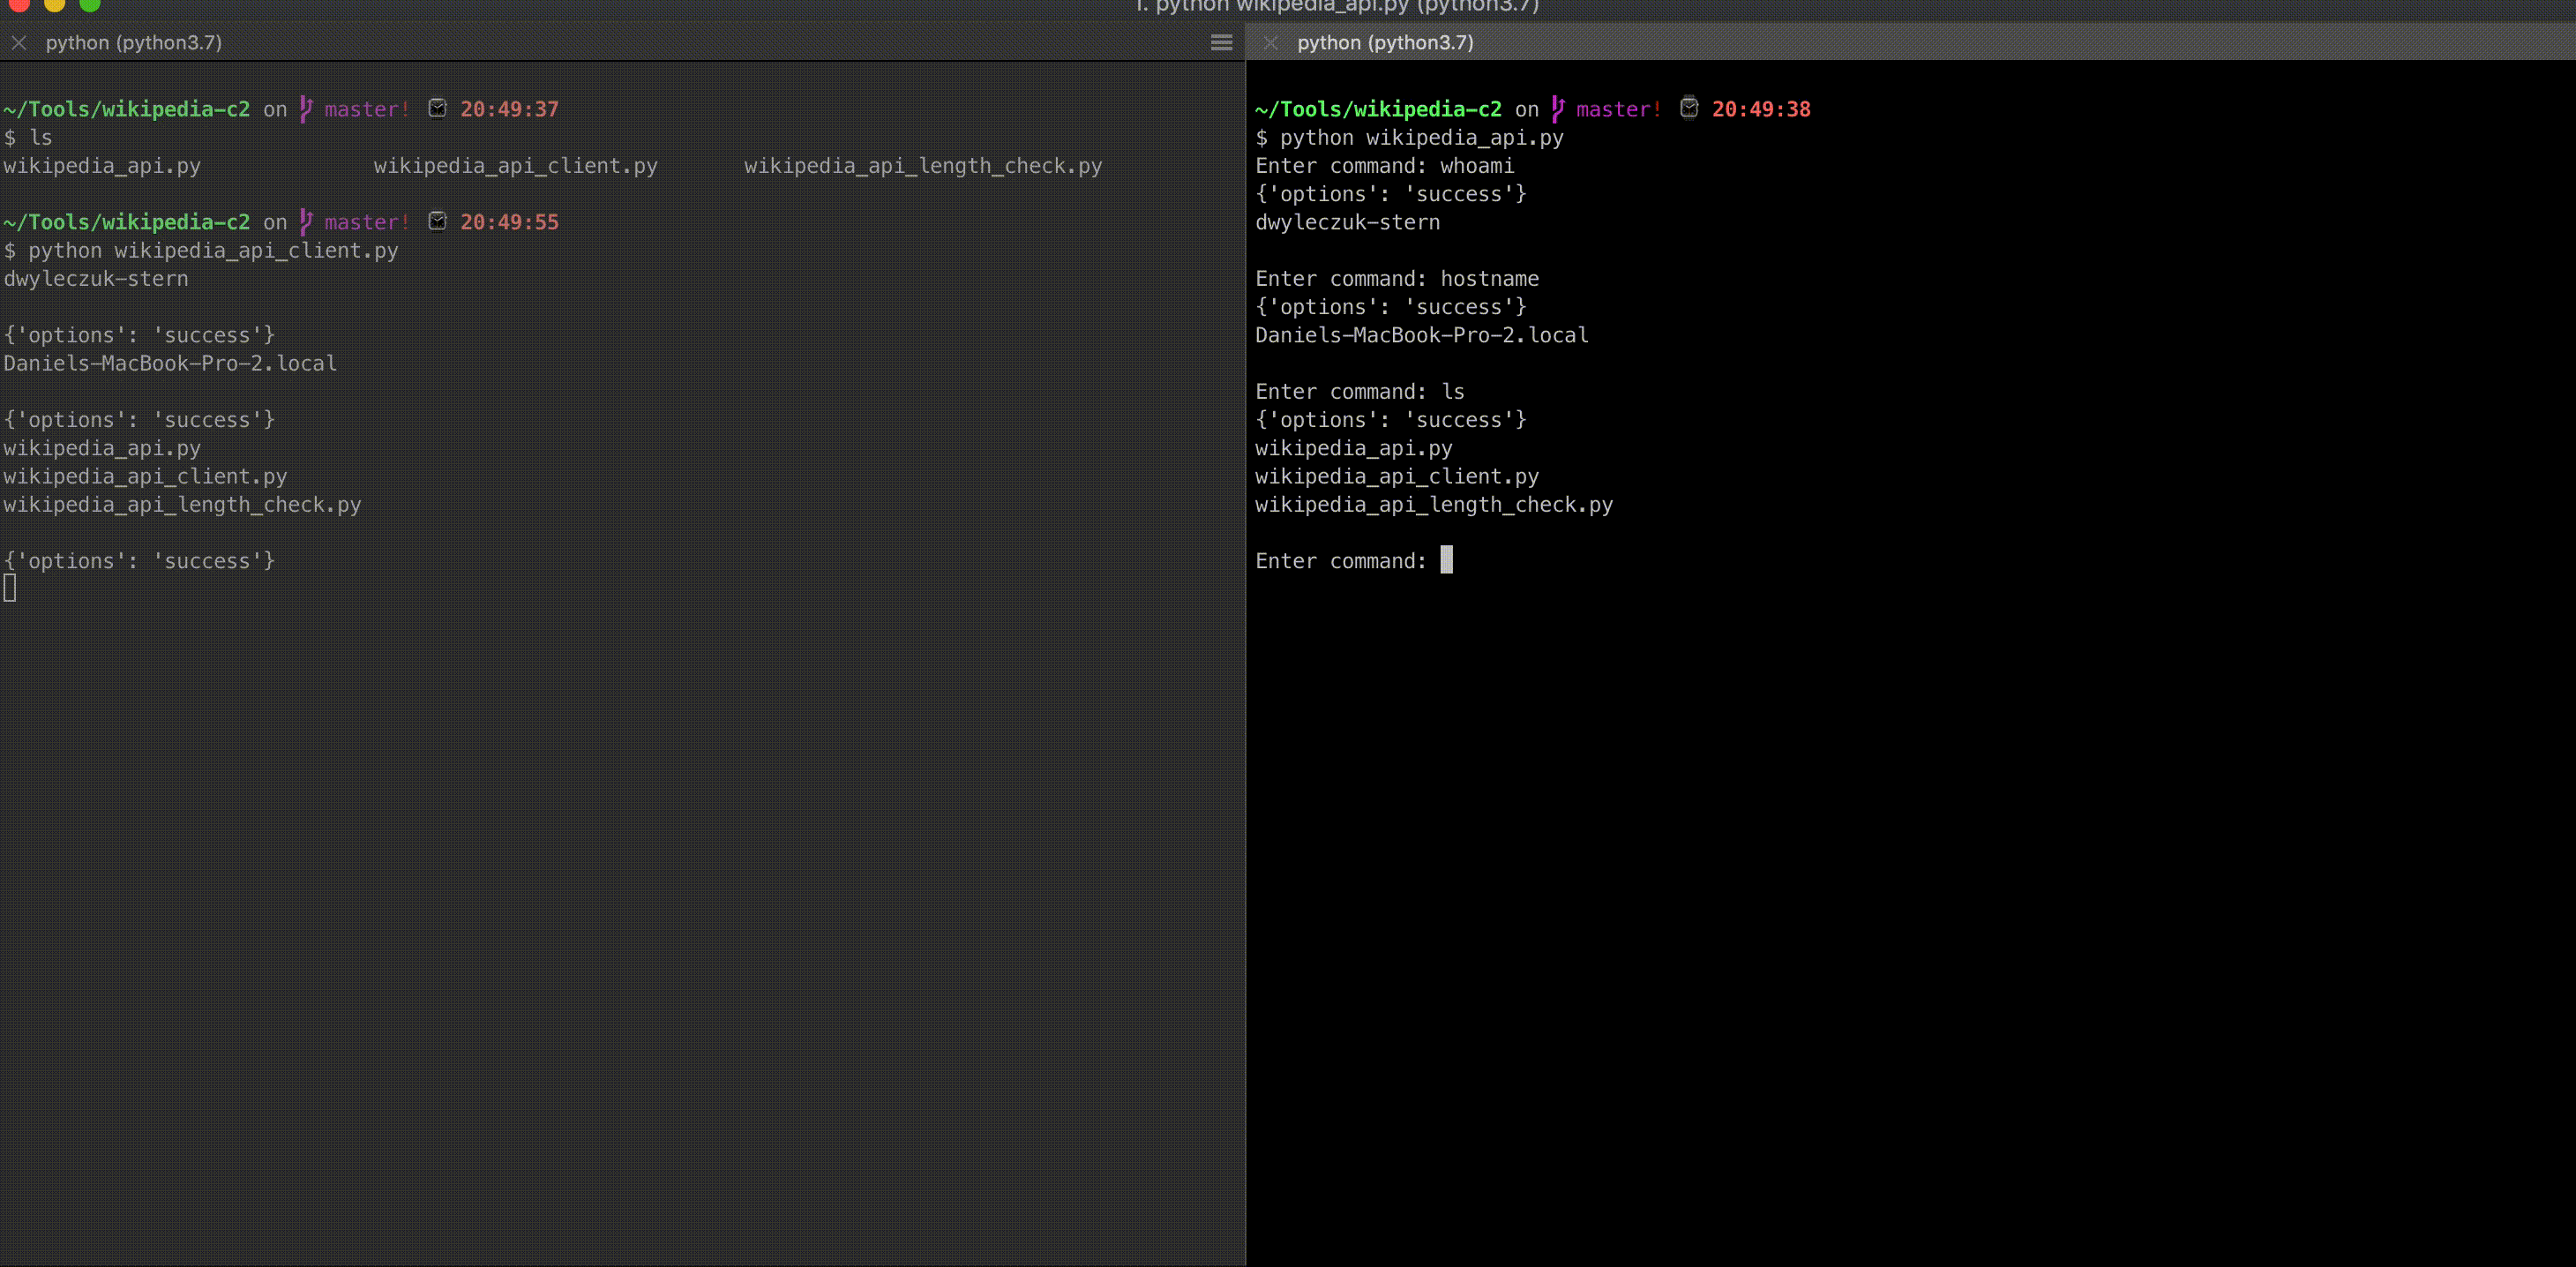
Dies ist ein Demoprojekt, um Command and Control (C2) unter Verwendung von Wikipedia zu demonstrieren. Nach der Demo von Josh Abraham zu C2 mit Slack und ICMP dachte ich, ich könnte erkunden, welche anderen Optionen in den Top-Seiten des Internets für C2 genutzt werden könnten. Nachdem ich die Wikipedia-API überprüft hatte, sah ich, dass es eine Benutzeroption für user-jsarbitraryKeyName gab, die ein „beliebiger Wert" sein konnte. Später fand ich heraus, dass die maximale Länge 65535 Zeichen betrug, was mehr als ausreichend für C2 ist.

Erste Schritte

Dieses Projekt benötigt Python 3. Es funktioniert unter Windows, macOS und Linux (obwohl ich es nur auf den ersten beiden getestet habe). Du benötigst die requests-Bibliothek.

Voraussetzungen

pip install -r requirements.txt

Ausführung

Autoren

  • Daniel Wyleczuk-Stern - dweezy-netsec.github.io

Lizenz

Dieses Projekt ist unter der MIT-Lizenz lizenziert – siehe die Datei LICENSE.md für Details.

Danksagungen

  • Josh für seine Inspiration, andere Websites zu betrachten, die für verdecktes C2 genutzt werden könnten.

Haftungsausschluss

Dies dient nur zu Demo-Zwecken. Verwenden Sie dies nicht für unbefugten Zugriff. Jegliche Nutzung dieses Tools sollte zu Testzwecken mit voller Genehmigung der Systemeigentümer erfolgen. Ich habe auch die Nutzungsbedingungen von Wikipedia nicht gelesen, also tun Sie dies bitte, bevor Sie dieses Tool in einer Produktivumgebung einsetzen.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    261
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →