
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 frkngksl/nimexec
Dateilose Befehlsausführung für Laterale Bewegung in Nim
 voulnet/cve-2017-8759-exploit-sample
CVE-2017-8759-Exploit-Beispiel wird ausgeführt.
 al1ex/cve-2021-22205
CVE-2021-22205& GitLab CE/EE RCE
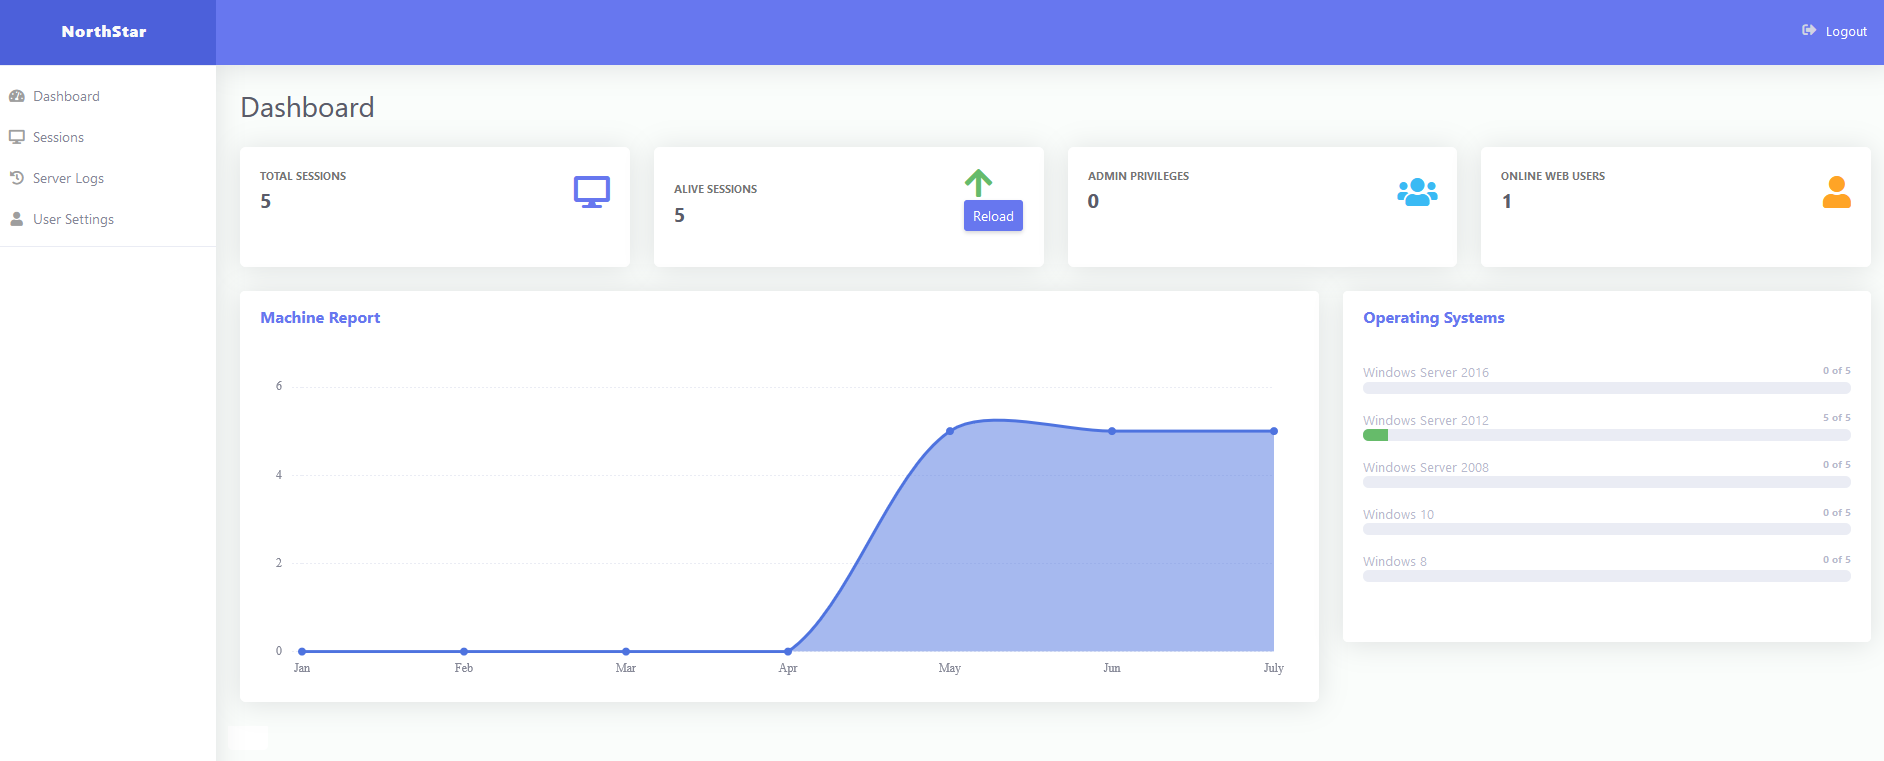 eng1ndes/northstarc2
Webbasiertes Command-and-Control-Framework (C2) #C2 #PostExploitation #CommandControl #RedTeam #C2Framework #PHPC2 #.NETMalware #Malware #PHPMalware…
 imcpwn/browser-backdoor
BrowserBackdoor ist eine Electron-Anwendung mit einem JavaScript-WebSocket-Backdoor und einem Ruby Command-Line Listener.
 jonaslejon/ad-autopwn
Automatisierte Active-Directory-Angriffskette von Zero-Auth bis Domain Admin. Verkettet 25+ Techniken, darunter Kerberoast, AD CS ESC1-16, Shadow…
 leo4j/amnesiac
PowerShell-basiertes Post-Exploitation-Framework für laterale Bewegungen in Active Directory-Umgebungen. Führt im Arbeitsspeicher mit…
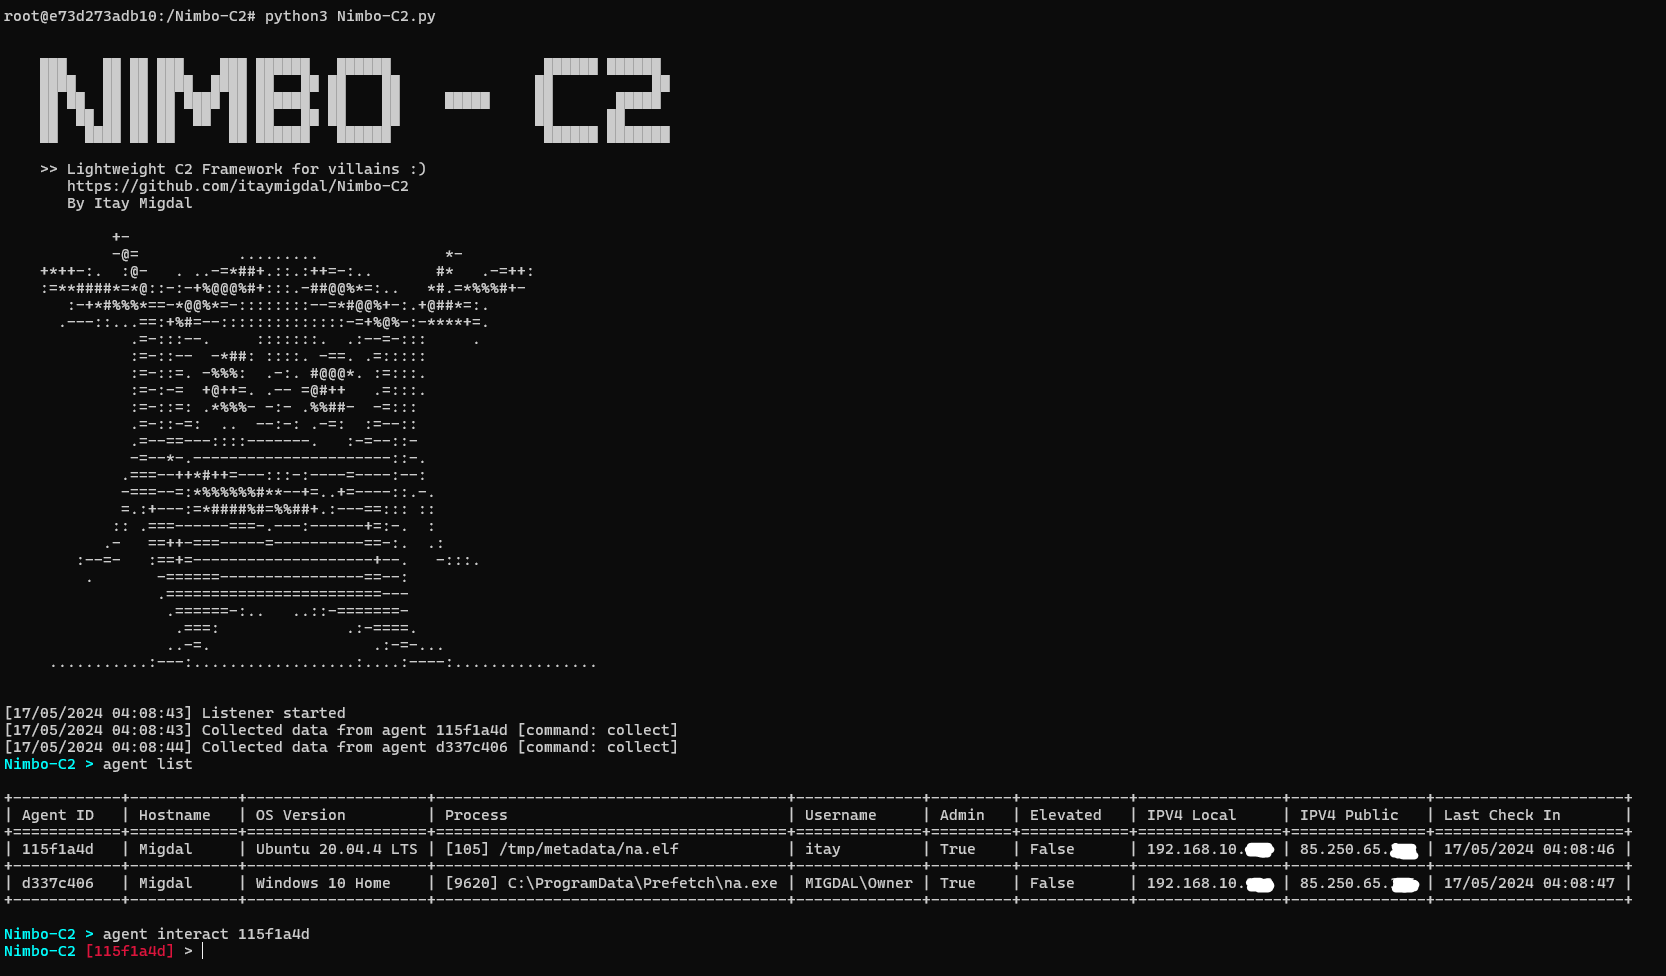 itaymigdal/nimbo-c2
Nimbo-C2 ist ein weiteres (einfaches und leichtes) C2-Framework
 d00mfist/mystikal
macOS Initial Access Payload Generator
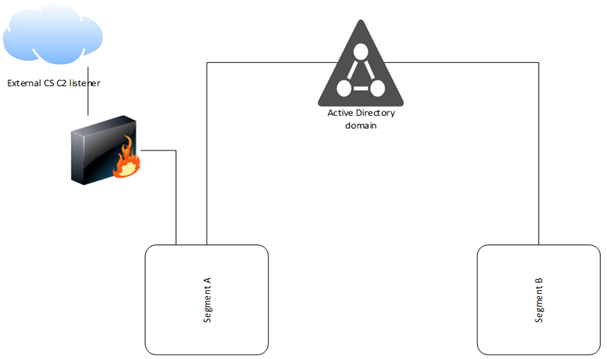 fox-it/ldapfragger
C2-Tool, das Cobalt-Strike-Beacon-Daten über LDAP-Benutzerattribute leitet, für verdeckte Command-and-Control in segmentierten Netzwerken.
 jas502n/cve-2020-14882
Weblogic CVE-2020-14882 nicht autorisierter RCE-Exploit mit Patch-Bypass, Befehlsausführung und Webshell-Bereitstellung für Penetrationstests.
 jymcheong/autottp
Automatisierte Taktiken, Techniken & Verfahren
 metarget/k0otkit
k0otkit ist eine universelle Post-Penetrationstechnik, die bei Penetrationen gegen Kubernetes-Cluster eingesetzt werden kann.
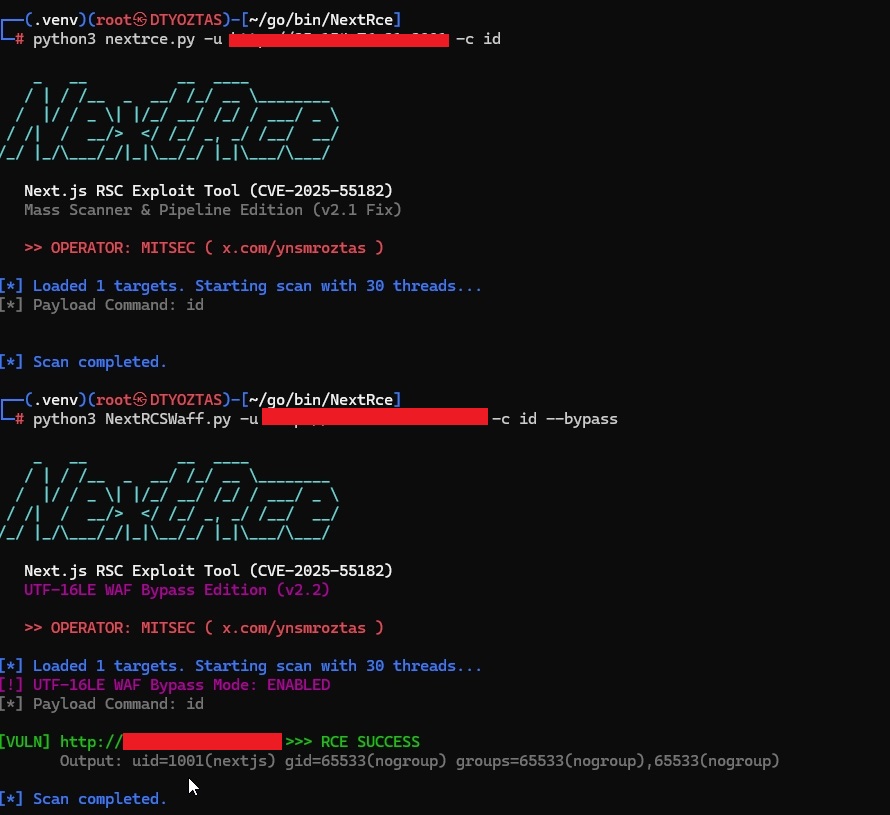 ynsmroztas/nextrce
React Shell & Next.js RSC-Exploit-Tool (CVE-2025-55182)
 safebreach-labs/sireprat
Remote-Befehlsausführung als SYSTEM unter Windows IoT Core (Releases verfügbar für Python2.7 & Python3)
 xm0kht4r/av-edr-killer
Beendigung von AV/EDR-Prozessen durch Ausnutzung eines verwundbaren Treibers (BYOVD)
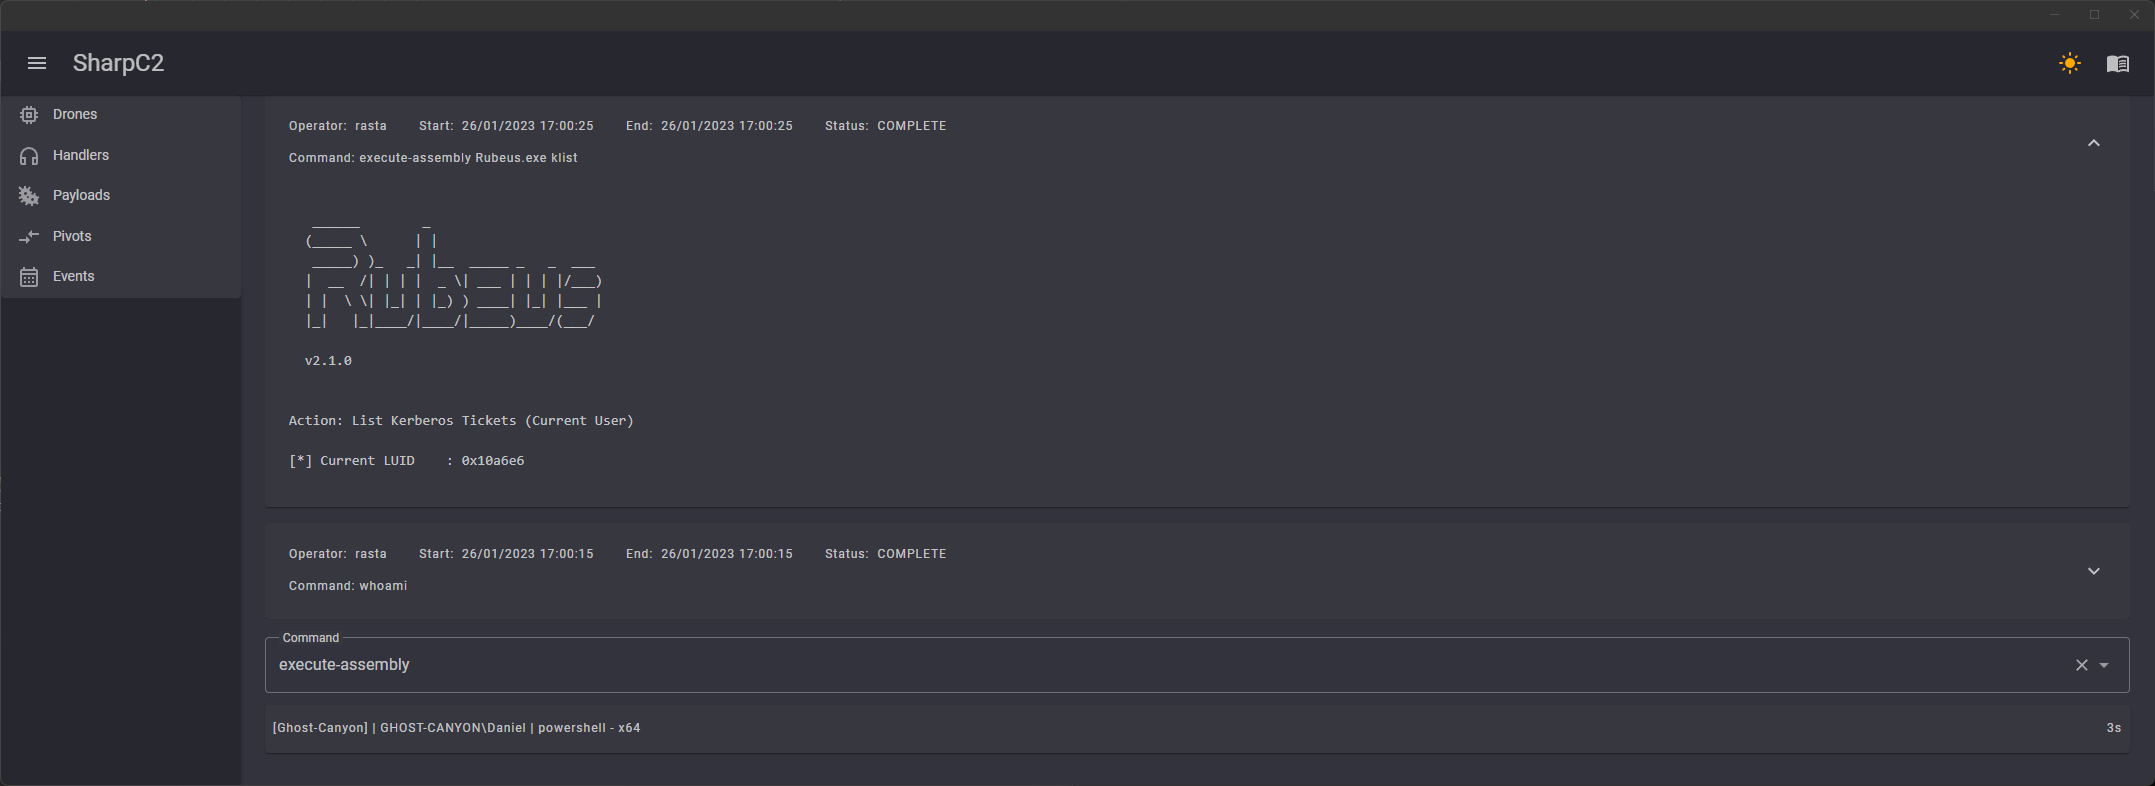 rasta-mouse/sharpc2
Command and Control Framework, geschrieben in C#
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server








