
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
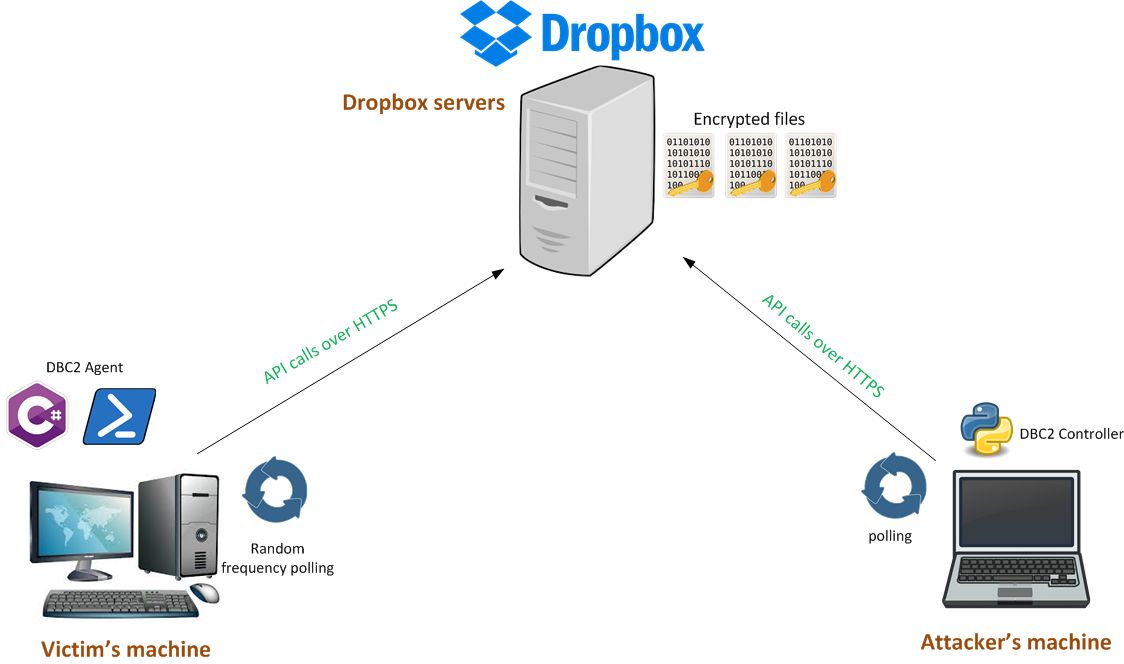 arno0x/dbc2
DBC2 (DropboxC2) ist ein modulares Post-Exploitation-Tool, bestehend aus einem Agenten, der auf dem Rechner des Opfers läuft, einem Controller, der…
 noperator/cve-2019-18935
RCE-Exploit für eine .NET JSON-Deserialisierungsschwachstelle in Telerik UI for ASP.NET AJAX.
 r00t-3xp10it/meterpeter
C2 Powershell Befehls- und Kontrollframework mit integrierten Befehlen
 trustedsec/tap
Die TrustedSec Attack Platform ist eine zuverlässige Methode für Dropper auf einer Infrastruktur, um etablierte Verbindungen zu einer Organisation…
 3v4si0n/http-revshell
Powershell Reverse Shell mit HTTP/S-Protokoll, AMSI-Umgehung und Proxy-Unterstützung
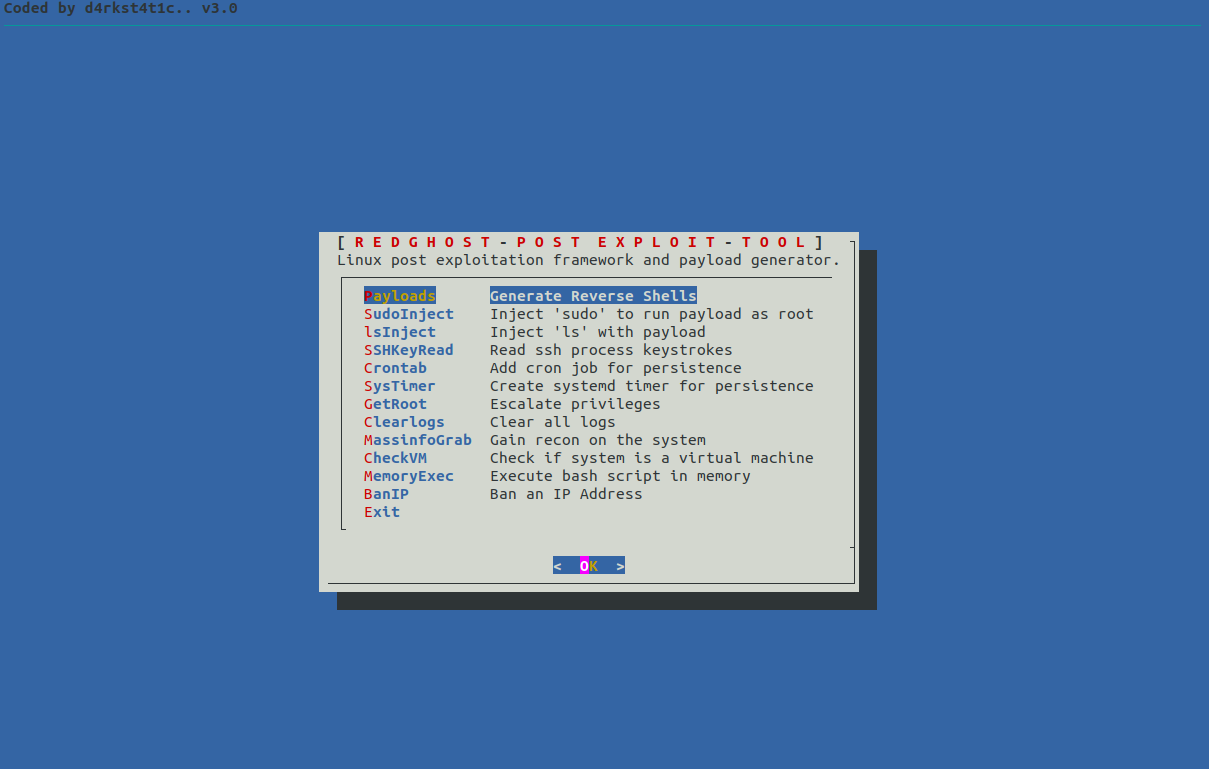 d4rk007/redghost
Linux Post-Exploitation Framework, geschrieben in Bash, entwickelt um Red Teams bei Persistenz, Reconnaissance, Privilege Escalation und dem…
 tamim1089/hikvisionexploiter
HikvisionExploiter ist ein Python-basiertes Dienstprogramm, das entwickelt wurde, um die Ausnutzung und Verzeichniszugriffsprüfungen auf…
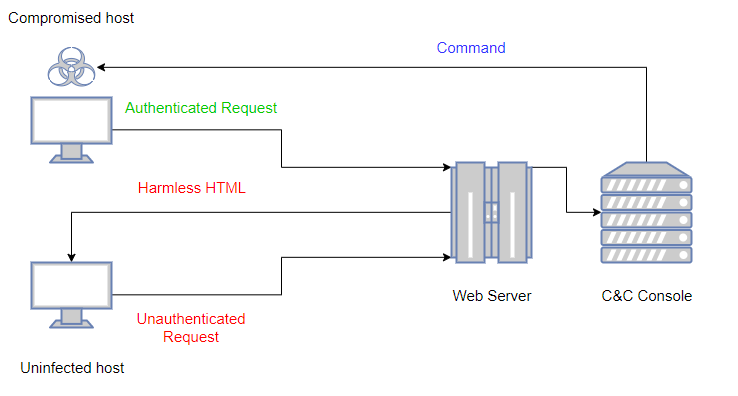 kudaes/lolbits
** EINGESTELLT ** C2-Framework, das Background Intelligent Transfer Service (BITS) als Kommunikationsprotokoll und Direct Syscalls + Dinvoke zur…
 globalpolicy/phonemonitor
Ein Remote-Administrationstool für Android-Geräte
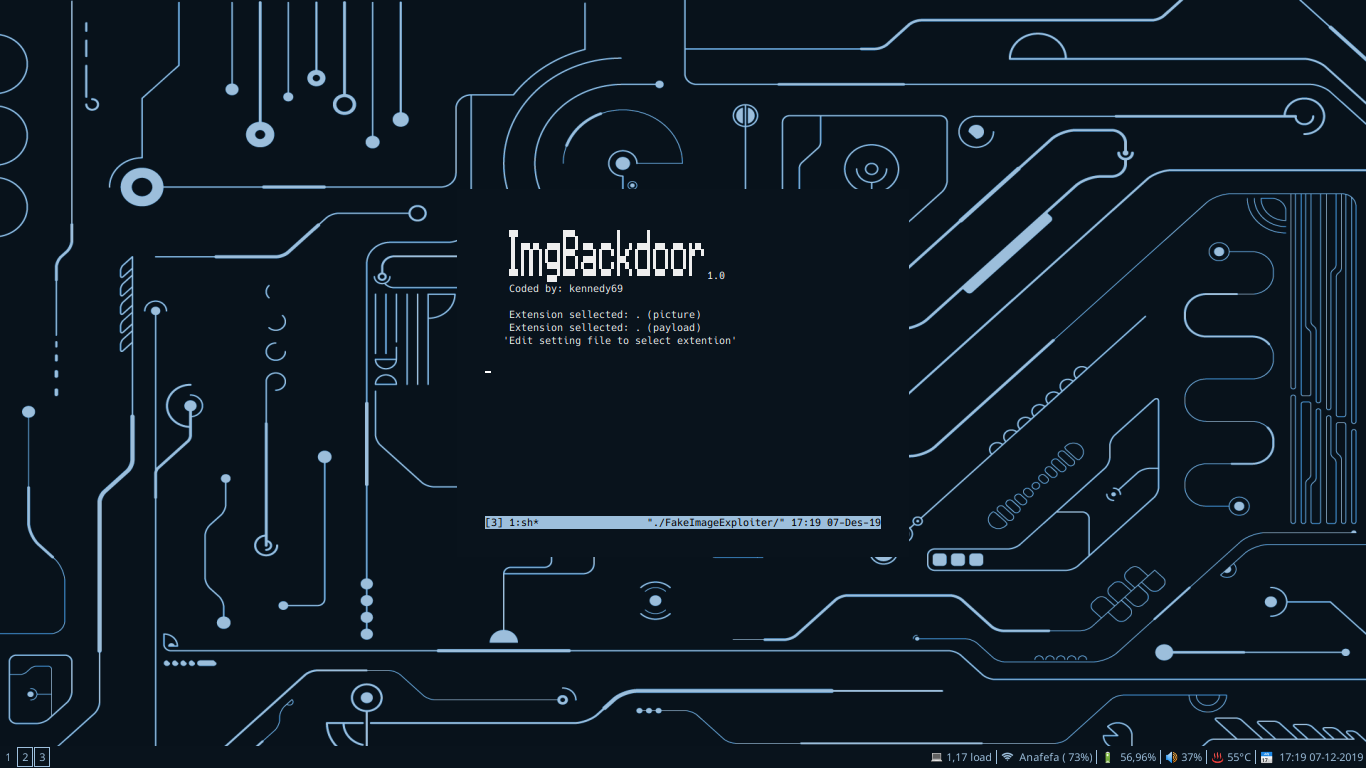 tsuyoken/imgbackdoor
Verstecke deine Payload in einer .jpg-Datei
 panagiks/rspet
RSPET (Reverse Shell and Post Exploitation Tool) ist eine Python-basierte Reverse Shell, die mit Funktionen ausgestattet ist, die in einem…
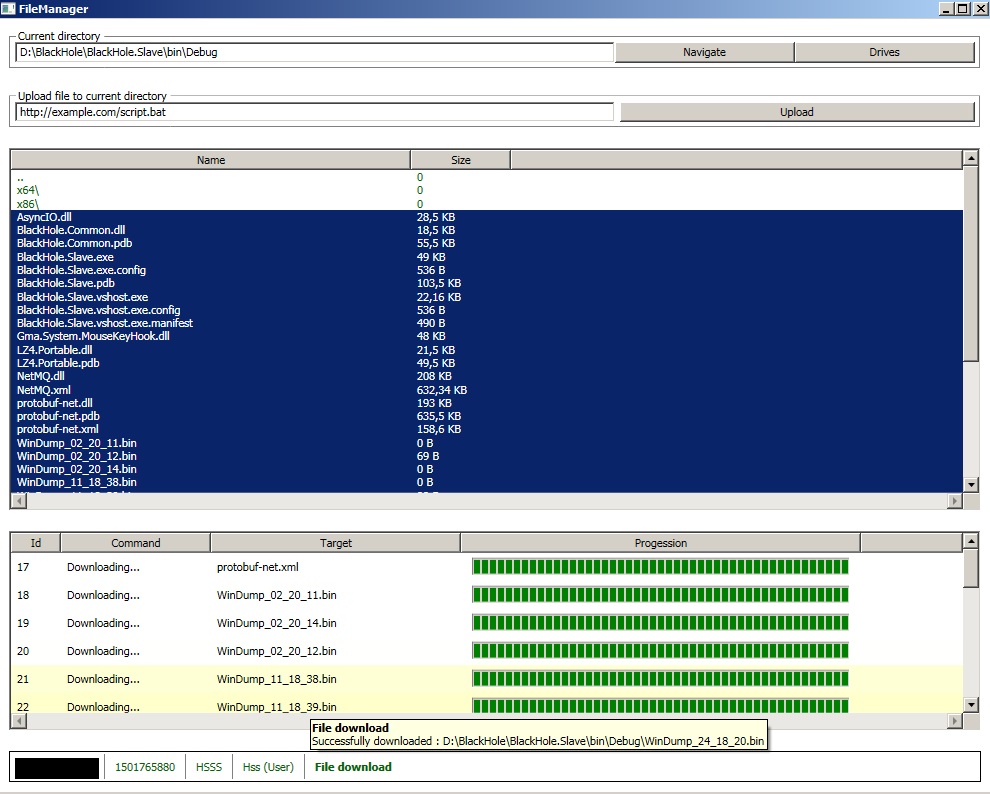 hussein-aitlahcen/blackhole
C# RAT (Remote-Verwaltungstool)
 28zaaky/khaos-c2
KHAOS ist ein modernes C2-Framework, das den Agentenverkehr über Cloud-Dienste leitet, die bereits von Unternehmensnetzwerken als vertrauenswürdig…
 codextf2/screenshotbof
Eine alternative Screenshot-Funktion für Cobalt Strike, die WinAPI verwendet und keinen Fork & Run durchführt. Screenshot wird im Speicher…
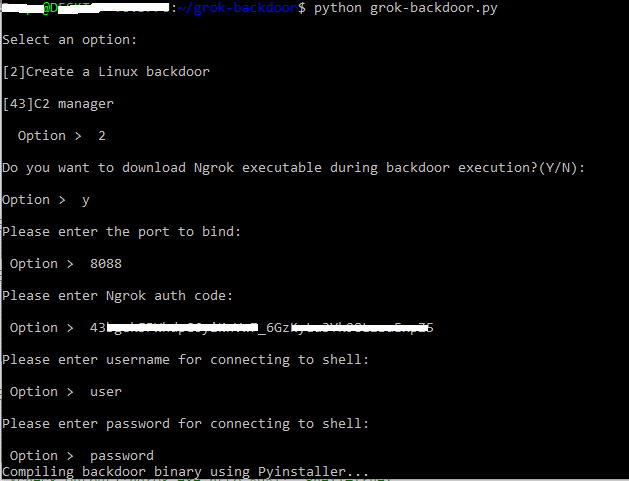 deepzec/grok-backdoor
Einfache Python-Backdoor mit Ngrok-Tunnelunterstützung
 telefonica/ibombshell
Werkzeug zum jederzeitigen Bereitstellen einer Post-Exploitation-Eingabeaufforderung








