
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 octoberfest7/memfiles
Ein CobaltStrike-Toolkit, um von Beacon erzeugte Dateien in den Speicher statt auf die Festplatte zu schreiben.
 incidedigital/mistica
Ein Open-Source-Schweizer Taschenmesser für beliebige Kommunikation über Anwendungsprotokolle
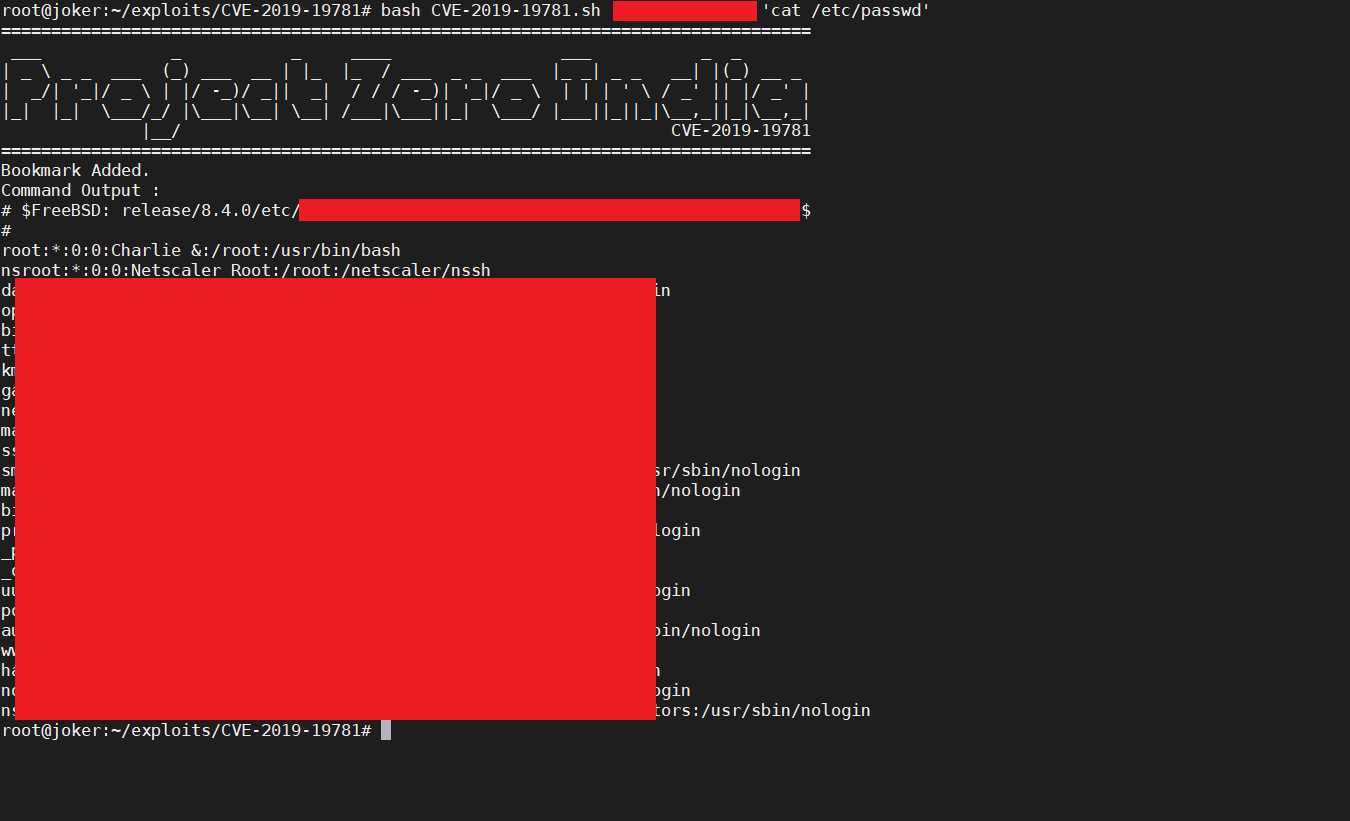 projectzeroindia/cve-2019-19781
# Remote-Code-Execution-Exploit für Citrix Application Delivery Controller und Citrix Gateway [ CVE-2019-19781 ]
 yeeb1/socktail
Leichtgewichtige Go-Binärdatei, die ein Gerät mit einem Tailscale-Netzwerk verbindet und einen lokalen SOCKS5-Proxy für temporären Red-Team-Zugriff…
 gl4ssesbo1/nebula
Nebula ist ein Cloud C2 Framework, das derzeit Aufklärung, Enumeration, Exploitation und Post-Exploitation auf AWS bietet, aber noch daran arbeitet,…
 here_forawhile/terminalphone
Verschlüsselte Push-to-Talk-Sprach- und Textkommunikation über Tor-Versteckdienste mit Ende-zu-Ende-Verschlüsselung, konfigurierbaren Ciphern,…
 boku7/venom
Venom C2 ist ein abhängigkeitsfreies Python3 Command-&-Control-Framework für die Persistenz in Red-Team-Operationen.
 maldevel/gdog
Ein voll ausgestattetes Windows-Backdoor, das Gmail als C&C-Server nutzt
 m3rcer/chisel-strike
Eine .NET XOR-verschlüsselte Cobalt Strike Aggressor-Implementierung für Chisel, um schnellere Proxy- und erweiterte Socks5-Funktionen zu nutzen.
 hood3drob1n/jsrat-py
Dies ist meine Implementierung von JSRat.ps1 in Python, sodass Sie den Angriffsserver nun von jedem Betriebssystem aus ausführen können, anstatt auf…
 mazen160/shennina
Automatisierte Host-Exploitation mit KI
 qsecure-labs/overlord
Python-basierte CLI für die automatisierte Bereitstellung von Red-Team-Infrastruktur auf AWS und Digital Ocean, mit modularer Unterstützung für C2,…
 mthbernardes/gtrs
GTRS - Google Übersetzer Reverse Shell
 rand0m1ze/ezsploit
Automatisierung von Metasploit mit Linux-Bash-Skripten
 b4rtik/redpeanut
RedPeanut ist eine kleine RAT, entwickelt in .Net Core 2 und dessen Agent in .Net 3.5 / 4.0.
 arno0x/dbc2
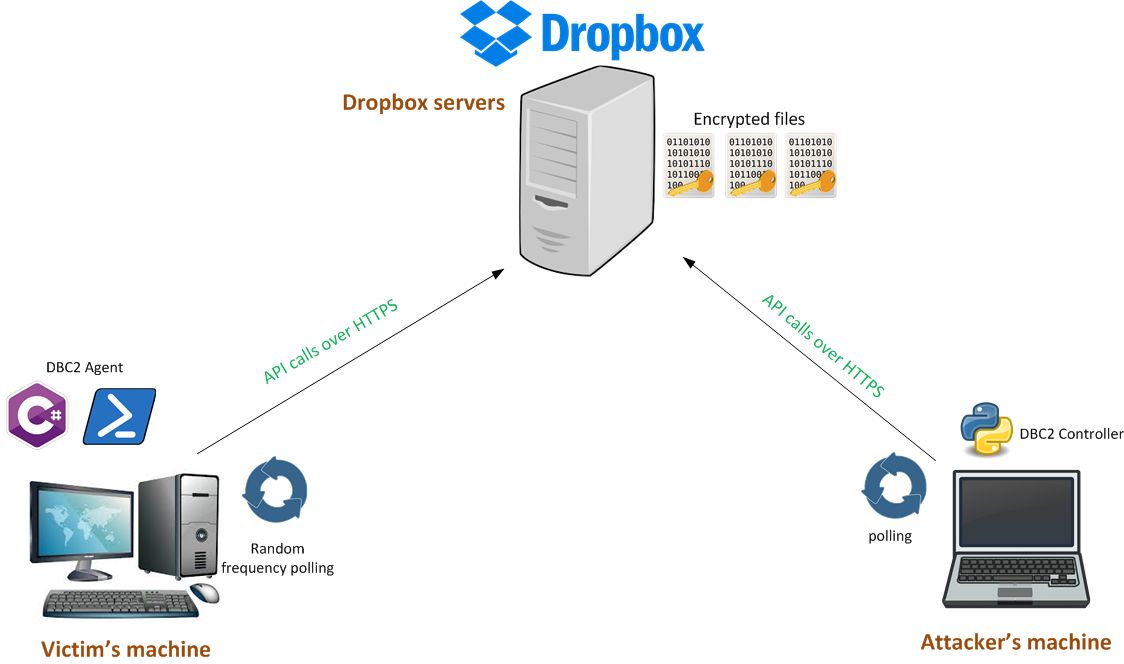
DBC2 (DropboxC2) ist ein modulares Post-Exploitation-Tool, bestehend aus einem Agenten, der auf dem Rechner des Opfers läuft, einem Controller, der…








