
 #1
C2-Frameworks, Redirectors, Listener und Command-Infrastruktur-Tools.
Kitploit empfohlen
 withsecurelabs/doublepulsar-c2-traffic-decryptor
Ein Python2-Skript zur Verarbeitung einer PCAP-Datei, um C2-Datenverkehr zu entschlüsseln, der an das DOUBLEPULSAR-Implantat gesendet wurde.
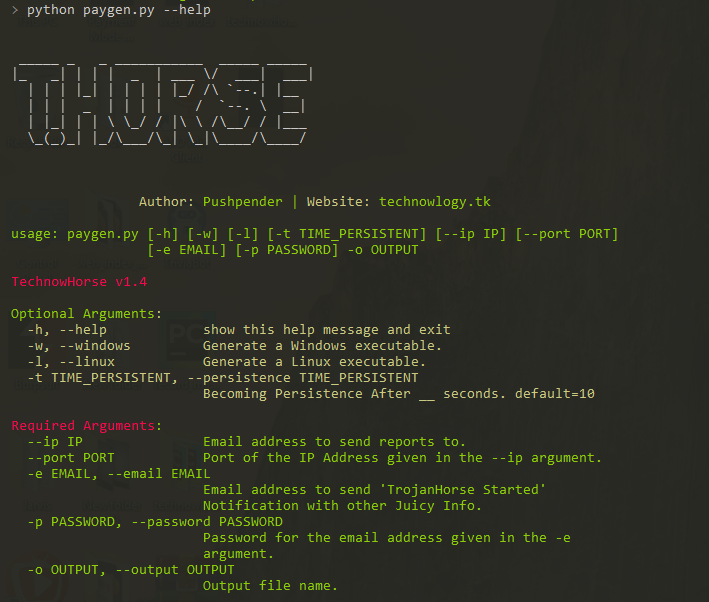 pushpenderindia/thorse
THorse ist ein RAT-Generator (Remote Administrator Trojan) für Windows/Linux-Systeme, geschrieben in Python 3.
 bluscreenofjeff/malleable-c2-randomizer
Ein Skript zum Randomisieren von Cobalt Strike Malleable C2-Profilen, um die Wahrscheinlichkeit zu verringern, von signaturbasierten…
 machine1337/gmailc2
Ein vollständig unerkennbarer C2-Server, der über Google SMTP kommuniziert, um Antiviren-Schutzmaßnahmen und Netzwerkverkehrsbeschränkungen zu…
 petercunha/goat
🐐 GoAT (Golang Advanced Trojan) ist ein Trojaner, der Twitter als C&C-Server nutzt.
 4ndr34z/shells
Skript zur Generierung von Revshells
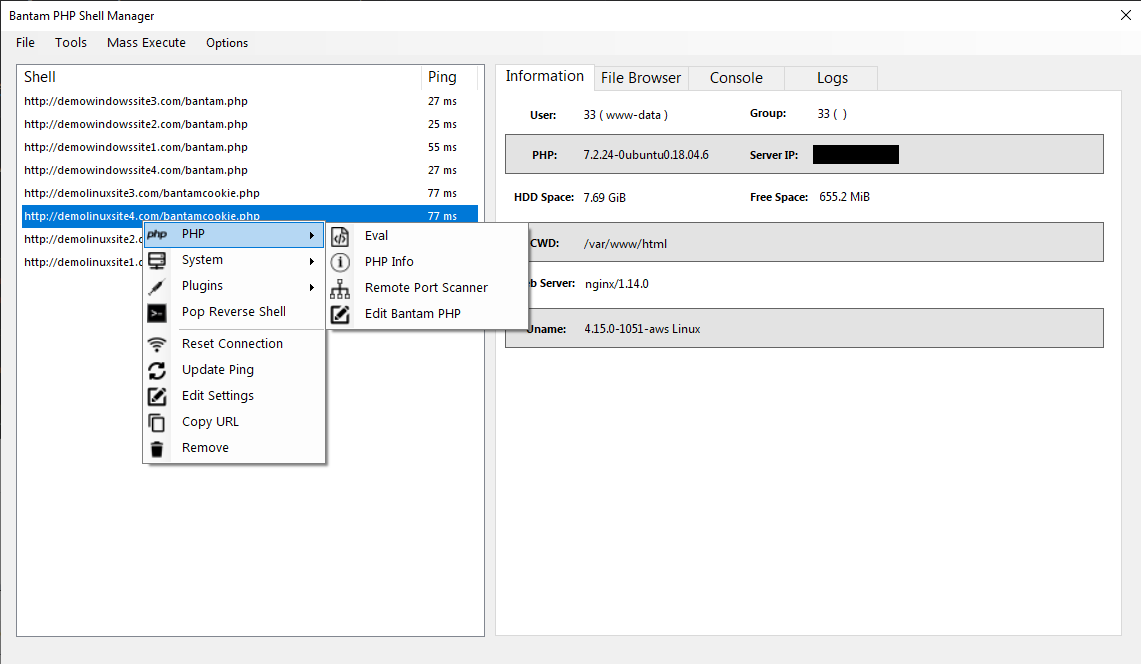 gellin/bantam
Ein PHP Backdoor-Verwaltungs- und Generierungstool/C2 mit durchgehend verschlüsseltem Payload-Streaming, entwickelt um WAF-, IDS- und SIEM-Systeme zu…
 treehacks/botnet-hackpack
Erstellen Sie ein grundlegendes Command & Control-Botnetz in C
 manuelschipper/nah
eine Schutzvorrichtung, die katastrophale Agentenaktionen blockiert
 smaash/quasibot
komplexer Webshell-Manager, quasi-HTTP-Botnetz.
 r3nhat/grat2
Wir haben das GRAT2 Command & Control (C2)-Projekt zu Lernzwecken entwickelt.
 machine1337/telegramrat
Plattformübergreifender Telegram-basierter RAT, der über Telegram kommuniziert, um Netzwerkbeschränkungen zu umgehen.
 pegasuslab/ghosttunnel
Verdecktes Backdoor-Übertragungstool, das 802.11-Probeanfragen und Beacon-Frames für Angriffe auf isolierte Netzwerke nutzt. Liefert Payloads über…
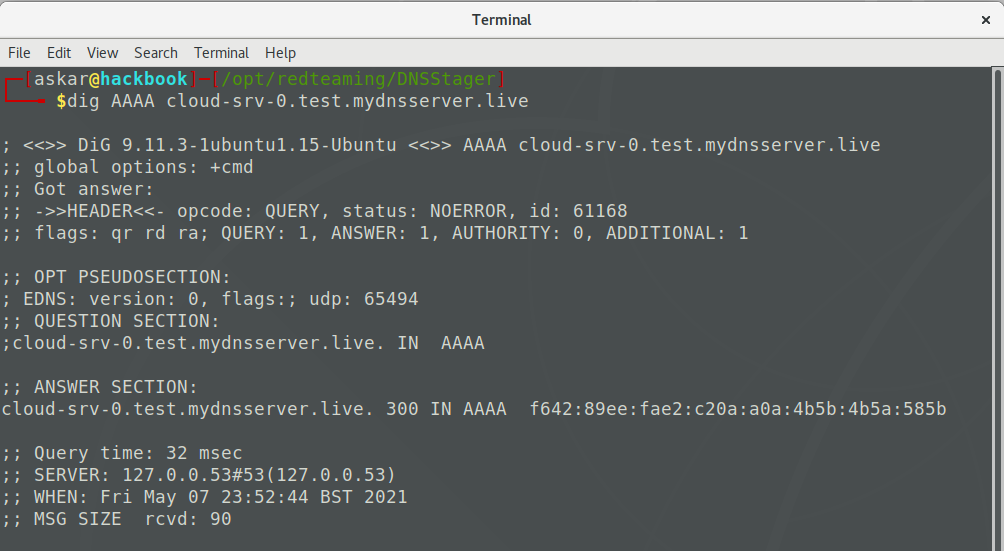 mhaskar/dnsstager
Verstecke deine Nutzlast in DNS
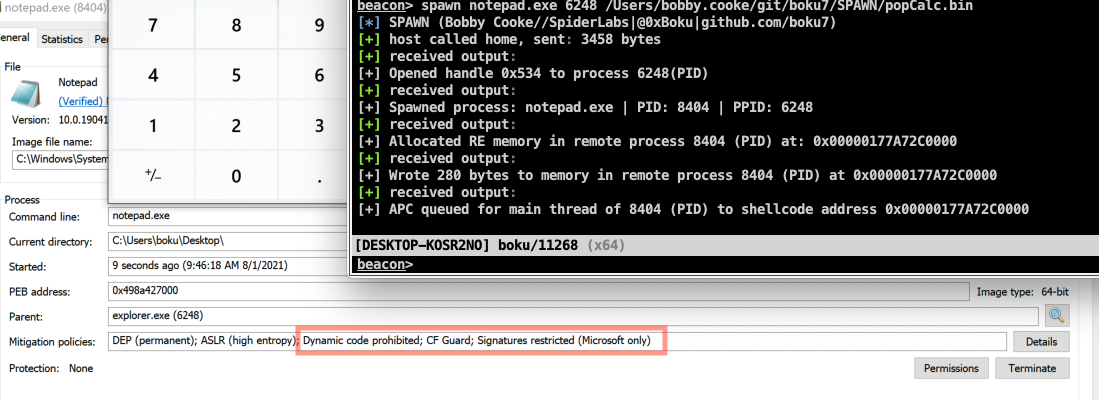 boku7/spawn
Cobalt Strike BOF, das einen Opferprozess erzeugt, Shellcode injiziert und Payload ausführt. Entwickelt, um EDR/UserLand-Hooks zu umgehen, indem der…
 trustedsec/egressbuster
Egressbuster ist eine Methode, um die Egress-Filterung zu überprüfen und festzustellen, ob Ports erlaubt sind. Wenn dies der Fall ist, können Sie…
 nopernik/sshpry2.0
SSHPry v2 - Spionieren & Kontrollieren der TTY von SSH-verbundenen Clients








