
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 josh-blythe/bordair-detector
Zweistufiger Prompt-Injection- und Jailbreak-Detektor: Regex-Gates plus ein quantisierter DeBERTa-v3-ONNX-Klassifikator, mit Bild-, Dokument- und…
 secoba/djvul_stringagg
Django StringAgg SQL-Injection (CVE-2020-7471)
 gduma-phdata/patch-cve-2026-10520
Patch für die OGNL-Injection-Schwachstelle in Apache Struts (CVE-2026-10520), derzeit in Überprüfung und in der Produktion bereitgestellt.
 artwiderobo/cve-2026-13934
Strukturiertes Schwachstellenforschungs-Repo für einen Chrome Dawn WebGPU CWE-20-Fehler: Grundursache, Patch-Diff, statische Verifikation,…
 theopaid/cve-2026-66753-http-header-injection-via-unvalidated-cr-and-lf-in-header-values-tiny_http-
Sicherheitshinweis: HTTP-Header-Injection über nicht validierte CR- und LF-Zeichen in Header-Werten (tiny_http)
 csinexus/mcpshield
Drop-in-Fix für die ungepatchte MCP STDIO Command-Injection-Schwachstelle (CVE-2026-30623-Familie)
 fevar54/cve-2026-72530-trueconf-sandbox-escape-
Dieses Repository enthält eine pädagogische Demonstration der Mitigation und Erkennung für **CVE-2026-72530**, eine kritische Schwachstelle für…
 theopaid/cve-2026-66751-insufficient-access-controls-allow-for-unauthorized-room-deletion-let-s-chat-
Sicherheitshinweis: Unzureichende Zugriffskontrollen ermöglichen das unbefugte Löschen von Räumen (Let's Chat)
 theopaid/cve-2026-66749-unchecked-room-lookup-leads-to-server-crash-let-s-chat-
Sicherheitshinweis: Ungeprüfte Raumsuche führt zum Serverabsturz (Let's Chat)
 sourcegraph/log4j-cve-code-search-resources
Codesuche zur Behebung/Entschärfung von log4j CVE-2021-44228
 horkimhab/cve-2022-31626-cve-2024-2961-cve-2019-6977
CVE-2022-31626, CVE-2024-2961, CVE-2019-6977, PHP-Sicherheitsforschung
 theopaid/cve-2026-66746-http-response-splitting-via-unvalidated-response-header-values-rouille-
Sicherheitshinweis: HTTP-Response-Splitting durch unvalidierte Response-Header-Werte (rouille)
 jenkinsci-cert/security-3430
Java-Agent, der eine anfällige Klasse transformiert, um die Ausnutzung von CVE-2024-43044 in Jenkins-Controllern zu blockieren, mit optionalem…
 halahajyahia/cve-2022-2869-detector
CodeQL-Detektor für die Grundursache von CVE-2022-2869 (CWE-191 unsigned underflow) unter Verwendung von Kontrollfluss-/Bereichsanalyse, um…
 occamsec/log4j-checker
Bash- und PowerShell-Skripte zum Durchsuchen eines lokalen Dateisystems nach Log4j-.jar-Dateien, die anfällig für CVE-2021-44228, auch bekannt als…
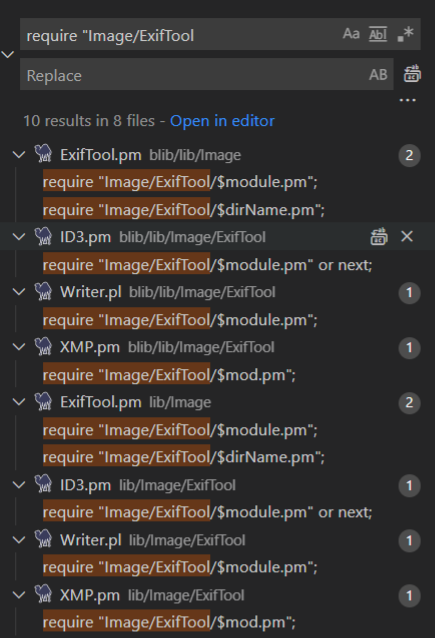 trganda/cve-2021-22204
Tiefgehende technische Analyse von CVE-2021-22204 (ExifTool RCE) mit PoC-Reproduktion, Payload-Konstruktion und Perl-Code-Review des verwundbaren…
 r0ngy40/cve-2025-30208-series
Analyse der Reproduktion der Schwachstellen der CVE-2025-30208-Serie
 awusan125/test_for6387
Testcode für CVE-2024-6387








