
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 mehdichyhab/cve-2025-64512-exploit
CVE-2025-64512 - pdfminer.six Exploit zur Remote-Codeausführung
 oscerd/cve-2026-46590
Reproducer für CVE-2026-46590: Unsichere Deserialisierung des Schlüssellebenszyklus in Apache Camel camel-pqc (FileBasedKeyLifecycleManager…
 razureink/cve-2024-50330-ivanti_epm_sqli_reproduction
CVE-Reproduktion: cve-2024-50330-ivanti_epm_sqli_reproduction
 oscerd/cve-2026-46457
Reproducer für CVE-2026-46457 — Apache Camel camel-nats Inbound-Header-Injection (Camel-Control-Header-Injection über einen NATS-Publisher;…
 p4x1s/cve-2023-33829-poc
SCM Manager XSS
 lucifer0xf/wp2shell-wordpress-town
Nicht authentifizierte Remote Code Execution (RCE) im WordPress-Kern ermöglicht es Angreifern, ohne Anmeldung beliebigen Code auszuführen, indem sie…
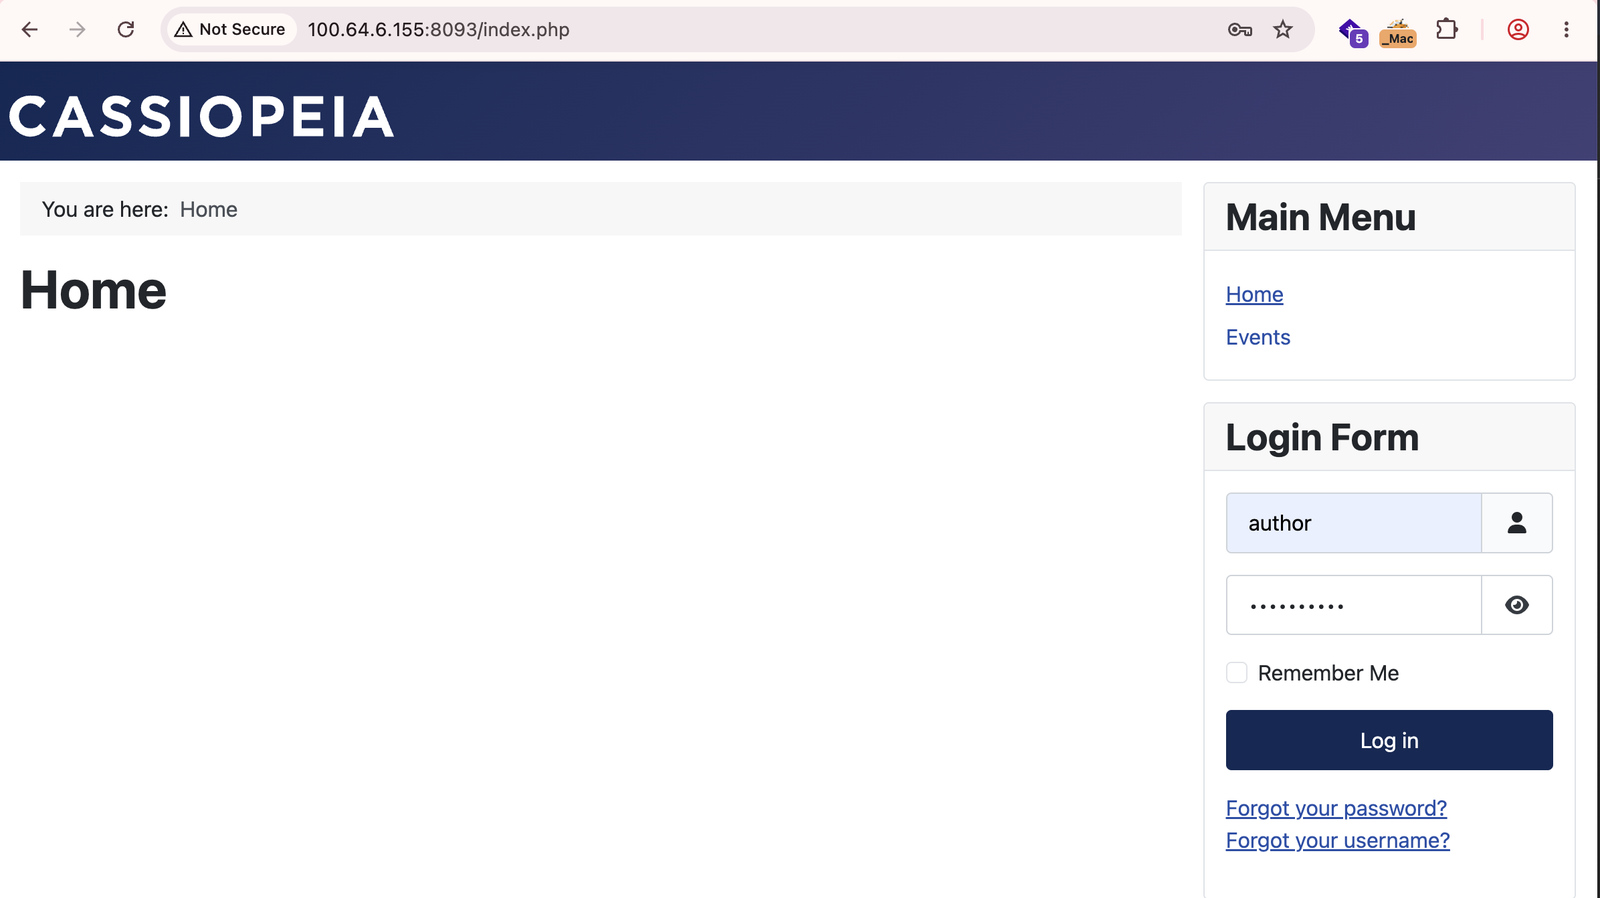 toanln-cov/cve-2026-78071
Stored XSS über den Standorttitel in DPCalendar Free
 squeeze440/gortex-poc
PoC — Symlink-Verfolgung zur Offenlegung von Inhalten außerhalb des Repos über search_text in Gortex (GHSA-6vhf-4wcm-2r83, CVE-2026-87003, CVSS 5.5).
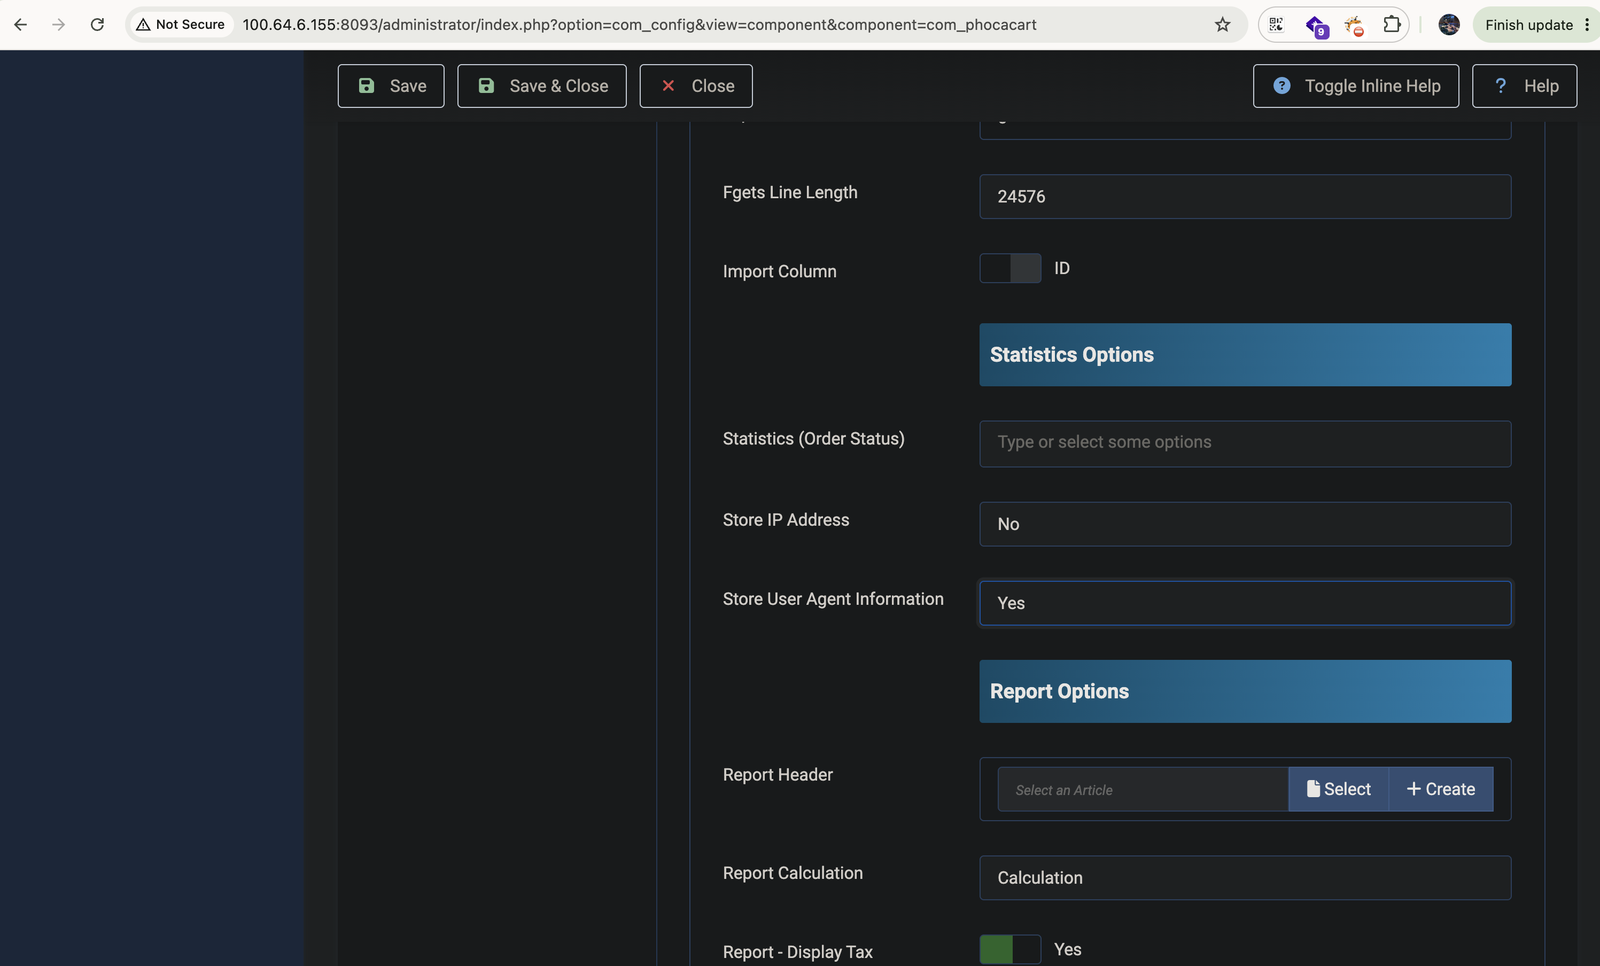 toanln-cov/cve-2026-76564
Gespeichertes XSS über User-Agent in der Admin-Bestellansicht in PhocaCart
 whu-enjoy/cve-2015-8660
Dieser Code enthält den Exploit-Code für CVE-2015-8660 sowie Kommentare, den fehlerhaften Quellcode und den gepatchten Code.
 ludovicpatho/cve-2022-22965_spring4shell
Eine Spring-MVC- oder Spring-WebFlux-Anwendung, die auf JDK 9+ läuft, kann über Datenbindung anfällig für Remote-Code-Ausführung (RCE) sein. Der…
 romain-deperne/cve-2026-33980
Proof-of-Concept-Exploit für KQL-Injection in adx-mcp-server über den Parameter table_name, der Datenexfiltration und destruktive Befehle in Azure…
 saku0512/cve-2026-72815-poc
Lokaler Go-PoC, der CVE-2026-72815 demonstriert, eine X-Forwarded-For-IP-Spoofing-Schwachstelle in go-chi/chi middleware.RealIP, die IP-basierte ACLs…
 entr0pie/demo-cve-2022-22947
Demonstration des Exploits für CVE-2022-22947 für Spring Cloud Gateway, die einen Proof-of-Concept für Sicherheitstests und Schwachstellenanalyse…
 squeeze440/obsidian-note-toolbar-poc
PoC — frontmatter-gesteuerte beliebige JavaScript-Ausführung in Note Toolbar für Obsidian (GHSA-q8cw-3m8c-5pf2, CVE-2026-87002, CVSS 7.0).
 nixon-h/cve-2025-68147-ospos-stored-xss
PoC-Repository für CVE-2025-68147: Stored Cross-Site Scripting (XSS) in OpenSourcePOS. Die Schwachstelle ermöglicht eine Privilegienausweitung durch…
 nice1st/cve-2023-24998
Apache Commons FileUpload Sicherheitslücken-Test
 ockeghem/cve-2015-6835-checker
PHP-Skript zur Erkennung von CVE-2015-6835 (Session-Deserialisierungsschwachstelle) durch Analyse des Quellcodes auf unsichere unserialize()-Aufrufe…








