
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 defineid/revenant
CVE-2026-74943, Use-after-free in Firefox RasterImage (sec-high)
 oscerd/cve-2026-49098
PoC zur Reproduktion von CVE-2026-49098 (Apache Camel camel-kafka): Der nicht mit Camel-Präfix versehene kafka.OVERRIDE_TOPIC-Header umgeht den…
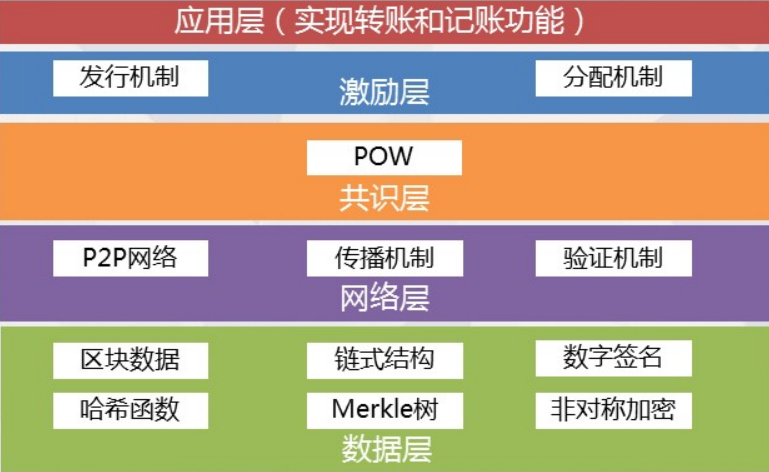 al1ex/blockchainconstruction
BlockChain Security Construction
 trachinus/cve-2026-4813
Proof-of-Concept-Exploit für authentifizierte Remote-Codeausführung über XSLT-Injection in Lutece Core, das die Befehlsausführung durch manipulierte…
 razureink/cve-2026-63030_60137-wordpress_rce_reproduction
CVE-Reproduktion: cve-2026-63030_60137-wordpress_rce_reproduction
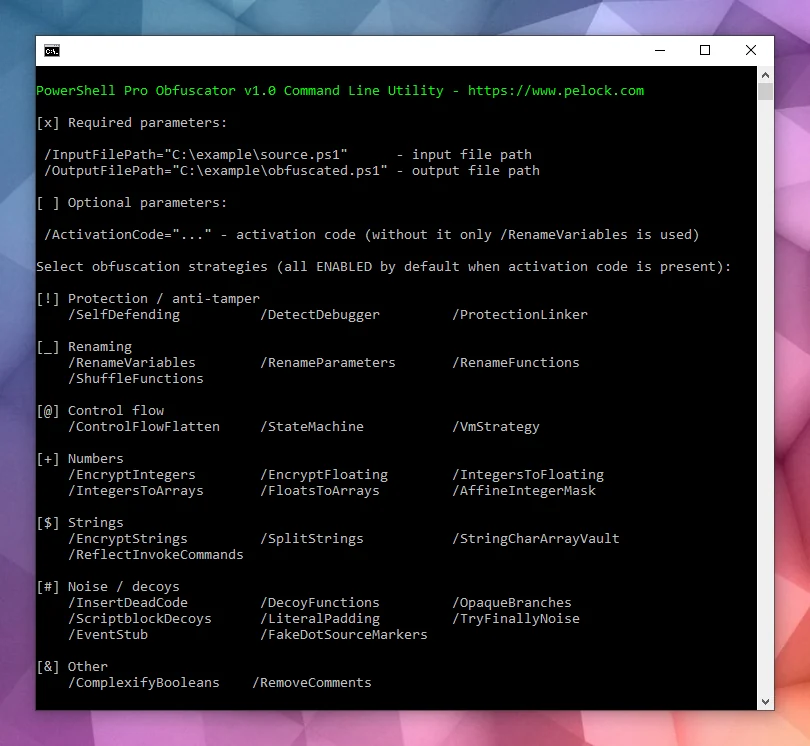 pelock/powershell-pro-obfuscator-python
Automatisieren Sie die Verschleierung und Virtualisierung von PowerShell-Skriptquellcode mit einer flexiblen Web-API für Python (pip-Paket).
 romain-deperne/cve-2026-77262
Proof-of-Concept-Exploit für beliebiges Dateilesen in mcp-atlassian über Path Traversal in confluence_upload_attachment, mit Analyse- und…
 ilhomjonr/cve-2026-67598
CVE-2026-67598 — Emlog Pro: deaktivierte TLS-Zertifikatsprüfung im KI-Assistenten (MITM → Diebstahl von API-Schlüsseln). CWE-295, CVSS 9.1. Gemeldet…
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
Sicherheitshinweis: Endlosschleifen-DoS im facil.io MIME-Parser (Partielle Grenze)
 biitts/cve-2026-52887-nocobase-sqli-rce
CVE-2026-52887 — SQL-Injection in NocoBase -> RCE als PostgreSQL-Superuser (myInAppChannels:list-Filter, CVSS 10.0). PoC des Autors +…
 oscerd/cve-2026-46455
# Reproducer für CVE-2026-46455 — Apache Camel camel-keycloak fehlende TokenVerifier.IS_ACTIVE-Prüfung (abgelaufene Zugriffstokens werden akzeptiert)
 toanln-cov/cve-2026-66917
IDOR + Stored XSS durch fehlerhafte Autorisierung auf Objektebene in JoomGallery
 romain-deperne/cve-2026-48017
Remotecodeausführung in DbGate durch functionName-Injection im loadReader-Endpunkt — CVSS 8.8
 20000419/cve-2026-39113
Advisory und AddressSanitizer-Reproduzierer für einen SQLite-SQLAR-Heap-Pufferüberlauf, der durch einen manipulierten SZ-Wert ausgelöst wird und eine…
 kx00007/cve-2026-39902
Proof-of-concept-Exploit für authentifizierte OS-Befehlsinjektion (CWE-78) in Cacti ≤1.2.30, die Remote-Codeausführung mit CVSS 7.2 erreicht.
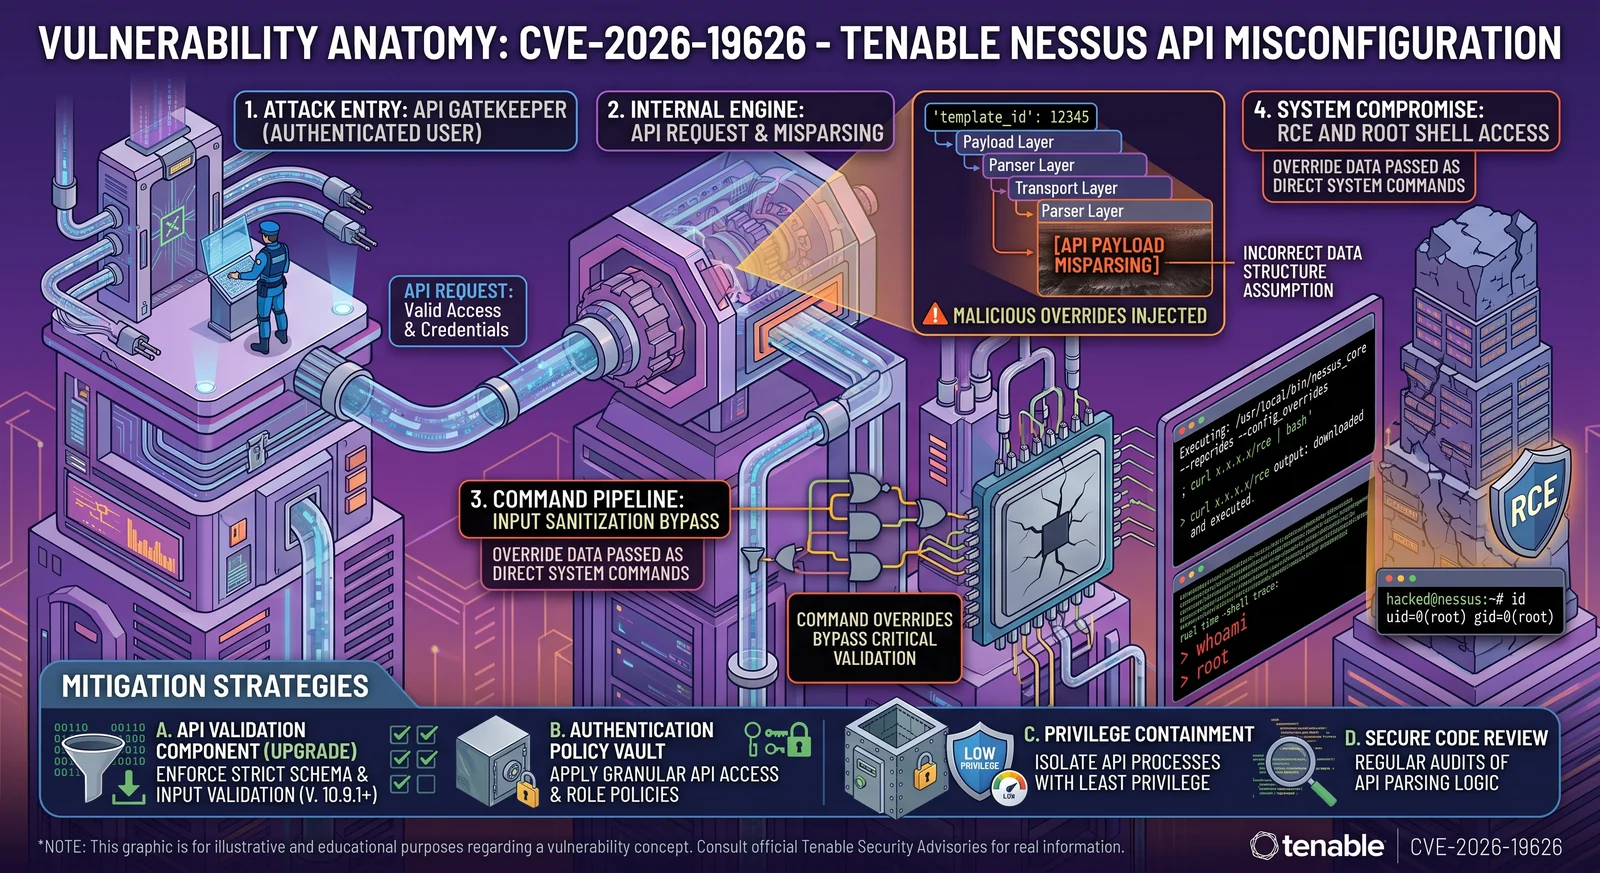 h00die/poc-cve-2026-19626
Proof-of-concept-Exploit für CVE-2026-19626, eine authentifizierte Remote-Codeausführung in der Berichtsgenerierung von SecurityCenter, die eine…
 george0papasotiriou/cve-2026-1337-ai-coding-assistant-prompt-injection-to-sandbox-escape
Eine Prompt-Injection in einem Code-Review-Bot, der KI-generierte Fixes in einer Sandbox ausführt. Die Sandbox verwendet eine Blacklist, um…
 theopaid/cve-2026-66731-negative-chunk-size-parsing-causes-memory-corruption-leading-to-server-crash
Sicherheitshinweis für CVE-2026-66731 mit Root-Cause-Analyse, PoC-Exploit und Fix-Vorschlägen für den HTTP/1.1-Chunked-Encoding-Parser-Bug in…








