
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 squid-protocol1/gitgalaxy
AST-freie heuristische Wissensgraph-Engine für tiefgreifende Repository-Intelligenz und Zero-Trust-Sicherheitsscans. Integriert als…
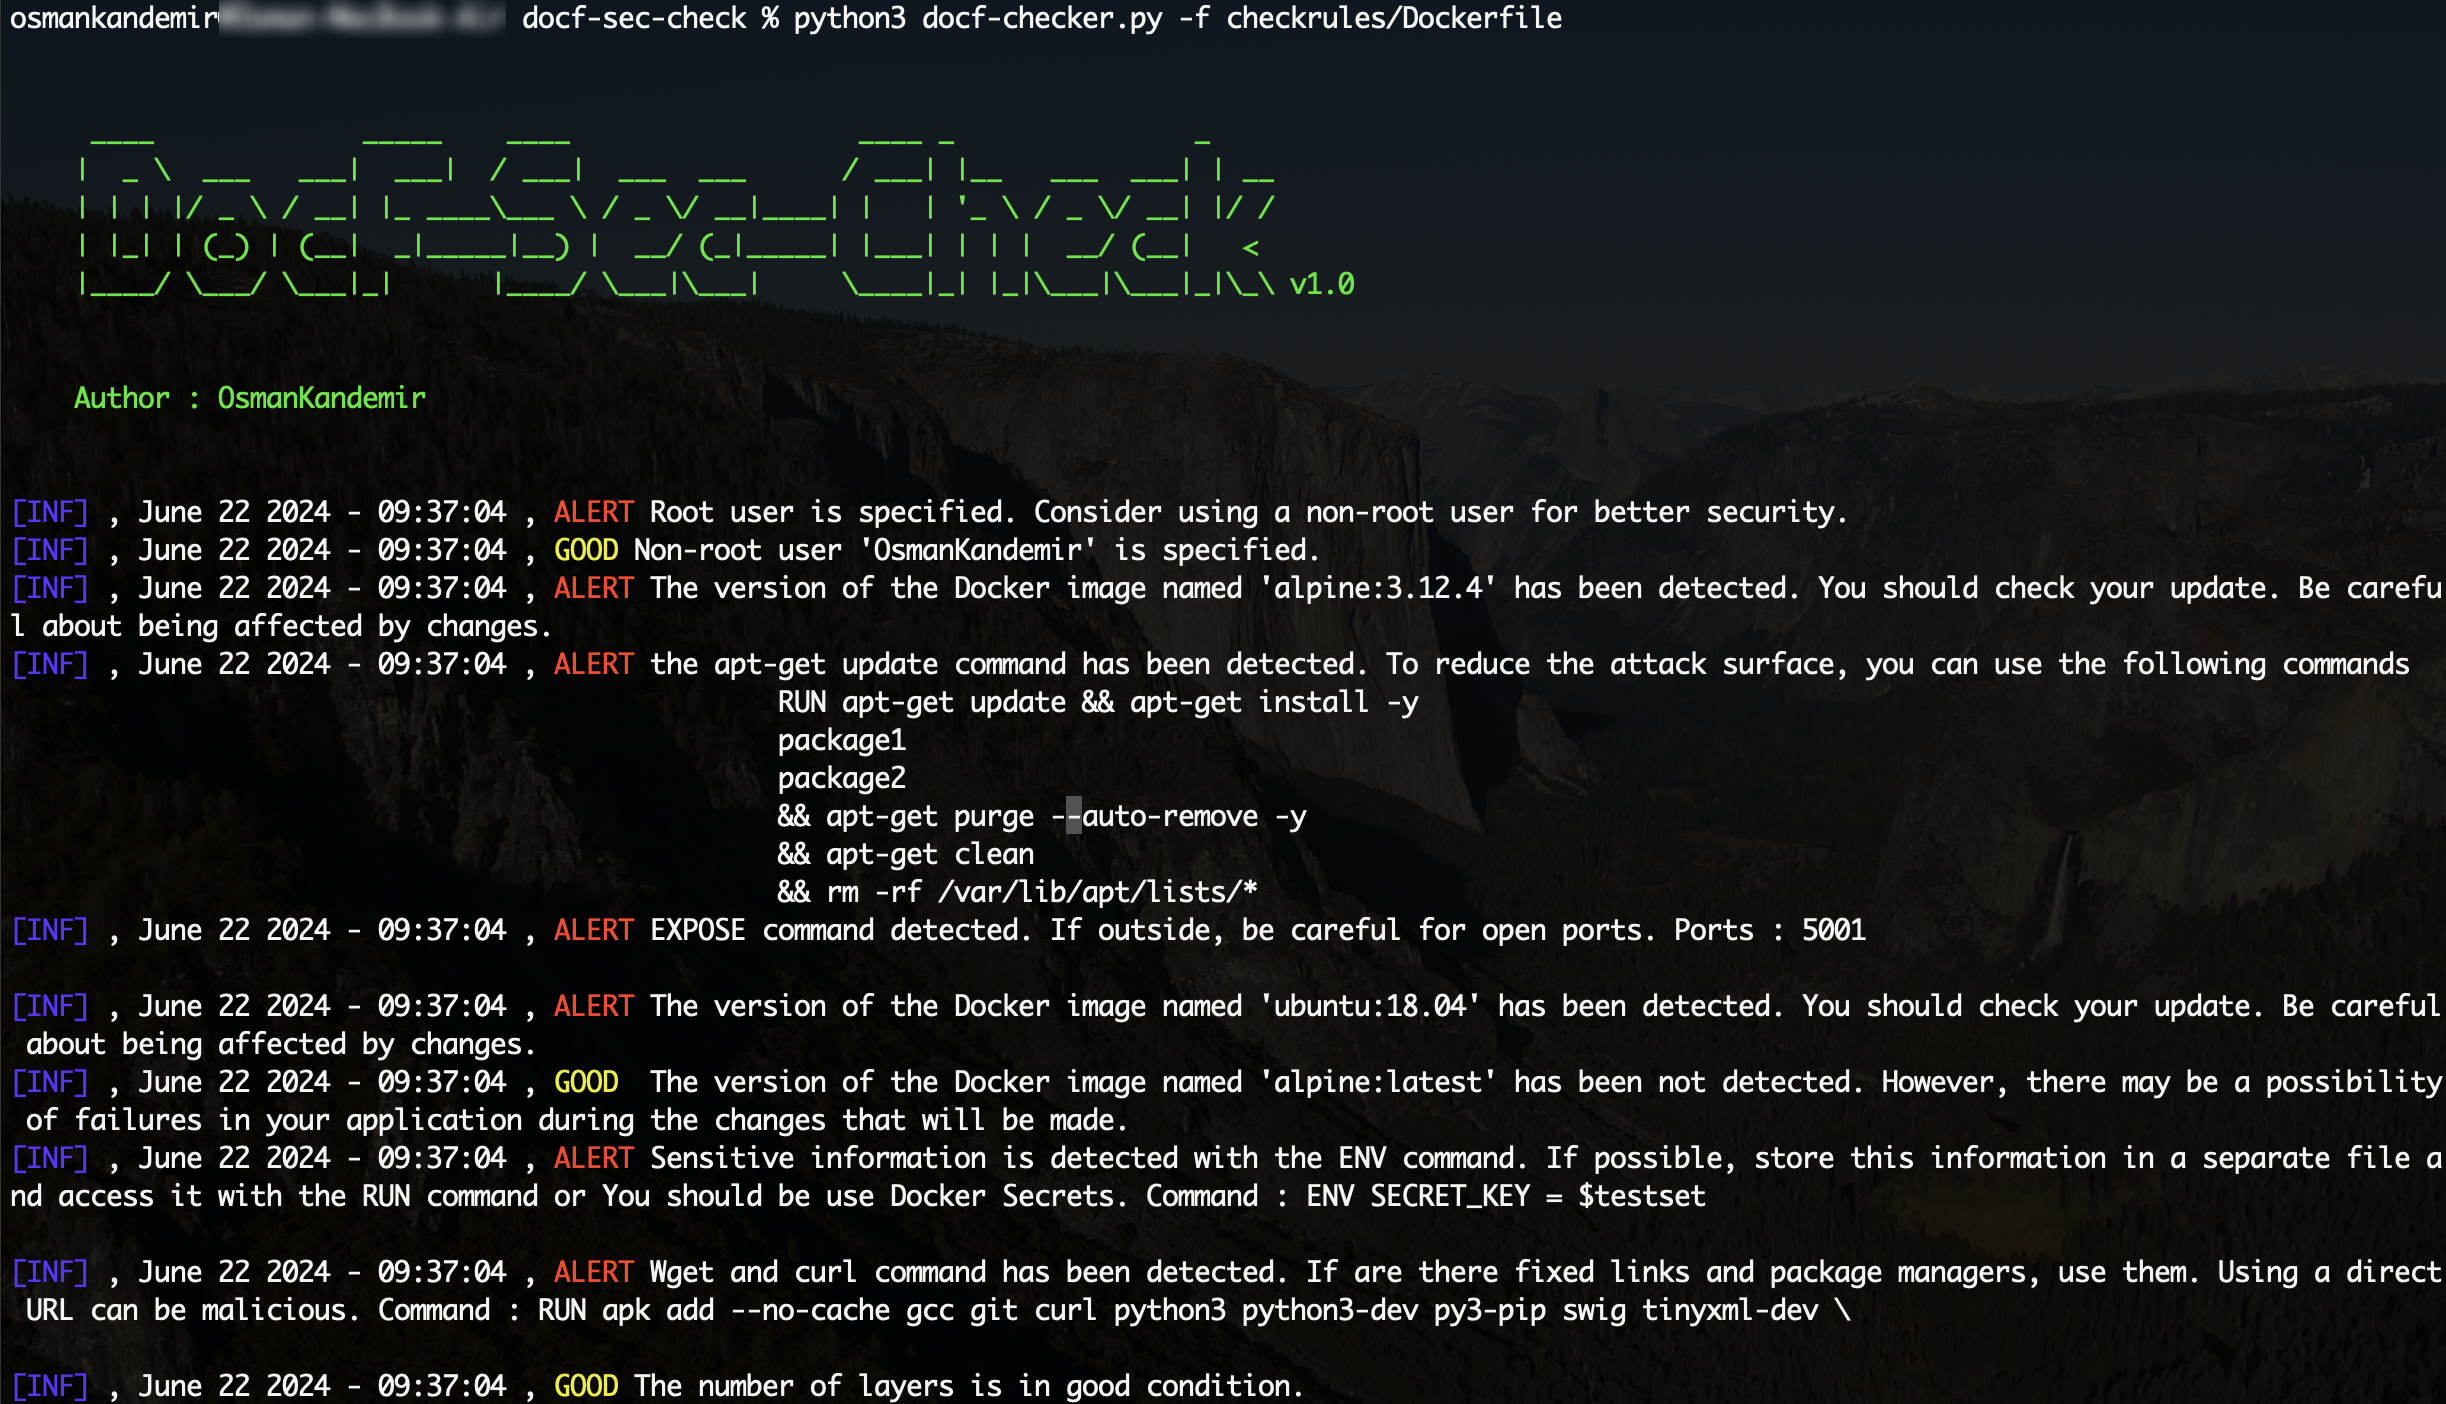
 osmankandemir/docf-sec-check
Statisches Analysetool, das Dockerfiles auf unsichere Befehle und Konfigurationsprobleme scannt und umsetzbare Sicherheitshinweise zur Härtung von…
 0x00-0x00/cve-2016-10033
PHPMailer < 5.2.18 Exploit für Remote Code Execution
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 hatoan/cve-2016-2173
Proof-of-Concept-Exploit für CVE-2016-2173, der eine Remote-Code-Ausführung durch unsichere Deserialisierung in Spring AMQP unter Verwendung der…
 jacklosingheart/cve-2024-55875
CVE-2024-55875 | GHSA-7mj5-hjjj-8rgw | http4k: erste CVE
 martinhaunschmid/cve-2024-52301-research
Ein wenig Forschung rund um CVE-2024-52301
 mallo-m/cve-2024-47051
Mautic < 5.2.3 Authentifizierte RCE
 0nion1/cve-2021-3129
CVE-2021-3129-Laravel Debug-Modus
 jujubooom/cve-2025-6335
Proof-of-Concept-Exploit für CVE-2025-6335, eine Schwachstelle zur Befehlsausführung durch Template-Injection in dedeCMS 5.7 sp2, die beliebige…
 joshuaprovoste/deserializer
AST-basierter statischer Code-Analysator mit agentischer, LLM-gestützter Beziehungszuordnung zur Entdeckung von Python-RCE-Pfaden und tiefen…
 vulnz/sast
Kostenlose Offline-SAST-Engine für CI/CD: AST- und dateiübergreifende Taint-Analyse, Secret-Erkennung mit Live-Validierung, SCA/CVE,…
 ghostoverflow/cve-2024-28397-command-execution-poc
Diese Schwachstelle resultiert aus unvollständigem Sandboxing in js2py, bei dem manipulierte JavaScript-Code Python's internes Objektmodell…
 alsaut1/react2shell-lab
CVE-2025-55182 React2Shell PoC Labor
 fazilbaig1/cve-2020-28458
Betroffene Versionen dieses Pakets sind anfällig für Prototype Pollution.
 kai6u/tribell_edge_sandbox_escape
Tribell Edge Sandbox Escape - PoCs der Legacy-Schwachstellen von Edge BadgeUpdateManager / TileFlyoutUpdateManager / ToastNotificationManager zur…
 thestingr/reactoops-writeup
Hack The Box Writeup für die ausgelaufene Challenge ReactOOPS – Vollständige Lösung und pädagogischer Leitfaden zu CVE-2025-55182/CVE-2025-66478…
 golab-arch/synaptic-sentinel
Der Vibe-Coding-Sicherheitswächter. Apache-2.0 agentisches Sicherheits-Toolkit für KI-gestützte Projekte: 5 deterministische Scouts + LLM Brain Layer…








