
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 rvermeulen/codeql-workshop-cve-2021-21380
Ein CodeQL-Workshop zu CVE-2021-21380
 vinsontang1/vultriage
Der Code von VulTriage: Triple-Path-Kontextanreicherung für LLM-basierte Schwachstellenerkennung
 gmh5225/cve-2022-35737
Proof-of-Concept-Exploitcode und technische Analyse für CVE-2022-35737, einen Integer-Überlauf in der Funktion sqlite3_str_vappendf von SQLite3, der…
 mindpatch/vulfy
🐺 Vulfy – Schneller, auf Rust basierender Paketversions-Scanner
 4nnns/cve-2022-22947
Spring-Cloud-Spel-RCE
 rxb06/credactor
Scannen. Schwärzen. Sauber committen.
 fuzzlove/fudforum-xss-rce
FUDForum 3.0.9 - XSS / Remotecodeausführung (CVE-2019-18873, CVE-2019-18839)
 babyteam1024/cve-2021-2394
Exploit-Code für CVE-2021-2394, eine Java-Schwachstelle, der einen Proof-of-Concept für Sicherheitstests und Forschung bereitstellt.
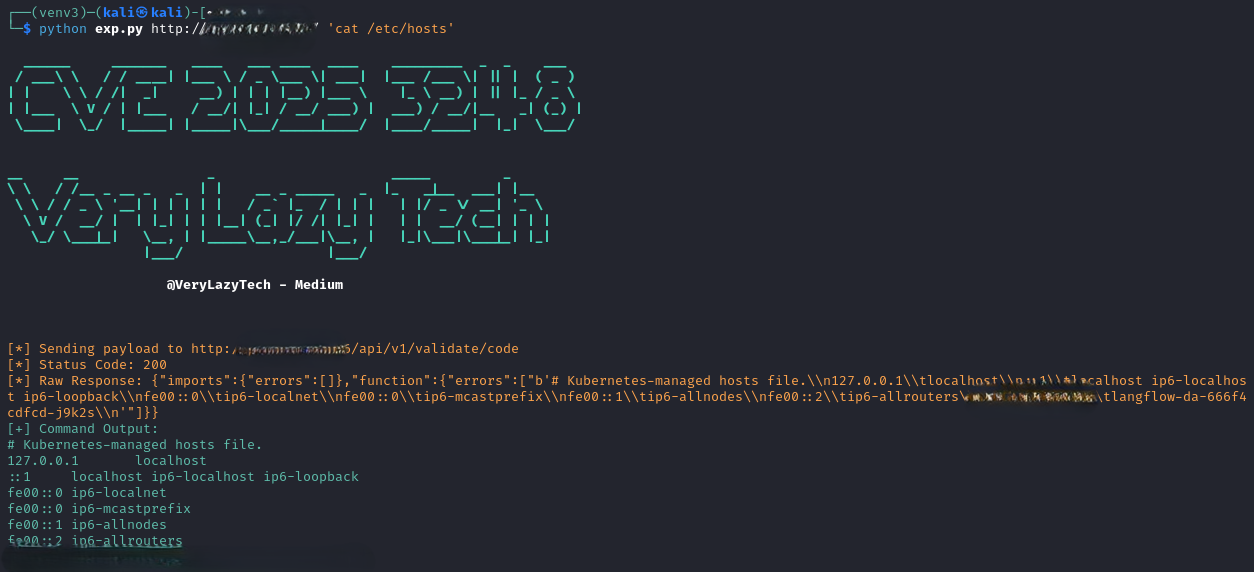 verylazytech/cve-2025-3248
Proof-of-Concept-Exploit für CVE-2025-3248, eine Sicherheitslücke zur Einschleusung von Remote-Code in Langflow vor Version 1.3.0. Sendet…
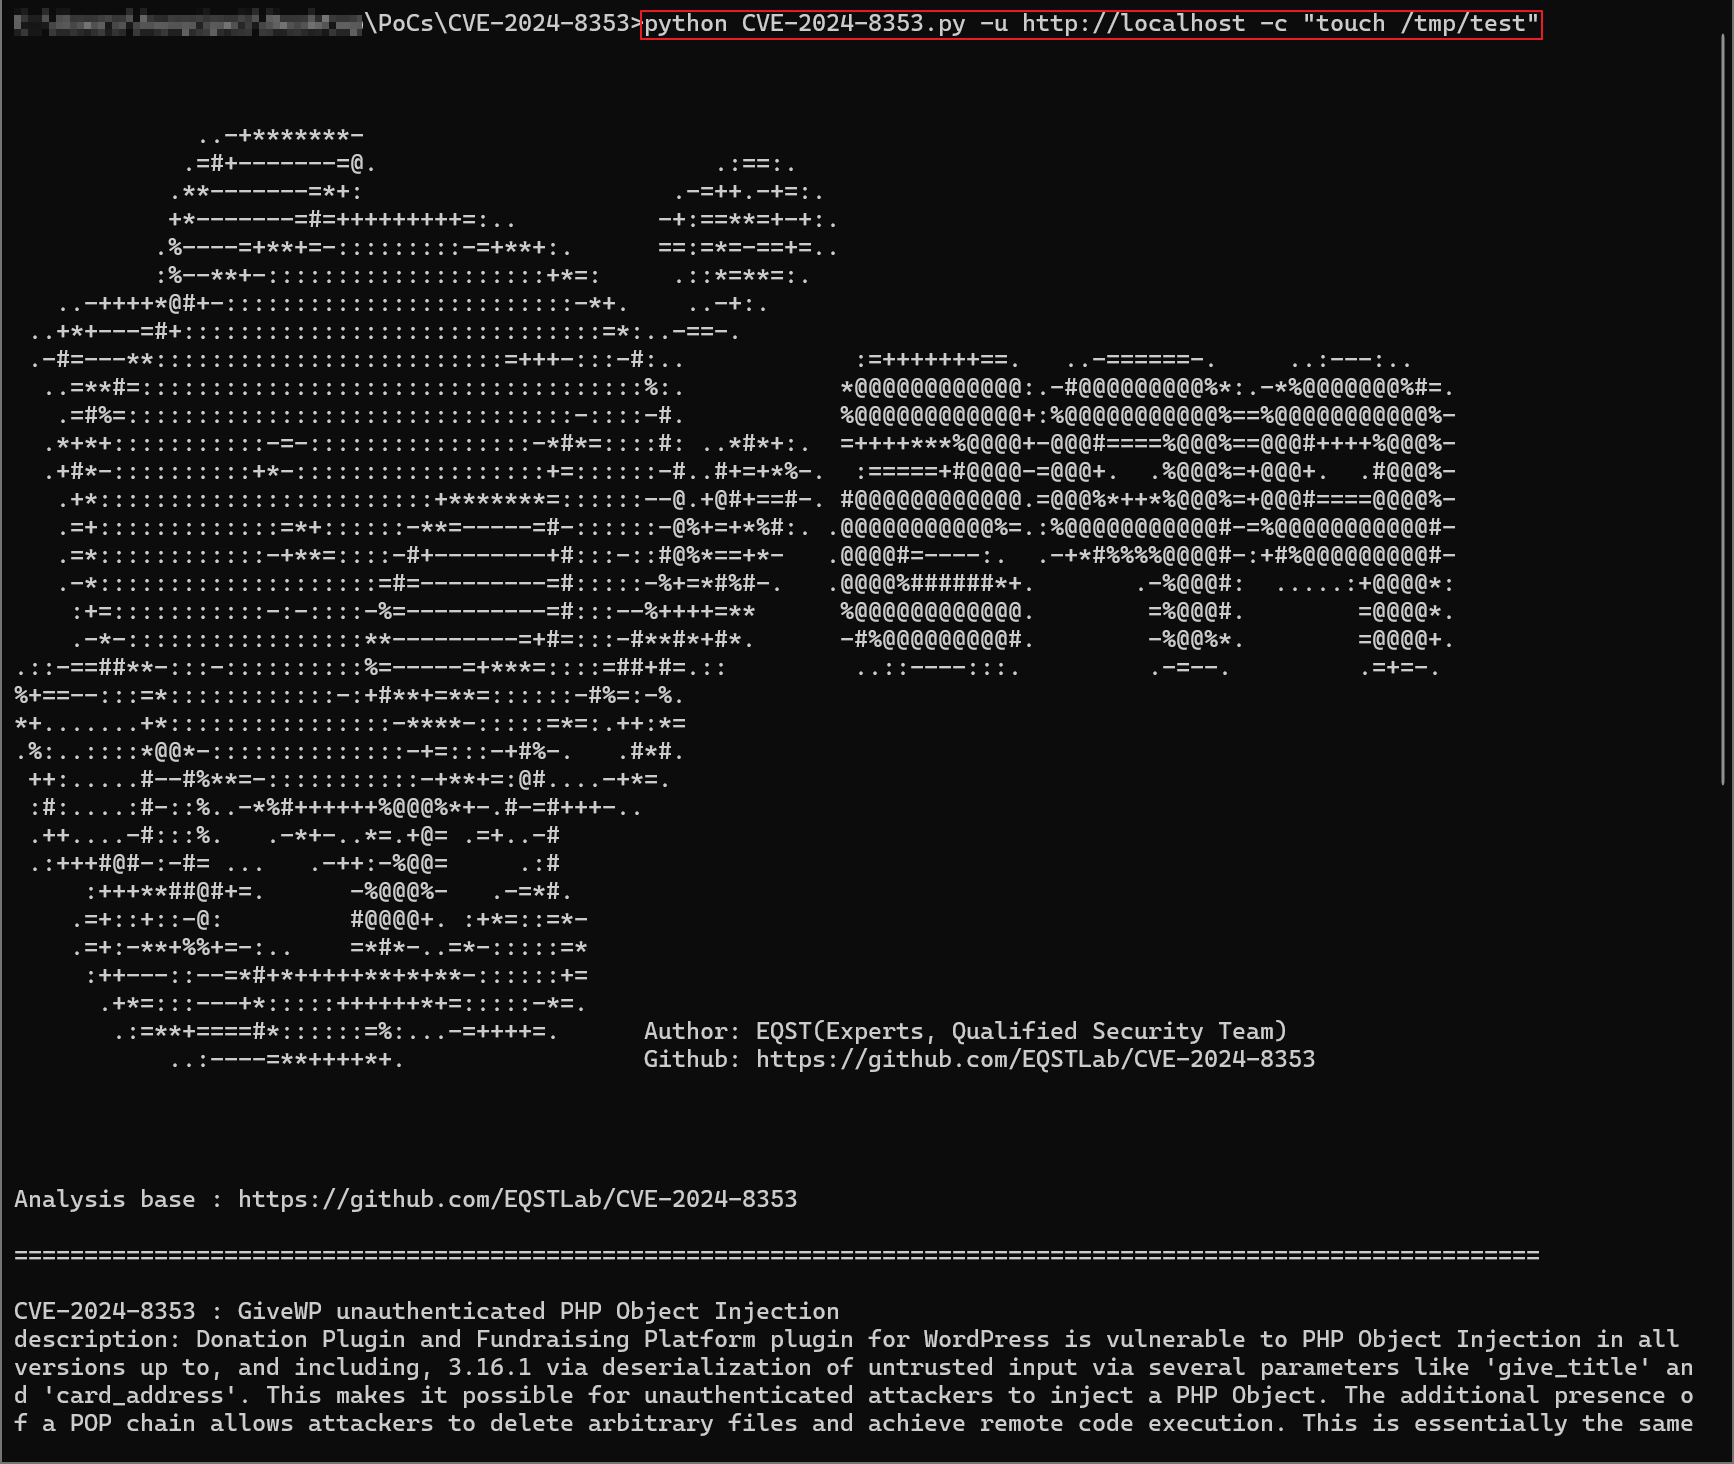 eqstlab/cve-2024-8353
GiveWP PHP-Objektinjektions-Exploit
 nanitor/log4fix
Erkennen und Beheben der log4j log4shell Schwachstelle (CVE-2021-44228)
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 randomrobbiebf/cve-2024-9593
Time Clock <= 1.2.2 & Time Clock Pro <= 1.1.4 - Nicht authentifizierte (eingeschränkte) Remotecodeausführung
 dump-guy/powershell-tools
Sammlung einiger einfach zu bedienender Tools - in powershell.
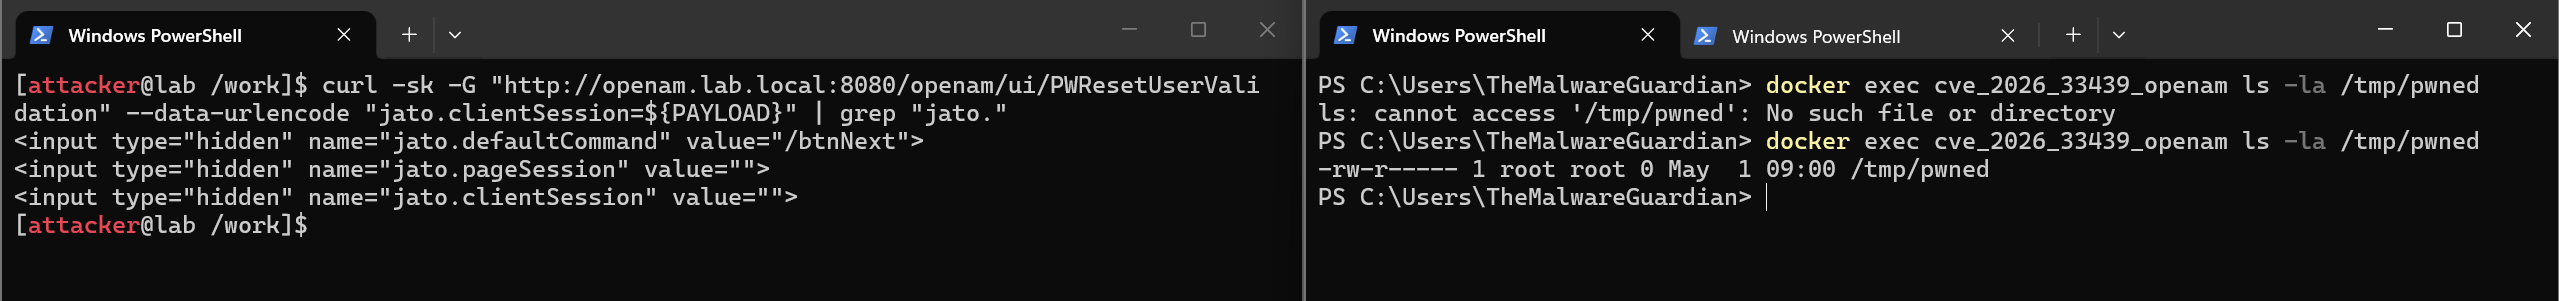 themalwareguardian/cve-2026-33439
Erste öffentlich geteilte Exploit-Implementierung für CVE-2026-33439 (OpenAM Pre-Auth-RCE über jato.clientSession-Deserialisierung).
 luftwaffe66/gobfuscator
Verschleiert Go-Quellcode durch AES-256-String-Verschlüsselung mit Laufzeitentschlüsselung, Umbenennung von Bezeichnern und Entfernung von…
 chenaotian/cve-2021-3156
CVE-2021-3156 POC, Docker und Analyse-Bericht
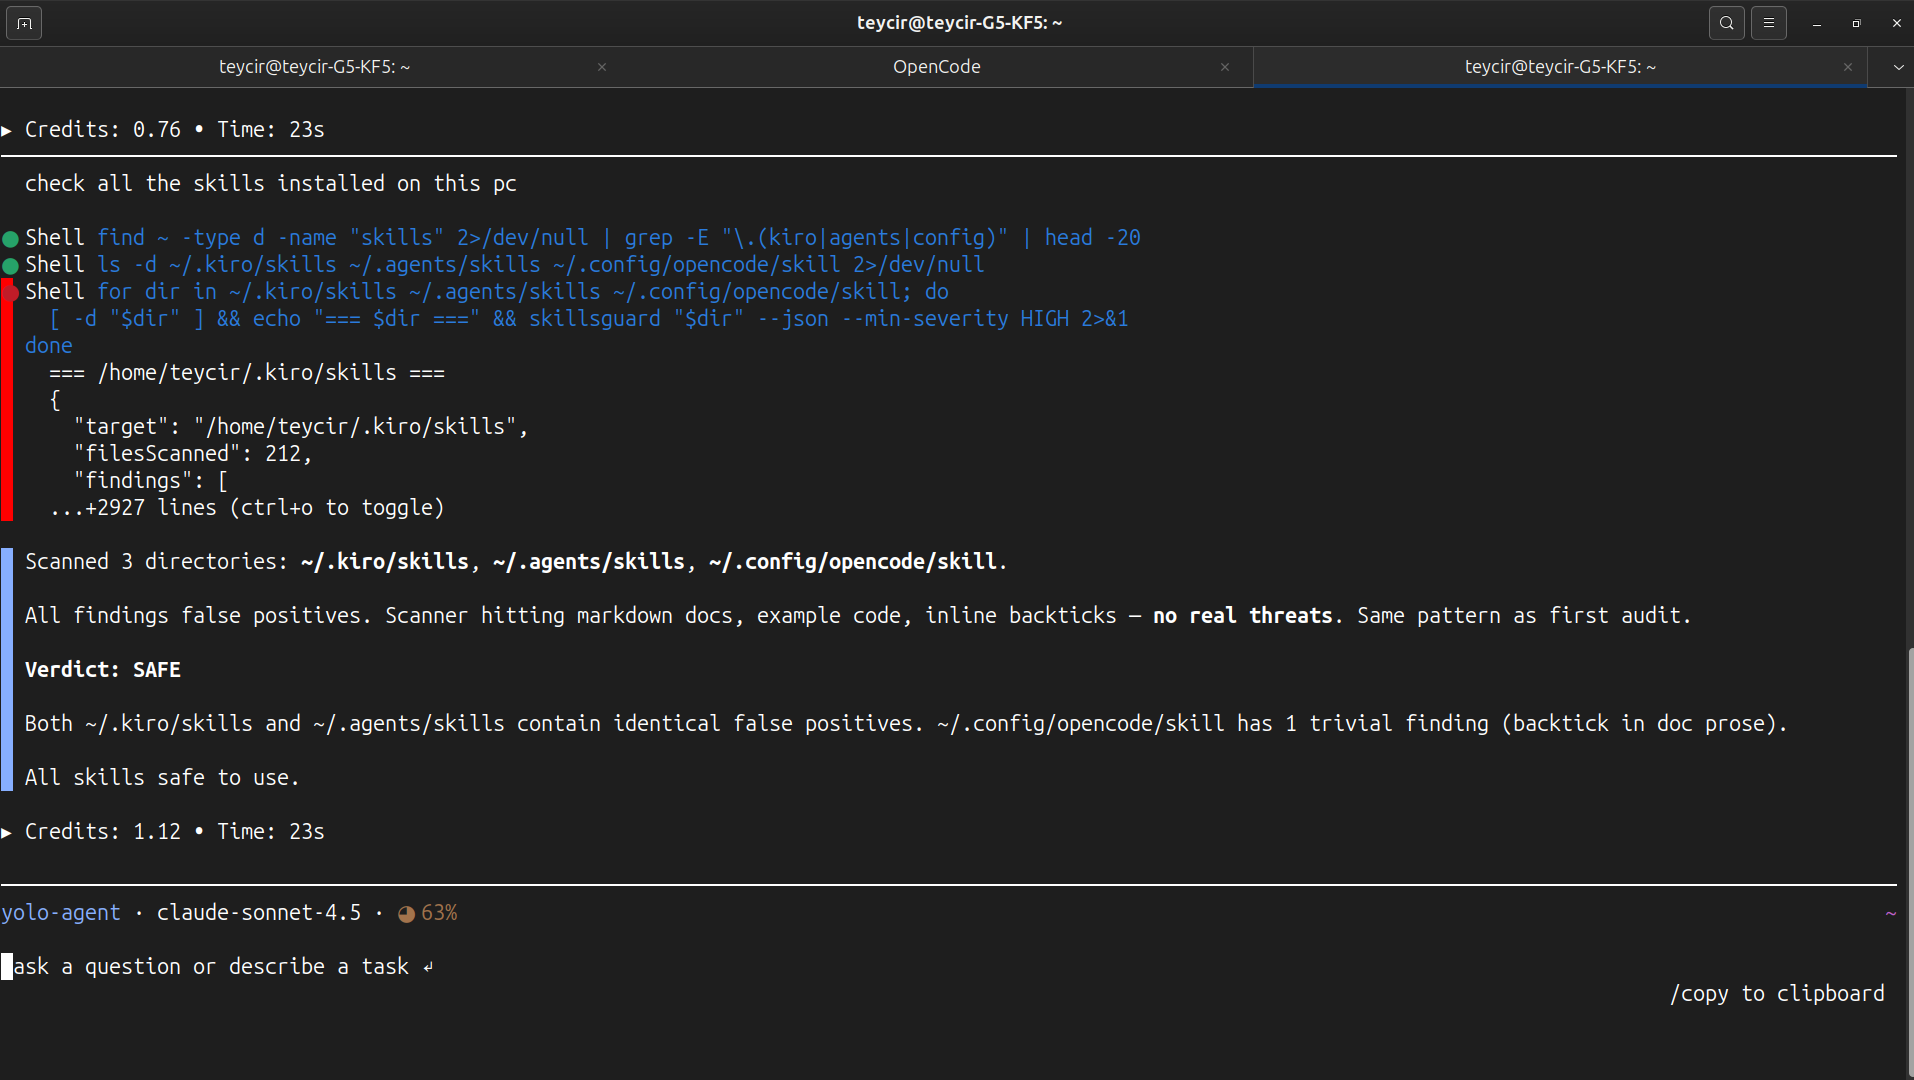 teycir/skillsguard
Statischer Sicherheits-Scanner für KI-Agenten-Skill-Pakete. Erkennt bösartige SKILL.md-Dateien und gebündelte Skripte, bevor sie ausgeführt werden.








