
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 0xcyberstan/cve-2026-42533-config-scanner
Statischer Konfigurationsscanner, der nginx-Konfigurationen markiert, die anfällig für den complex_value two-pass capture-clobbering Bug sind…
 pyn3rd/cve-2023-34040
Spring-Kafka-Deserialization-Remote-Code-Execution
 ylca0/idalib-cli
Agent-native CLI, das IDA Pro IDALib für zustandslose Binäranalyse mit JSON-Ausgabe kapselt: Disassemblierung, Hex-Rays-Dekompilierung, CFG, Xrefs,…
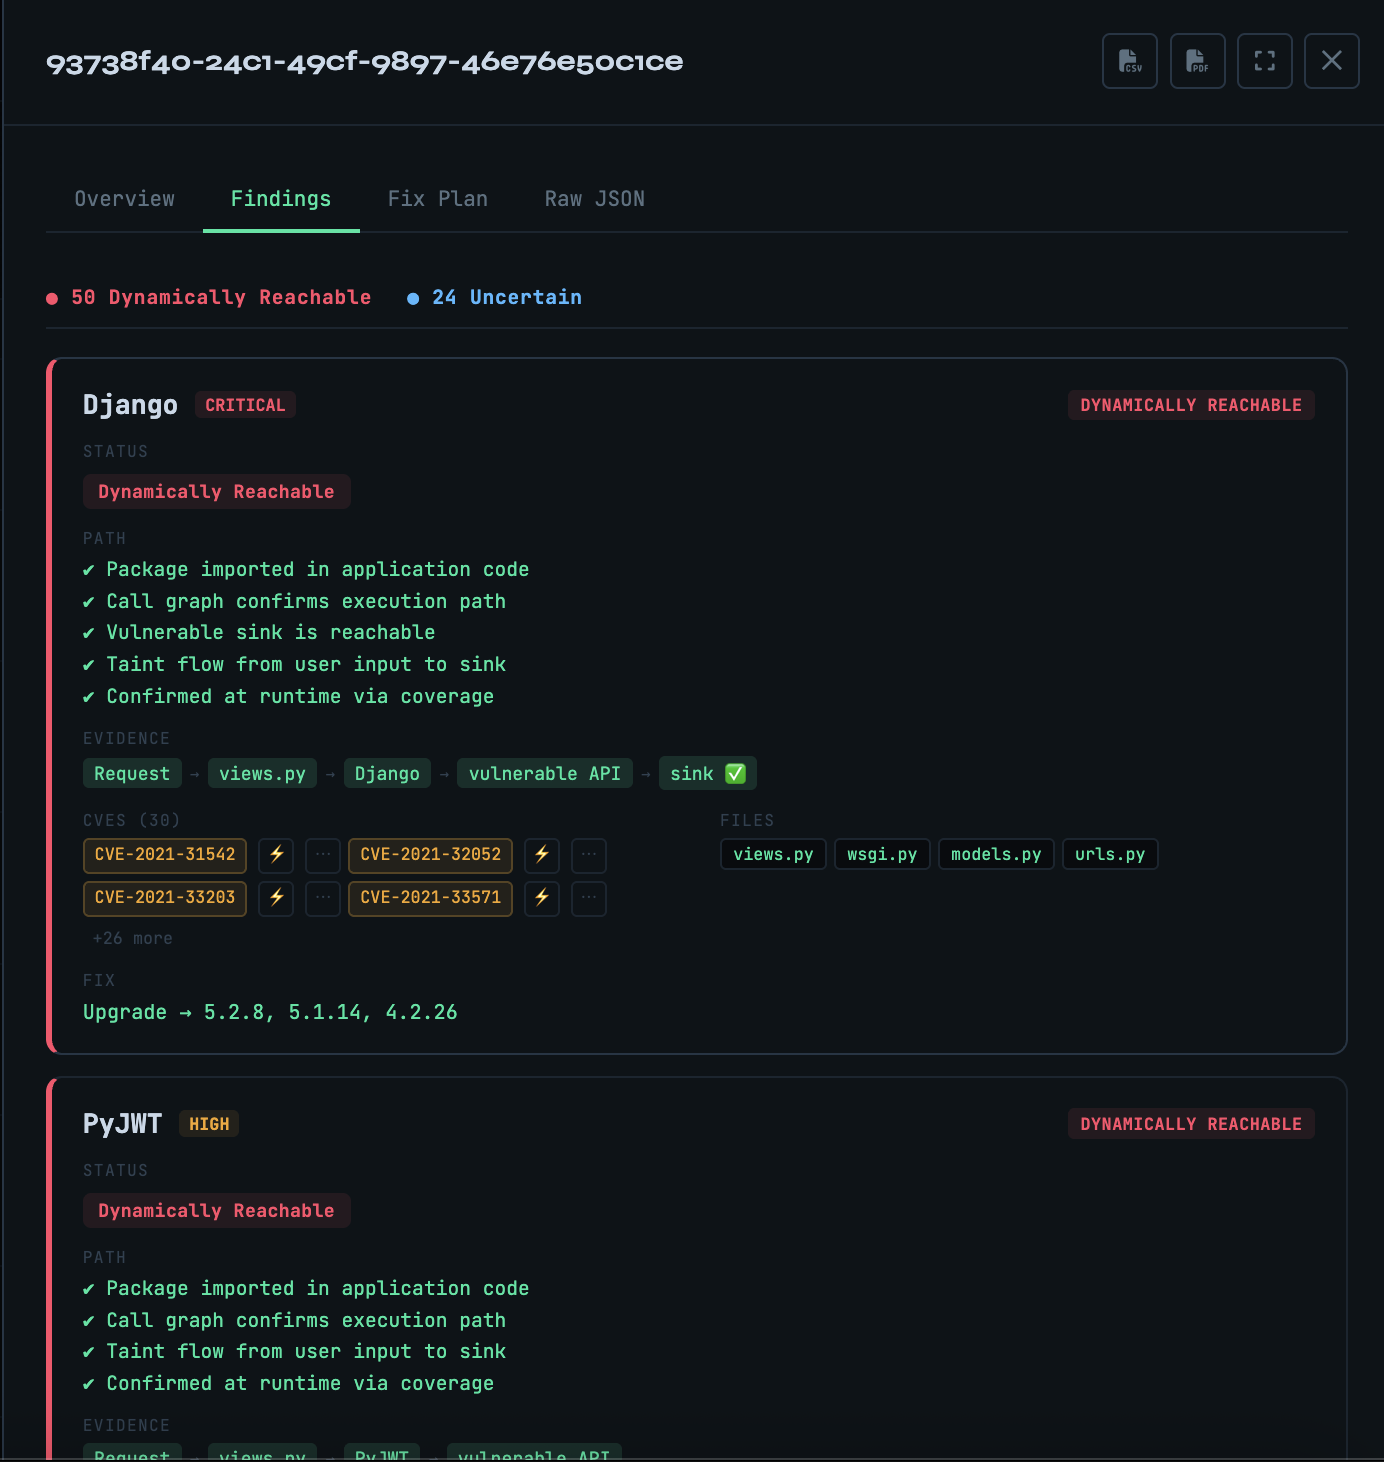 owasp/vulnreach
Laufzeitbewusste SCA — beweist, welche CVEs tatsächlich erreichbar sind, nicht nur installiert.
 assassinukg/cve-2021-22204
Exploit-Skript für CVE-2021-22204, eine ExifTool-RCE über bösartige DjVu-Dateien, mit manuellen Exploit-Schritten und Reverse-Shell-Payloads.
 eskatos/creadur-rat-gradle
Apache RAT (Release Audit Tool) Gradle Plugin
 neargle/go-get-rce-cve-2018-6574-poc
CVE-2018-6574 POC : golang 'go get' Remote-Befehlsausführung während des Quellcode-Builds
 jas502n/cve-2019-10392
Authentifizierter Remote-Codeausführungs-Exploit für Jenkins Git Client Plugin 2.8.2 über Jackson-Deserialisierungsschwachstelle (CVE-2019-10392).
 owasp/fiasse
Ein Framework zur Integration von Anwendungssicherheit in die Softwareentwicklung (FIASSE) unter Verwendung des Securable Software Engineering Model…
 owasp/wrongsecrets-binaries
Quellcode für die Binaries von OWASP WrongSecrets
 safeagent-beihang/clawguard
Enterprise-KI-Agenten-Sicherheits-Toolkit, das Pre-Flight-Auditing, Konfigurationshärtung, Laufzeit-Bedrohungserkennung und aktive Verteidigung gegen…
 fairyming/cve-2020-9548
CVE-2020-9548:FasterXML/jackson-databind Schwachstelle für entfernte Codeausführung
 agentsid-dev/agentsid-scanner
Sicherheitsscanner für MCP-Server. Bewertet Authentifizierung, Berechtigungen, Injection-Risiken und Toolsicherheit. Der Leuchtturm der…
 mattijsmoens/intentshield
Absichtsüberprüfung vor der Ausführung für KI-Agenten. Überprüft, was Ihre KI tun wird, nicht was sie sagt. Keine Abhängigkeiten, deterministisch,…
 ntanwir10/guardscan
100% Kostenlos und Open Source • Datenschutzorientierte Sicherheitsscans und KI Code Review CLI
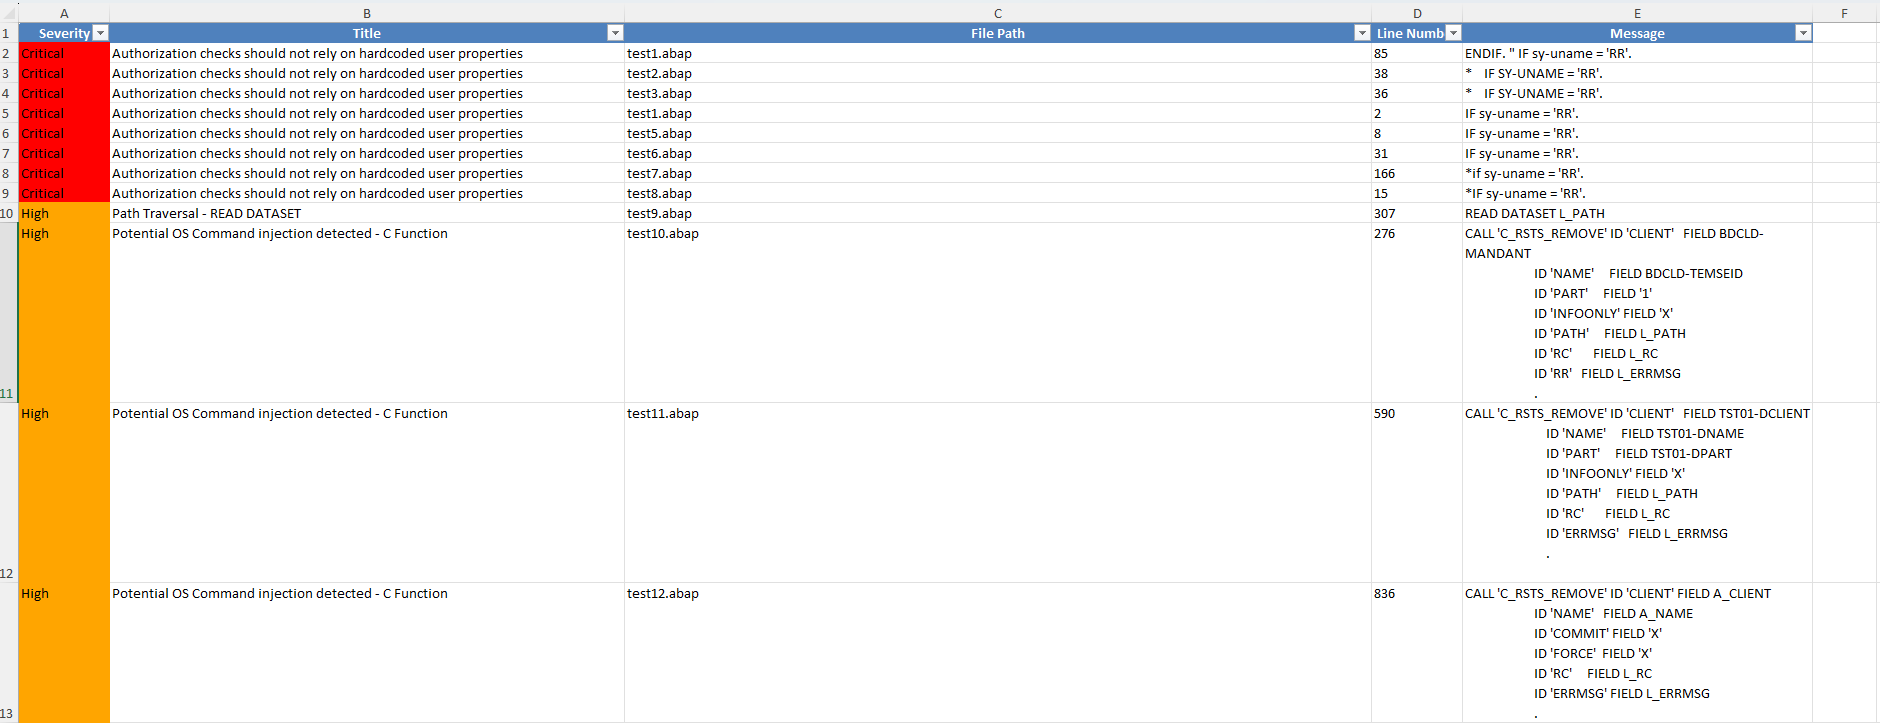 owasp/abap-code-scanner
ABAP-Code-Analysator
 brut-security/cve-2024-4879
CVE-2024-4879 - Jelly-Template-Injection-Schwachstelle in ServiceNow
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: Die Geschichte der Entdeckung von Pre-auth RCE in pyLoad








