
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen

 0p4n1k/noctyra
AST-basiertes Framework für Python-Code-Transformation und Deobfuskation
 adamsjack711-ux/pkgxray
Sicherheit vor der Installation für KI-Agenten, npm-Pakete und MCP-Server. Lokale statische Analyse ohne Abhängigkeiten; normale Scans führen niemals…
 murphysecurity/libwebp-checker
Ein Tool zum Finden von anfälligem libwebp(CVE-2023-4863)
 k8gege/cve-2019-11043
Proof-of-Concept-Exploit-Modul für CVE-2019-11043 (Remote-Codeausführung in PHP-FPM) mit Batch-Scan-Funktionen für verwundbare Nginx-Konfigurationen.
 afine-com/glassworm-hunter
Erkennt GlassWorm-Lieferkettenangriffs-Payloads, indem es VS Code-Erweiterungen, npm/PyPI-Pakete und Git-Repositories nach unsichtbaren…
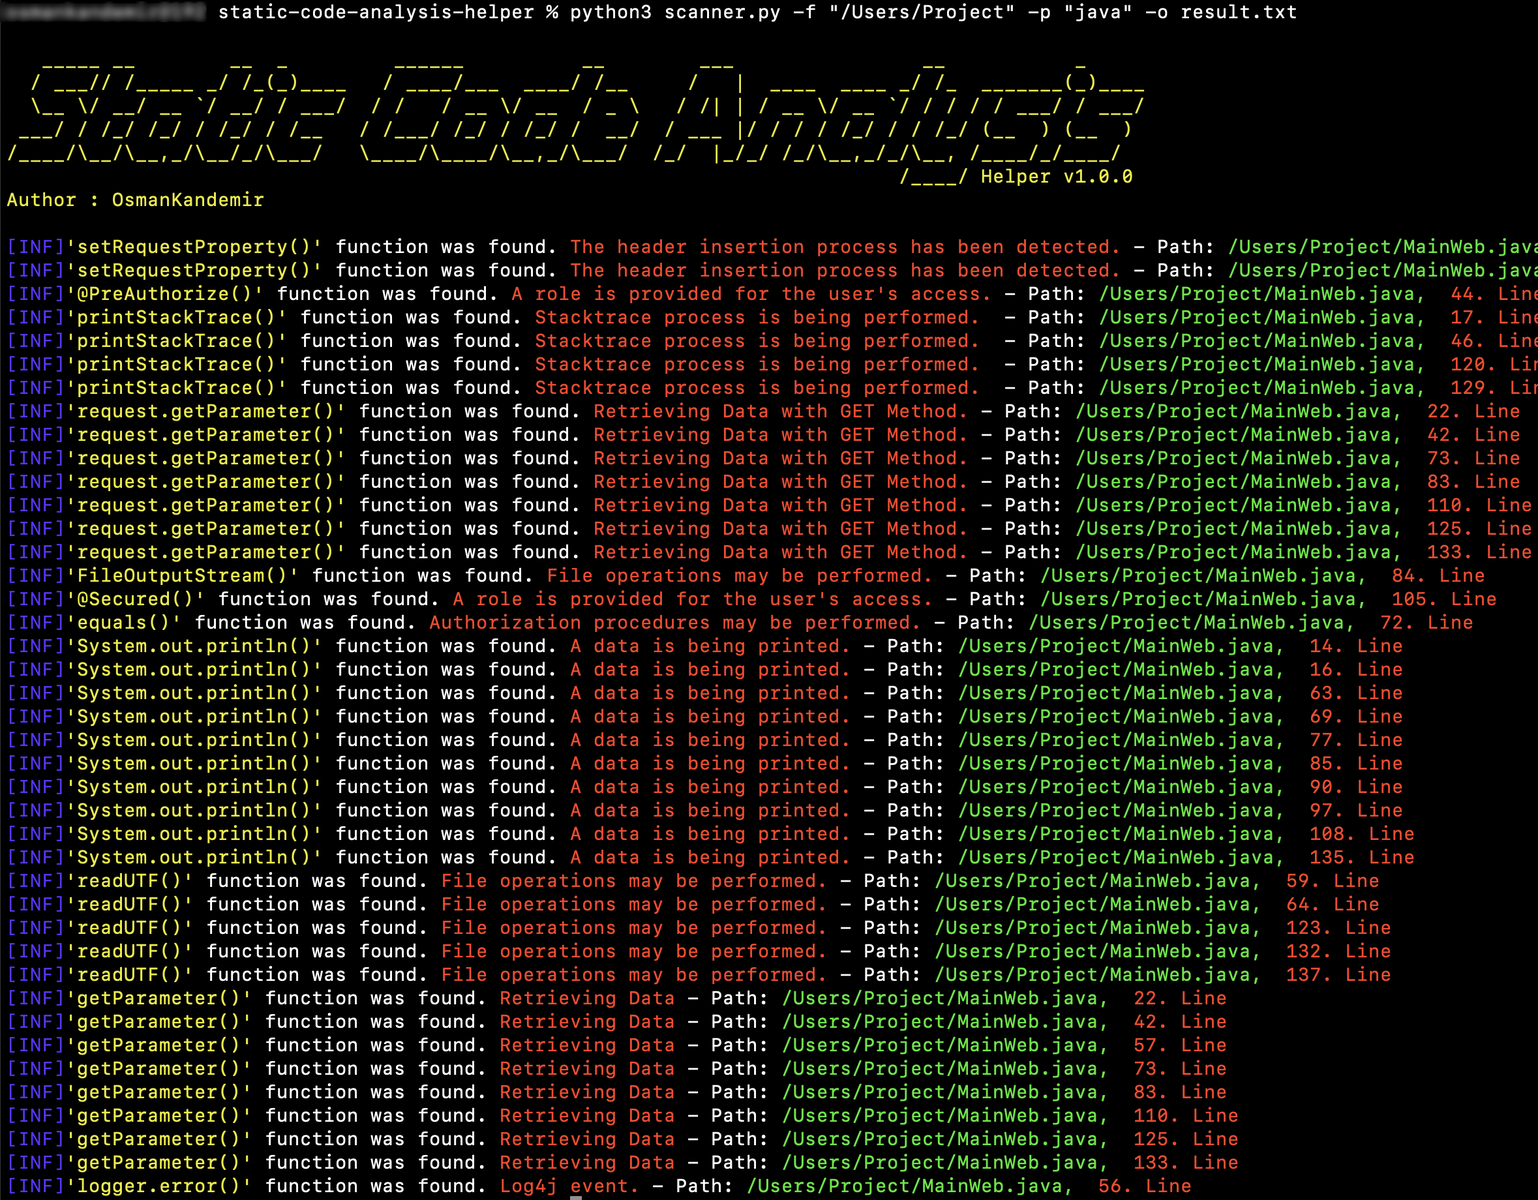 osmankandemir/static-code-analysis-helper
Scannt Projektquellcode in 16 Sprachen, um gefährliche Funktionen zu kennzeichnen, die mit SQLi, XSS, SSRF, Command Injection, schwacher Kryptografie…
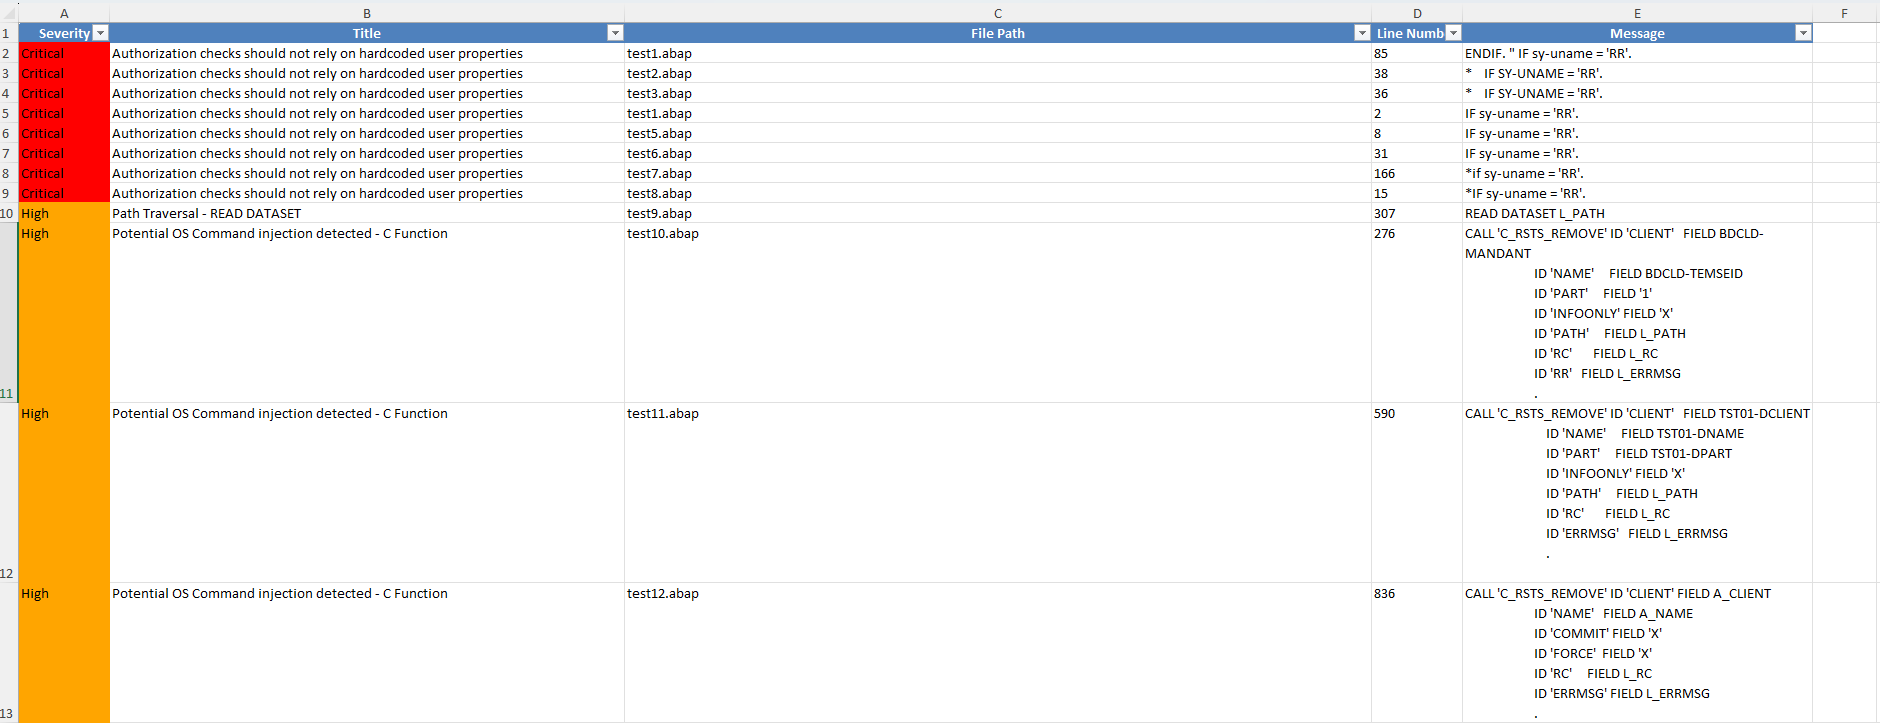 owasp/abap-code-scanner
ABAP-Code-Analysator
 nccgroup/firstexecution
Sammlung verschiedener Möglichkeiten, Code außerhalb der erwarteten Einstiegspunkte auszuführen
 nccgroup/call_map
Die aktuelle Entwicklung für Call Map findet unter https://github.com/ajylee/call_map statt. Call Map ist ein Tool zur Navigation in…
 nccgroup/glasgo
Statisches Go-Analyse-Tool, das mithilfe eines AST nach Sicherheitsproblemen sucht.
 simplylu/cve-2021-42694
Generieren Sie bösartige Dateien mithilfe kürzlich veröffentlichter homoglyphischer Angriffe (CVE-2021-42694)
 dnszlsk/muad-dib
Echtzeit-Bedrohungserkennung für npm/PyPI-Lieferketten. Verhaltenskettenanalyse, AST-Scanning, IOC-Feeds und kombinierte Bewertungs-Engine.
 bio/vue-template-compiler-patched
Gepatchter Vue 2.7.16 Template-Compiler mit Korrekturen für CVE‑2024‑6783 und CVE-2024-9506
 sachinart/cve-2025-32432
Dieses Repository enthält ein Proof-of-Concept-Exploit-Skript für CVE-2025-32432, eine Pre-Authentication-Schwachstelle zur Remote Code Execution…
 landonf/testability-cve-2014-1266
Demonstriert, dass SSLVerifySignedServerKeyExchange() trivial testbar ist.
 uzju/gin-vue-admin-poc-cve-2022-21660
CVE-2022-21660
 otsmane-ahmed/ci-supplychain-guard
Statisches Analysewerkzeug, das bösartige Abhängigkeiten in CI/CD-Pipelines mittels Musterabgleich und AST-Analyse erkennt, mit einem…
 al1ex/blockchainsec
BlockChain Security








