
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 presidentbeef/brakeman
Ein statischer Sicherheitslücken-Scanner für Ruby on Rails-Anwendungen
 crytic/slither
Statischer Analyzer für Solidity und Vyper
 lintsinghua/deepaudit
DeepAudit: Das KI-Hacker-Team für alle, das Schwachstellenanalyse zugänglich macht. Das erste quelloffene Multi-Agenten-System zur…
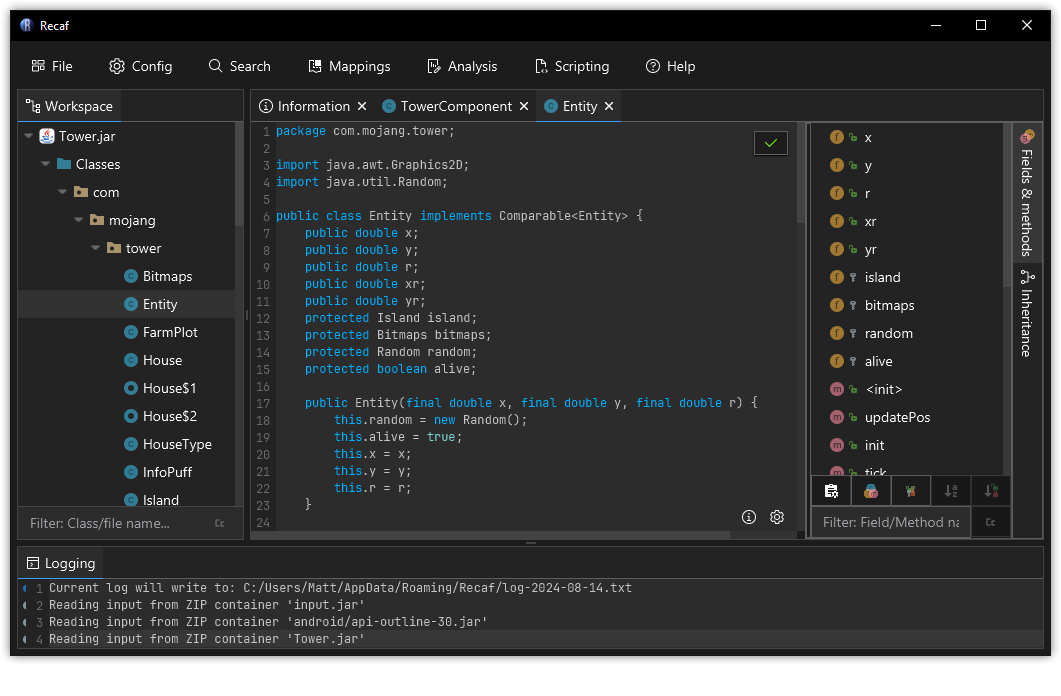
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…

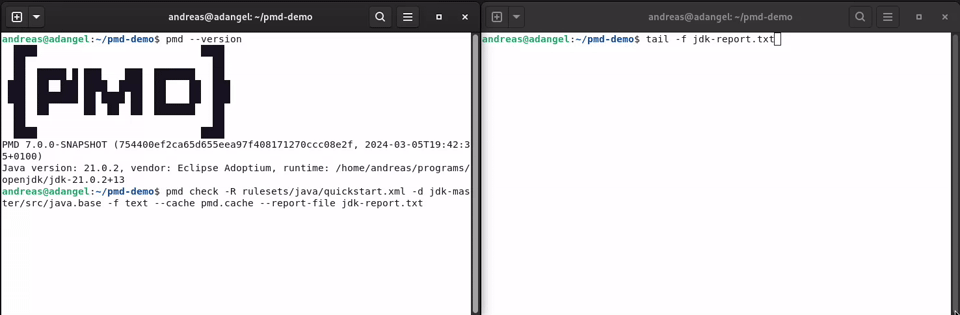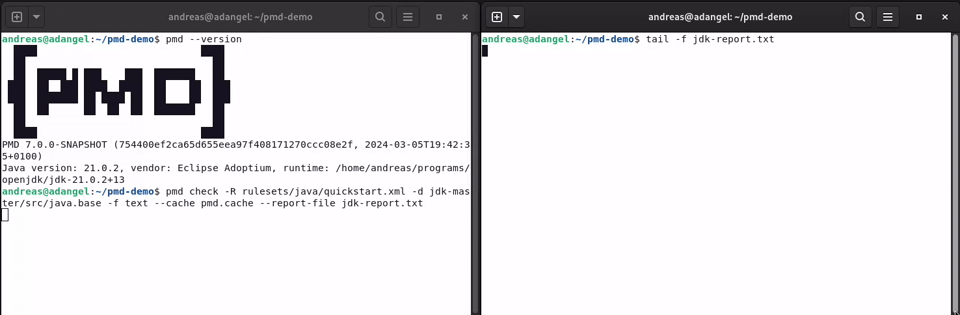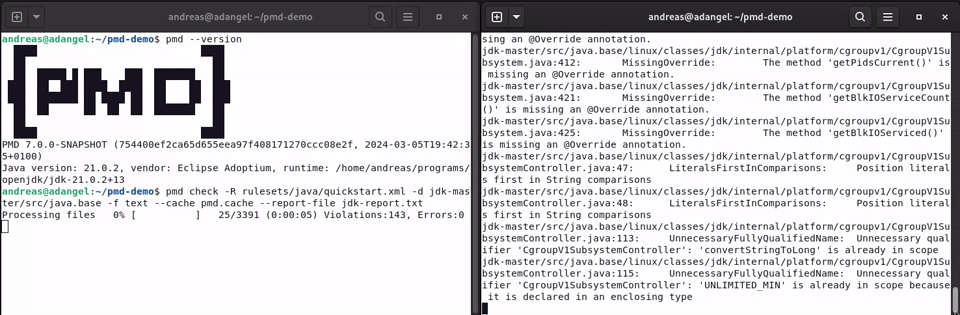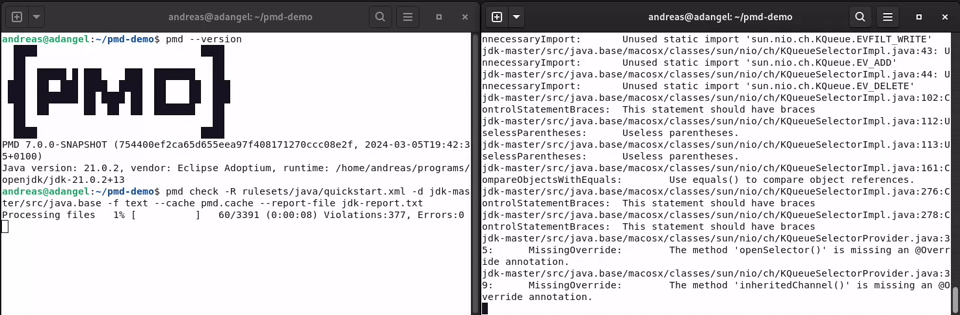 pmd/pmd
Ein erweiterbarer mehrsprachiger statischer Code-Analyzer.
 pydantic/monty
Ein sicherer Python-Sandbox, geschrieben in Rust, für von KI geschriebenen Code.
 ossf/scorecard
OpenSSF Scorecard - Sicherheits-Gesundheitsmetriken für Open Source
 snyk/cli
Snyk CLI scannt und überwacht Ihre Projekte auf Sicherheitsschwachstellen.
 pycqa/bandit
Bandit ist ein Werkzeug, das entwickelt wurde, um häufige Sicherheitsprobleme in Python-Code zu finden.
 awslabs/git-secrets
Verhindert, dass du Geheimnisse und Anmeldedaten in Git-Repositorys committest.
 lirantal/awesome-nodejs-security
Kuratierte Sammlung von Node.js-Sicherheitstools, statischen Analysewerkzeugen, Schwachstellenscannern und Bildungsressourcen, die OWASP Top 10,…
 owasp/asvs
Application Security Verification Standard
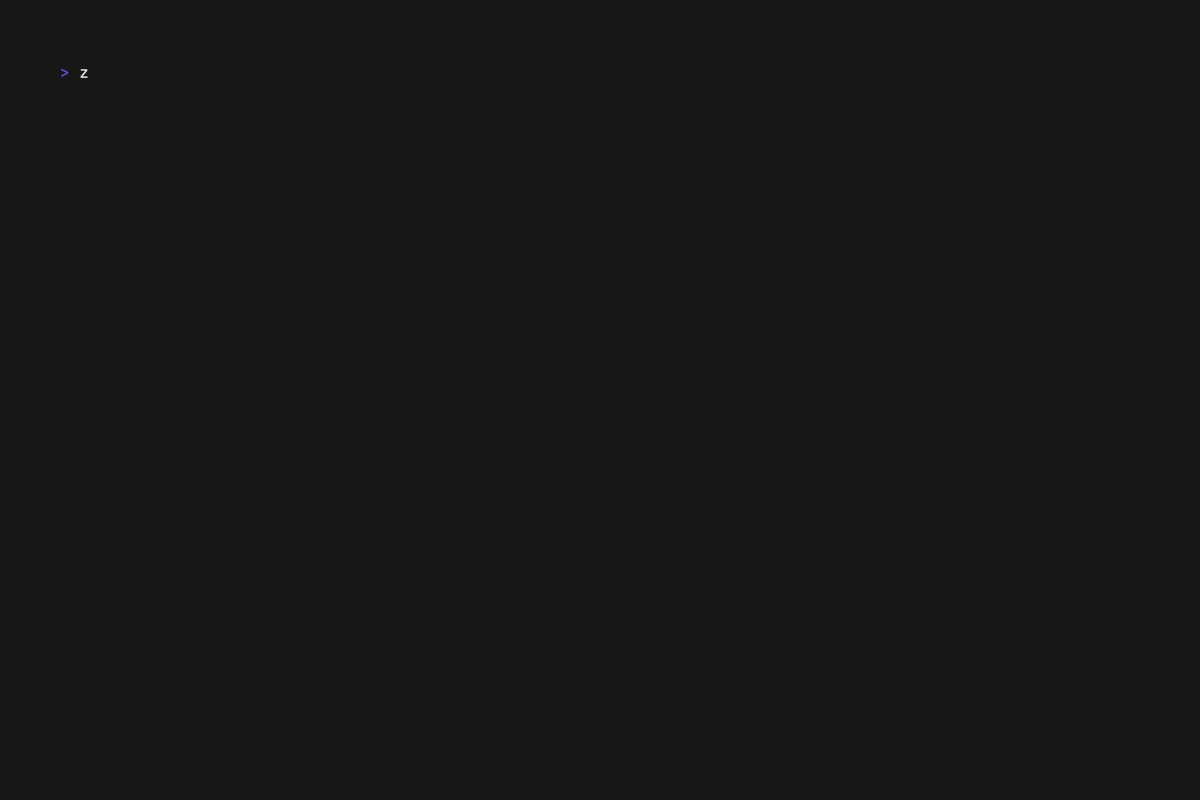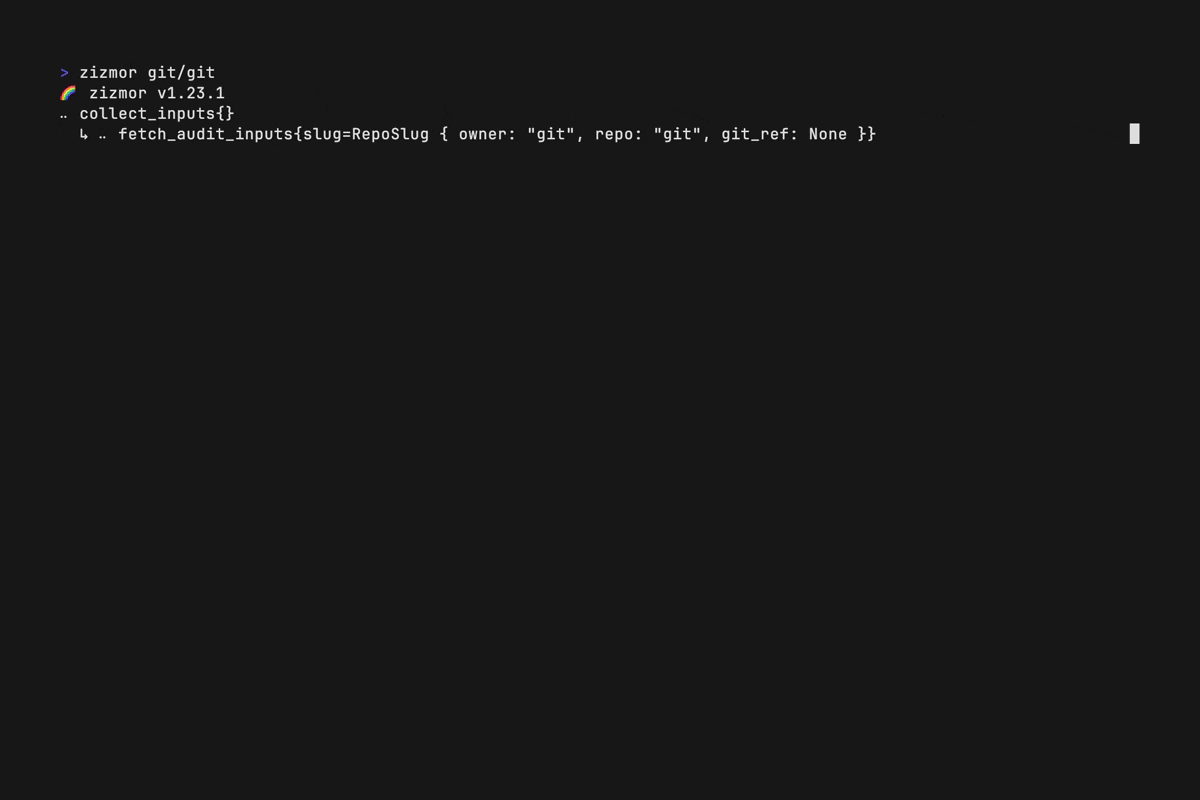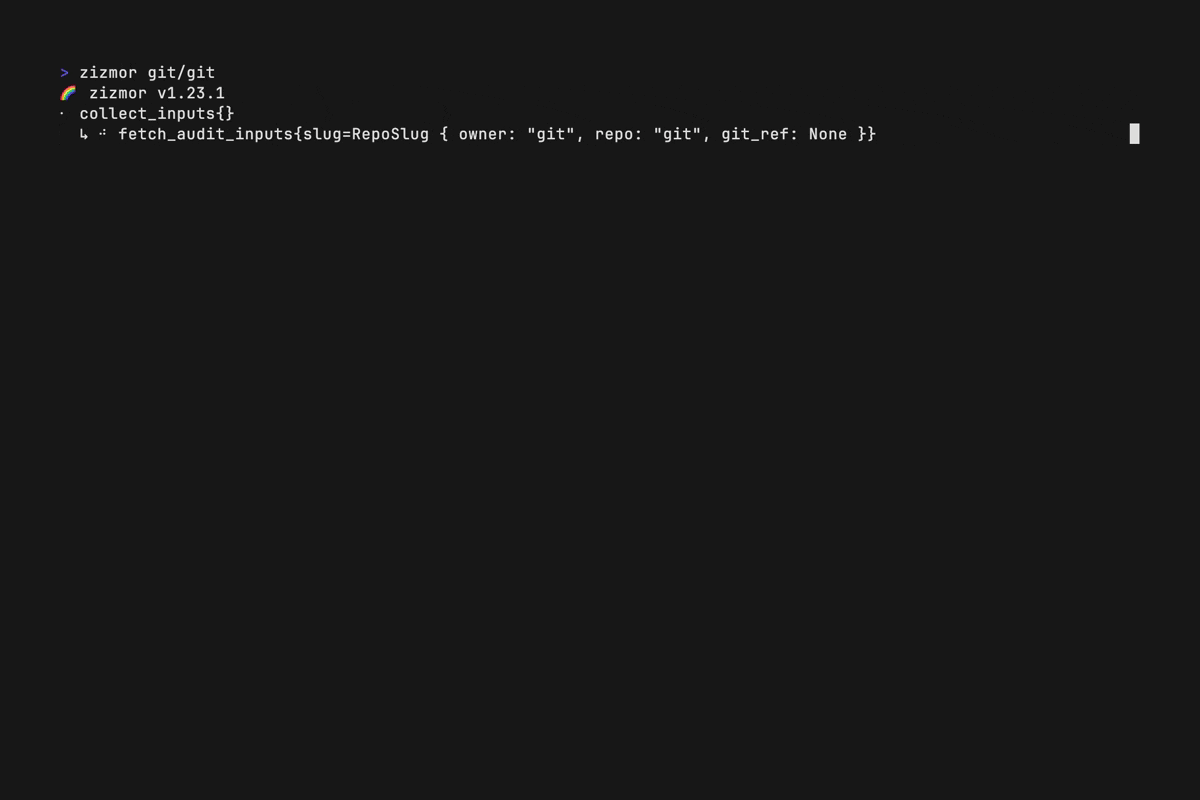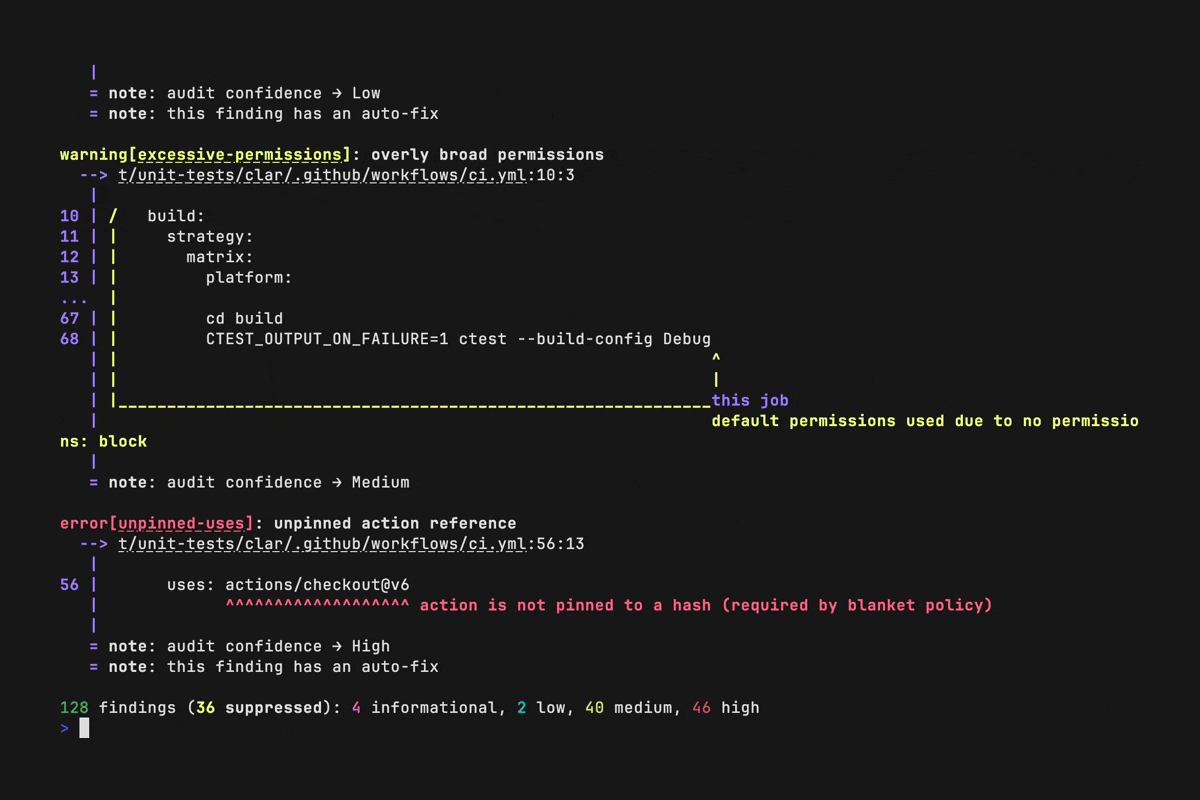 zizmorcore/zizmor
Statisches Analysetool für CI/CD-Systeme, das Sicherheitsprobleme in GitHub-Actions-, Dependabot- und pre-commit-Konfigurationen erkennt und behebt,…
 burrowers/garble
Verschleiert Go-Builds durch Umhüllen der Go-Toolchain, Ersetzen von Bezeichnern, Paketpfaden und Positionsdaten durch Hashes und Entfernen von…
 anthropics/oss-scanner
Dienst, der registrierte Open-Source-Repositories in isolierten Offline-VMs baut und sie auf Sicherheitslücken scannt, wobei Ergebnisse per E-Mail…
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…





