
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 felixber/findfunc
IDA Pro-Plugin zum Filtern von Funktionen nach Assembly-Mustern, Byte-Sequenzen, String-/Namensreferenzen und Größenbeschränkungen, mit…
 mhaskar/bughound
Statisches Code-Analyse-Tool basierend auf Elasticsearch
 lucksec/spring-cloud-gateway-cve-2022-22947
Exploit für CVE-2022-22947: Remote Code Execution in Spring Cloud Gateway mittels präparierter Anfragen an den Actuator-Endpunkt. Enthält…
 rushter/hexora
Statische Analyse von bösartigem Python-Code
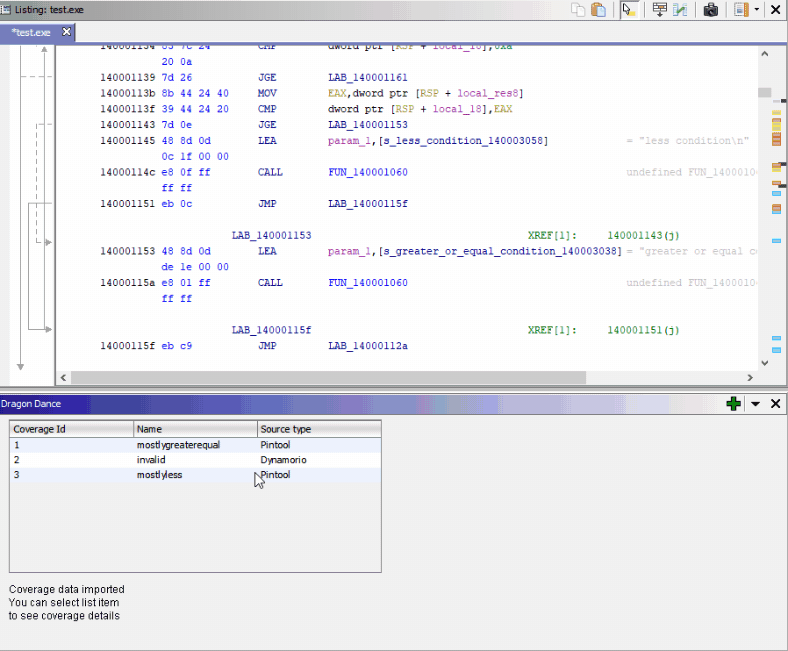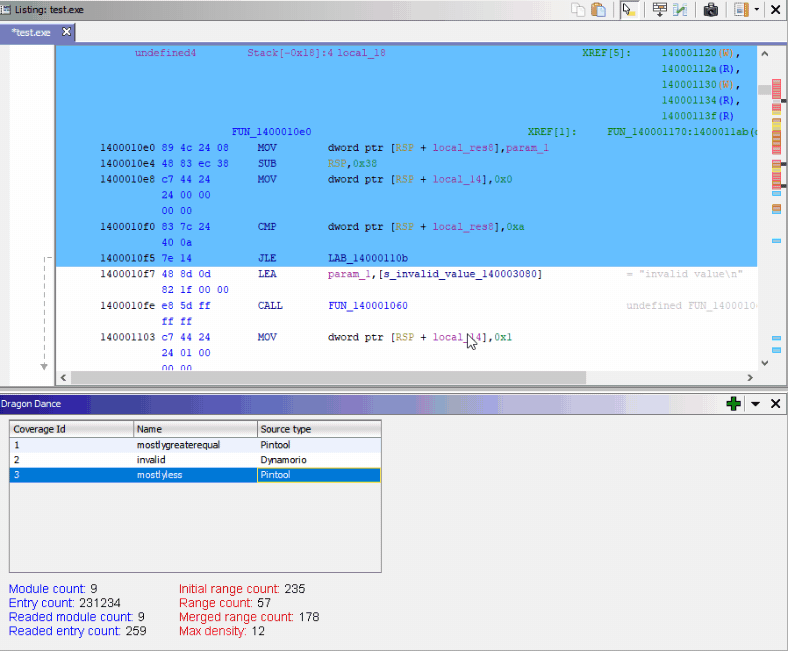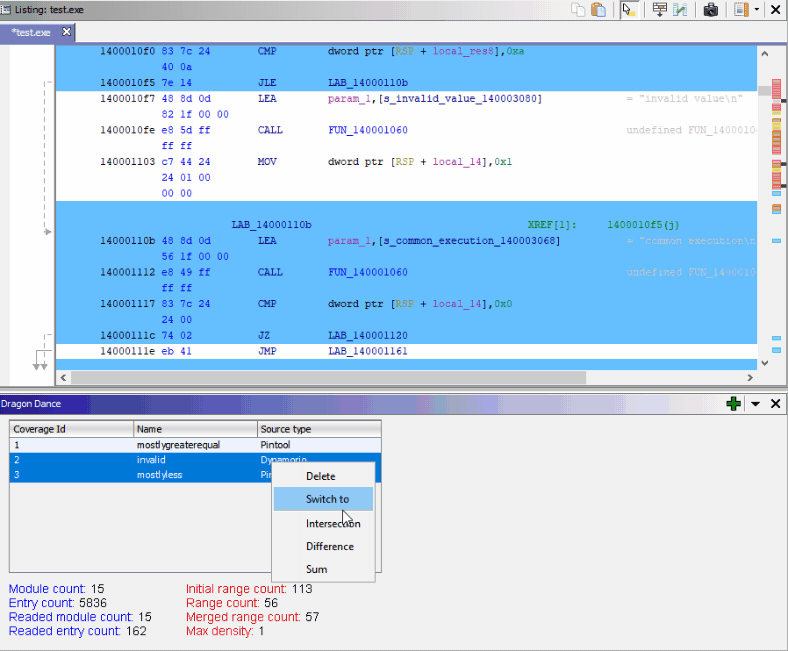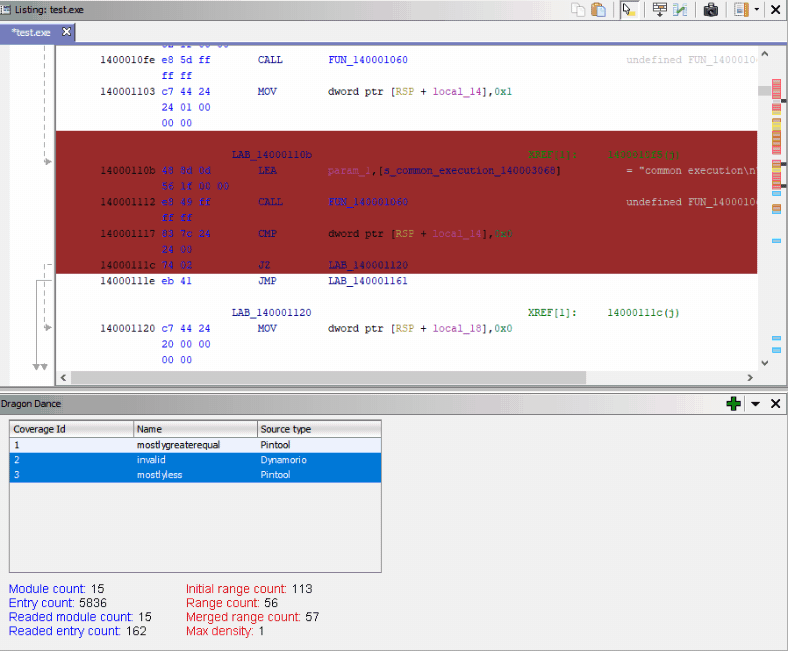 0ffffffffh/dragondance
Plugin zur Visualisierung der Binärcode-Abdeckung für Ghidra
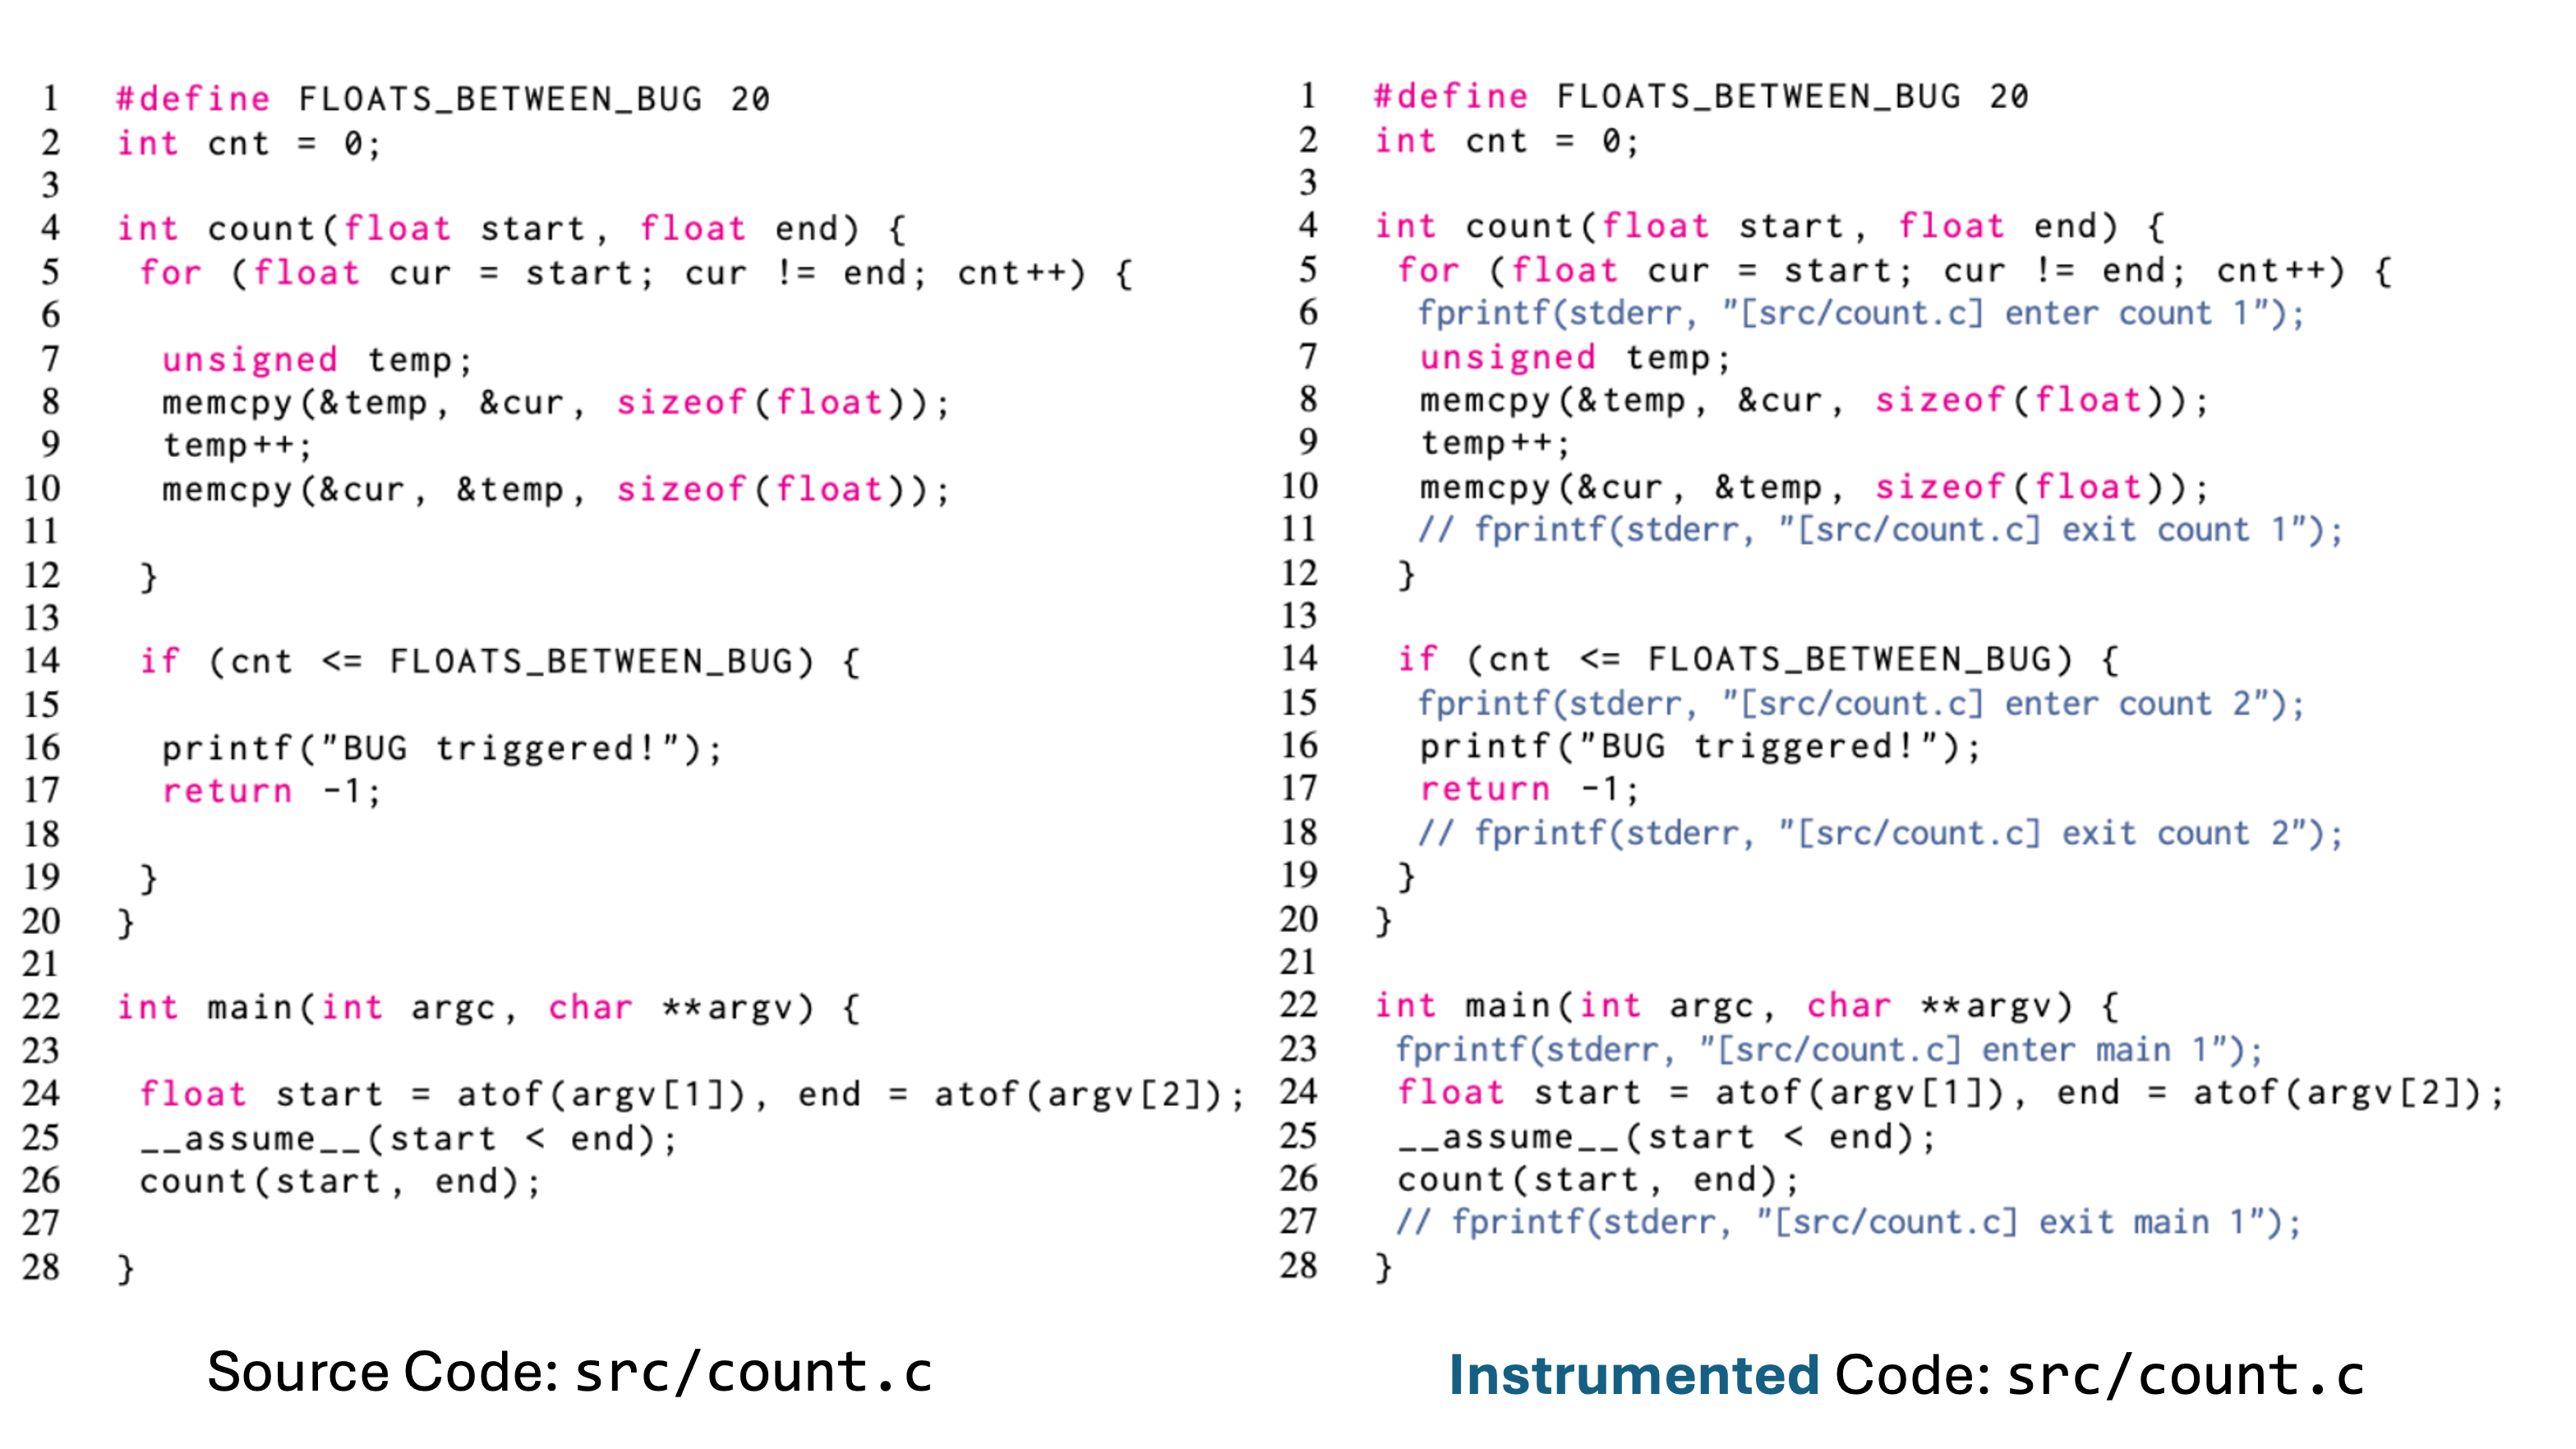 concollmic/concollmic
LLM-Agent-gestützte concolic execution engine, die Quellcode instrumentiert, Pfadbeschränkungen in natürlicher Sprache zusammenfasst und Testfälle…
 ch0pin/rdx
A native APK and DEX decompiler written in Rust
 penberg/chimera
Nicht vertrauenswürdigen Code in einer Sandbox ausführen mit sicherem Zugriff auf den Host.
 owasp/asst
OWASP ASST (Automated Software Security Toolkit) | Ein neuartiger Open-Source-Web-Sicherheitsscanner.
 radicle-dev/heartwood
Peer-to-Peer-Code-Kollaborations- und Veröffentlichungsstapel mit einem sicheren, dezentralen Protokoll, CLI-Tool und Netzwerk-Daemon für souveräne…
 arguslab/argus-saf
Scala-basiertes statisches Analyse-Framework für Android- und Java-Bytecode mit Flussanalyse, Dekompilierung und nativer Code-Analyse durch…
 dionach/reposcanner
Python-Skript zum Durchsuchen von Git-Repos nach interessanten Zeichenketten
 boratanrikulu/gobee
Schreiben Sie Ihre BPF-Programme in Go, nicht in C. gobee transpiliert eine Go-Teilmenge in BPF-C und generiert typisierte cilium/ebpf-Bindungen.
 mrphrazer/obfuscation_analysis
Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
 canyie/magiskeop
Exploit und Beschreibung für eine installierte App zur Root-Rechteausweitung durch CVE-2024-48336 (Magisk Bug #8279), Privilegienausweitung /…
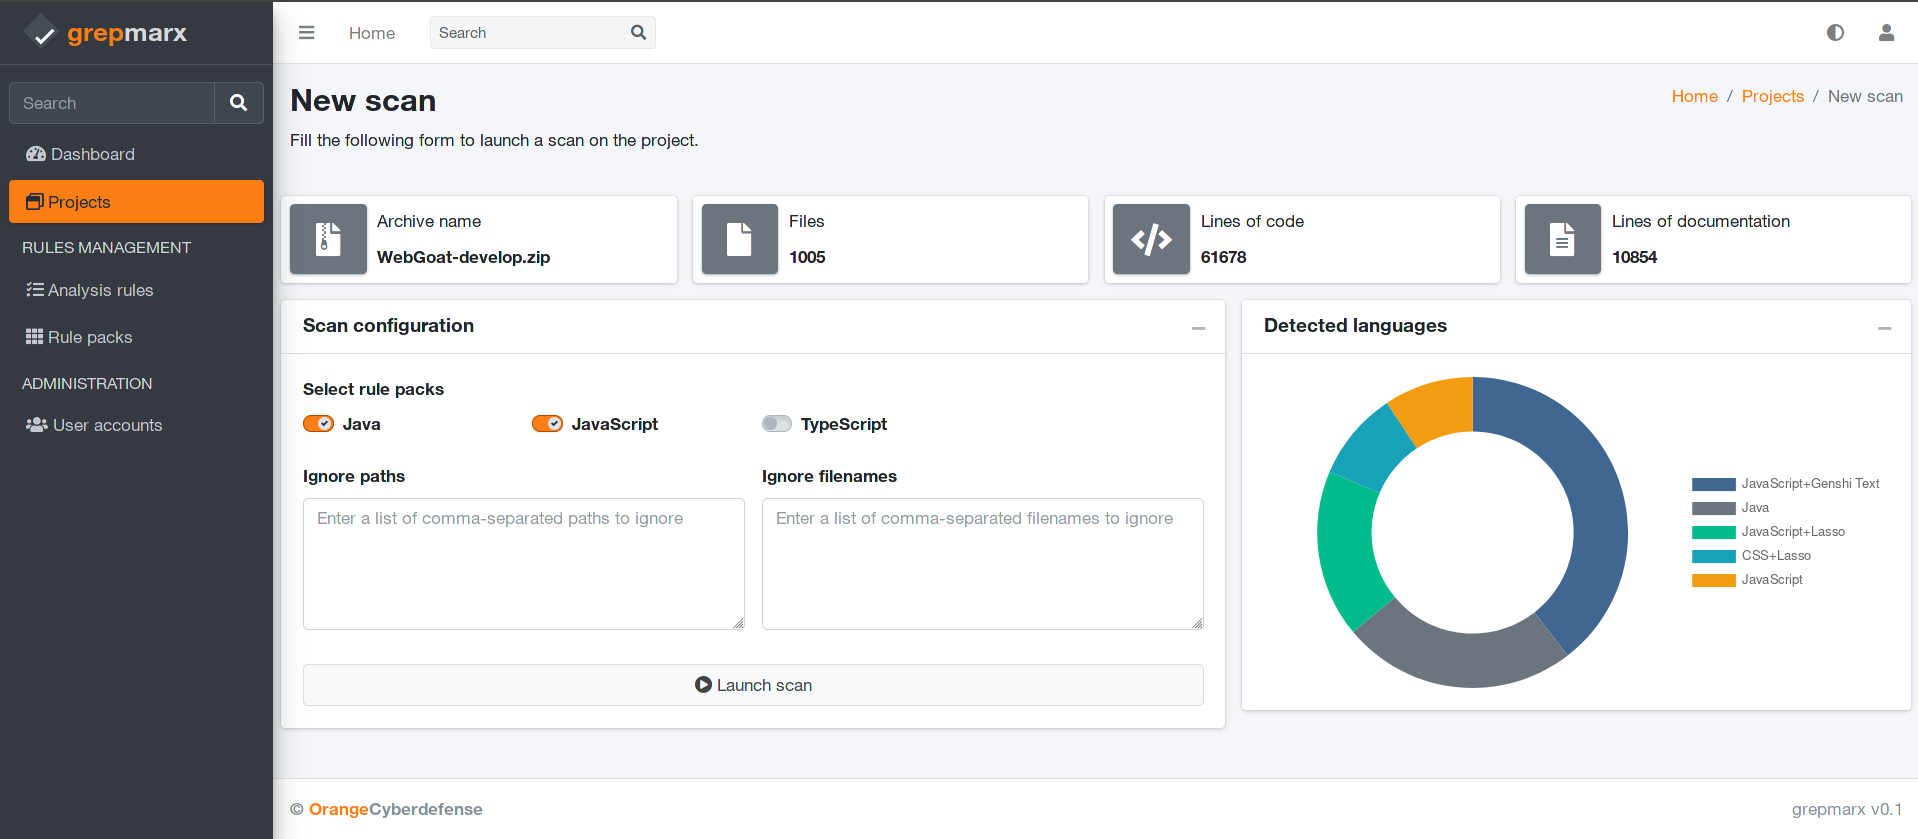 orange-cyberdefense/grepmarx
Eine Plattform zur statischen Quellcode-Analyse für AppSec-Enthusiasten.
 galoisinc/mate
Interaktive Programmanalysesuite, die Code Property Graphs verwendet, um Fehler in C- und C++-Code aufzuspüren und dabei anwendungsspezifische sowie…
 noveogroup/android-check
Plugin für statische Code-Analyse für Android-Projekte. (Checkstyle, PMD)








