
 #1
Tools für statische und dynamische Code-Analyse, SAST, DAST und Code-Review.
Kitploit empfohlen
 elastic/supply-chain-monitor
Automatisierter Sicherheitsmonitor für die Lieferkette, der PyPI- und npm-Registries abfragt, neue Versionen mit Vorgängern vergleicht und…
 snowsnowsnows/eaglevm
Nativer Code-Virtualisierer für x64-Binärdateien
 c3rb3ru5d3d53c/binlex
Ein Lexer-Framework für binäre genetische Merkmale
 manuelschipper/nah
eine Schutzvorrichtung, die katastrophale Agentenaktionen blockiert
 smackers/smack
Modulare Software-Verifikations-Toolchain, die LLVM IR in die Boogie-Zwischenverifikationssprache übersetzt, um begrenzte und experimentelle…
 githubsecuritylab/seclab-taskflow-agent
MCP-fähiges Multi-Agenten-Framework für deklarative, YAML-gesteuerte agentische Workflows, verwendet für KI-gestütztes Code-Auditing,…
 nodesecure/js-x-ray
JavaScript & Node.js Open-Source-SAST-Scanner. Ein statischer Analysator zur Erkennung der häufigsten schädlichen Muster 🔬.
 agent-field/sec-af
AI-nativer Code-Sicherheitsauditor auf AgentField, der die Ausnutzbarkeit mit Urteilen, Spuren und handlungsrelevanten Beweisen nachweist.
 nccgroup/freddy
Automatisch Deserialisierungsprobleme in Java- und .NET-Anwendungen durch aktive und passive Scans identifizieren
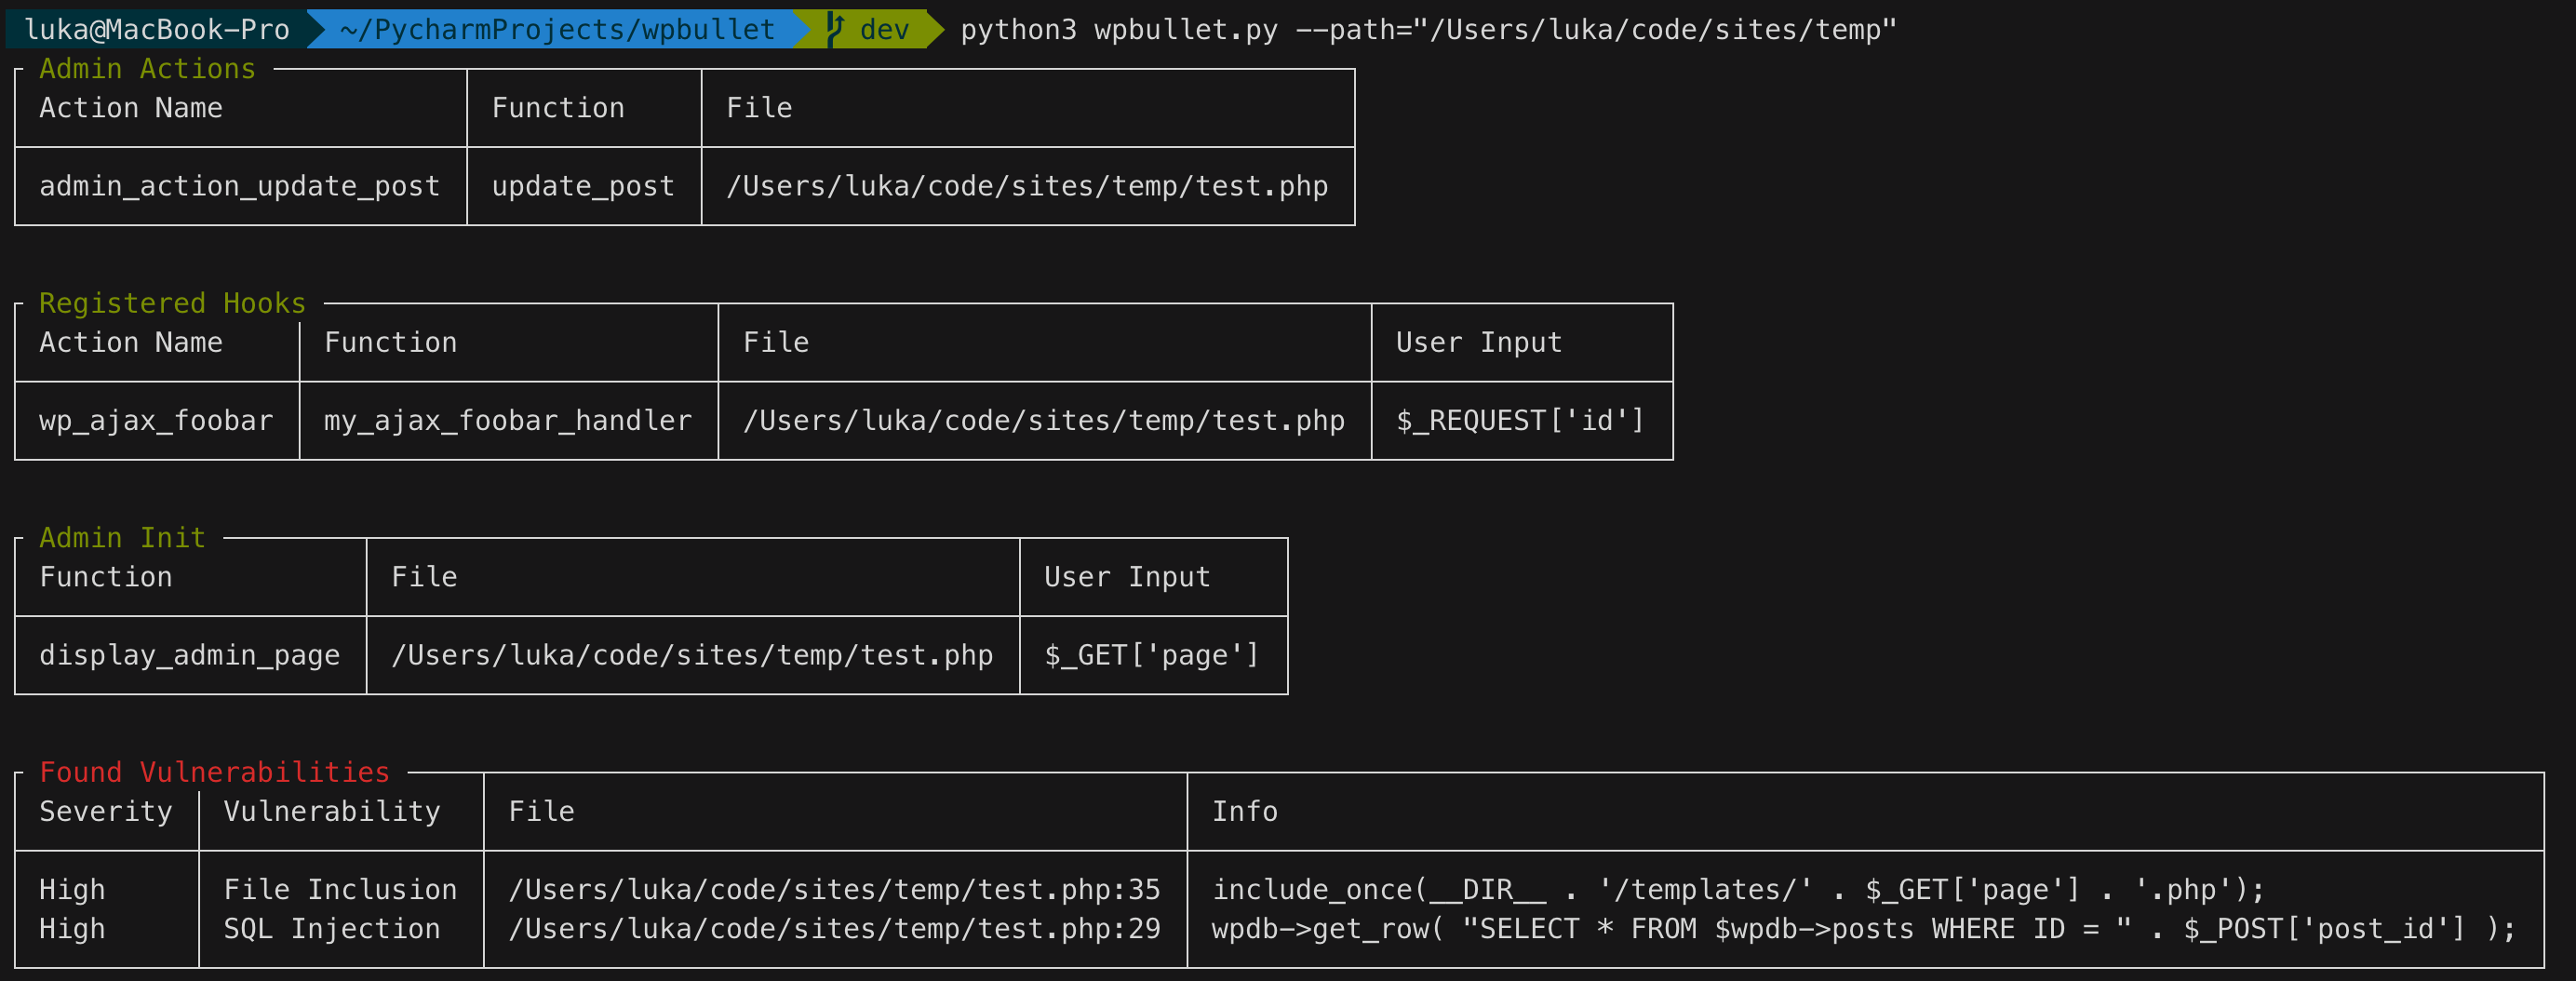 webarx-security/wpbullet
Eine statische Codeanalyse für WordPress (und PHP)
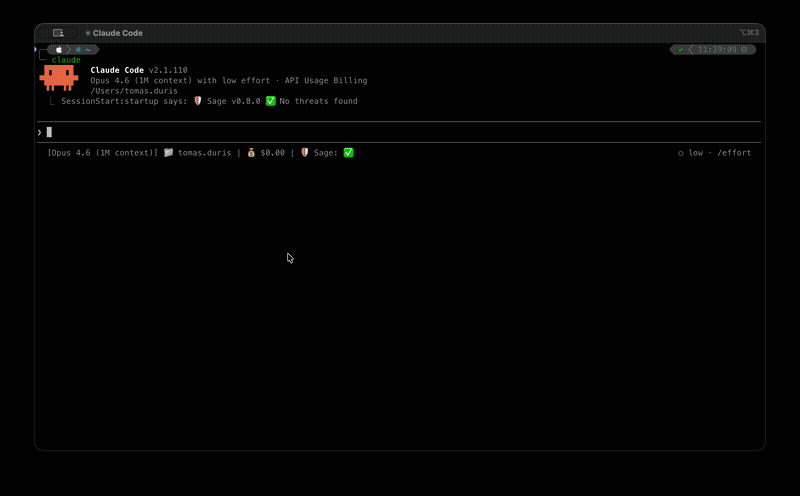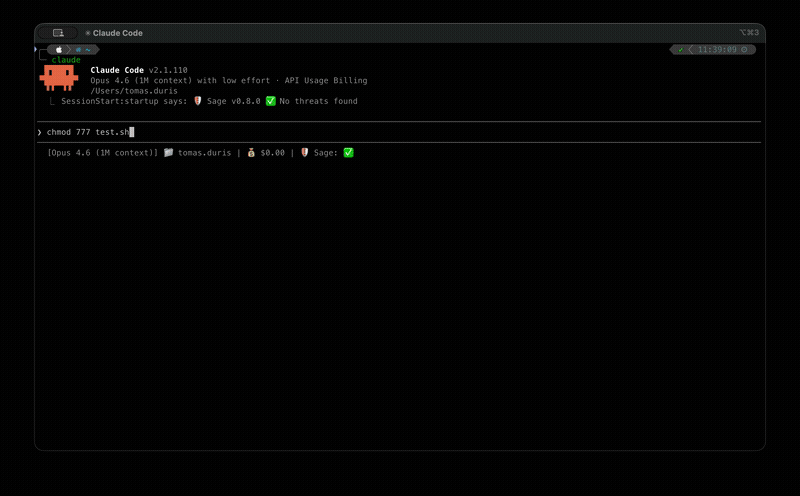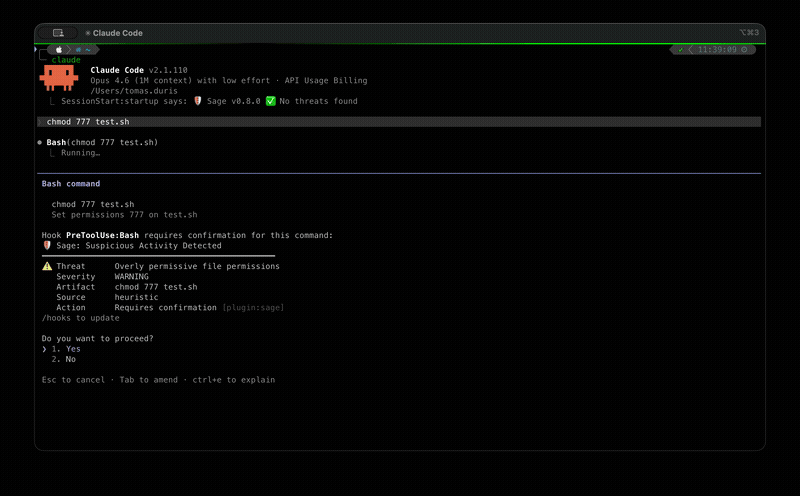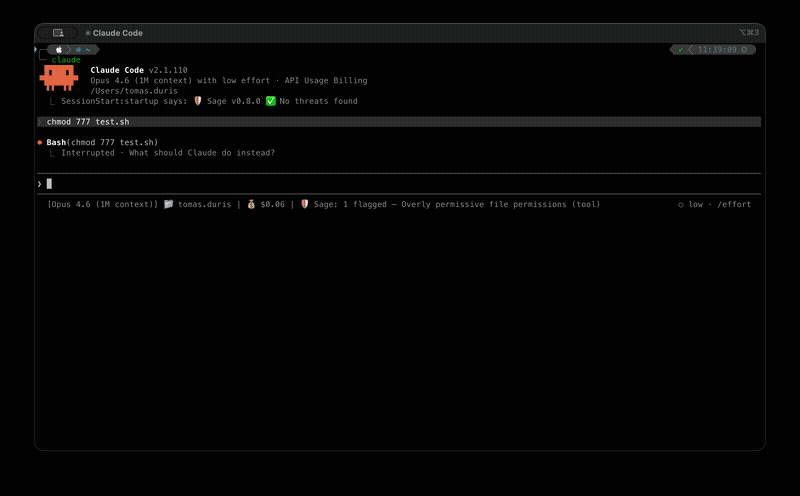 gendigitalinc/sage
Leichte Agent Detection & Response (ADR)-Schicht für KI-Agenten – überwacht Befehle, Dateien und Webanfragen. Teil des Gen Agent Trust Hub.
 google/kafel
Eine Sprache und Bibliothek zur Festlegung von Syscall-Filterungsrichtlinien.
 trailofbits/multiplier
Indiziert C/C++-Build-Artefakte in eine abfragbare programmweite Datenbank und stellt APIs auf AST-, Token- und IR-Ebene für Code-Auditing und…
 komimoe/arkari
Noch ein weiterer LLVM-basierter Obfuscator auf Basis von goron.
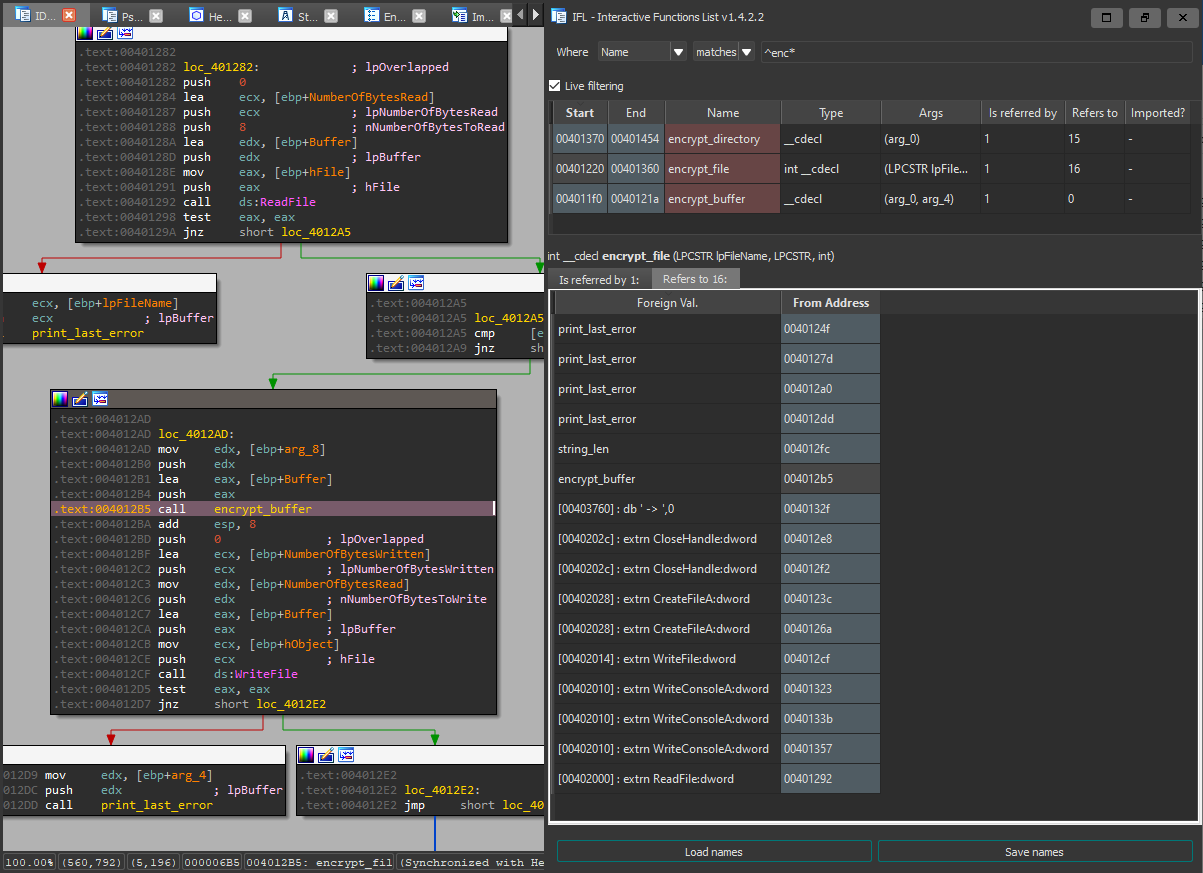 hasherezade/ida_ifl
IFL - Interaktive Funktionsliste (Plugin für IDA Pro)
 cycodelabs/raven
Scannt GitHub Actions CI/CD-Workflows auf Sicherheitsschwachstellen, indiziert Funde in eine Neo4j-Graphdatenbank und stellt eine Abfragebibliothek…








