
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
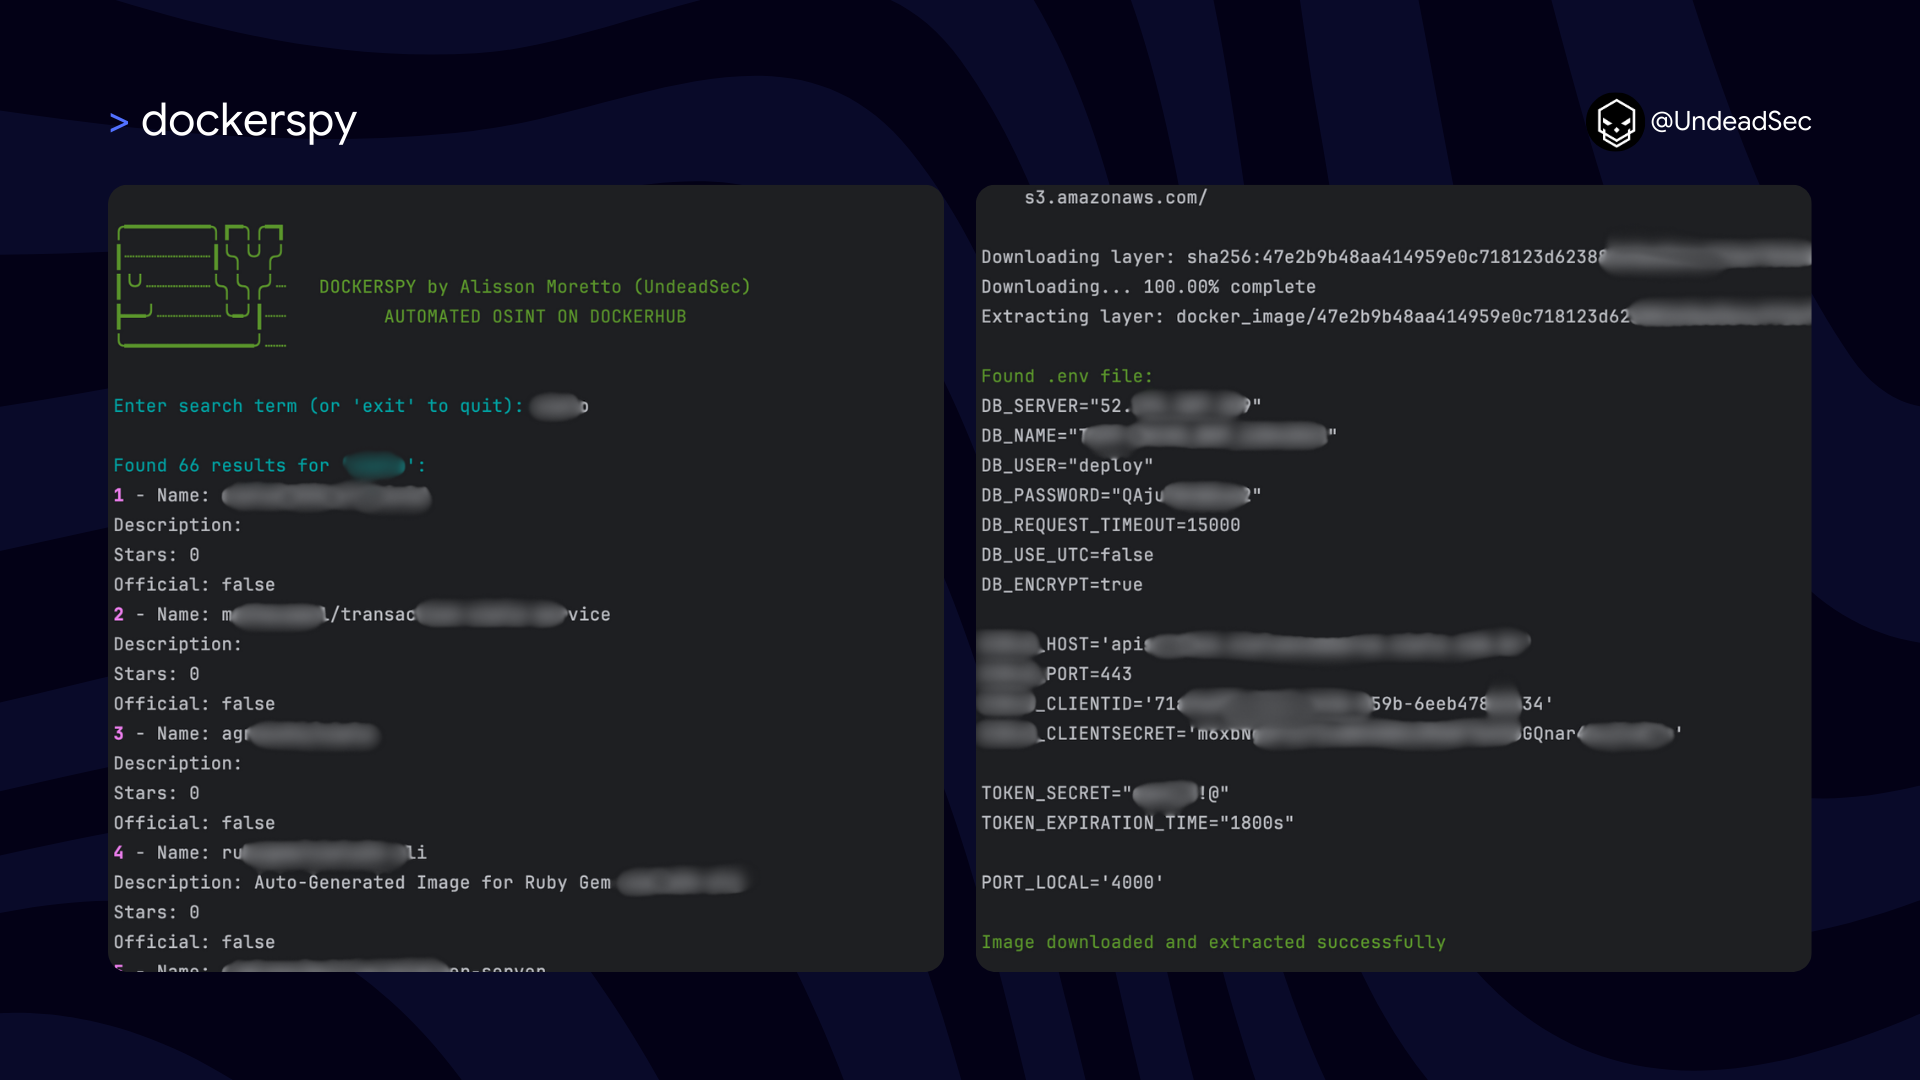
 undeadsec/dockerspy
Scannt Docker Hub-Images mit Regex-Mustern, um exponierte Geheimnisse, private Schlüssel und Authentifizierungstoken für Sicherheitsaudits und…
 h4wkst3r/adokit
Modulares Angriffstoolkit, das die Azure DevOps REST API für Aufklärung, Privilegieneskalation und Persistenz unter Verwendung gestohlener Cookies…
 wiz-sec-public/cloud-middleware-dataset
Kuratierter Datensatz von Cloud-Middleware-Agenten, die von AWS, Azure und GCP installiert werden, der vergangene Schwachstellen, Berechtigungen und…
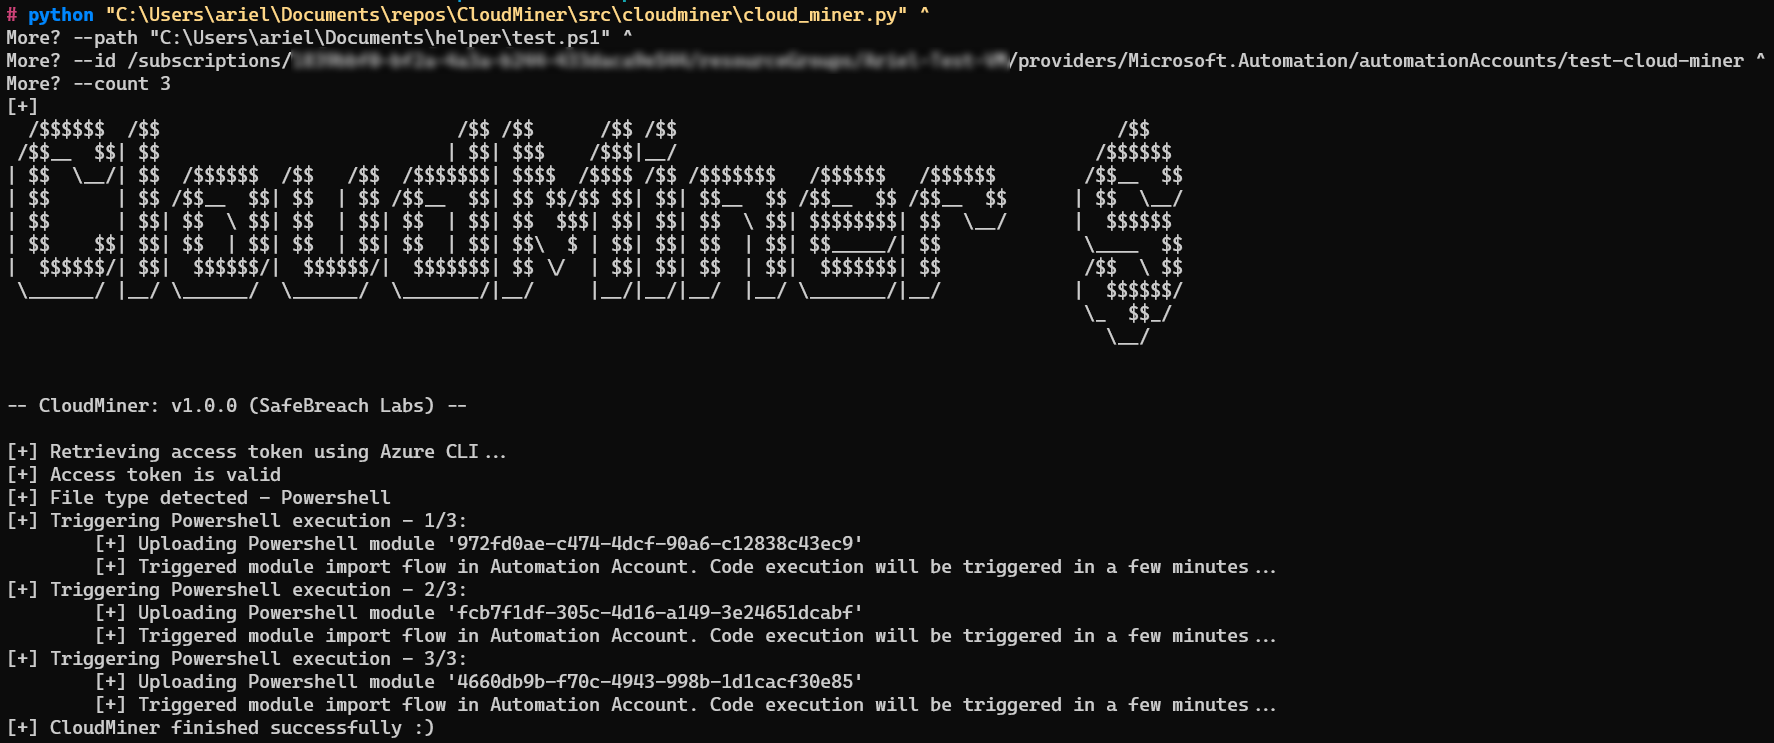 safebreach-labs/cloudminer
Code mit dem Azure Automation-Dienst ausführen, ohne Kosten zu verursachen.
 tenable/cnappgoat
CNAPPgoat ist ein Open-Source-Projekt, das dazu entwickelt wurde, modular absichtlich verwundbare Komponenten in Cloud-Umgebungen bereitzustellen.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
Das Projekt der nächsten Generation für verschlüsselte Dateifreigabe
 owasp/iot-security-verification-standard-isvs
OWASP IoT Security Verification Standard (ISVS)
 luemmelsec/apex
Azure Post-Exploitation-Framework
 linnix-os/linnix
eBPF-basierte Linux-Observability mit KI-gestützter Incident-Erkennung. Lizenziert unter AGPL-3.0.
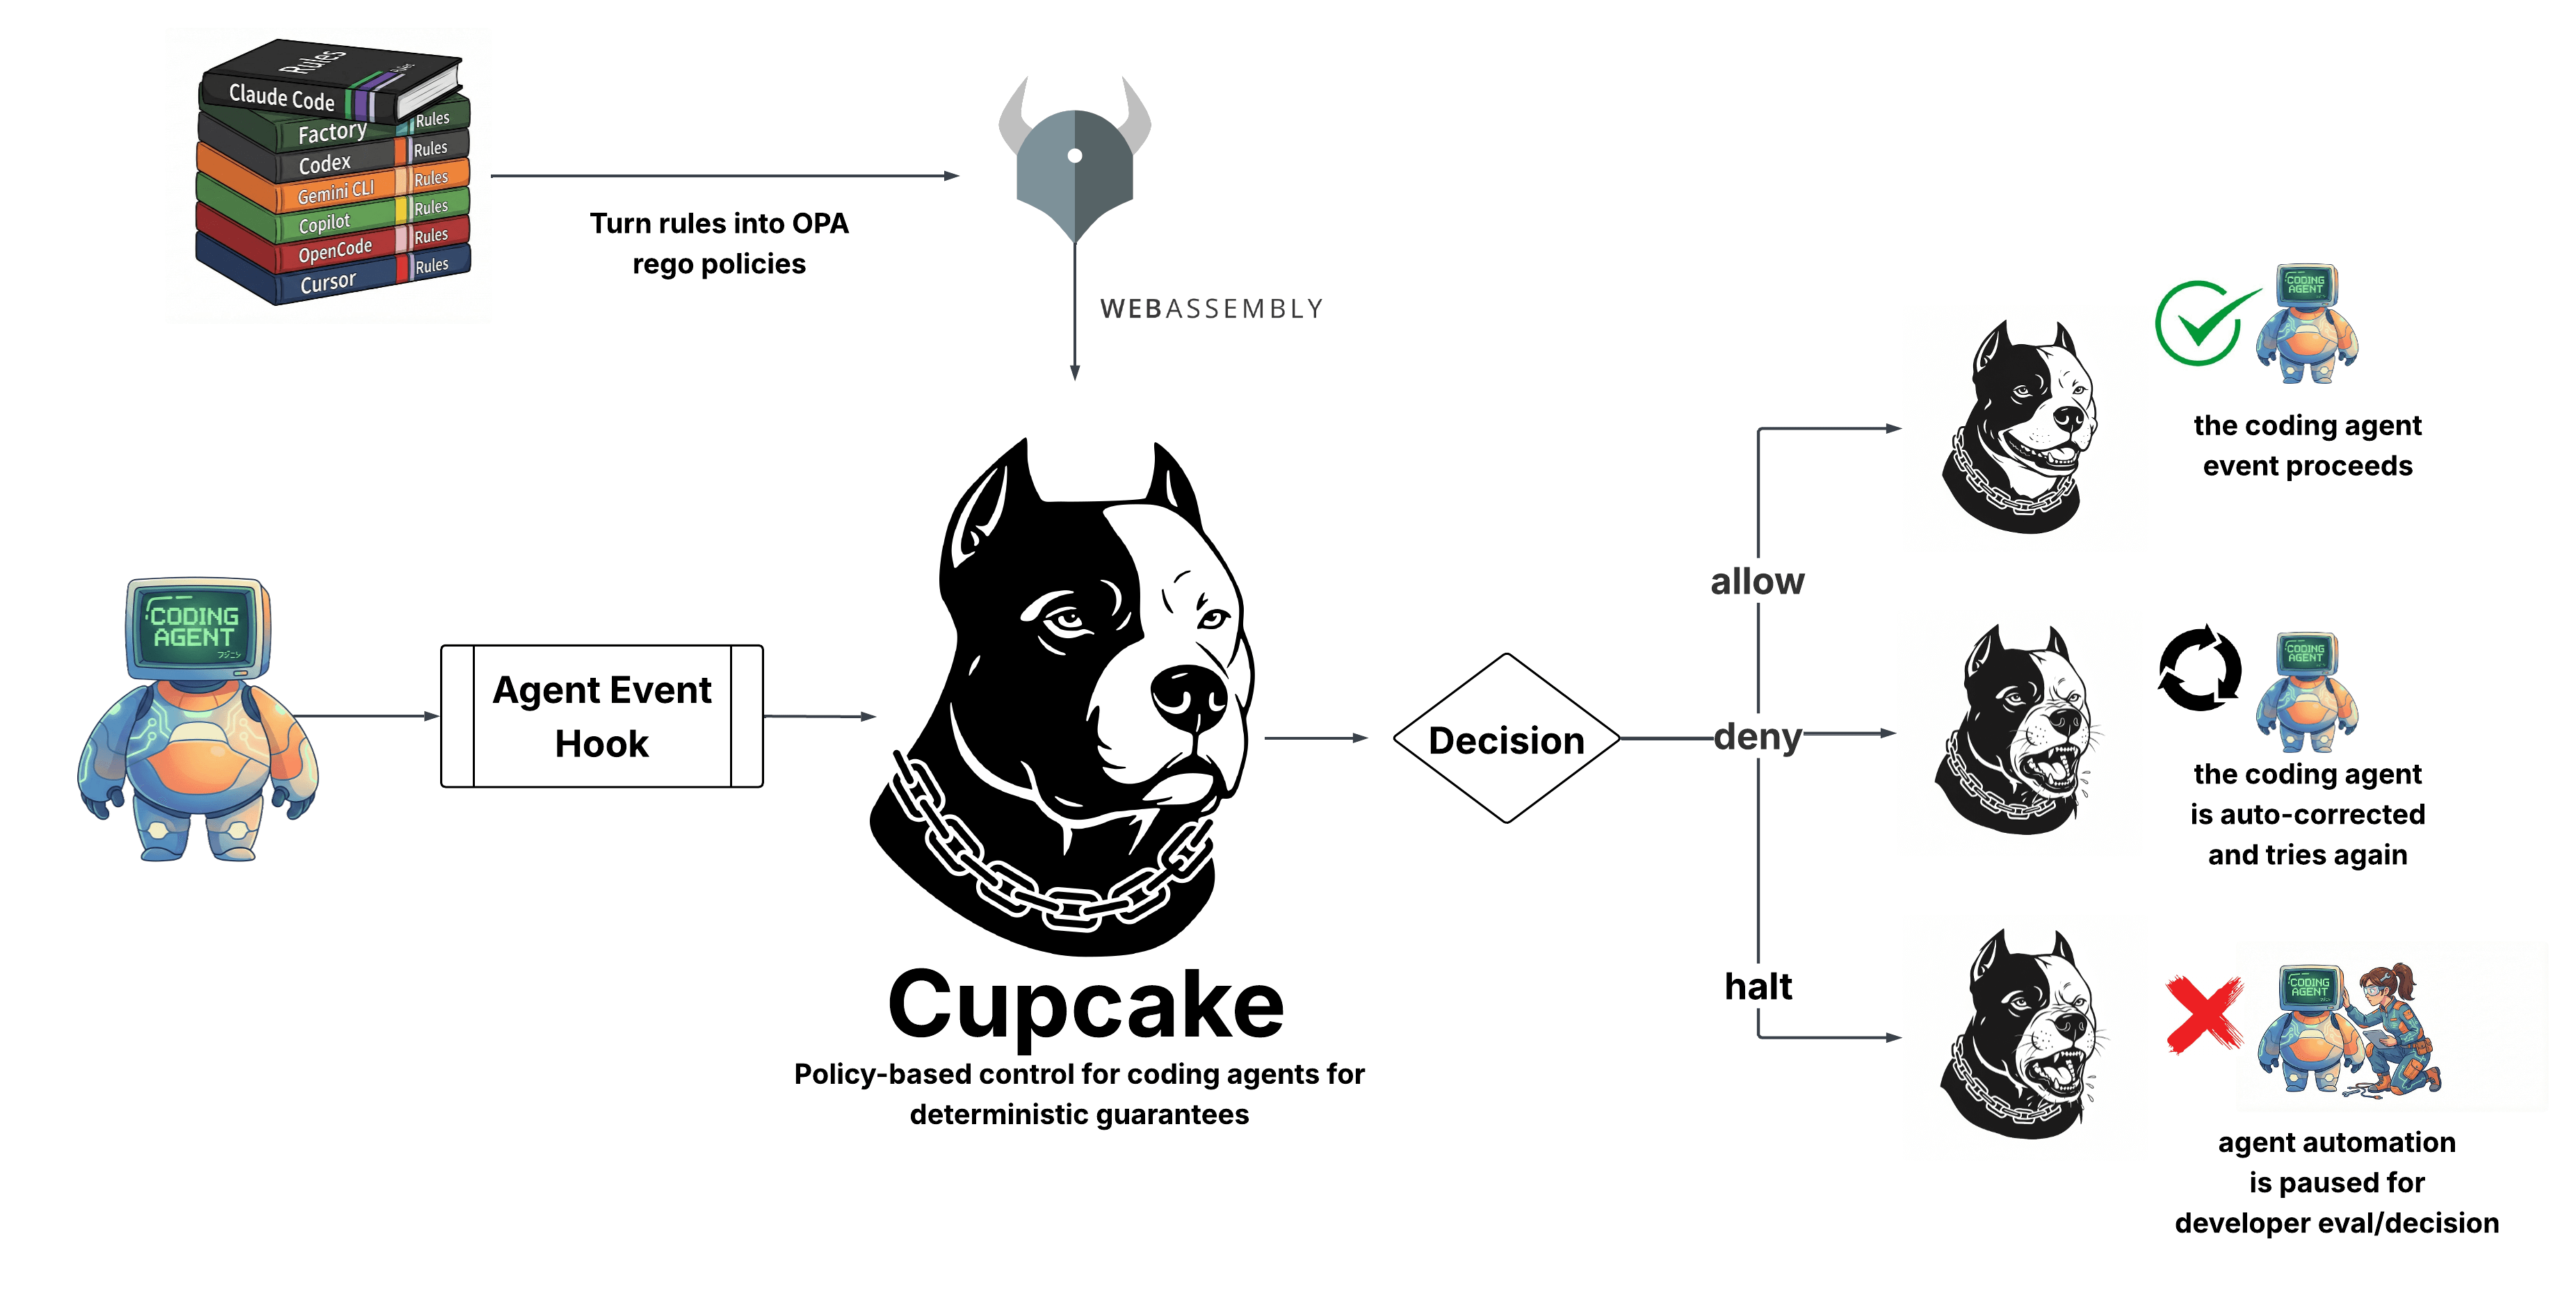 eqtylab/cupcake
Eine native Richtliniendurchsetzungsschicht für KI-Codierungsagenten. Basierend auf OPA/Rego.
 cloud-sniper/cloud-sniper
Erkennung-als-Code-Plattform, die die Reaktion auf Cloud-Sicherheitsvorfälle automatisiert, indem sie Artefakte korreliert, IOCs analysiert und…
 facebookincubator/bpfjailer
eBPF-LSM-basierte obligatorische Zugriffskontrolle und Jailer
 synacktiv/mindmaps
Azure-Mindmap für Penetrationstests
 heroku/terrier
Terrier ist ein Analysewerkzeug für Images und Container, das verwendet werden kann, um Images und Container zu scannen, um das Vorhandensein…
 owasp/serverless-top-10-project
OWASP Serverless Top 10
 amlalabs/amla-sandbox
WASM-Sandbox mit Durchsetzung von Berechtigungen für KI-Agenten-Code. Agenten können nur explizit bereitgestellte Tools mit definierten…
 owasp/openshield
Open-Source-CSPM für Azure – scannt nach Fehlkonfigurationen und quantenunsicherer Kryptografie, ordnet Befunde CIS/NIST/ISO27001/SOC2 zu und behebt…








