
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen

 horizon3ai/cve-2021-38647
Proof-of-Concept-Exploit für CVE-2021-38647 (OMIGOD), eine nicht authentifizierte Remote-Code-Ausführungsschwachstelle im OMI-Agenten, der häufig auf…
 arkadiyt/aws_public_ips
Rufen Sie alle öffentlichen IP-Adressen ab, die mit Ihrem AWS-Konto verbunden sind. Funktioniert mit IPv4/IPv6, Classic/VPC-Netzwerken und über alle…
 hxsecurity/terraformgoat
Multi-Cloud-Bereitstellungstool mit absichtlichen Sicherheitslücken, das Terraform verwendet, um bewusst unsichere Cloud-Infrastruktur für…
 qsecure-labs/overlord
Python-basierte CLI für die automatisierte Bereitstellung von Red-Team-Infrastruktur auf AWS und Digital Ocean, mit modularer Unterstützung für C2,…
 voulnet/barq
barq: Das AWS Cloud Post-Exploitation-Framework!
 pompelmi/pompelmi
ClamAV-Antiviren-Scanning für Node.js — scanne Datei-Uploads mit einem einzigen Funktionsaufruf. Keine Abhängigkeiten. Typisierte Symbol-Bewertungen.…
 rajanagori/nightingale
Nightingale Docker für Pentester ist eine umfassende Docker-Umgebung, die für Penetrationstests und Schwachstellenbewertungen zugeschnitten ist. Sie…
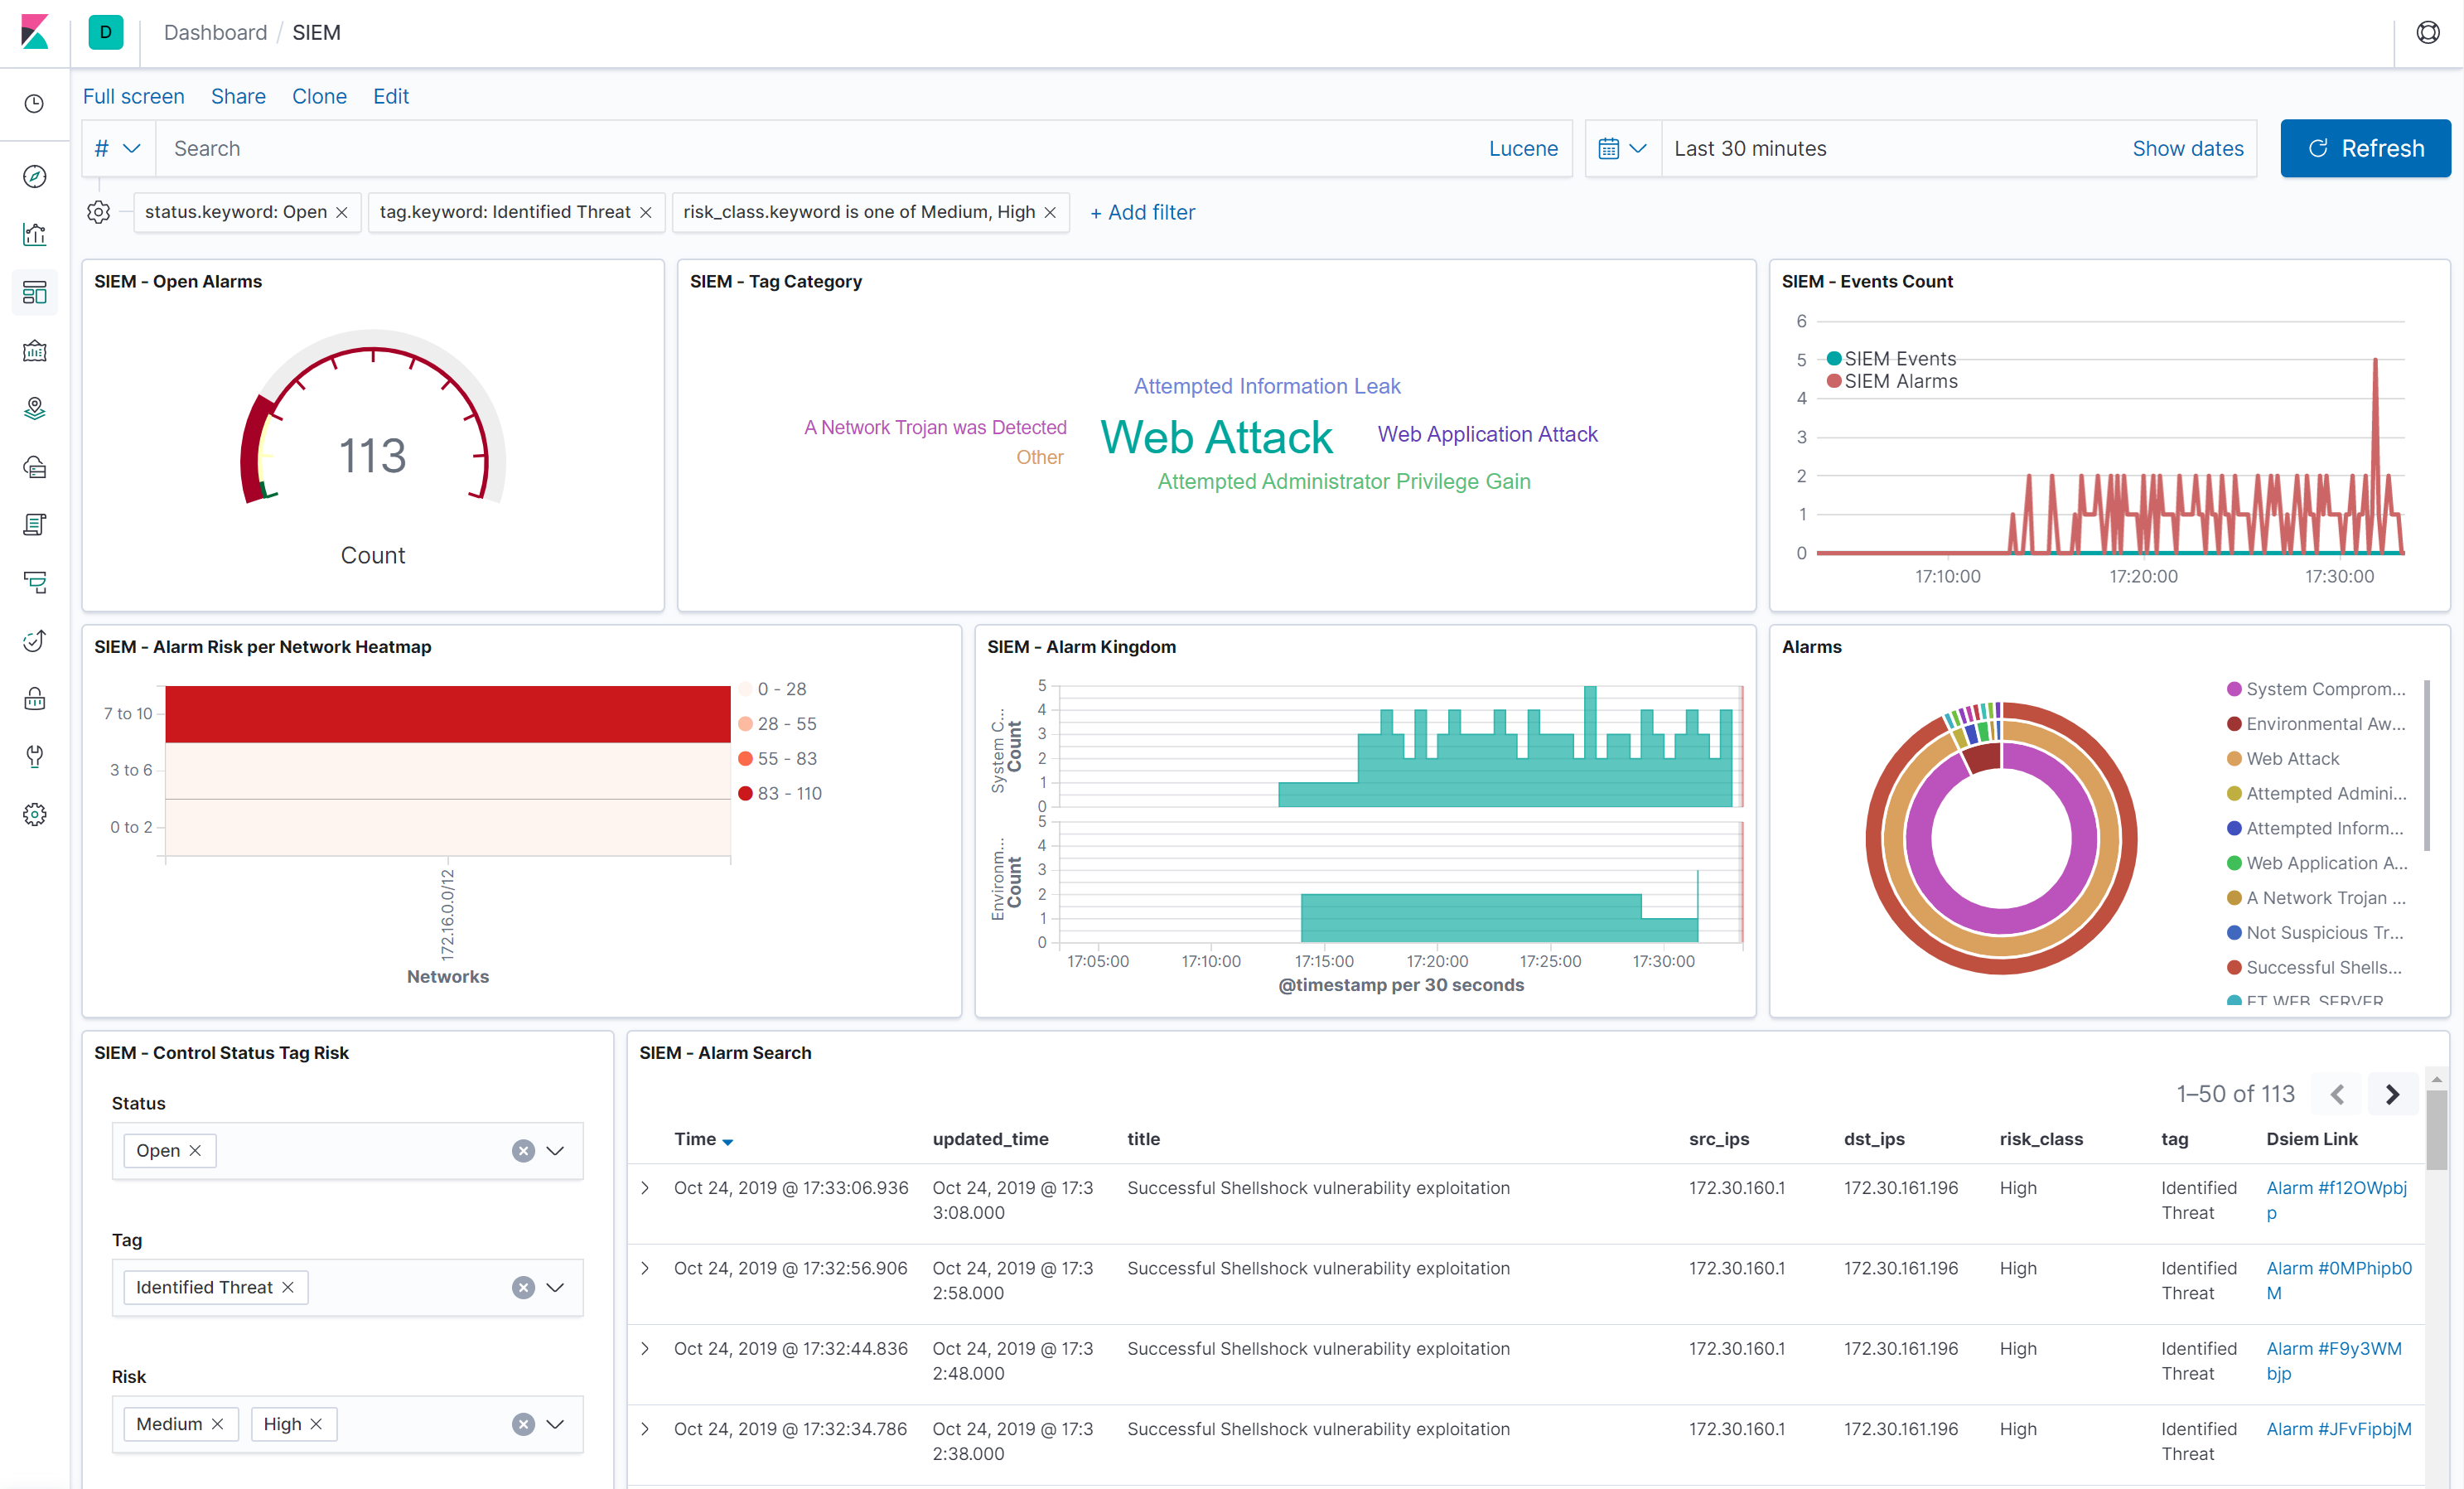 defenxor/dsiem
Sicherheitsereignis-Korrelations-Engine für den ELK-Stack
 cyberark/shimit
Ein Tool, das den Golden SAML-Angriff implementiert.
 joelgmsec/cloudtopolis
Infrastrukturloses Passwort-Knacken
 hardenedlinux/harbian-audit
Gehärtetes Debian GNU/Linux-Distributionsaudit
 getkern/kern
Rootless container runtime and sandbox that launches kernel-enforced OCI images in milliseconds with no daemon, featuring resource profiles, seccomp…
 owasp/cornucopia
Die Quelldateien und Werkzeuge, die zum Erstellen der OWASP-Cornucopia-Decks in verschiedenen Sprachen benötigt werden.
 dev-sec/chef-ssh-hardening
Dieses Chef-Cookbook bietet sichere ssh-client- und ssh-server-Konfigurationen.
 rderaison/bromure
Angemessenes Sandboxing für agentisches Codieren und Web-Browsing
 bhdresh/dejavu
DejaVU - Open-Source-Täuschungsframework
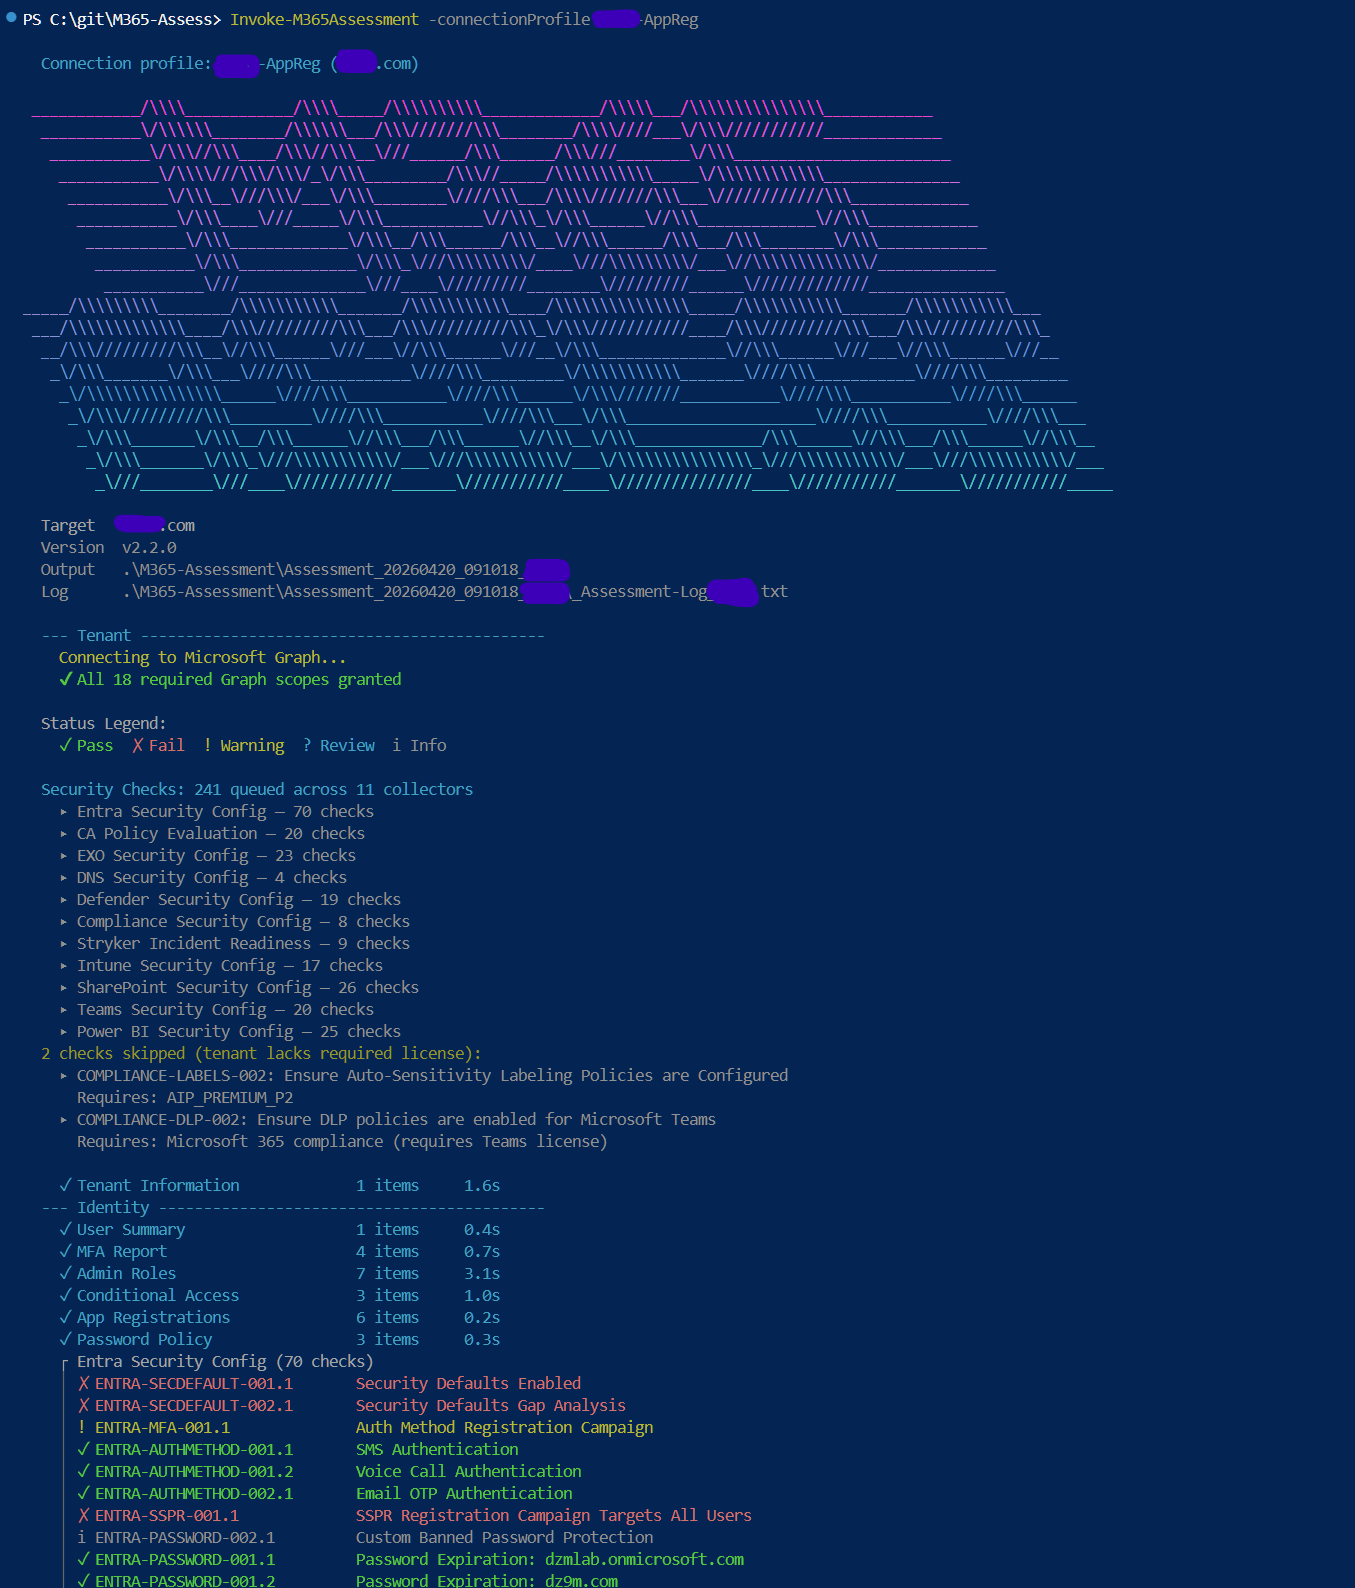 galvnyz/m365-assess
290+ automatisierte Prüfungen in 14 Compliance-Frameworks, interaktiver HTML-Bericht, keine Daten verlassen Ihren Rechner.
 elttam/semgrep-rules
Sicherheitsregeln für die statische Analyse zur Erkennung von Schwachstellen und für auditorientierte Code-Reviews in Java, Go, Python, C#, Kotlin,…








