
 #1
Tools zur Bewertung, zum Testen und zur Sicherung von Cloud-Umgebungen (AWS, Azure, GCP) und deren Diensten.
Kitploit empfohlen
 backbay-labs/clawdstrike
Policy-Engine und EDR für KI-Agenten-Flotten und Entwickler-Workstations. Überwacht Tool-Aufrufe, Dateizugriffe, Netzwerkflüsse und Prozessausführung…
 cyberark/blobhunter
Finden Sie exponierte Daten in Azure mit diesem öffentlichen Blob-Scanner
 randomaccess3/awesome-bec
Repository mit Angriffs- und Verteidigungsinformationen für Business-Email-Compromise-Untersuchungen
 mindpointgroup/cloudfrunt
Ein Tool zur Identifizierung falsch konfigurierter CloudFront-Domains
 querylab/lazywarden
Automatisiertes Bitwarden-Vault-Backup-Tool mit AES-256-Verschlüsselung, Argon2-Schlüsselableitung, Multi-Cloud-Upload-Unterstützung und…
 cynative/cynative
Schreibgeschützter KI-Agent, der Ihre Cloud-, Code- und Laufzeitinfrastruktur abfragt, um Fehlkonfigurationen, geleakte Secrets und…
 summitroute/aws_exposable_resources
Kuratierter Katalog von AWS-Ressourcentypen, die öffentlich zugänglich sein können, mit CLI-Befehlen zum Erstellen und Überprüfen von Konfigurationen…
 capsulerun/capsule
Sichere Laufzeitumgebung zum Isolieren von KI-Agentenaufgaben. Führen Sie nicht vertrauenswürdigen Code in isolierten WebAssembly-Umgebungen aus.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux auf Android über Shizuku/ADB - Betreiben Sie Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE &…
 google/gcp_scanner
GCP-Ressourcenscanner, der die Zugriffslevel kompromittierter Anmeldedaten bewertet, indem er Cloud-Dienste, Projekte und IAM-Berechtigungen in der…
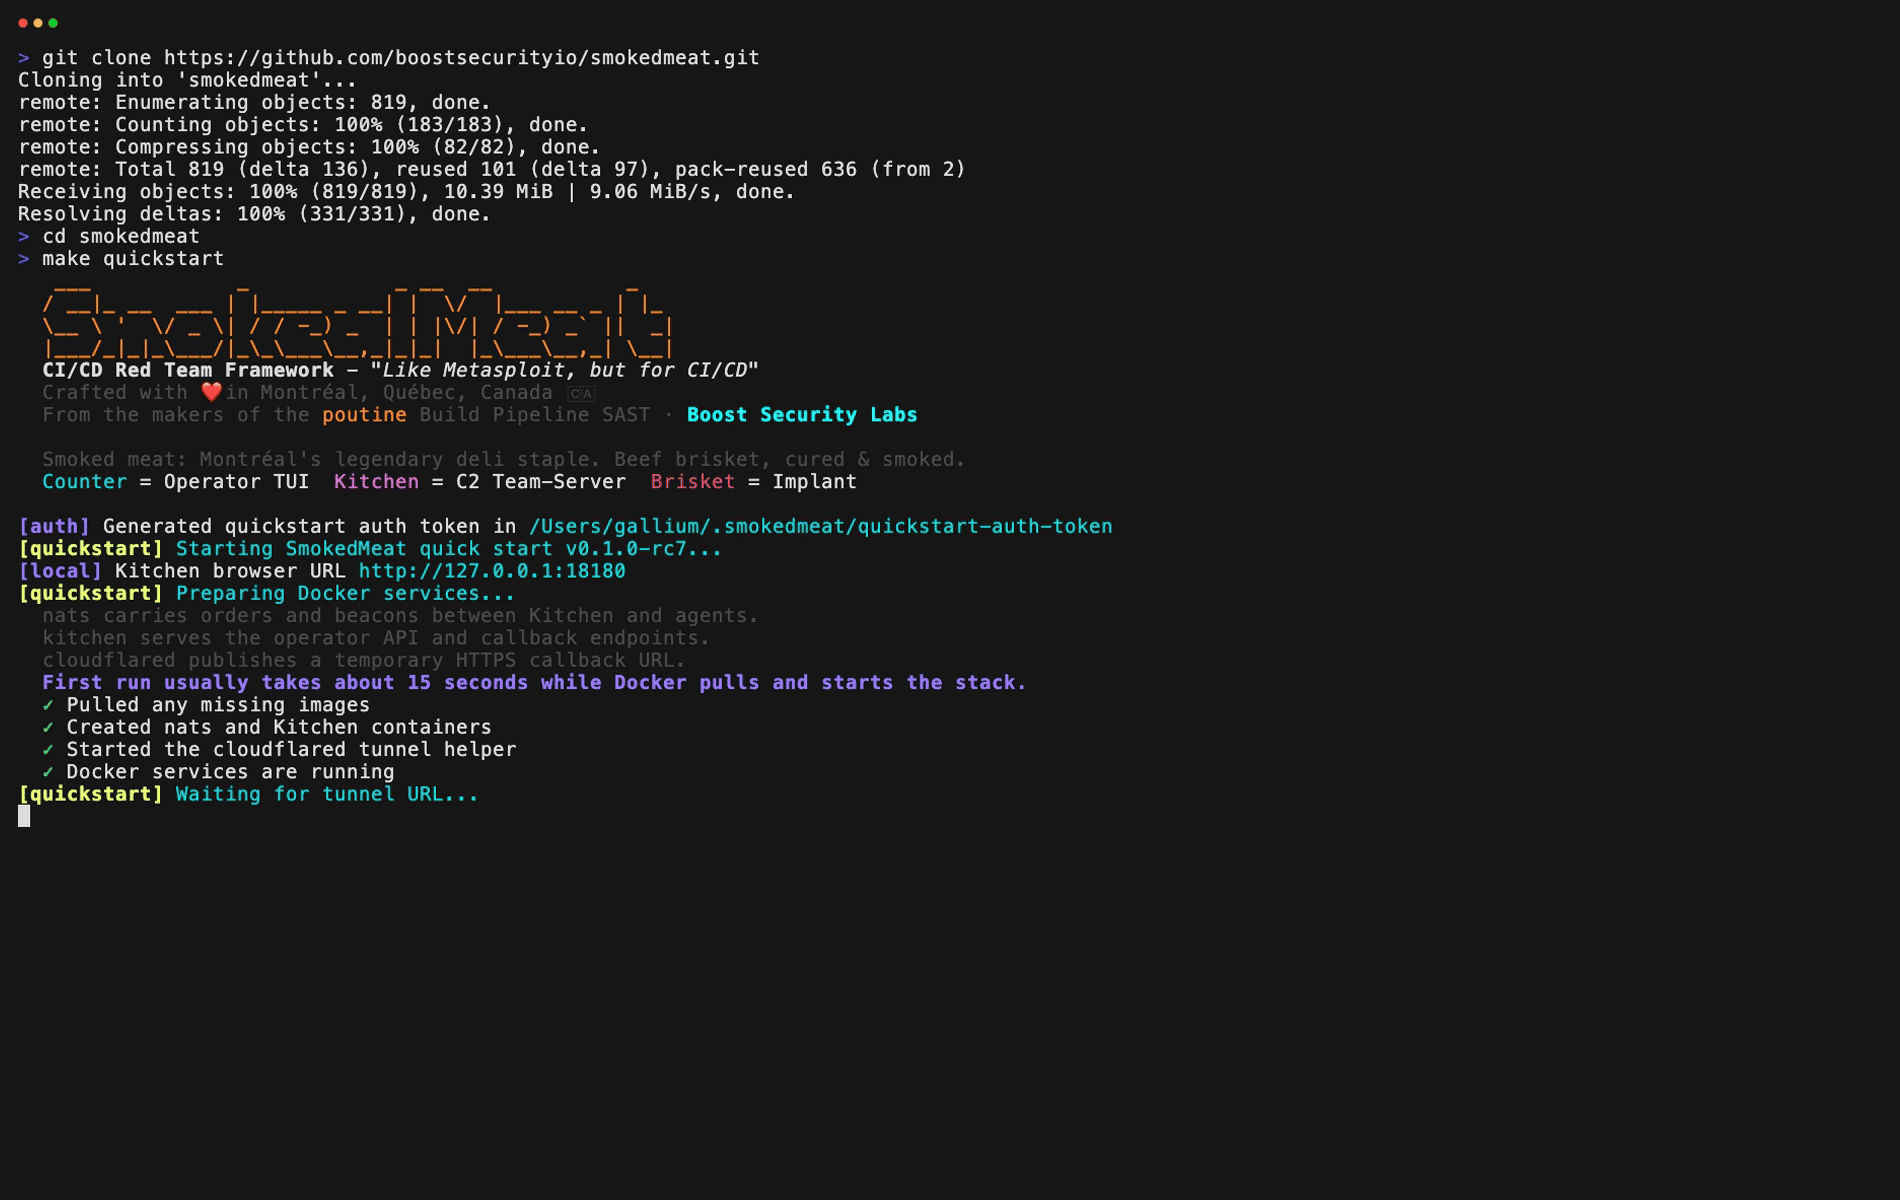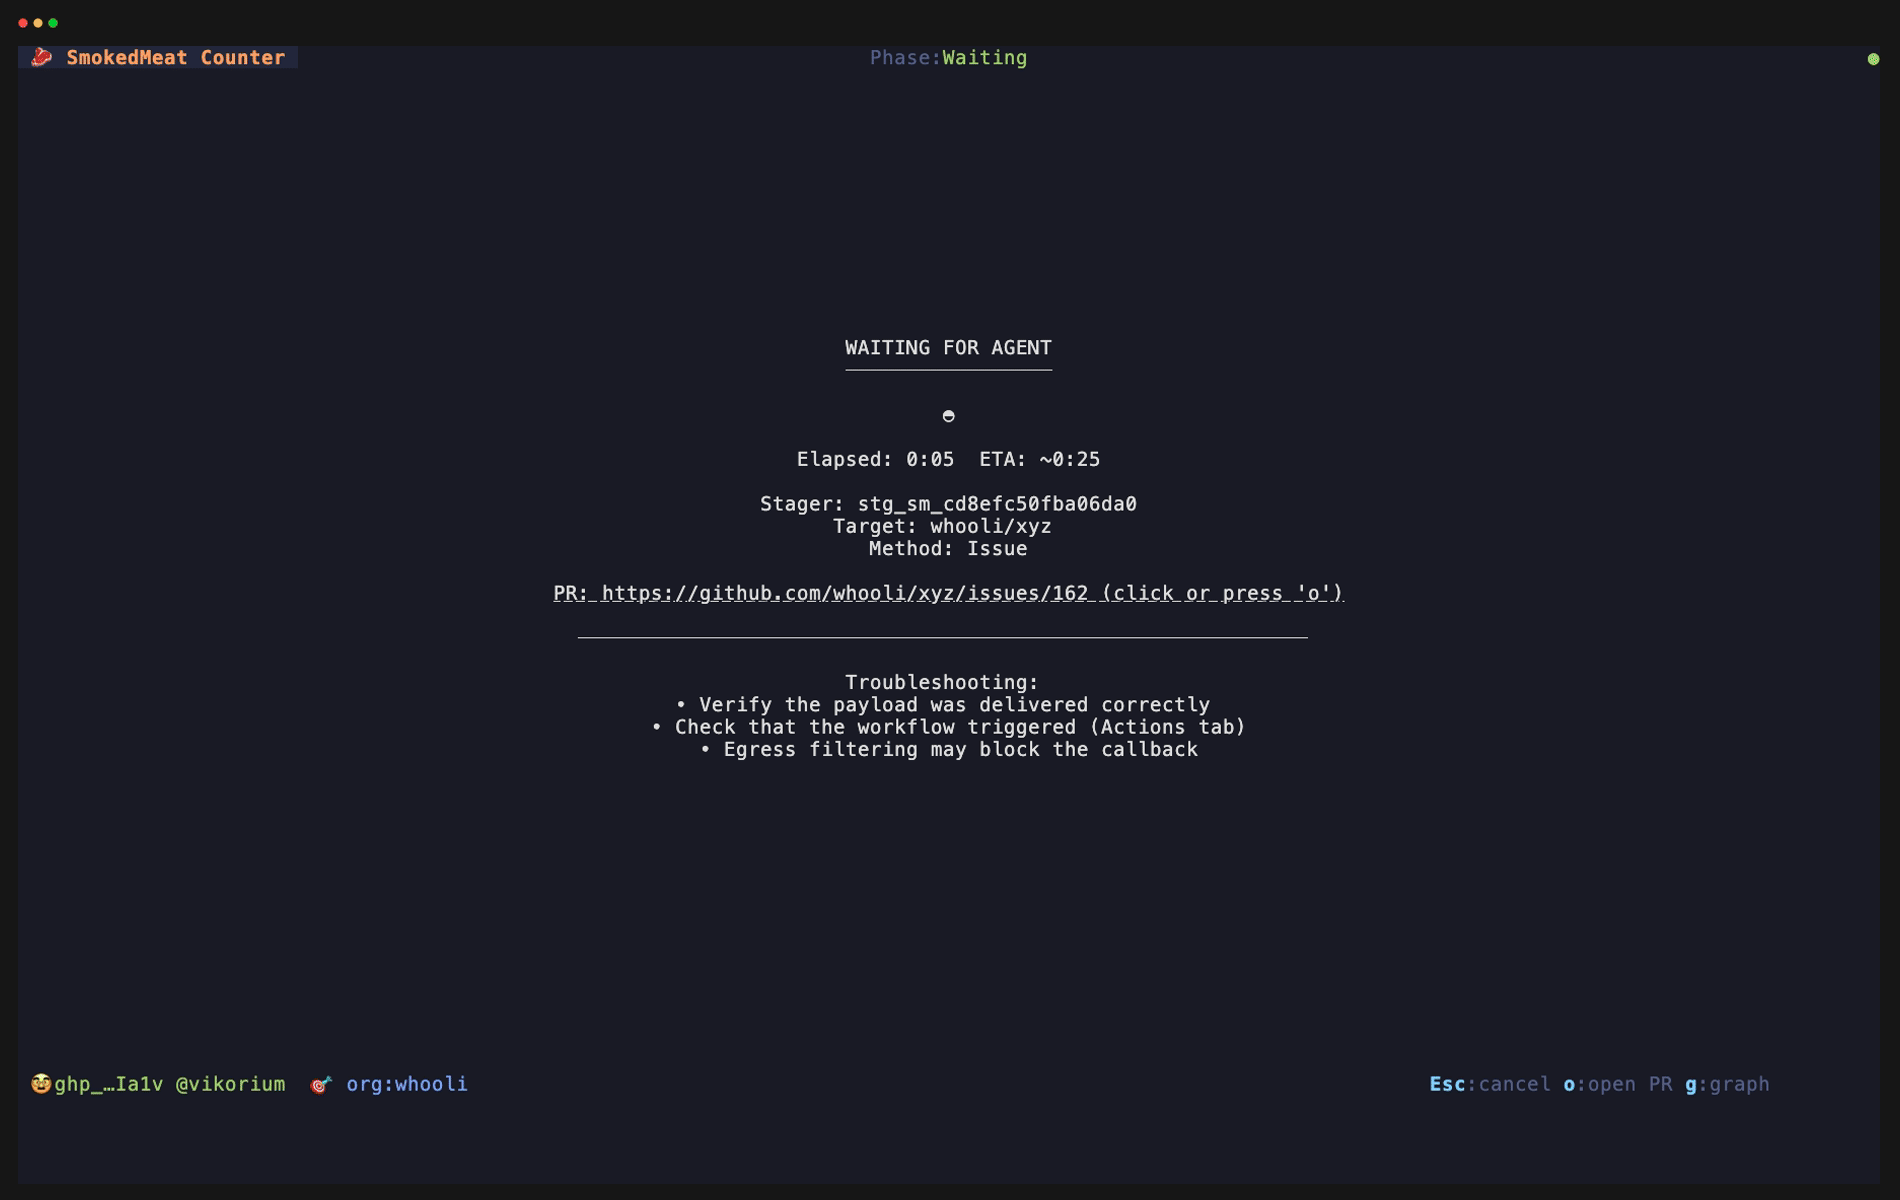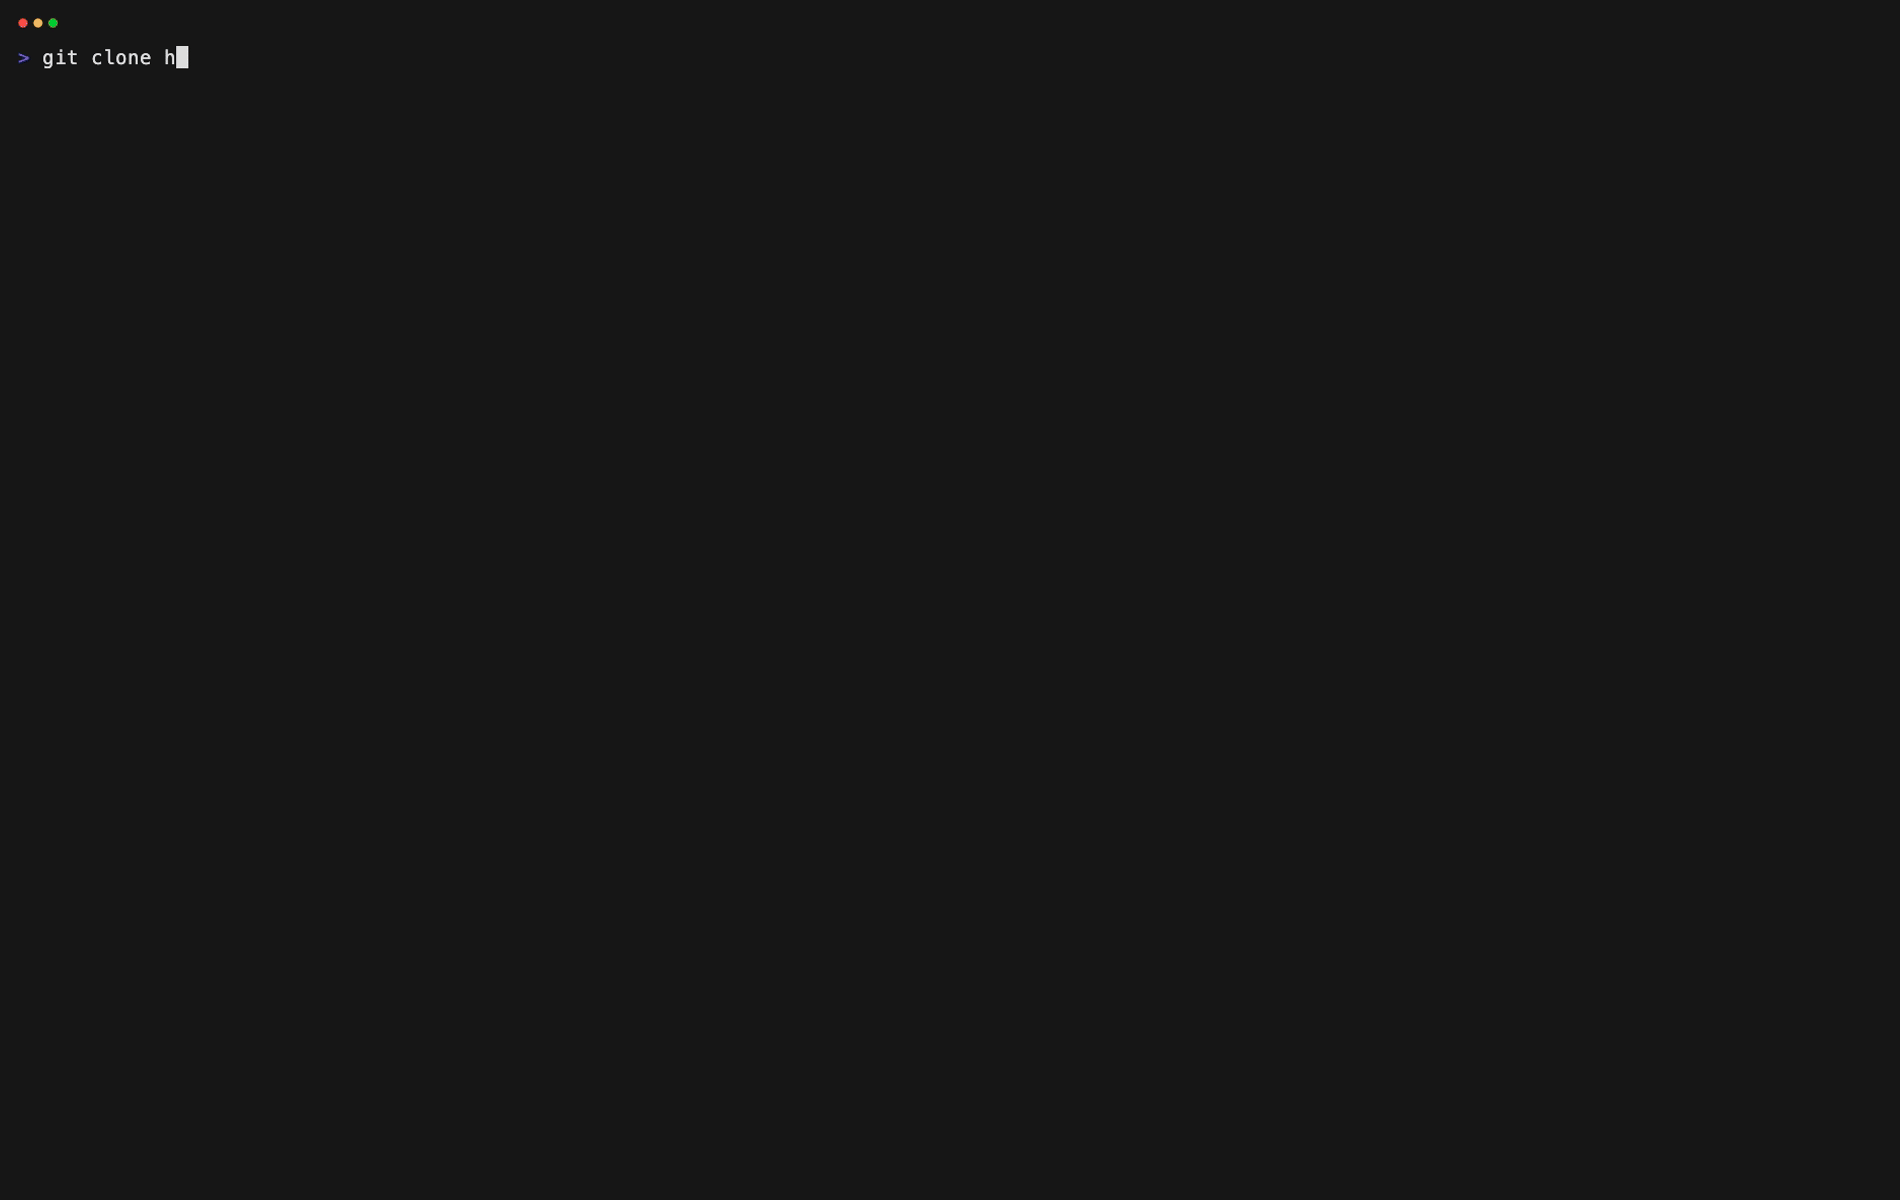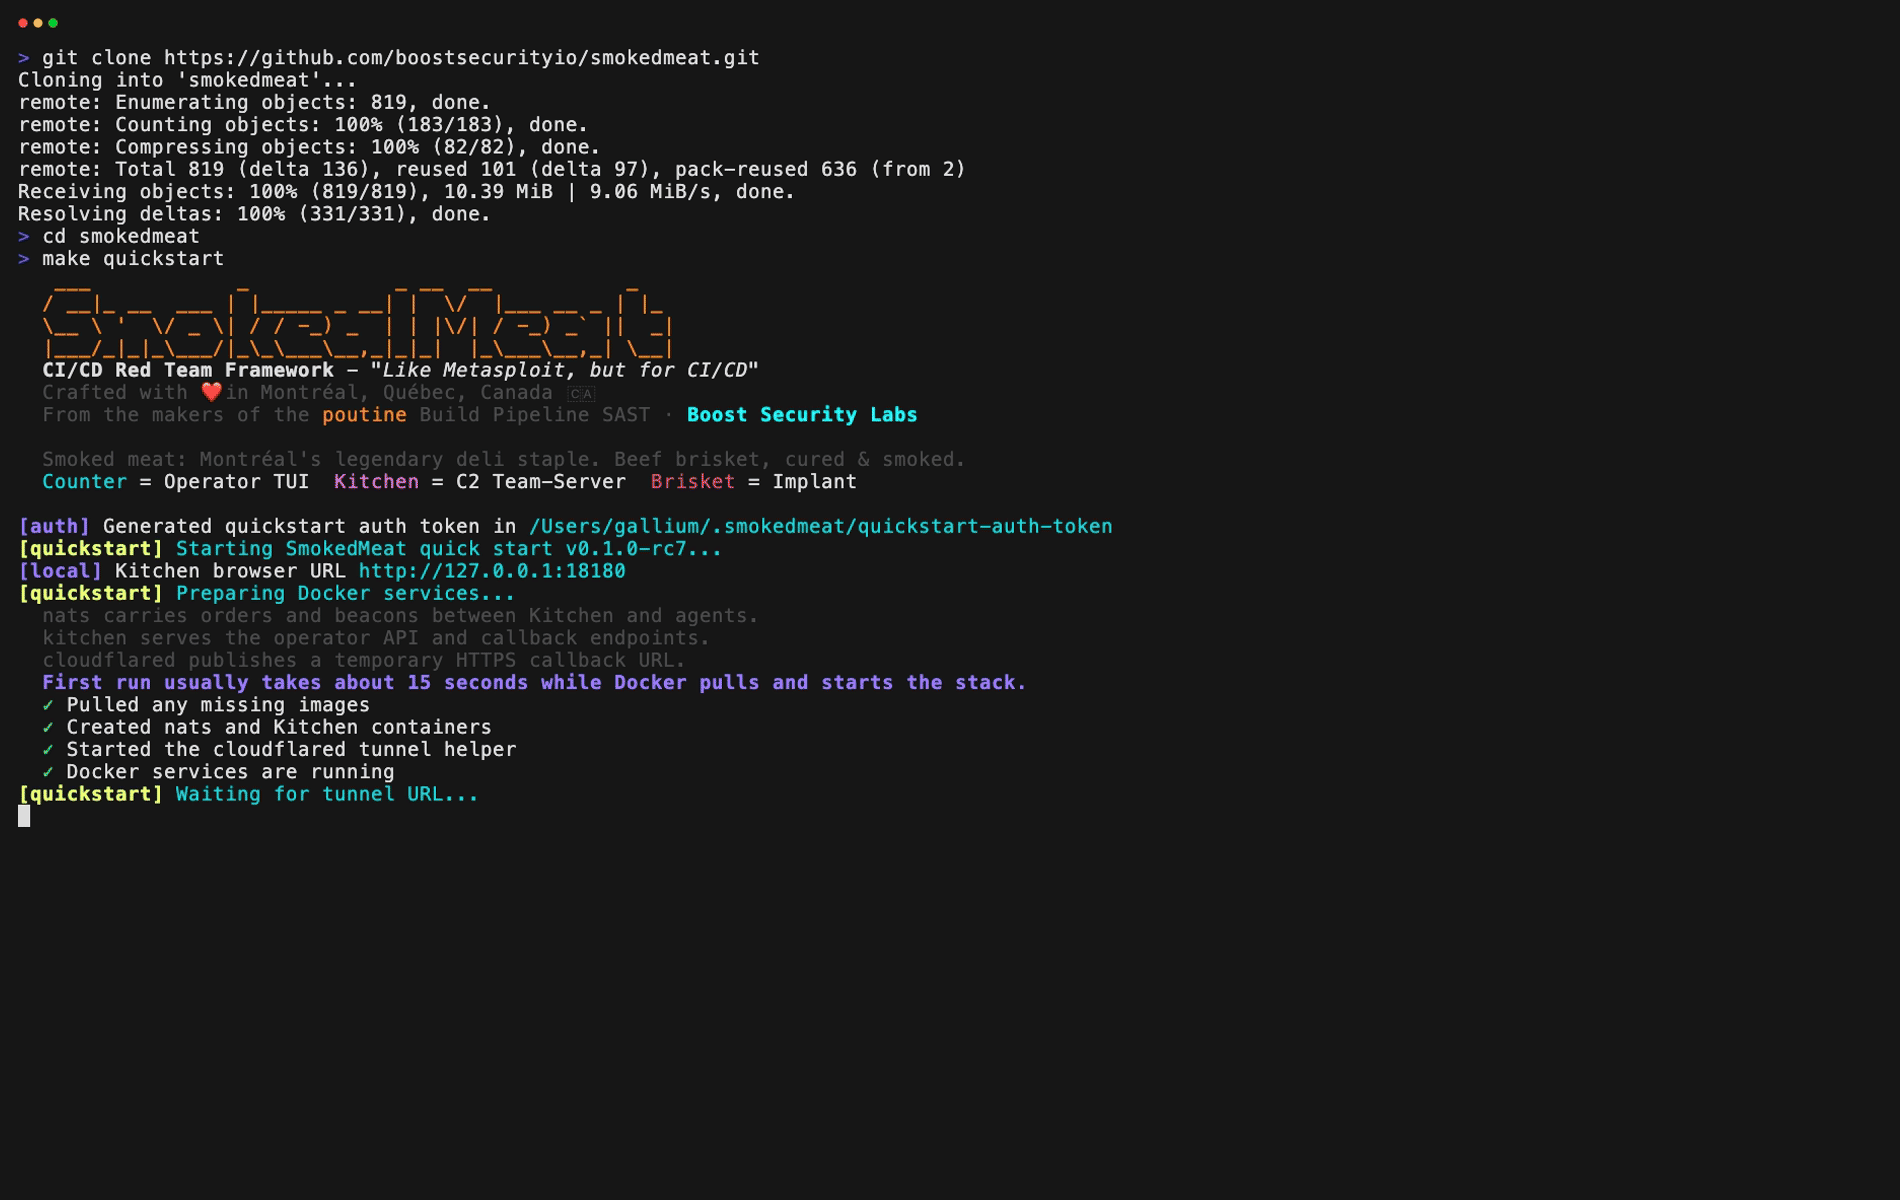 boostsecurityio/smokedmeat
Ein CI/CD Red Team Framework zur Demonstration von Sicherheitsrisiken in der Build-Pipeline.
 jsdelivr/globalping-probe
Der globalping Probe-Code, der auf Ihrer Hardware läuft und eine Verbindung zum globalen Community-Netzwerk von Probes herstellt.
 christophetd/adaz
:wrench: Stelle anpassbare Active-Directory-Labore in Azure bereit – automatisch.
 cybereason-public/owlsm
Sigma-Regel-Engine im Linux-Kernel unter Verwendung von eBPF. Schwerpunkt auf Präventionsfähigkeiten.
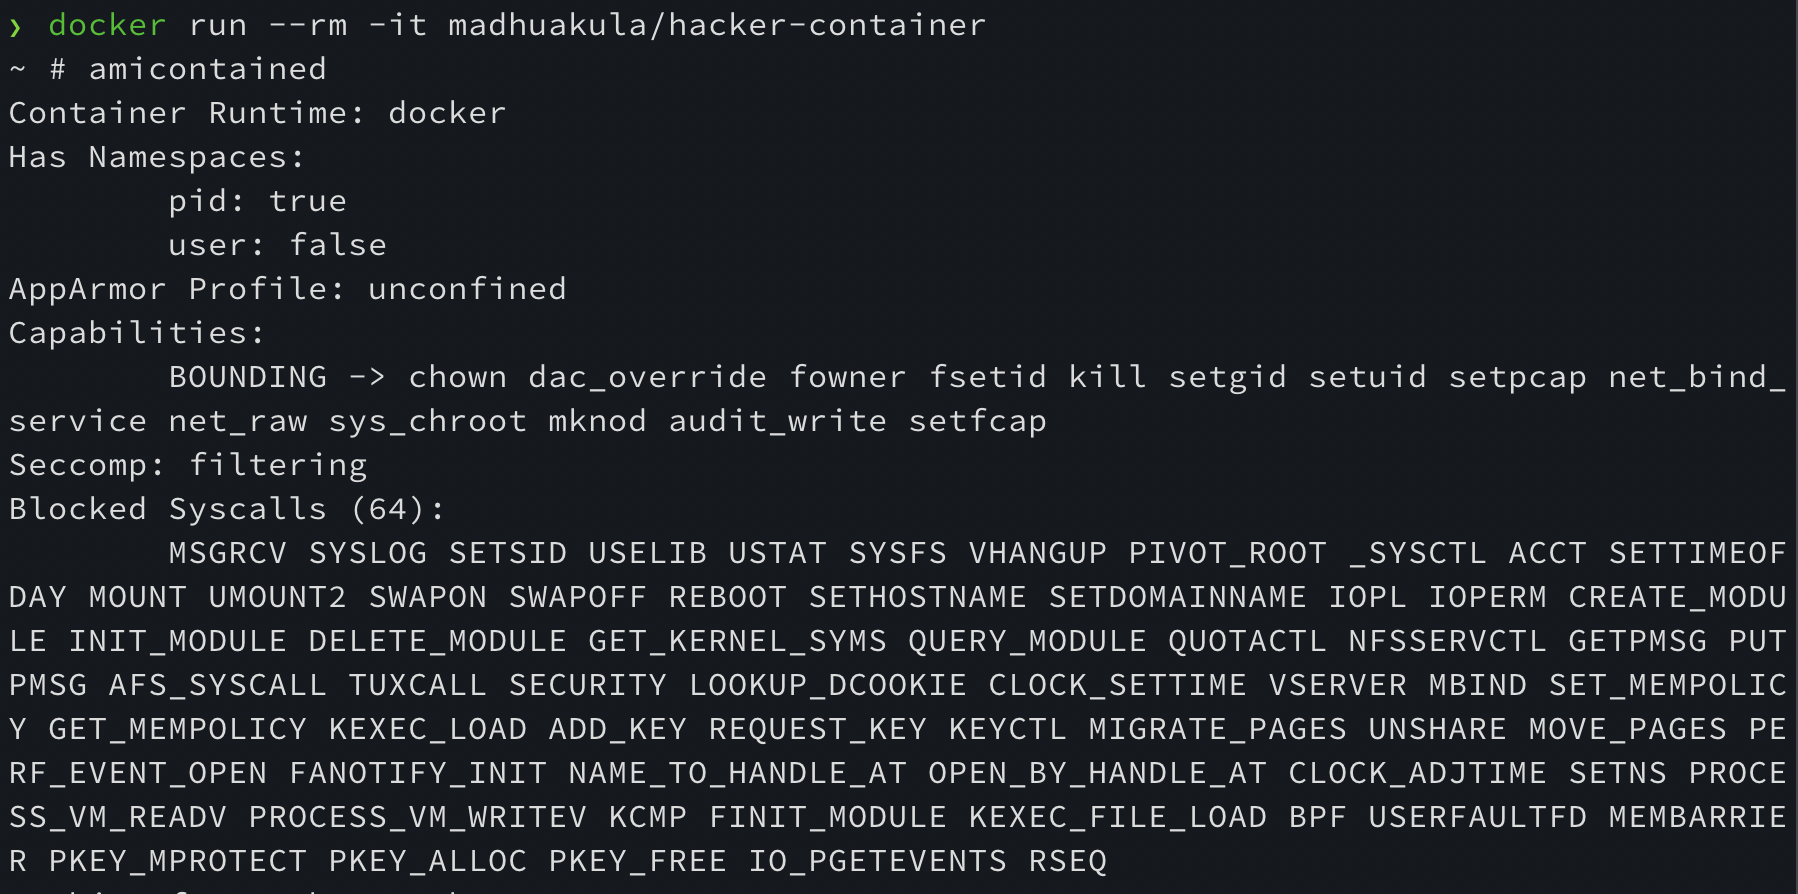 madhuakula/hacker-container
Das Schweizer Taschenmesser für Cloud Native Security. Container mit der gesamten Liste nützlicher Werkzeuge/Befehle beim Hacken und Sichern von…
 star-sg/presentations
Kuratierte Sammlung von Konferenz-Folien zu offensiver Sicherheit, die Kernel- und Mobile-Exploitation, VM-/Container-Escapes sowie Fuzzing und…
 vectra-ai-research/maad-af
MAAD Attack Framework - Ein Angriffstool für einfaches, schnelles & effektives Sicherheitstesten von M365 & Entra ID (Azure AD).
 skorokithakis/stavrobot
Ein KI-gestützter persönlicher Assistent mit Schwerpunkt auf Sicherheit.








