
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 gmh5225/obs-graphics-hook32-hook
Demonstriert das Abfangen des D3D9-Present-Zeigers von OBS graphics-hook32.dll, um stream-sicheres Rendering zu erreichen, das die Erkennung durch…
 kaleth4/cve-2026-55200
Technische Analyse und Proof-of-Concept für CVE-2026-55200, ein kritischer heap-basierter Pufferüberlauf in libssh2, der eine RCE vor der…
 idanshechter/cve-2017-13208-scanner
Python-Skript, das r2pipe verwendet, um CVE-2017-13208 in der Android-Bibliothek libnetutils.so zu erkennen, indem es mittels statischer Binäranalyse…
 flamelu/cve-2020-17035-patch-analysis
Analyse des Patches für CVE-2020-17035, die die Schwachstelle und den Ausnutzungsmechanismus in der betroffenen Binärkomponente detailliert…
 jianrongxiao-linksys/dnsmasq-cve-2026
Automatisiertes Tool zur Verifizierung von Schwachstellen für 6 dnsmasq-CVEs (CVE-2026-2291, 4890, 4891, 4892, 4893, 5172)
 rishvic/xpdf-docker
Docker-Images von Xpdf 4.04, anfällig für CVE-2022-30524
 yan5ui/env-cve-2020-8036
Artefakte der Docker-Umgebung von CVE-2020-8036
 nanopathi/external_libavc_aosp10_r33_cve-2021-0325
C-basiertes Schwachstellenanalyse- und Exploitation-Toolkit, das auf den Heap-Overflow in AOSP libavc abzielt (CVE-2021-0325) mit statischen…
 muhammedhussein17/libheif-cve-2026-50142
CVE-2026-50142 — Heap-Allokations-Schwachstelle im HEIF-Sequenz-Parser von libheif
 claesmnyberg/sdc
Generator für selbstentschlüsselnde Binärdateien
 jihwan77/linux-kernel-copy-fail-cve-2026-31431-
Analyse und Abmilderung der Linux-Kernel-Copy-Fail-Sicherheitslücke (CVE-2026-31431), die die AF_ALG/splice-Page-Cache-Mutation ausnutzt, mit…
 d7ead/cve-2026-38764
Ein Problem in Unistal Systems Pvt. Ltd. Protegent 360 v2.0.0.4 erlaubt einem lokalen Angreifer, über den Kernel-Treiber pgsecdl.sys Privilegien zu…
 eaea0001/servu-cve-2026-28318-poc
SolarWinds Serv-U CVE-2026-28318: unauthentifizierter Content-Encoding: deflate-Absturz. Ursachenanalyse (ungültiger Free eines internen Zeigers ->…
 fzrsllasher/cve-2026-12166_cve-2026-12167_cve-2026-12168
Technische Sicherheitsmeldung, die drei lokale Privilegieneskalations-Schwachstellen (CVE-2026-12166/7/8) im Little Orbit GFAC Kernel-Treiber…
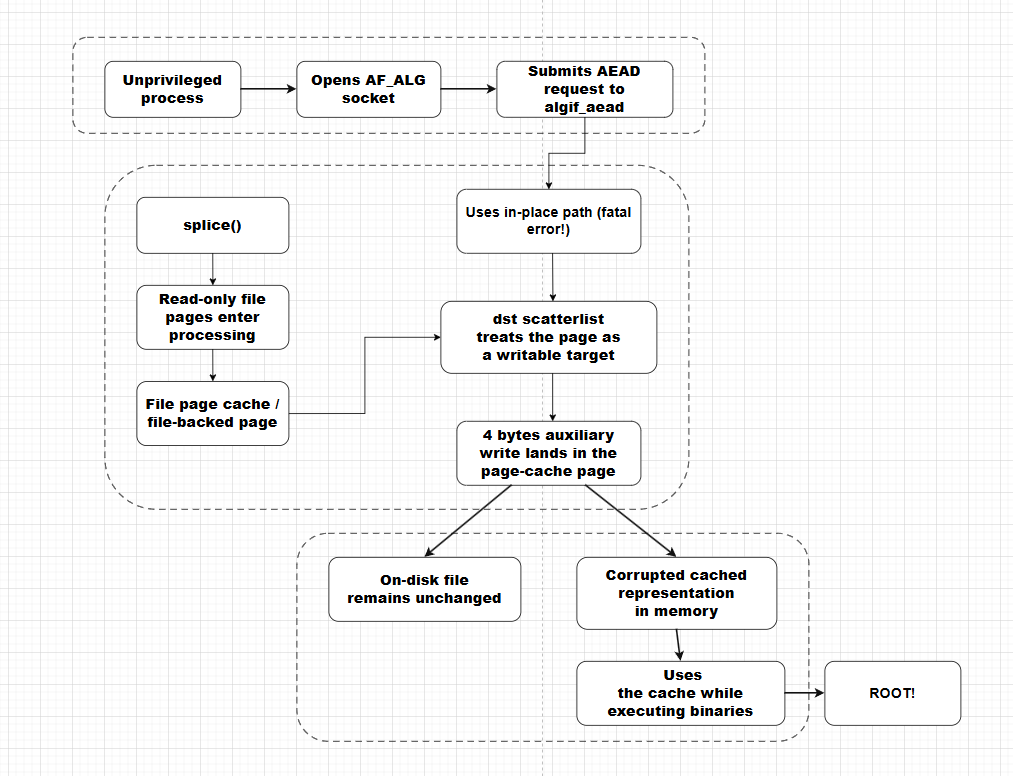 chernstepanov/copyfail-for-dummies
Forschungsnotizen und Proof-of-Concept für Linux-Kernel CVE-2026-31431, die den AF_ALG splice()-Page-Cache-Korruptionsfehler mit Quellartefakten und…
 halcy0nic/cve-2023-38434
Proof of Concept für CVE-2023-38434
 personnumber3377/dns_client_fuzzing
Fuzzing der Microsoft-Windows-DNS-Clientbibliothek. Inspiriert von CVE-2026-41096.
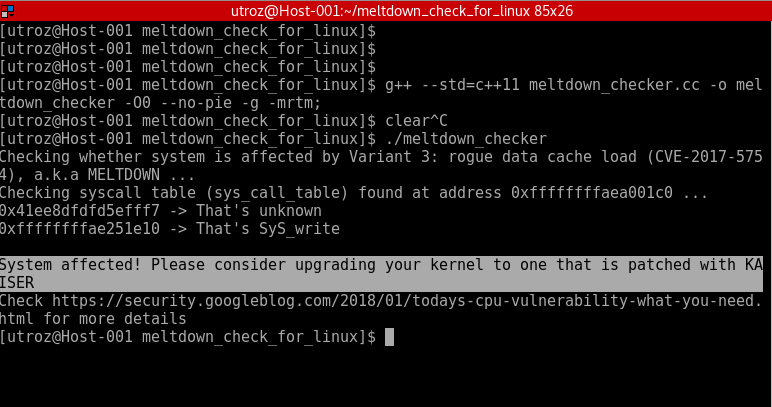 speecyy/am-i-affected-by-meltdown
Proof-of-Concept / Exploit / prüft, ob das System von Variant 3 betroffen ist: Rogue Data Cache Load (CVE-2017-5754), a.k.a.








