
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
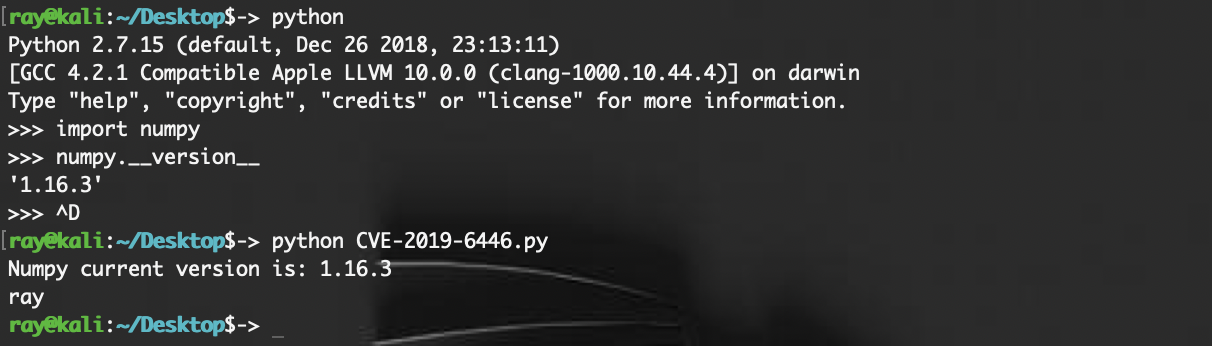
 rayscri/cve-2019-6446
Numpy-Deserialisierung Befehlsausführung
 sangsheng2026/honor-90gt-mag-an00-root-research
Android-Kernel-Root-Research-Toolkit für Honor 90 GT: SELinux-Geräteprüfung, Validierung von Slab-Spray-Primitiven und…
 australeo/cve-2021-28476
Proof-of-Concept für CVE-2021-28476, eine beliebige Zeiger-Dereferenzierung in Hyper-V vmswitch.sys, die einen Denial-of-Service vom Gast zum Host…
 whatthefuzz/openssl-fuzz
Auffinden von CVE-2022-3786 (openssl) mit Mayhem
 norvethil/cve-2013-3900-powershell-poc
CVE-PoC
 badnack/d_link_880_bug
CVE-2017-14948 für D-Link 880 Firmware
 dodo-sec/kpot-string-decrypter
IDA-Python-Skripte, um Strings aus KPOT zu entschlüsseln und diese als Kommentare zu setzen.
 typeconfused/cve-2025-14174-analysis
Analyse und PoC für CVE-2025-14174 - ANGLE Metal OOB write (iOS Safari, macOS Chrome)
 jm00nj/hpe-aruba-aos8-vulnerabilities
ArubaOS 8.13.2.0 Forschung zur Pre-Auth-Angriffsfläche. XXE+SSRF, ICMP-Reflexion, Buffer-Overread, hartcodierte Zugangsdaten — alle an HPE Bugcrowd…
 bytehackr/unzip_poc
CVE-2022-0529 & CVE-2022-0530
 oxfemale/cve-2020-15999
CVE-2020-15999
 gtgalaxi/electronvulnerableversion
Finde Electron-Apps, die anfällig für CVE-2023-4863 / CVE-2023-5129 sind
 kernelm0de/cve-2018-8090
DLL-Hijacking in Quickheal Total Security/ Internet Security/ Antivirus Pro (Installern)
 umbertodellamonica/linksys-wrt54gl-exploitation
Vom Lötkolben zur Shell: Volle Hardware-Ausnutzung des Linksys WRT54GL Routers (CVE-2022-43973)

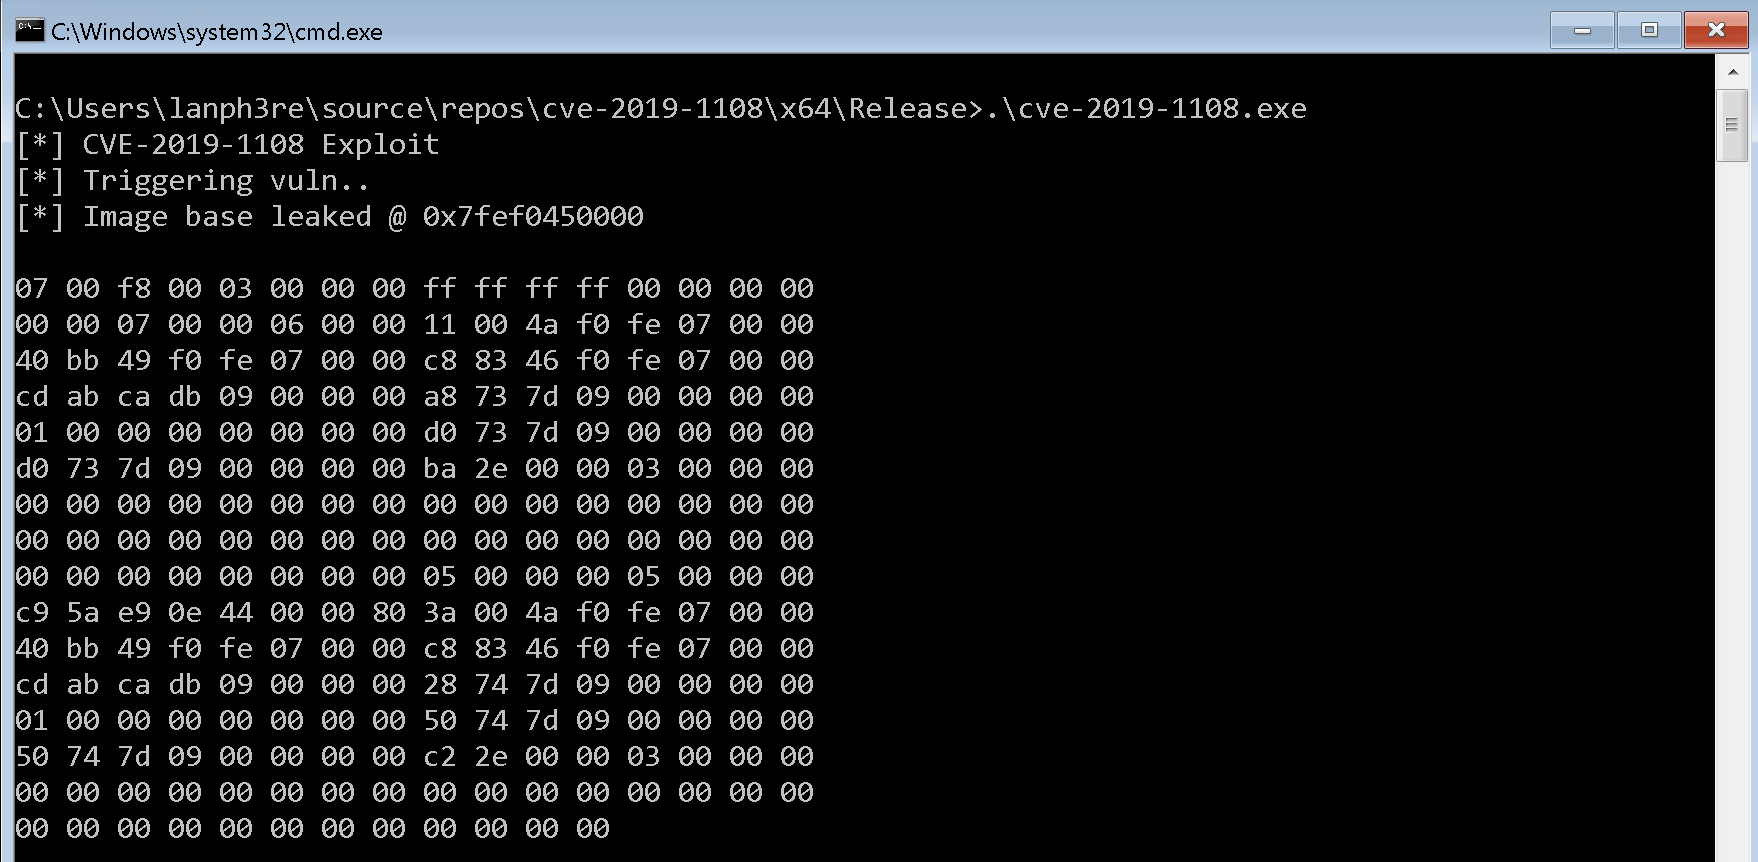 lanph3re/cve-2019-1108
Proof-of-Concept-Exploit für CVE-2019-1108, eine Sicherheitslücke zur Offenlegung von Informationen im RDP-Client, die Speicherinhalte über speziell…
 abraxas/gatex
FortinetHunter (@YogSoth0) Binary-Cracking-Anwendung. Teil des CTF für FortinetHunter. ELF-Tür: eine gestrippte Nuitka-Onefile, ein…
 4onurdemir/tcl-androidtv-root-attempts
Dokumentiert das Reverse Engineering einer TCL-Android-TV-Factory-Schicht: 56-kHz-IR-Protokoll, tclfactoryos-Daemon, Kernel-IR-Treiber und Belege…








