
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen

 syss-research/wcfproxy
Ein Proxy für net.tcp-basierten WCF-Datenverkehr.
 mdshoaibuddinchanda/zombieguard
ML-basierte Erkennung von Zombie-ZIP-Archiv-Header-Umgehungsangriffen (CVE-2026-0866)
 gmh5225/awesome-mba
Liste gemischter boolesch-arithmetischer Ressourcen
 misterdengi/cve-2026-1801c
Statische Reverse-Engineering-Analyse der Bewegungseingabe-Heuristiken in der Source-2-Engine, die strukturelle Randfälle in der…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | Toolkit für nicht authentifizierte Remote-Code-Ausführung.
 yo-yo-yo-jbo/macos_xprotect
Lehrreicher Deep Dive in den integrierten Malware-Schutz von Apple: Signaturdatenbanken, YARA-Regeln, Gatekeeper-Integration, Remediation-Binaries…
 xd20111/cve-2026-55200
Detaillierte Analyse einer kritischen Pre-Authentifizierungs-Out-of-Bounds-Write-Sicherheitslücke in libssh2, die zu Remote-Codeausführung führt, mit…
 bigbiuewhale/cve-2026-98432-kernel-upgrade
Sicheres Kernel-Upgrade für CVE-2026-98432 unter Ubuntu 24.04 mit NVIDIA und eine Analyse des Bugs
 huiwen-yayaya/cve-2023-4863
Reproduktion und Ausnutzung von CVE-2023-4863, einem Heap-Buffer-Overflow im Huffman-Tabellenersteller von libwebp, mit manipulierten WebP-Bildern…
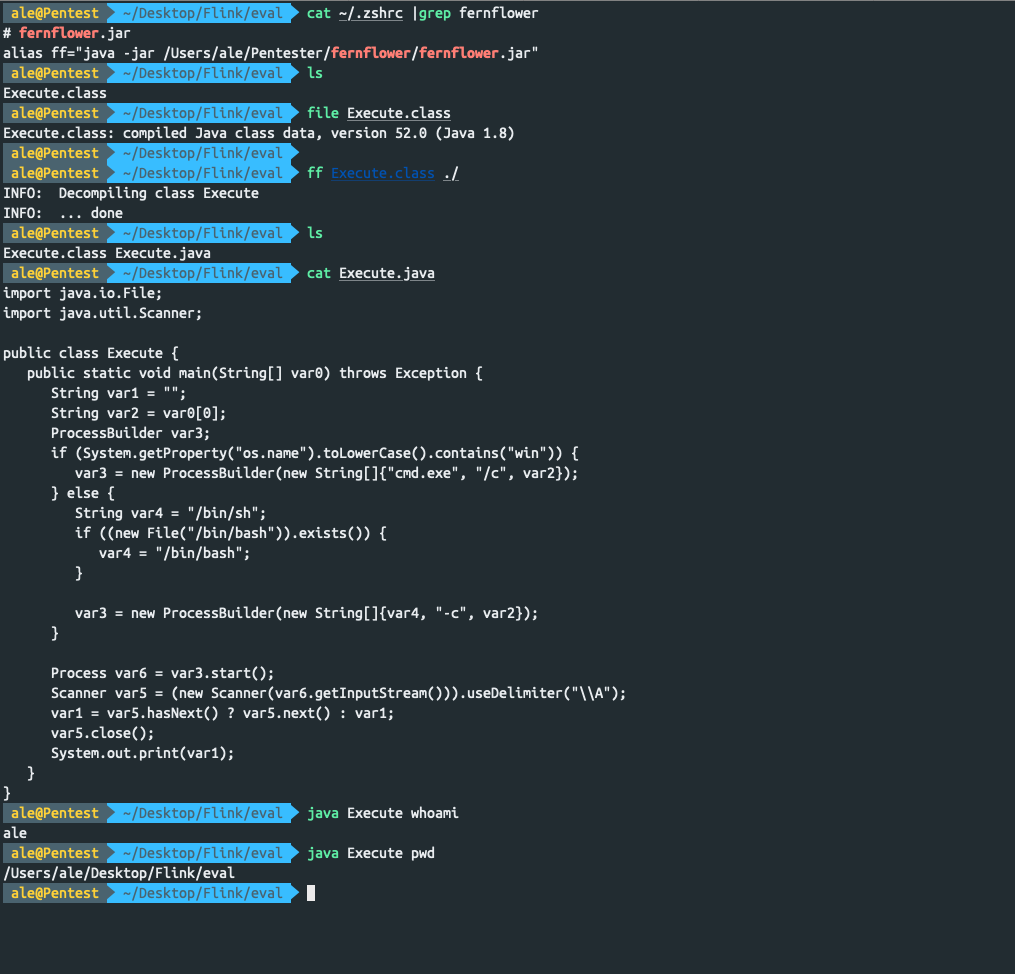 jas502n/fernflower
Schnelles Dekompilieren von Class-Dateien im Terminal
 somisomair/cve-2026-20698-pf_route-heap-overflow
CVE-2026-20698: Heap-Overflow im XNU-Kernel über PF_ROUTE RTA_GENMASK. PoC und Analyse. Unabhängig entdeckt.
 gmh5225/memtools
Windows Linux DMA-, Dump-, Direct-, Inject-Speicherlese- und -Schreibwerkzeuge
 nazeeh111/capsulith
Run preserved ARM64 code in Node or a browser and inspect its image output and memory.

 renich/pyrite
Hardwaregebundene & Cloud-gesteuerte Binärausführung, kryptografische Herkunft und manipulationssichere Umschlagversiegelung für Crystal.
 gmh5225/antidbg-unabomber
VMP verbesserte Idee (altes AmogusPlugin)
 jnschaeffer/cve-2022-44268-detector
Erkennt Bilder, die wahrscheinlich CVE-2022-44268 ausnutzen
 liyuxuan504-byte/cve-2026-14266
7-Zip XZ Decoder Heap-Pufferüberlauf - Vollständige Analyse, Grundursache, PoC und RCE-Ausnutzungs-Roadmap
 demining/phoenix-rowhammer-attack-cve-2025-6202
# Phoenix Rowhammer-Angriff: Systemisches Risiko der Kompromittierung privater Bitcoin-Wallet-Schlüssel in der globalen Blockchain-Infrastruktur…








