
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Binäranalyse — Seite 31 | Kitploit
Kategorien

Binäranalyse

Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.

Kitploit empfohlen

Top-Tools

10 ausgewählt
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kvor 17h 45m
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kvor 10h 20m
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kvor 2 Tagen
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kvor 19h 27m
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kvor 8 Tagen
angr preview#6

angr

GitHubangr/angr
9.0kvor 10h 31m
capa preview#7

capa

GitHubmandiant/capa
6.1kvor 2 Tagen
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kvor 22h 11m
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kvor 17h 10m
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kvor 28 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1677 Ergebnisse
idasec preview

idasec

GitHubrobindavid/idasec

IDA-Plugin für Reverse Engineering und dynamische Interaktionen mit der Binsec-Plattform
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
117vor 8 Jahren
elfloader preview

elfloader

GitHubgamozolabs/elfloader

Ein architekturunabhängiger ELF-Datei-Flattener für Shellcode
payload-generationreverse-engineeringshellcode+1
234vor 4 Jahren
fuzztruction preview

fuzztruction

GitHubfuzztruction/fuzztruction

Auf Fehlerinjektion basierender Fuzzer, der Generatorprogramme mutiert, um nahezu gültige Eingaben für Zielsysteme zu erzeugen und so das Fuzzing…

dynamic-analysis-sandboxingvulnerability-analysisfuzzing+1
136vor 2 Jahren
nocturne preview

nocturne

GitHubnodiuus/nocturne

Ein bin2bin Code-Virtualizer für x86-64-PEs
payload-generationexploitationreverse-engineering+5
171vor 5 Monaten
Argus-SAF preview

Argus-SAF

GitHubarguslab/argus-saf

Scala-basiertes statisches Analyse-Framework für Android- und Java-Bytecode mit Flussanalyse, Dekompilierung und nativer Code-Analyse durch…
android-securitystatic-analysiscode-analysis+2
199vor 4 Jahren
Melkor_ELF_Fuzzer preview

Melkor_ELF_Fuzzer

GitHubioactive/melkor_elf_fuzzer

Melkor ist ein sehr intuitiver und einfach zu verwendender Fuzzer für das ELF-Dateiformat, um funktionale und Sicherheitsfehler in ELF-Parsern zu…
vulnerability-analysisfuzzingbinary-analysis
154vor 11 Jahren
gobee preview

gobee

GitHubboratanrikulu/gobee

Schreiben Sie Ihre BPF-Programme in Go, nicht in C. gobee transpiliert eine Go-Teilmenge in BPF-C und generiert typisierte cilium/ebpf-Bindungen.
static-analysiscode-analysisscripting-automation+3
345vor 6 Monaten
armadito-av preview

armadito-av

GitHubarmadito/armadito-av

Armadito-Antivirus-Hauptrepository
defensive-toolsmalware-analysisbinary-analysis
213vor 9 Jahren
rhabdomancer preview

rhabdomancer

GitHub0xdea/rhabdomancer

Vulnerability research assistant that locates calls to potentially insecure API functions in a binary file.

static-analysisvulnerability-analysisreverse-engineering+1
131vor 10h 23m
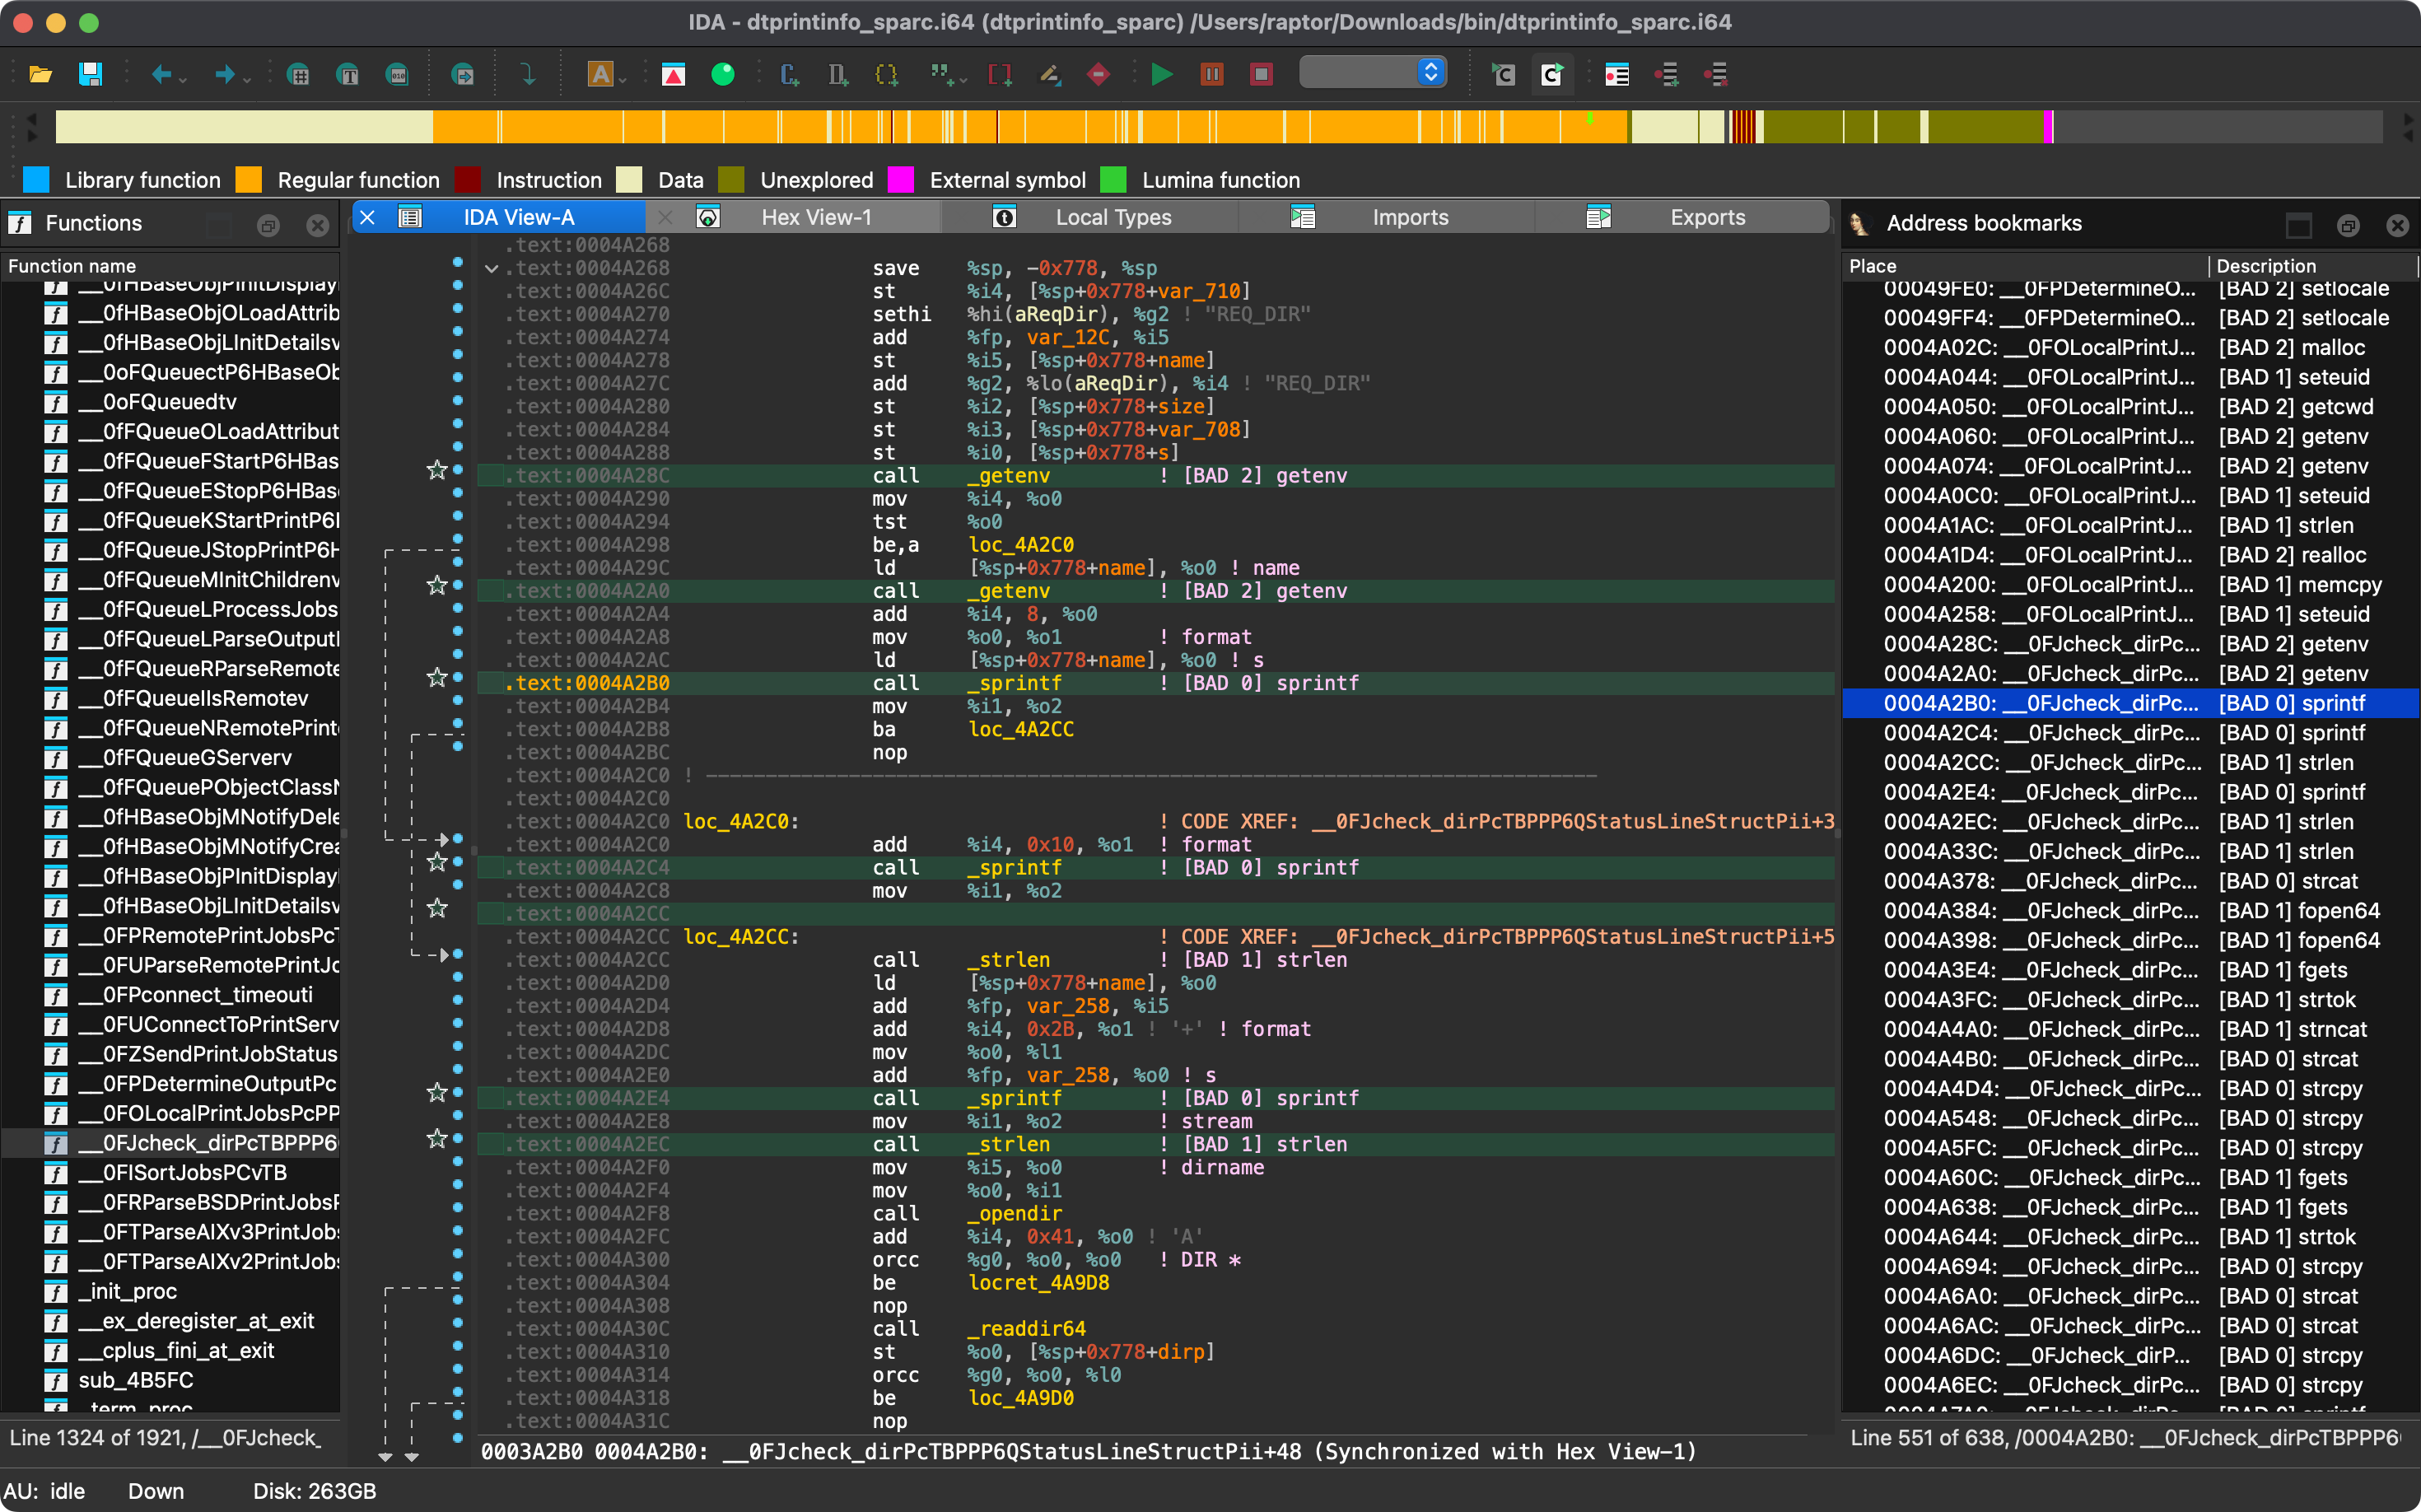
COM-Code-Helper preview

COM-Code-Helper

GitHubfboldewin/com-code-helper

Zwei IDAPython-Skripte helfen dir, Microsoft COM (Component Object Model)-Code zu rekonstruieren.
reverse-engineeringdebuggersmalware-analysis+1
185vor 6 Jahren
lumina_server preview

lumina_server

GitHubsynacktiv/lumina_server

Lokaler Server für die IDA-Lumina-Funktion
reverse-engineeringutilities-frameworksbinary-analysis
193vor 5 Jahren
AutoIt-Ripper preview

AutoIt-Ripper

GitHubnazywam/autoit-ripper

In PE-Binärdateien eingebettete AutoIt-Skripte extrahieren
reverse-engineeringmalware-analysisdigital-forensics+1
241vor 8 Monaten
regenerator2000 preview

regenerator2000

GitHubricardoquesada/regenerator2000

An interactive disassembler for the CPU 6502, focused on Commodore 8-bit computers. Features a TUI with modern features like x-ref, undo/redo, flow…

static-analysisreverse-engineeringdebuggers+3
163vor 1 Tag
qualcomm_baseband_scripts preview

qualcomm_baseband_scripts

GitHubmzakocs/qualcomm_baseband_scripts

Sammlung von Skripten zum Reverse Engineering von Qualcomm-Hexagon-Basisband-/Modem-Firmware

embedded-systems-securityreverse-engineeringmobile-security+2
191vor 3 Jahren
ida_haru preview

ida_haru

GitHubtakahiroharuyama/ida_haru

Skripte/Plugins für IDA Pro
static-analysisreverse-engineeringdebuggers+2
179vor 1 Jahr
obfuscation_analysis preview

obfuscation_analysis

GitHubmrphrazer/obfuscation_analysis

Binary-Ninja-Plugin zum Analysieren und Vereinfachen von obfuskiertem Code
static-analysiscode-analysisreverse-engineering+3
258vor 5 Monaten
FakeMBR preview

FakeMBR

GitHubmalwaretech/fakembr

TDL4-artiger Rootkit zum Spoofen von Lese-/Schreibanfragen an den Master Boot Record

persistence-mechanismsexploitationreverse-engineering+2
134vor 11 Jahren
byd-dolphin-hacking preview

byd-dolphin-hacking

GitHubwheregoes/byd-dolphin-hacking

Reverse Engineering der BYD Dolphin Head Unit — CAN-Bus, AVAS, NFC-Schlüssel, OTA und mehr. DiLink 3 / Android 10.


android-securityembedded-systems-securityprivilege-escalation+7
72vor 1 Monat
Zurück1…303132…94Weiter







