#1

 concollmic/concollmic
LLM-Agent-gestützte concolic execution engine, die Quellcode instrumentiert, Pfadbeschränkungen in natürlicher Sprache zusammenfasst und Testfälle…
 amossys/memitm
Tool zur Durchführung eines Man-in-the-Middle im Speicher
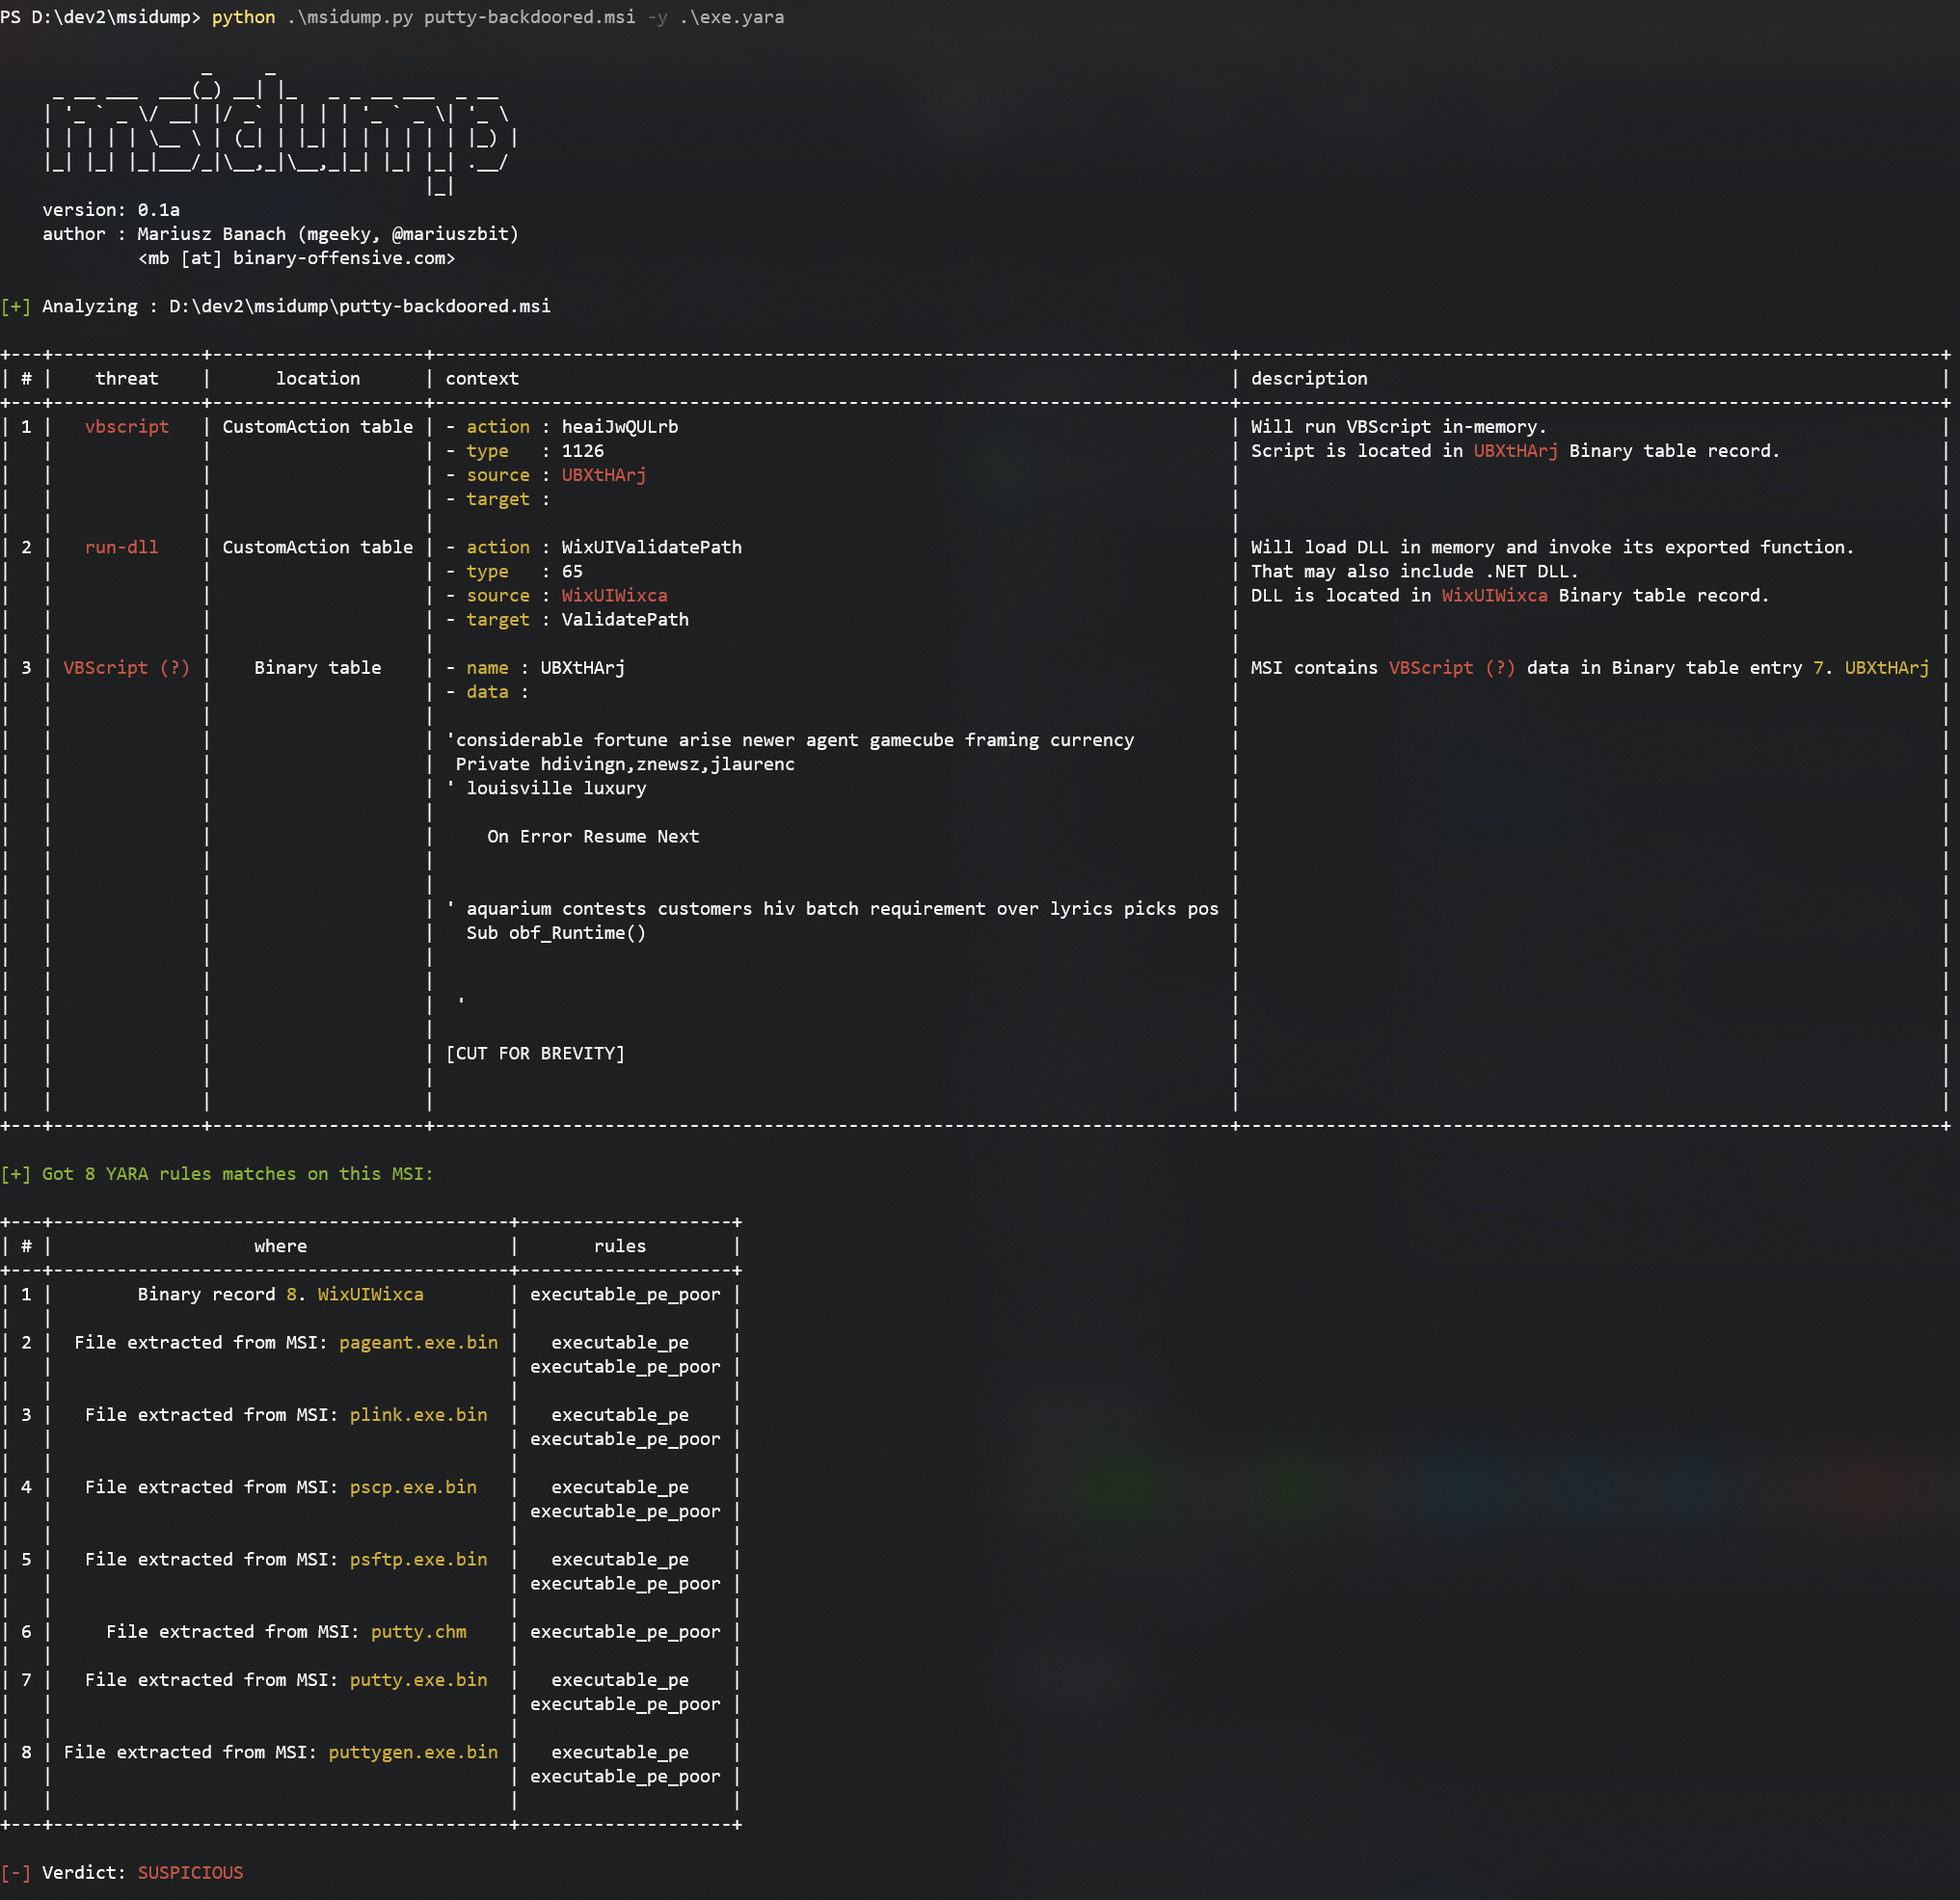 mgeeky/msidump
MSI Dump - ein Tool, das bösartige MSI-Installationspakete analysiert, Dateien, Streams, Binärdaten extrahiert und einen YARA-Scanner integriert.
 hari-prasaanth/thick-client-pentest-checklist
Ein OWASP-basierter Leitfaden mit über 80 Testfällen
 nteseyes/pylane
Ein Python-VM-Injektor mit Debug-Tools, basierend auf gdb.
 penberg/chimera
Nicht vertrauenswürdigen Code in einer Sandbox ausführen mit sicherem Zugriff auf den Host.
 advdebug/brovan
User-mode x86_64 binary emulator for malware analysis and reverse engineering. Supports PE, ELF, memory dumps, and raw binaries with syscall tracing,…
 zimawhit3/bitmancer
Nim-Bibliothek für Offensive-Security-Entwicklung
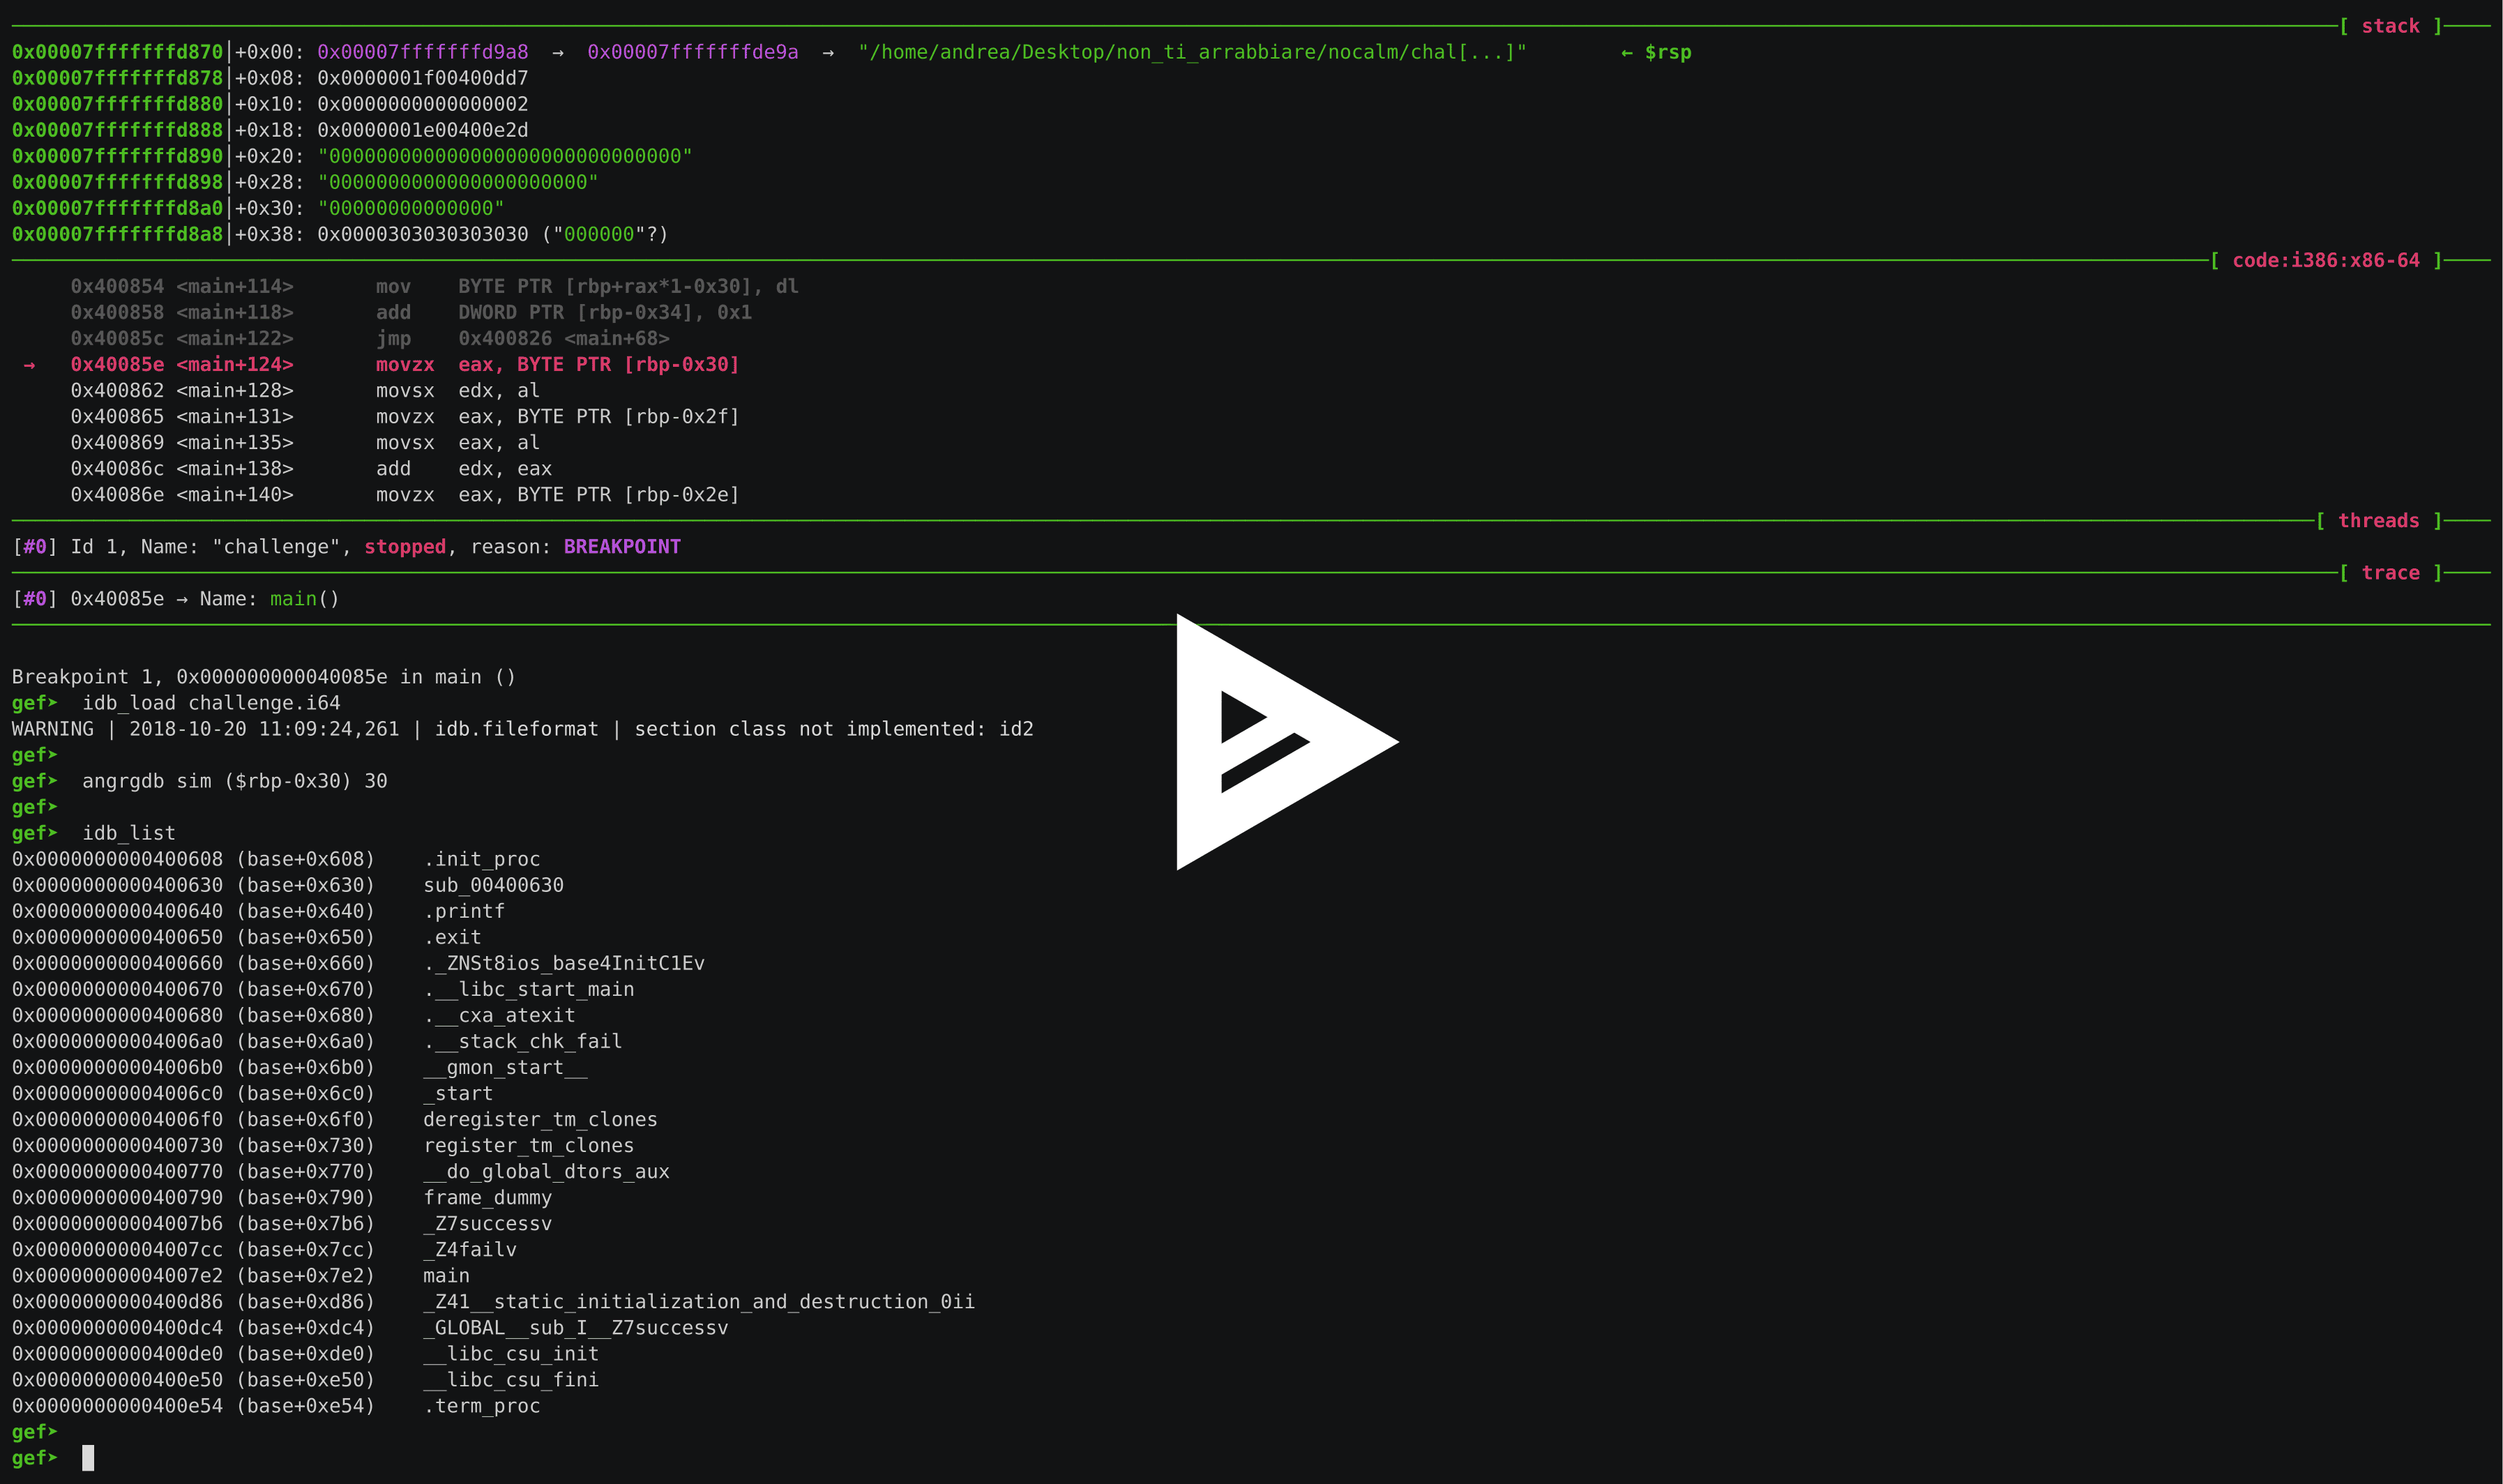 andreafioraldi/angrgdb
Verwende angr innerhalb von GDB. Erstelle einen angr-Zustand aus dem aktuellen Debugger-Zustand.
 mandiant/dncil
Die Open-Source-Bibliothek des FLARE-Teams zum Disassemblieren von Common Intermediate Language (CIL)-Anweisungen.
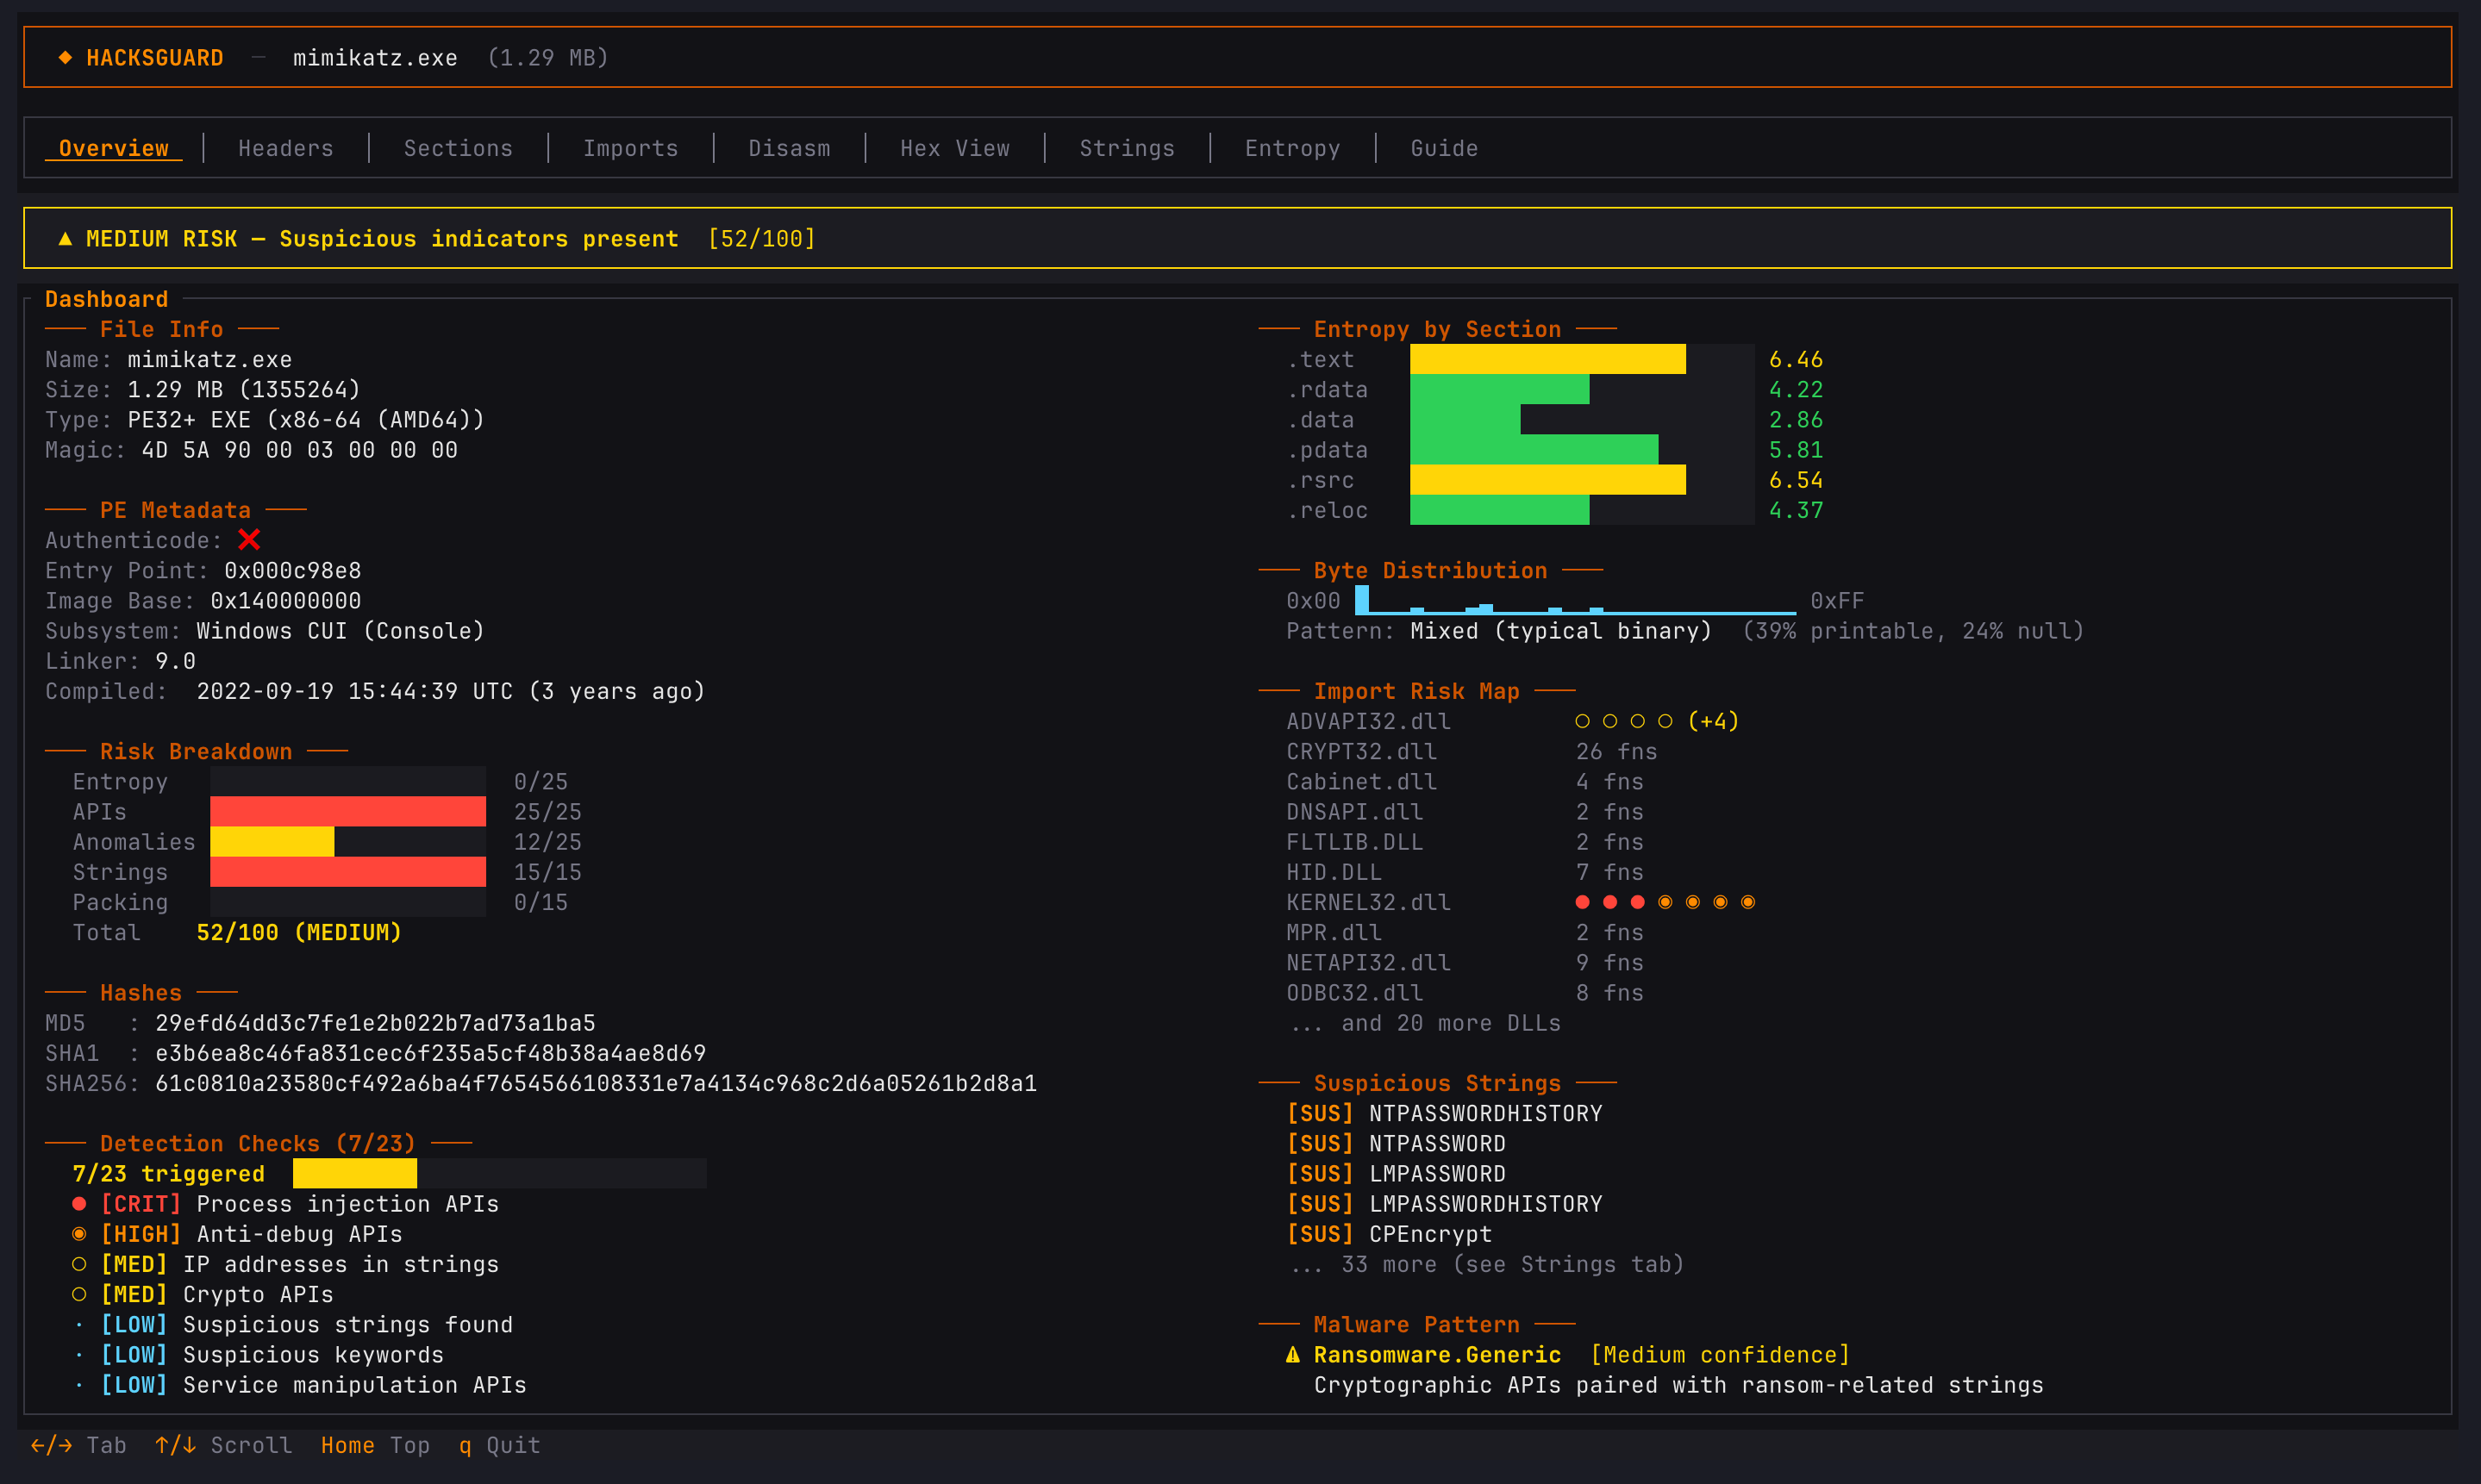 rhacknarok/hacksguard
Ein blitzschnelles, mehrthread-fähiges TUI-Malware-Analyse-Tool, entwickelt in Rust. Bietet tiefgehende PE-Analyse, YARA-Scanning und heuristische…
 lab52io/leakedhandlesfinder
Tool zur Identifizierung von undichten Windows-Prozesshandles
 airbus-seclab/gustave
GUSTAVE ist eine Fuzzing-Plattform für eingebettete OS-Kernel. Sie basiert auf QEMU und AFL (und allen seinen Forkserver-Geschwistern). Sie…
 dnakov/r2d2
🤖🏴☠️ radare2-Plugin für GPT-4 🦜. Löse Crackmes automatisch 🪄
 jschicht/logfileparser
Parser für $LogFile auf NTFS
 robindavid/idasec
IDA-Plugin für Reverse Engineering und dynamische Interaktionen mit der Binsec-Plattform
 gamozolabs/elfloader
Ein architekturunabhängiger ELF-Datei-Flattener für Shellcode