
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
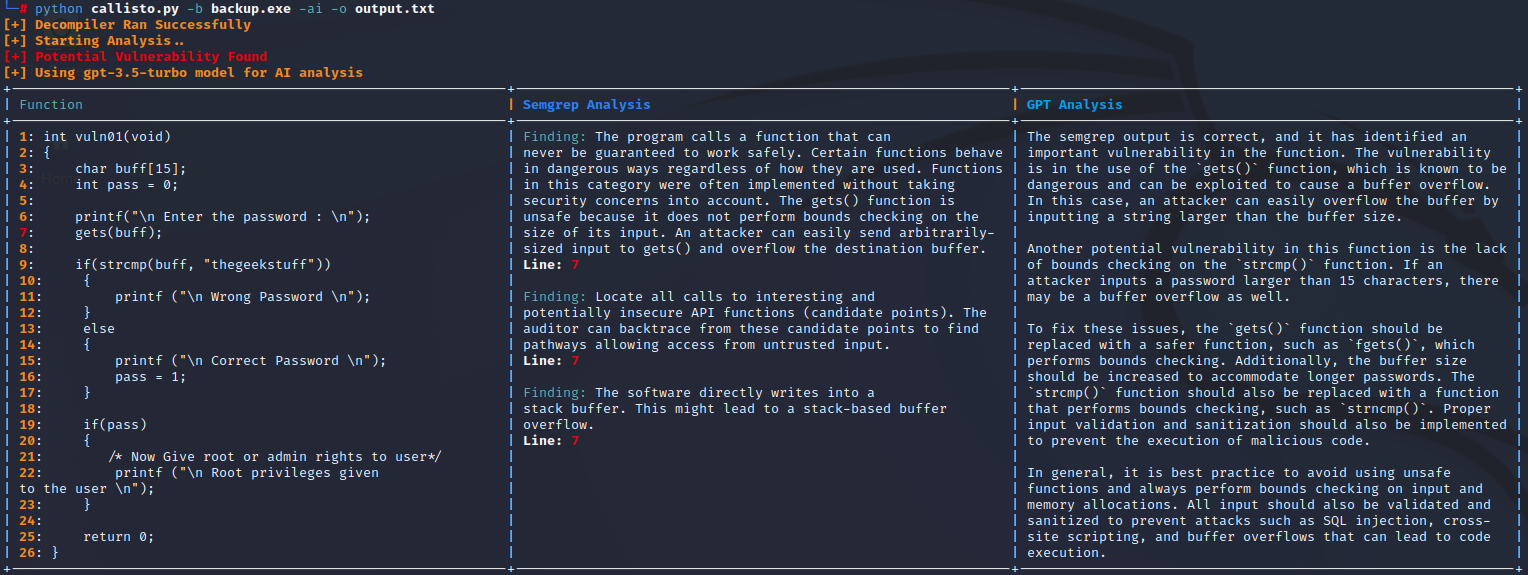
 jetp1ane/callisto
Automatisiertes Binär-Schwachstellenanalyse-Tool, das ausführbare Dateien über Ghidra dekompiliert, Pseudo-C-Code mit Semgrep scannt und Ergebnisse…
 mfthomps/resim
Reverse-Engineering-Software mit einem vollständigen Systemsimulator
 fox-it/dissect.cobaltstrike
Python-Bibliothek zum Zerlegen und Parsen von Cobalt-Strike-bezogenen Daten wie Beacon-Payloads und Malleable C2 Profiles
 mxmssh/drltrace
Drltrace ist ein Bibliotheksaufruf-Tracer für Windows- und Linux-Anwendungen.
 sjkim1127/reversecore_mcp
Ein Security-first-MCP-Server, der KI-Agenten befähigt, automatisiert Reverse Engineering, Malware-Analyse, Forensik, Schwachstellenforschung und…
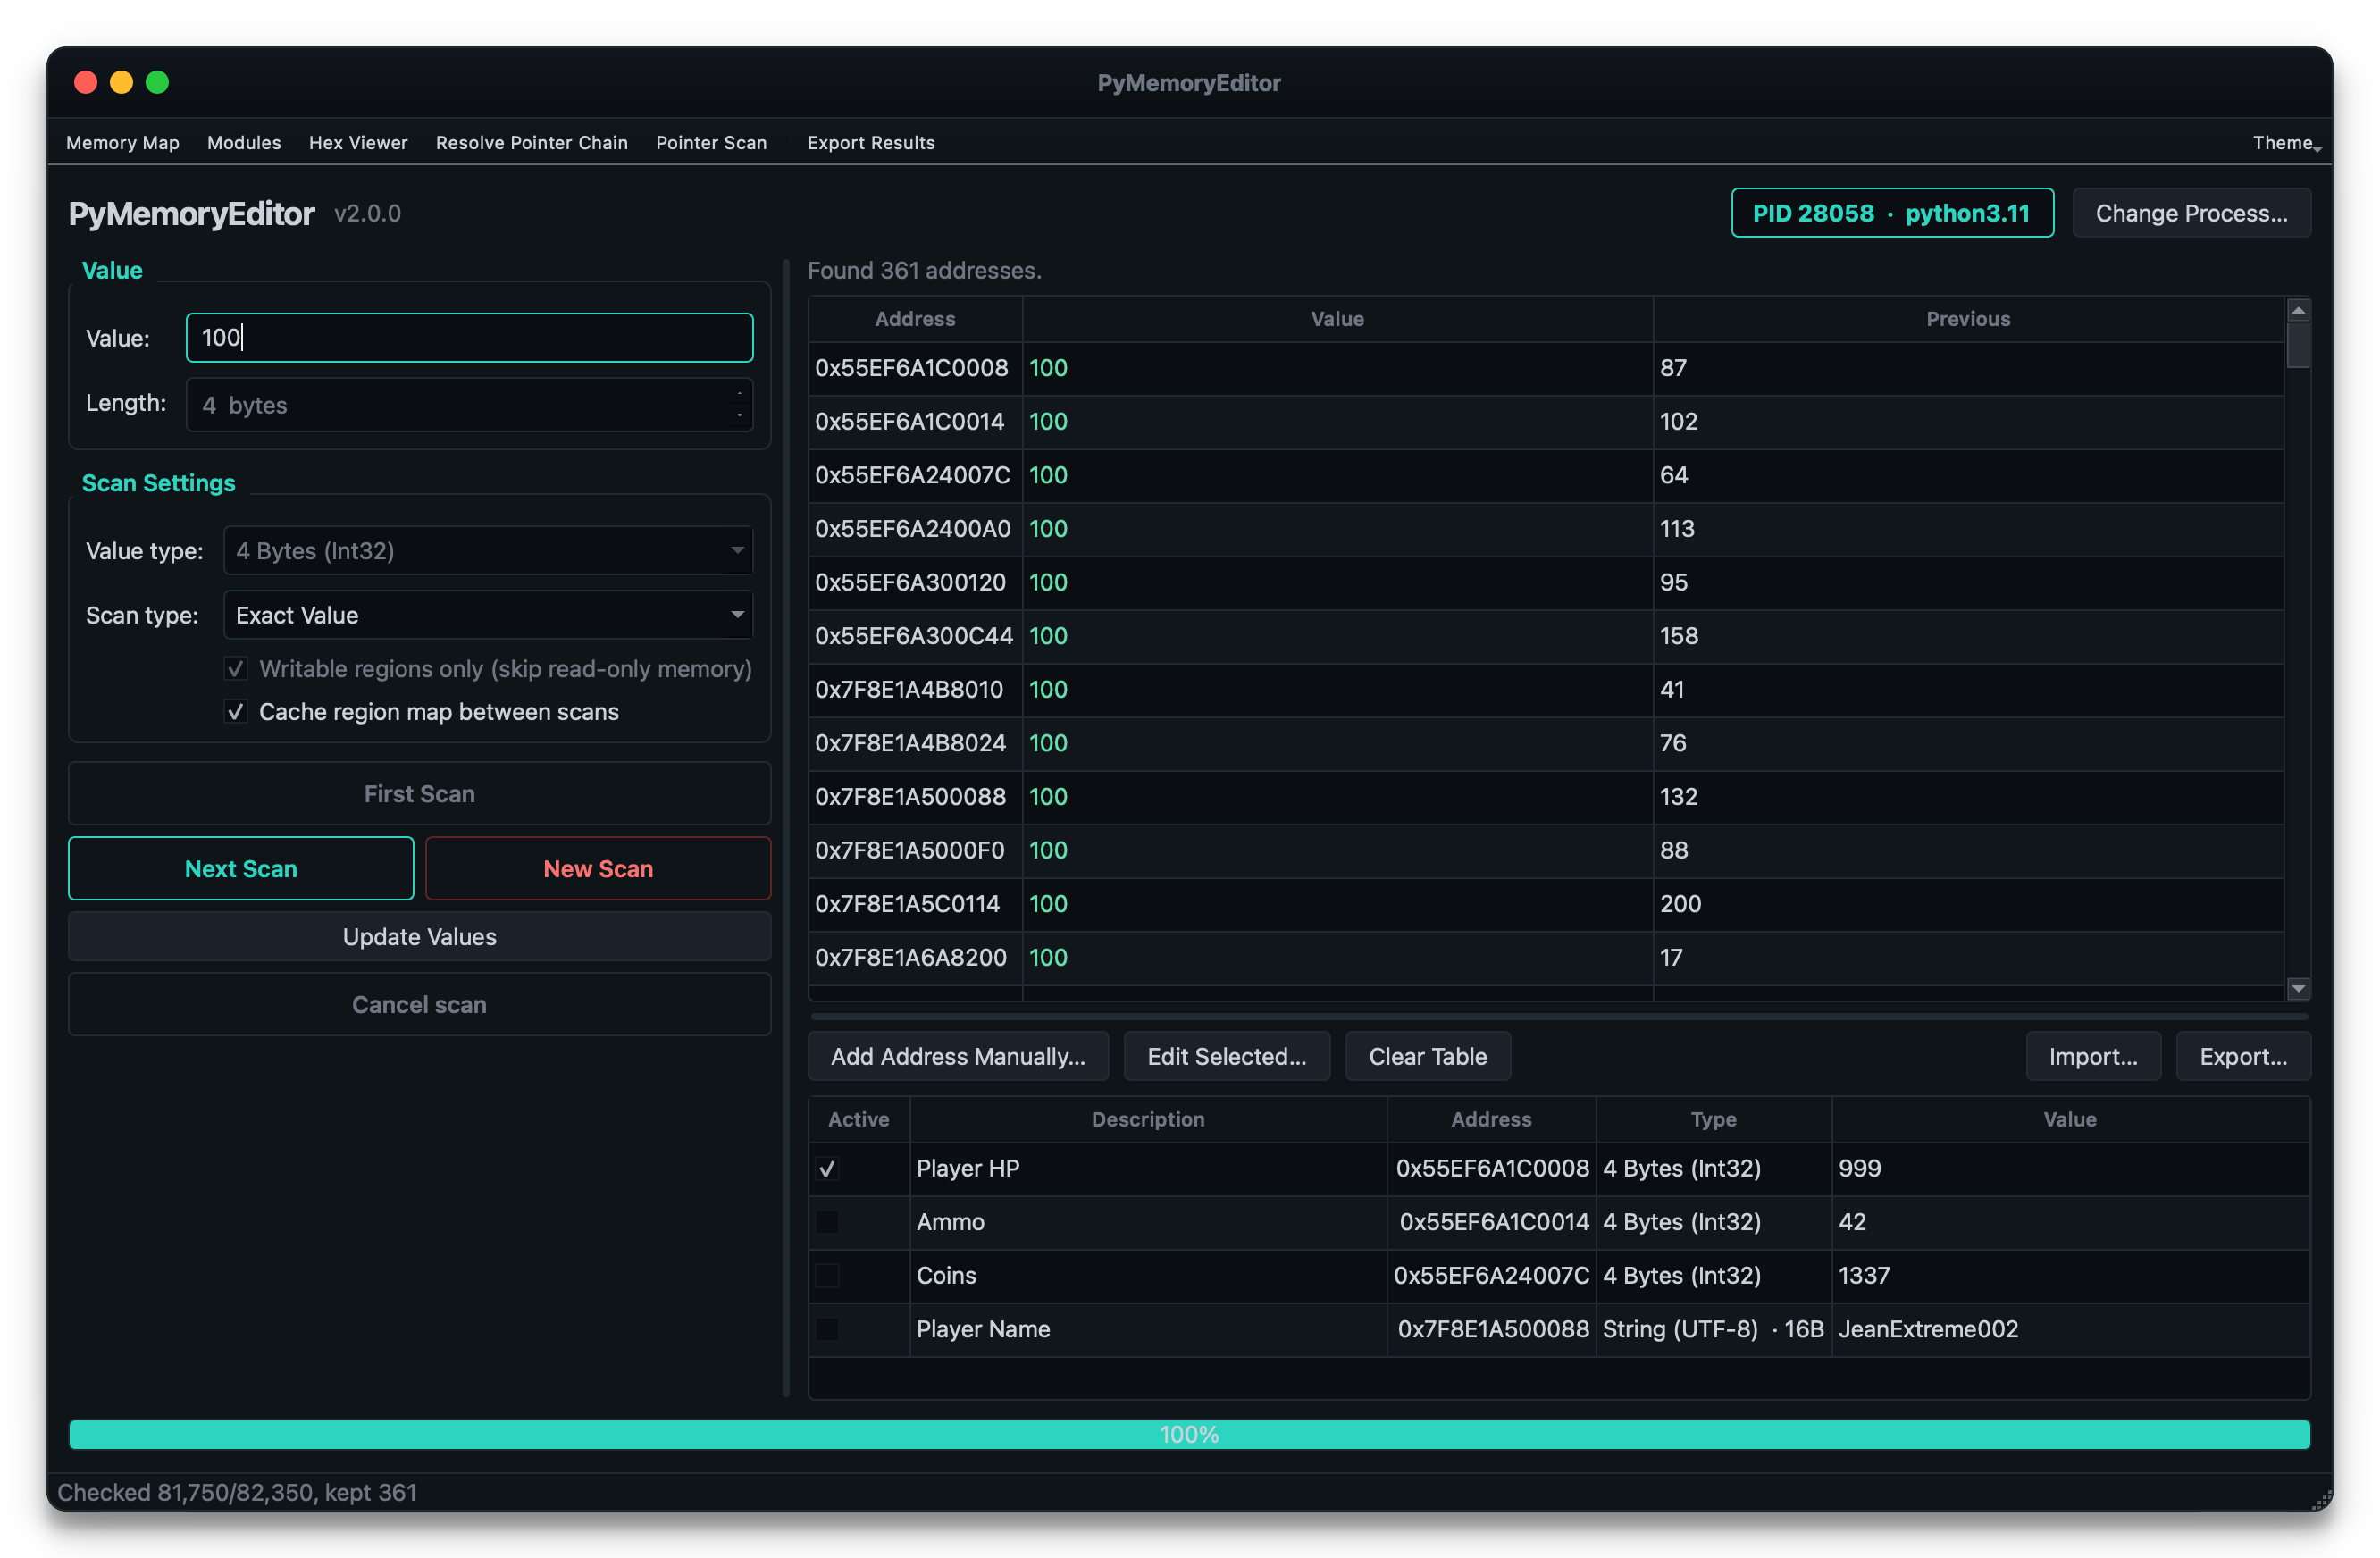 jeanextreme002/pymemoryeditor
Eine reine Python-Bibliothek, App und MCP, mit der du den Speicher jedes laufenden Prozesses in wenigen Zeilen Python :snake: inspizieren, ändern und…
 antonin-deniau/cave_miner
Suche nach Code-Caves in allen Binärdateien
 lepotekil/msfmania
Python AV-Umgehungstools
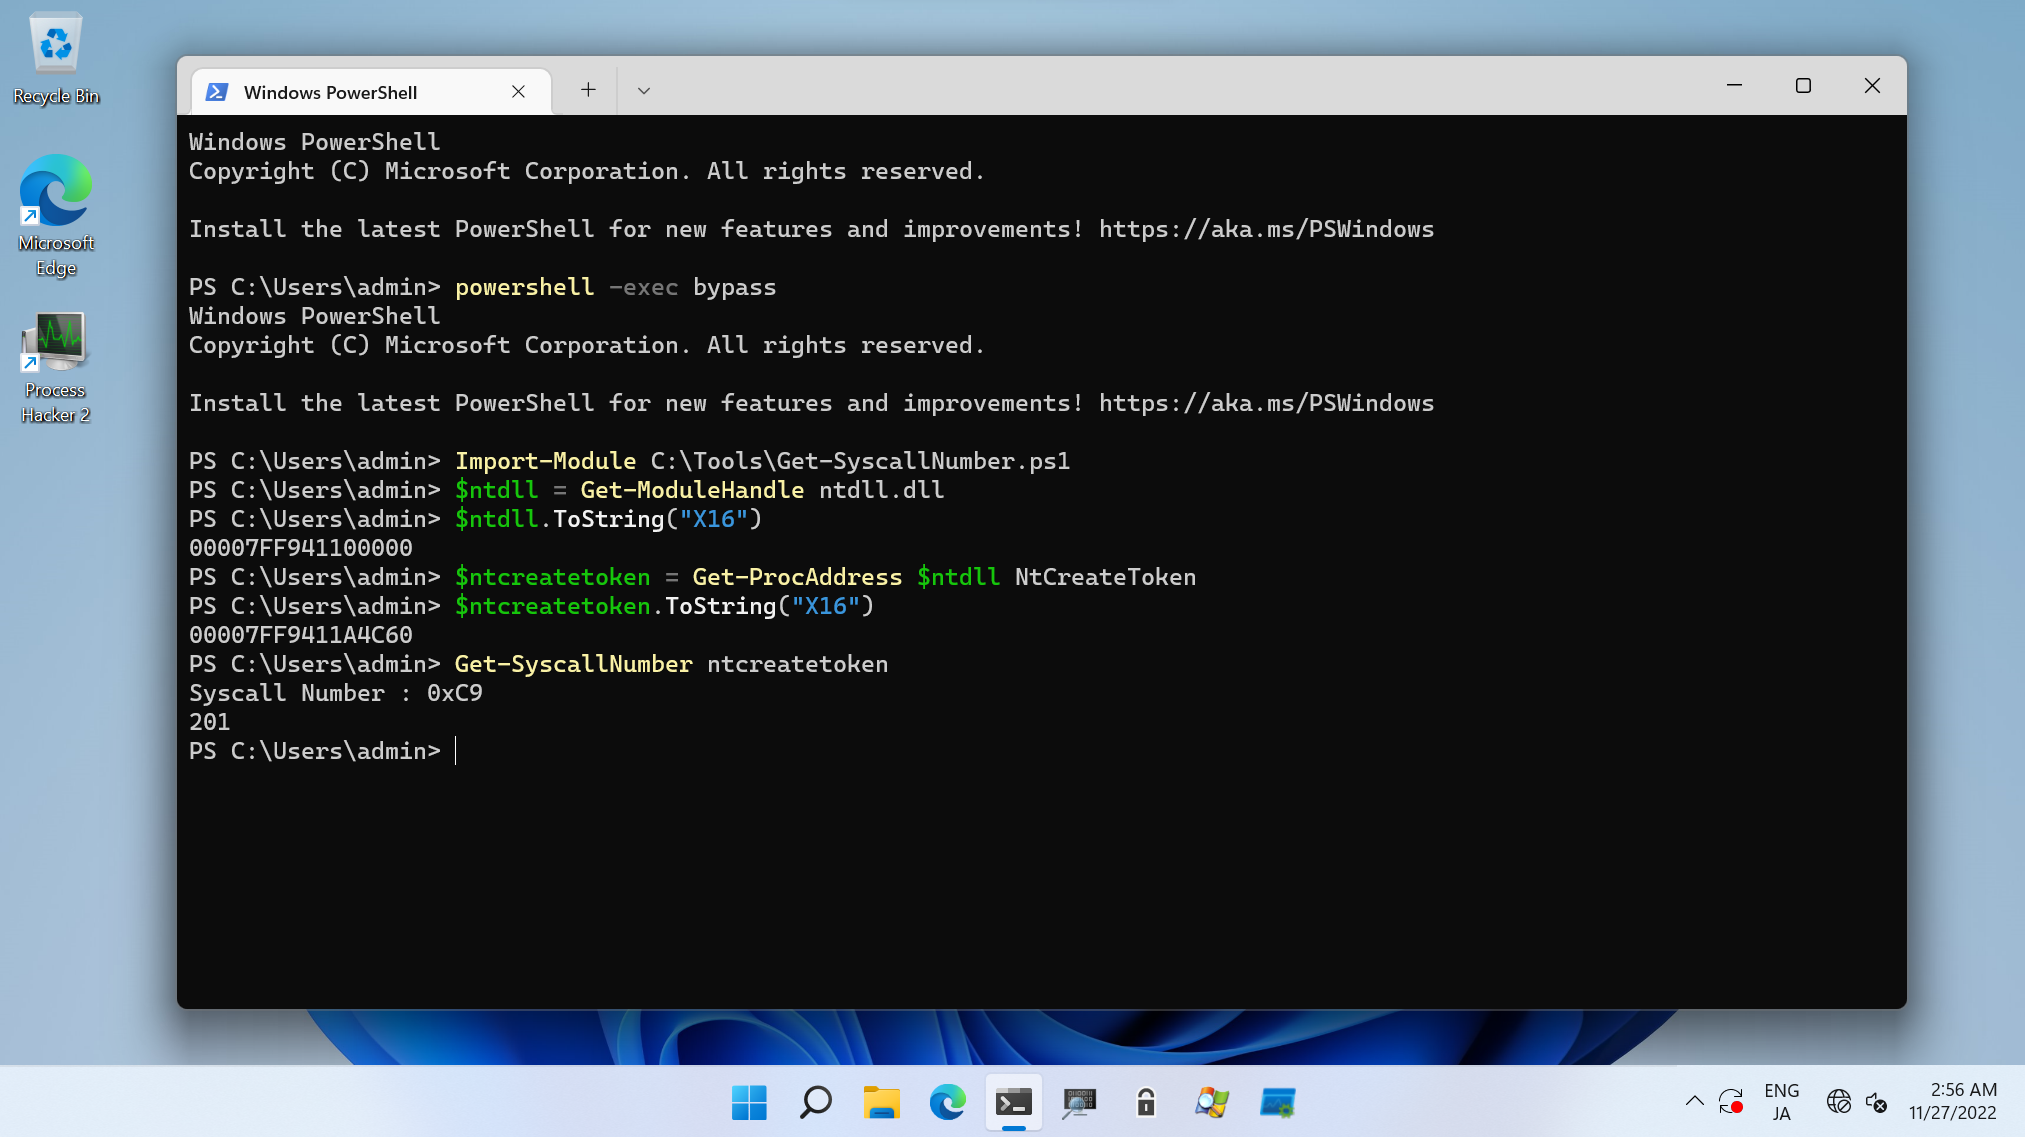 daem0nc0re/atomicsyscall
Tools und PoCs für die Untersuchung von Windows-Syscalls.
 shack2/javaserializetools
Java-Deserialisierungs-Schwachstellen-Exploit-Tool V1.0 Prüfwerkzeug für Java-Deserialisierungsschwachstellen, entwickelt mit JDK 1.8+NetBeans8.2.…
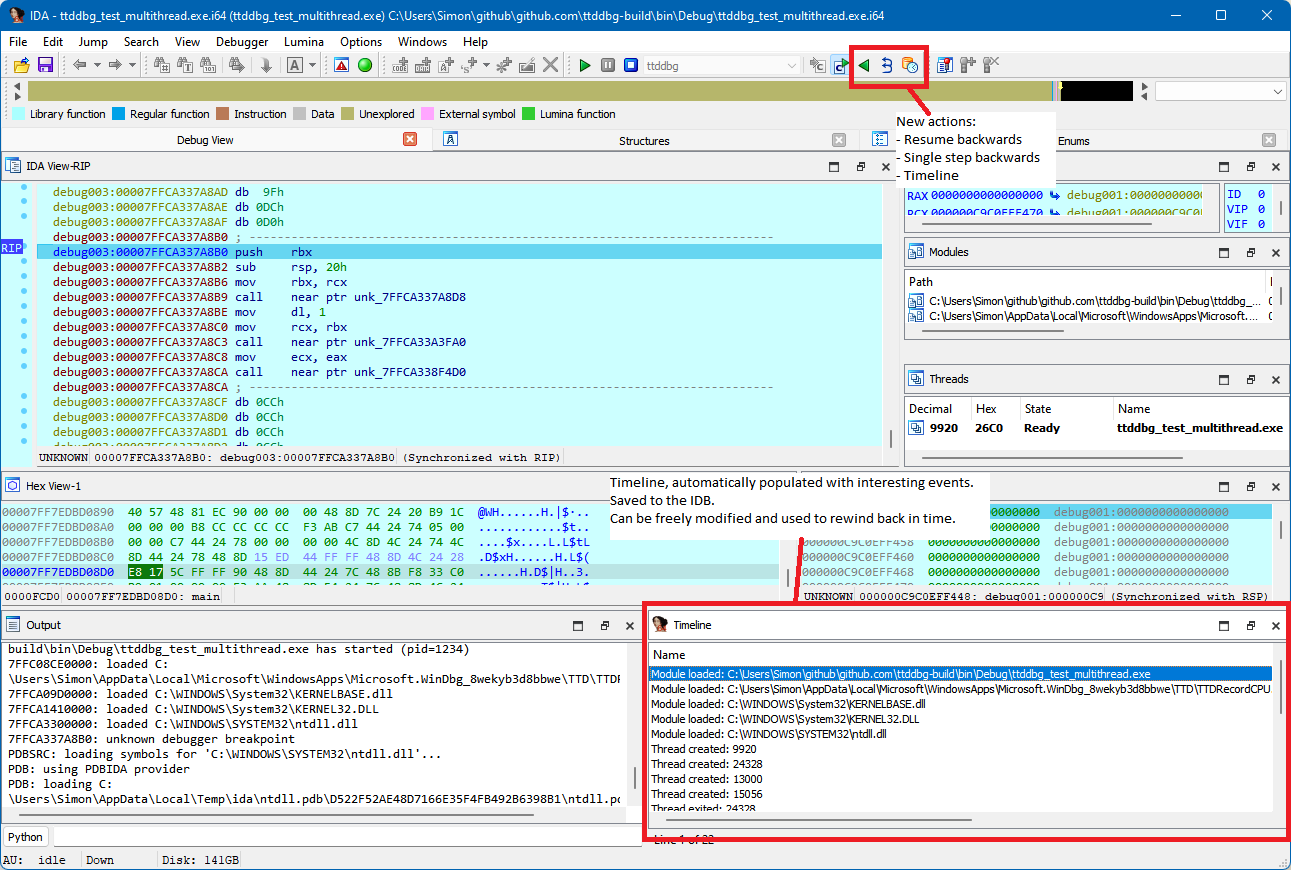 airbus-cert/ttddbg
Time Travel Debugging IDA-Plugin
 cyberark/evasor
Ein Werkzeug, das in der Post-Exploitation-Phase für Blue- und Red-Teams verwendet wird, um APPLICATIONCONTROL-Richtlinien zu umgehen.
 httpvoid/cve-reverse
Kuratierte Liste von CVEs, die reverse-engineert und analysiert wurden und als Ressource für Schwachstellenforschung, Exploit-Verständnis und…
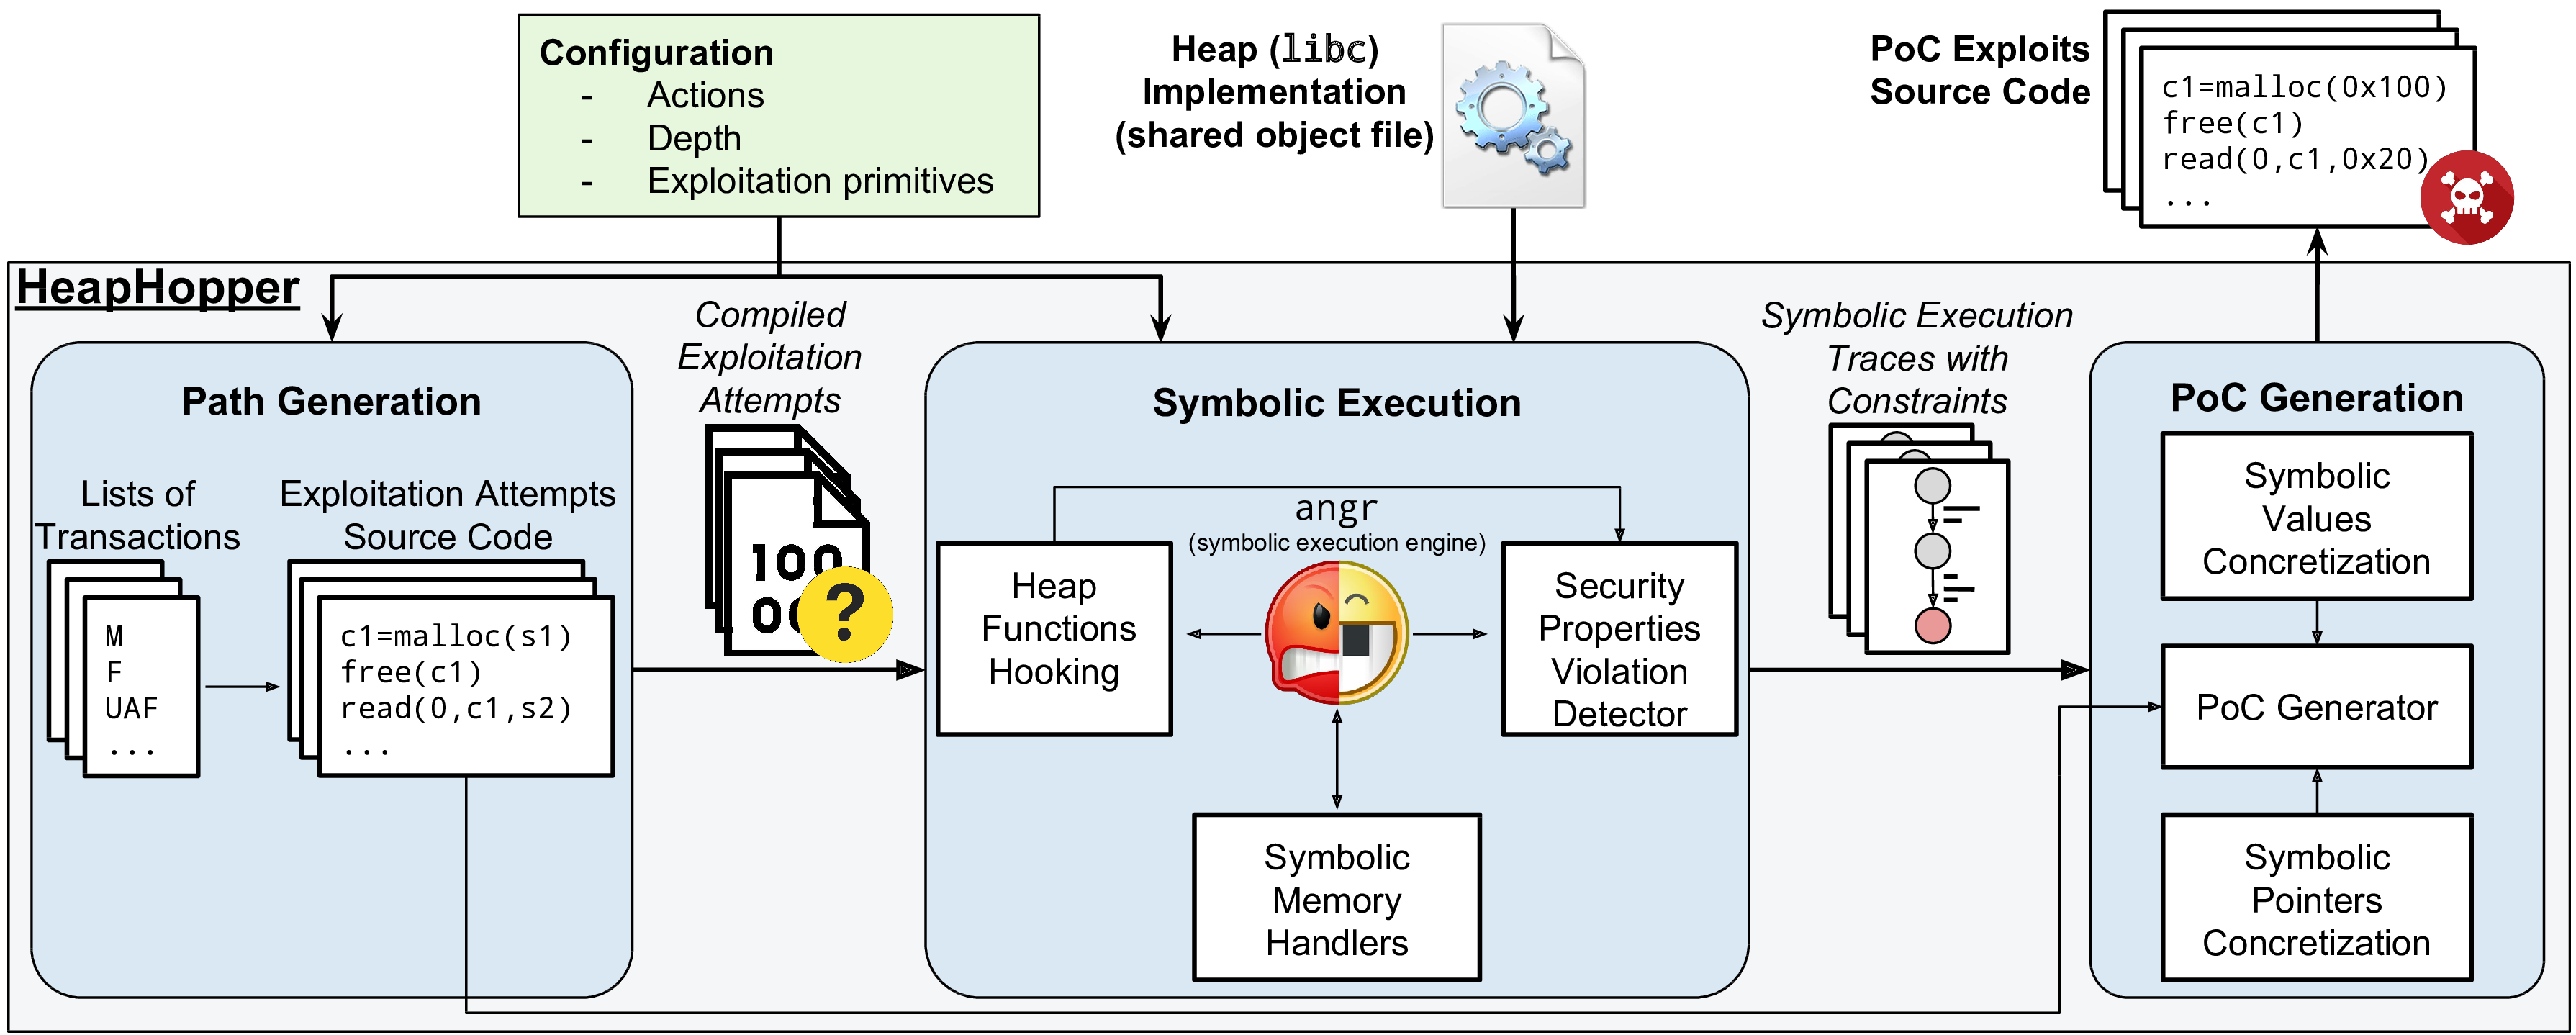 angr/heaphopper
HeapHopper ist ein Framework für begrenztes Modellprüfen von Heap-Implementierungen.
 hfiref0x/wdextract
Windows Defender-Datenbank aus vdm-Dateien extrahieren und entpacken
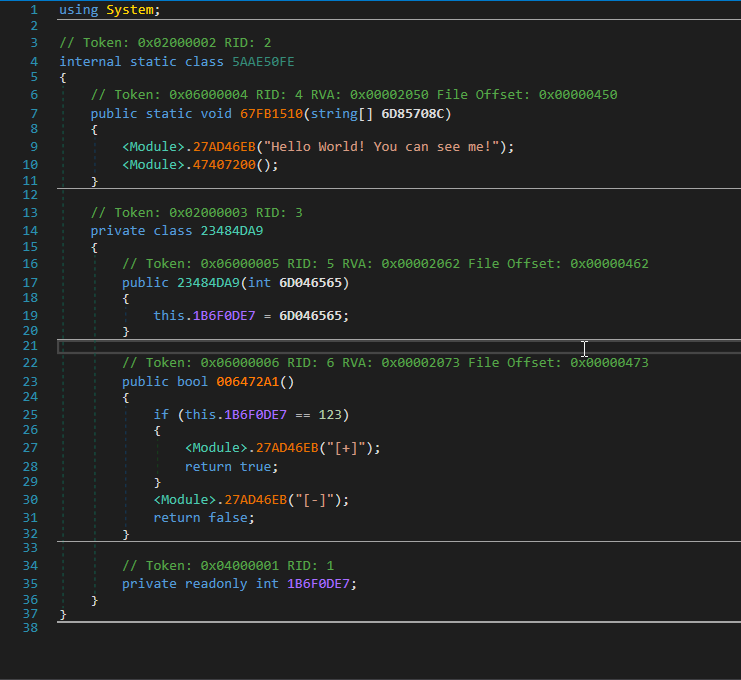 void-stack/vmunprotect.dumper
VMUnprotect.Dumper kann eine VMProtected Assembly dynamisch von Manipulationen befreien.
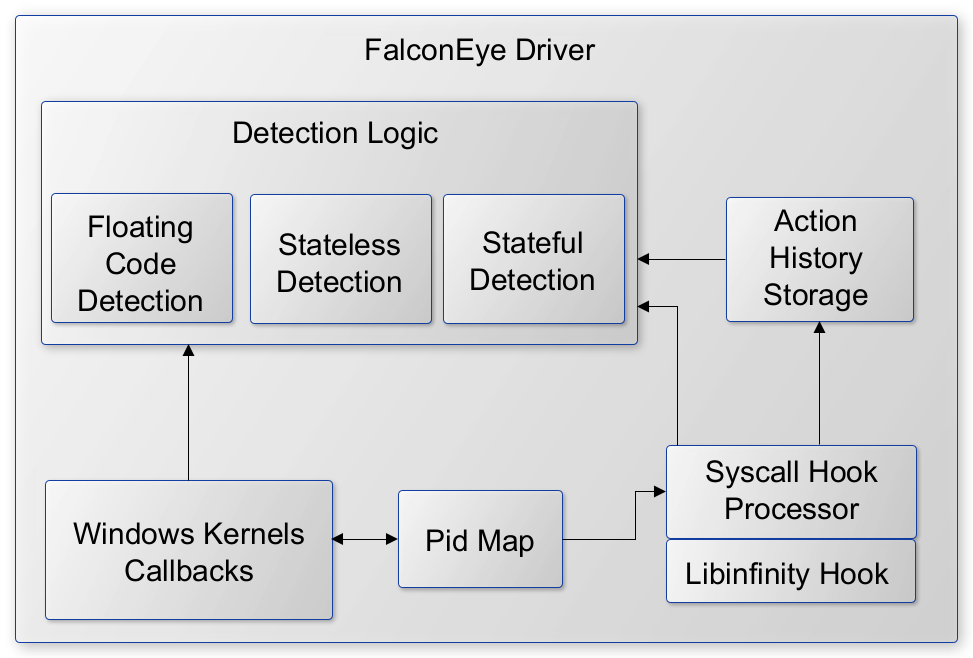 rajiv2790/falconeye
Kernel-mode Windows-Treiber zur Echtzeiterkennung von Prozessinjektionstechniken, einschließlich Shellcode-, DLL- und reflektiver Injektion, mit…
 mistymntncop/cve-2023-4863
Proof-of-Concept für CVE-2023-4863, einen Heap-Pufferüberlauf in der WebP-Bilddecodierung. Demonstriert den von @benhawkes entdeckten…








