
 #1
Tools für binäres Reverse Engineering, Disassembly, Dekompilierung und Patchen.
Kitploit empfohlen
 michaelweber/macrome
Excel Macro Document Reader/Writer für Red Teamer und Analysten
 xyrem/hyperdeceit
HyperDeceit ist die ultimative All-in-One-Bibliothek, die Hyper-V für Windows emuliert und Ihnen die Möglichkeit gibt, Betriebssystemaufgaben mühelos…
 jjyg/metasm
Dies ist das Haupt-Repository für metasm, einen freien Assembler / Disassembler / Compiler, der in Ruby geschrieben ist
 last-emo-boy/rikune
MCP-Server für Reverse Engineering von Windows-Executables und Binärformaten. Kombiniert statische Triage, Ghidra-gestützte Funktionsanalyse,…
 0xm3r/cgpwn
Eine schlanke VM für Hardware-Hacking, RE (Fuzzing, symEx, Exploiting usw.) und Wargaming-Aufgaben.
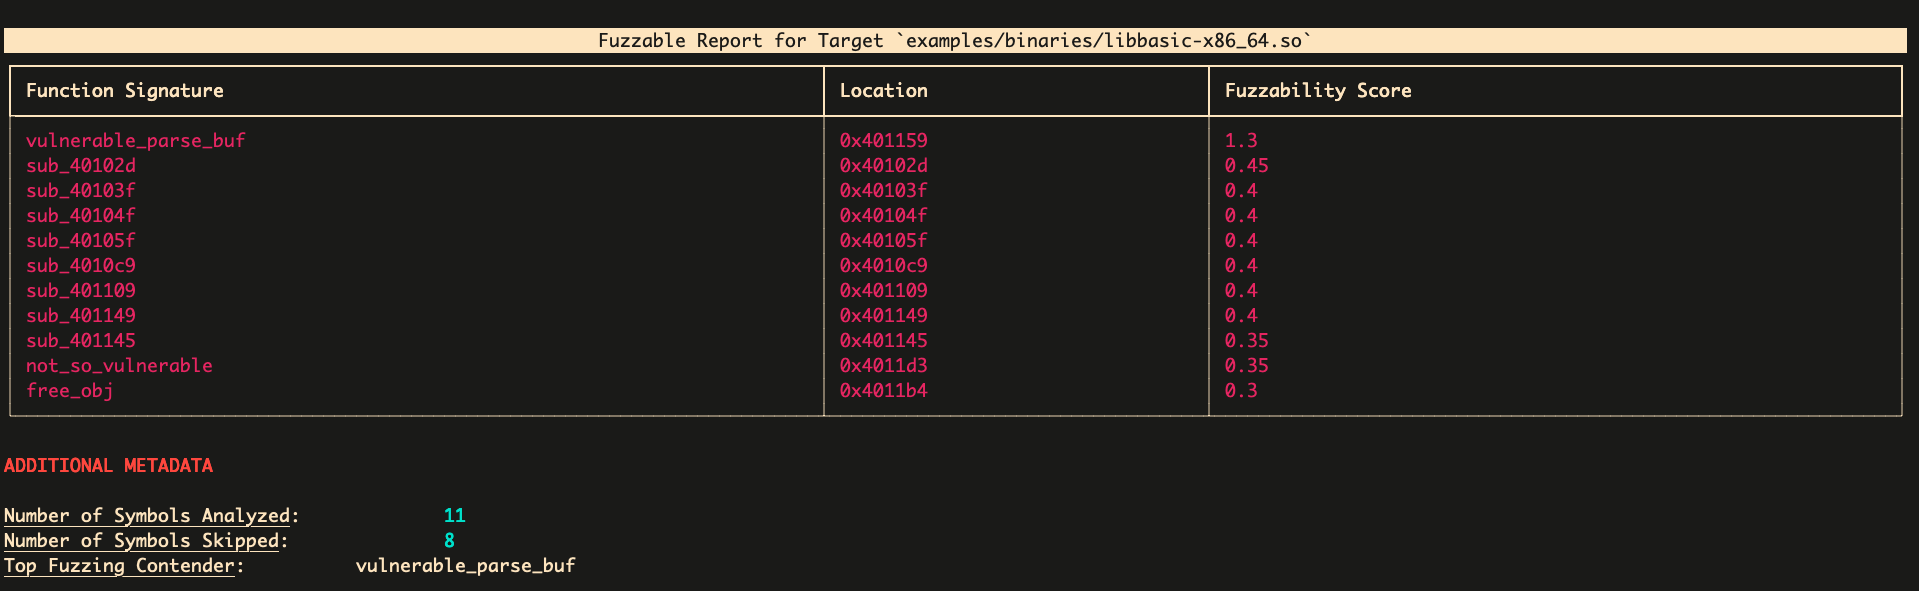 ex0dus-0x/fuzzable
Statisches Analyse-Framework, das fuzzbare Funktionsziele in Quellcode und Binärdateien identifiziert, Harness-Vorlagen generiert und sich mit AFL++…
 snare/ida-efiutils
Einige Skripte für IDA Pro zur Unterstützung beim Reverse Engineering von EFI-Binärdateien
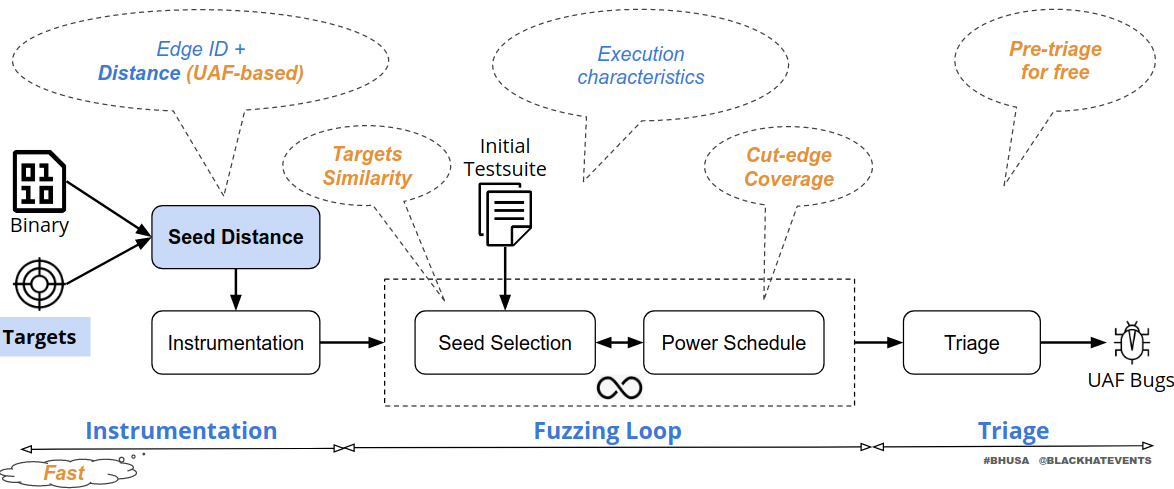 strongcourage/uafuzz
Binärer gerichteter Fuzzer, spezialisiert auf die Erkennung von Use-After-Free-Schwachstellen mittels reihenfolgebewusster Eingabemetriken und…
 pagalaxylab/unifuzzer
Ein Fuzzing-Tool für Closed-Source-Binärdateien basierend auf Unicorn und LibFuzzer
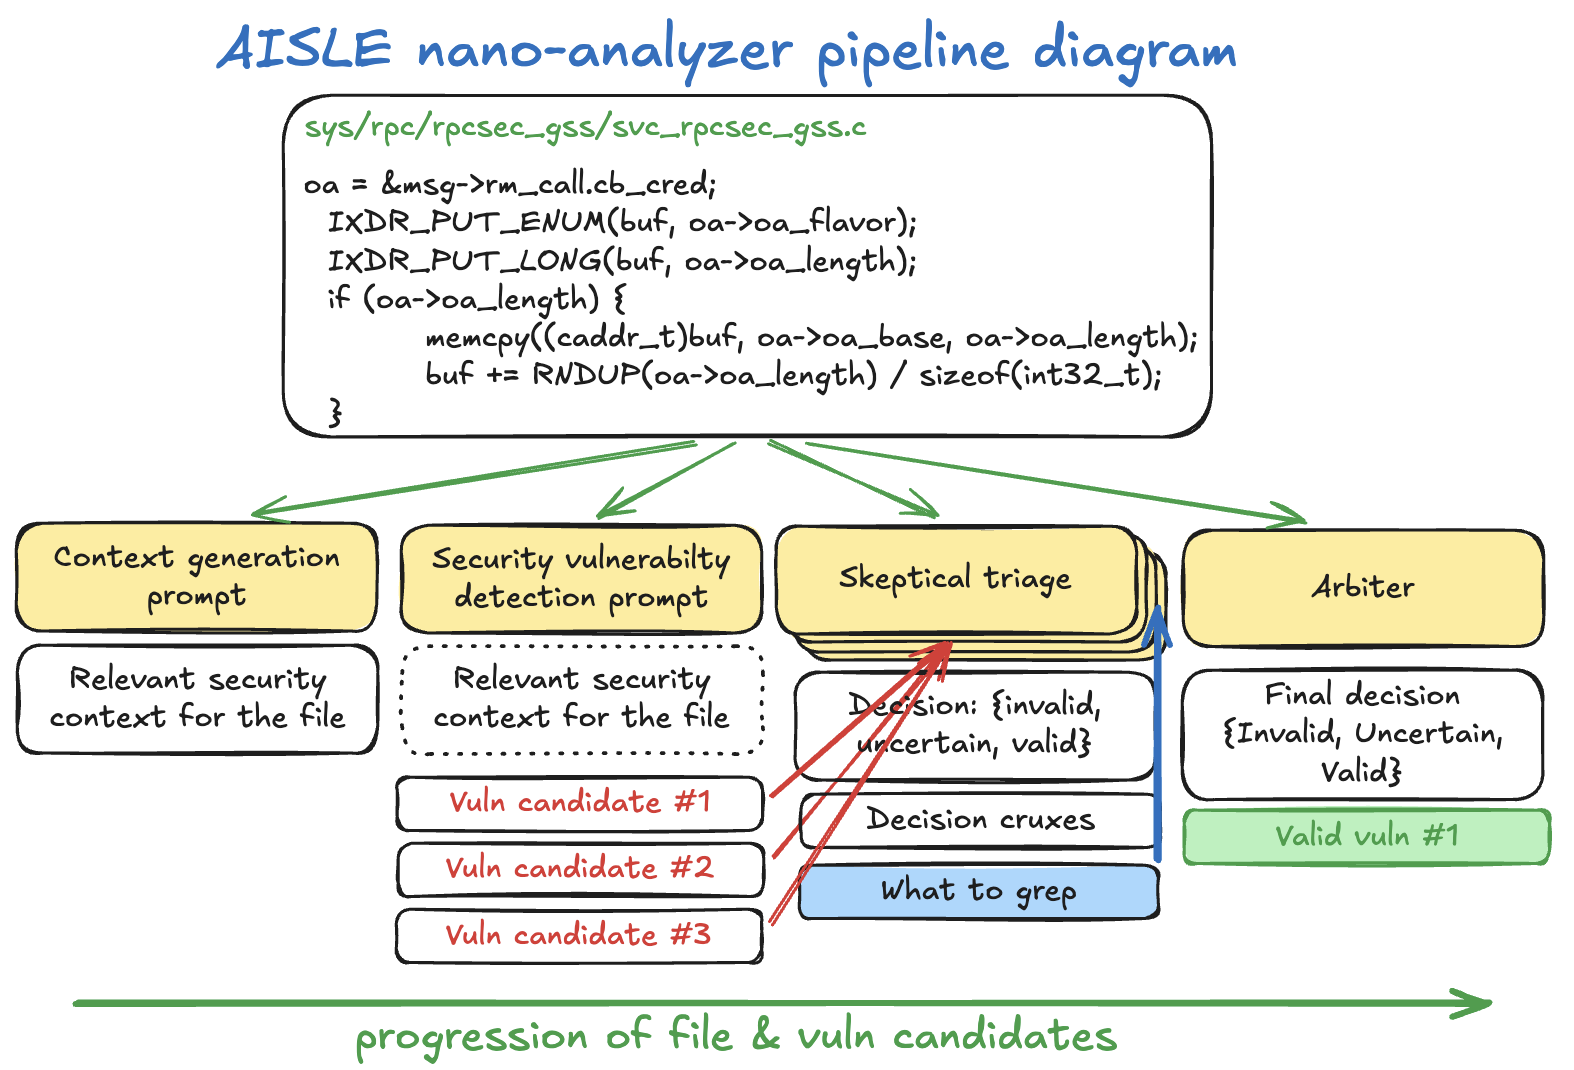 weareaisle/nano-analyzer
Ein minimaler, LLM-betriebener Zero-Day-Schwachstellenscanner von AISLE.
 quarkslab/binbloom
Analysesoftware für rohe Binär-Firmware
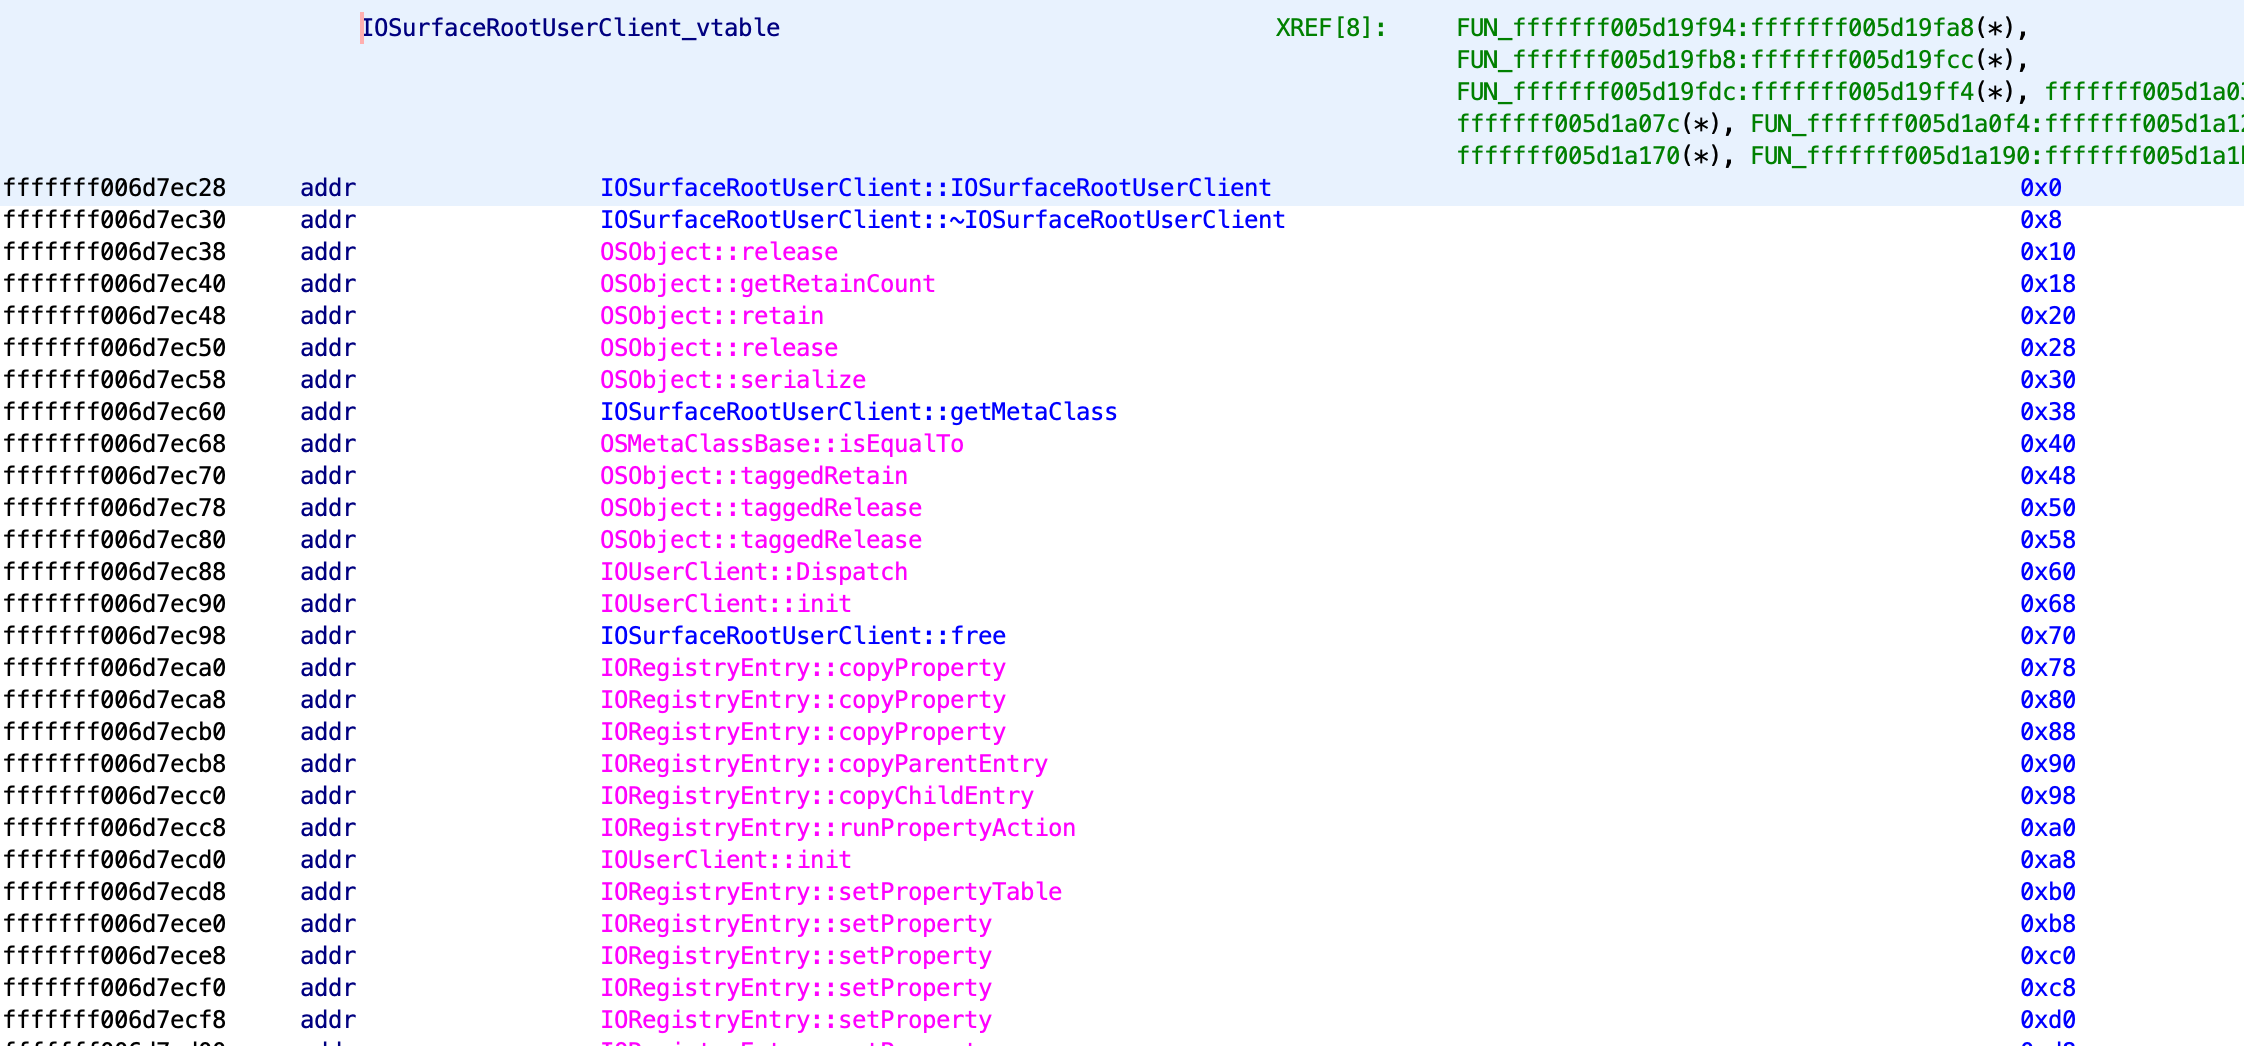 0x36/ghidra_kernelcache
Ein Ghidra-Framework für iOS-Kernelcache-Reverse-Engineering
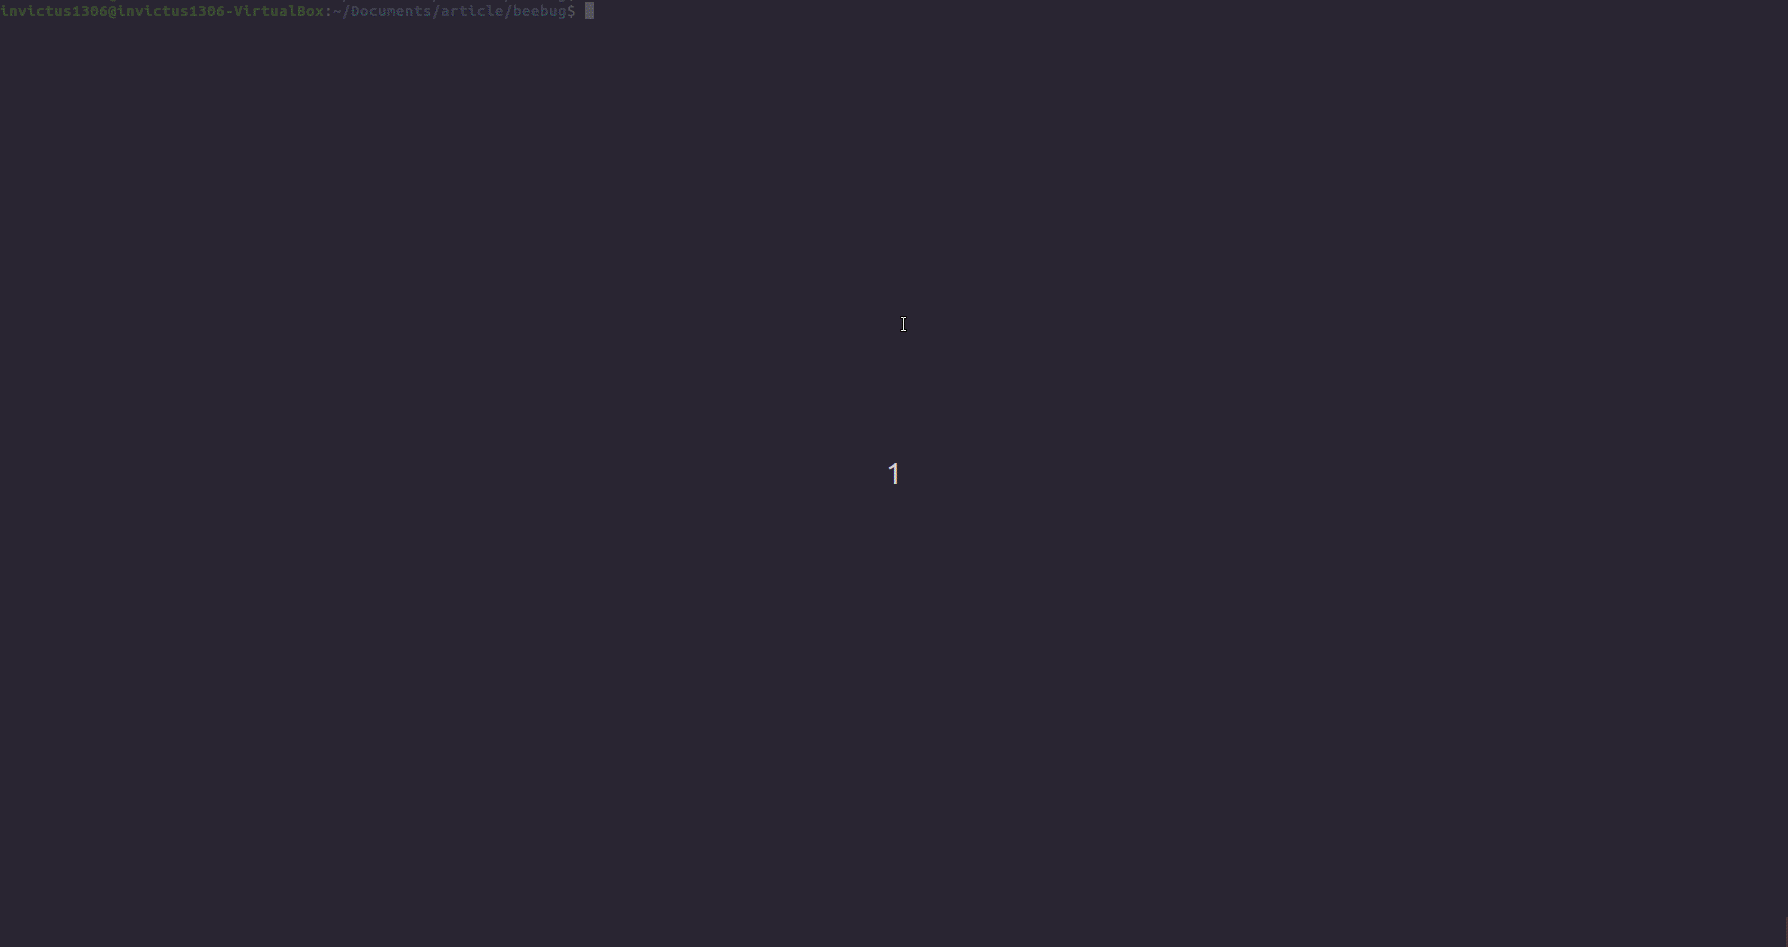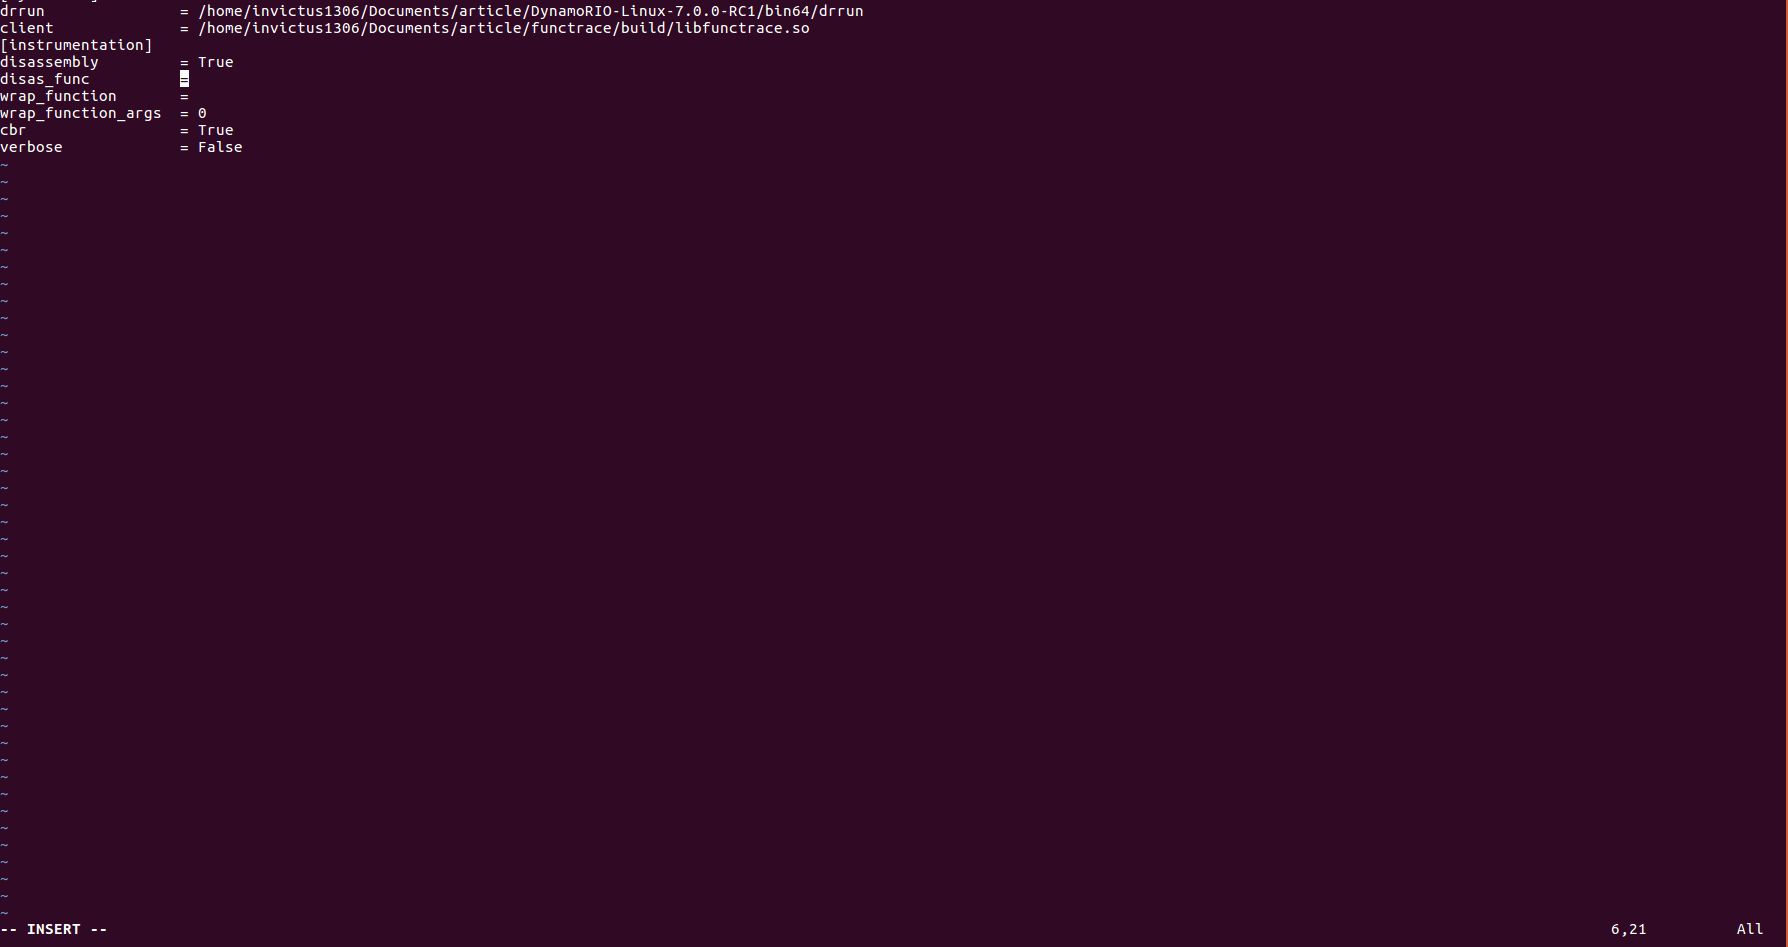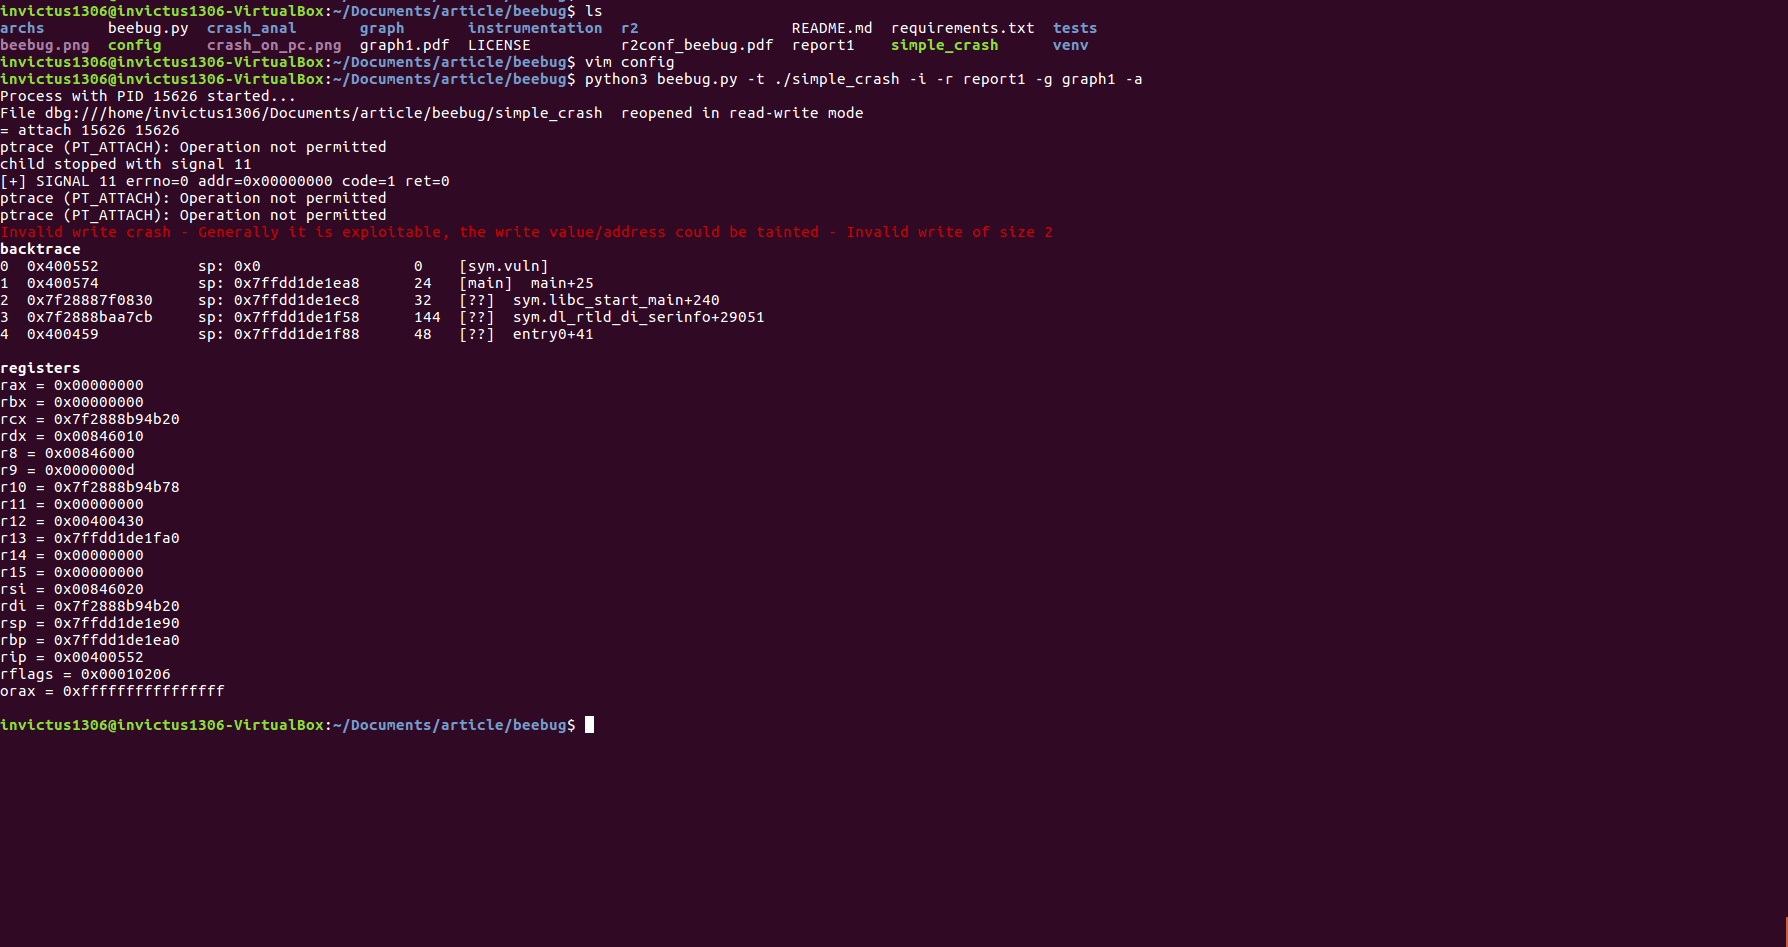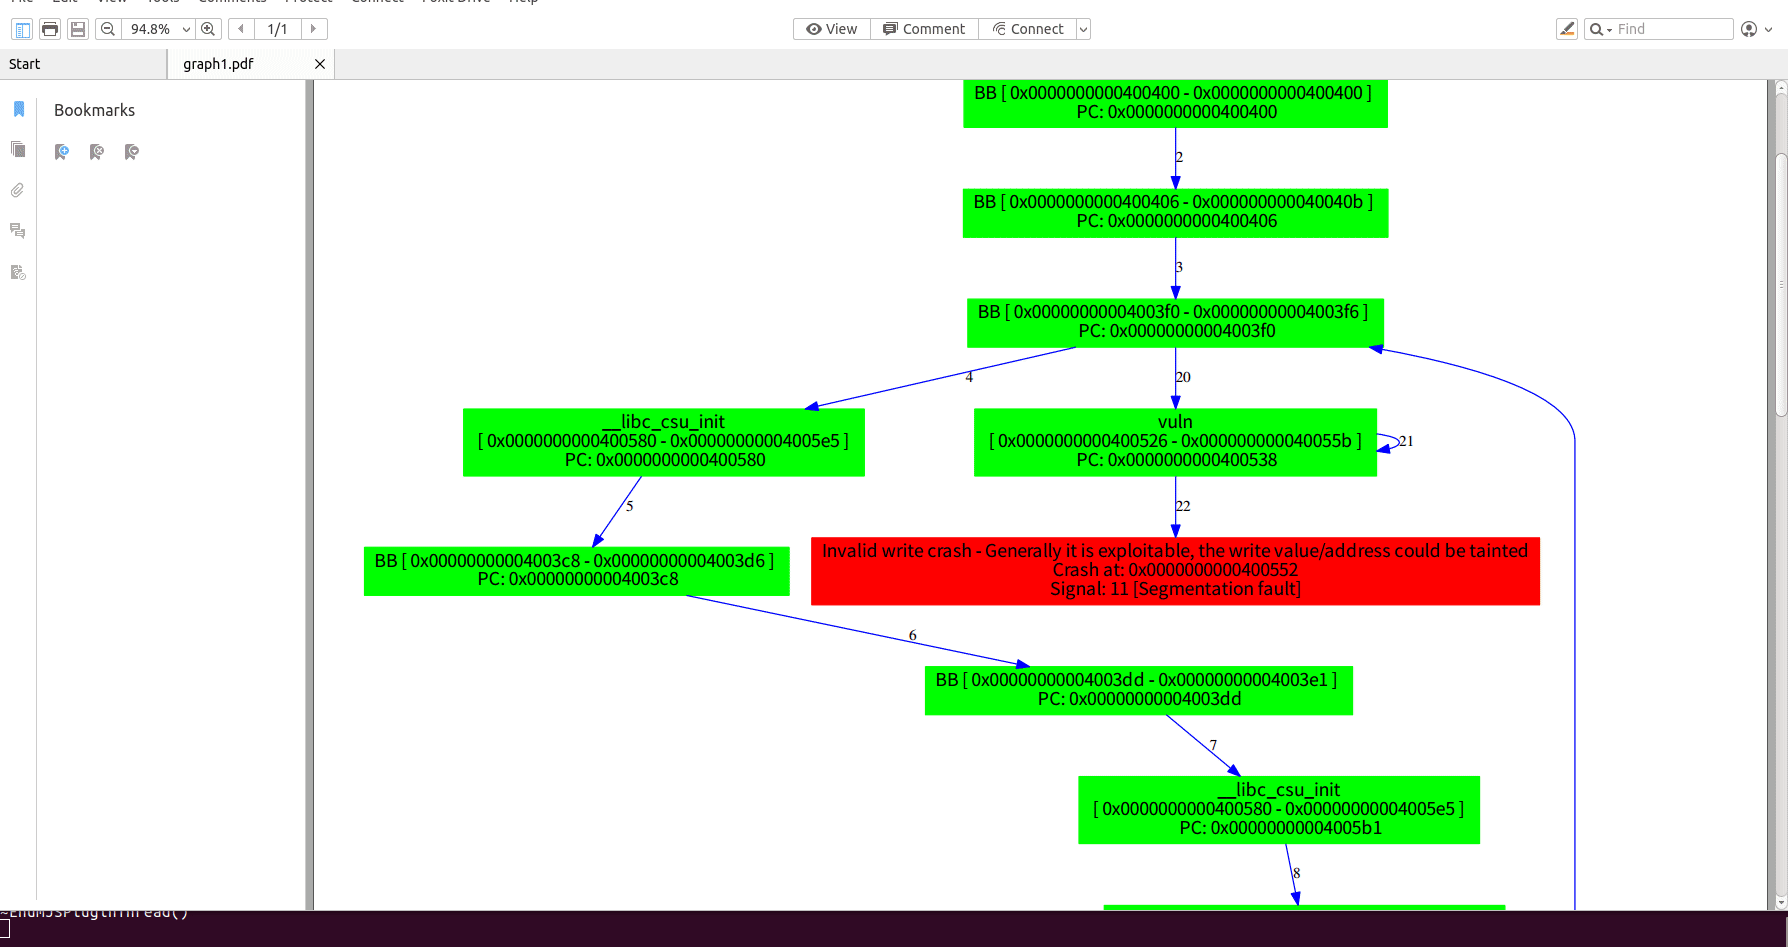 invictus1306/beebug
Ein Tool zur Überprüfung der Exploitierbarkeit
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — ermöglicht KI-Agenten tiefgehende Reverse-Engineering-Fähigkeiten über 180 Tools.
 therealdreg/anticuckoo
Ein Werkzeug, um Cuckoo Sandbox zu erkennen und zum Absturz zu bringen.
 cerbersec/ares
Project Ares ist ein Proof of Concept (PoC)-Lader, der in C/C++ geschrieben ist und auf der Transacted Hollowing-Technik basiert
 sjkim1127/reversecore_mcp
Ein Security-first-MCP-Server, der KI-Agenten befähigt, automatisiert Reverse Engineering, Malware-Analyse, Forensik, Schwachstellenforschung und…
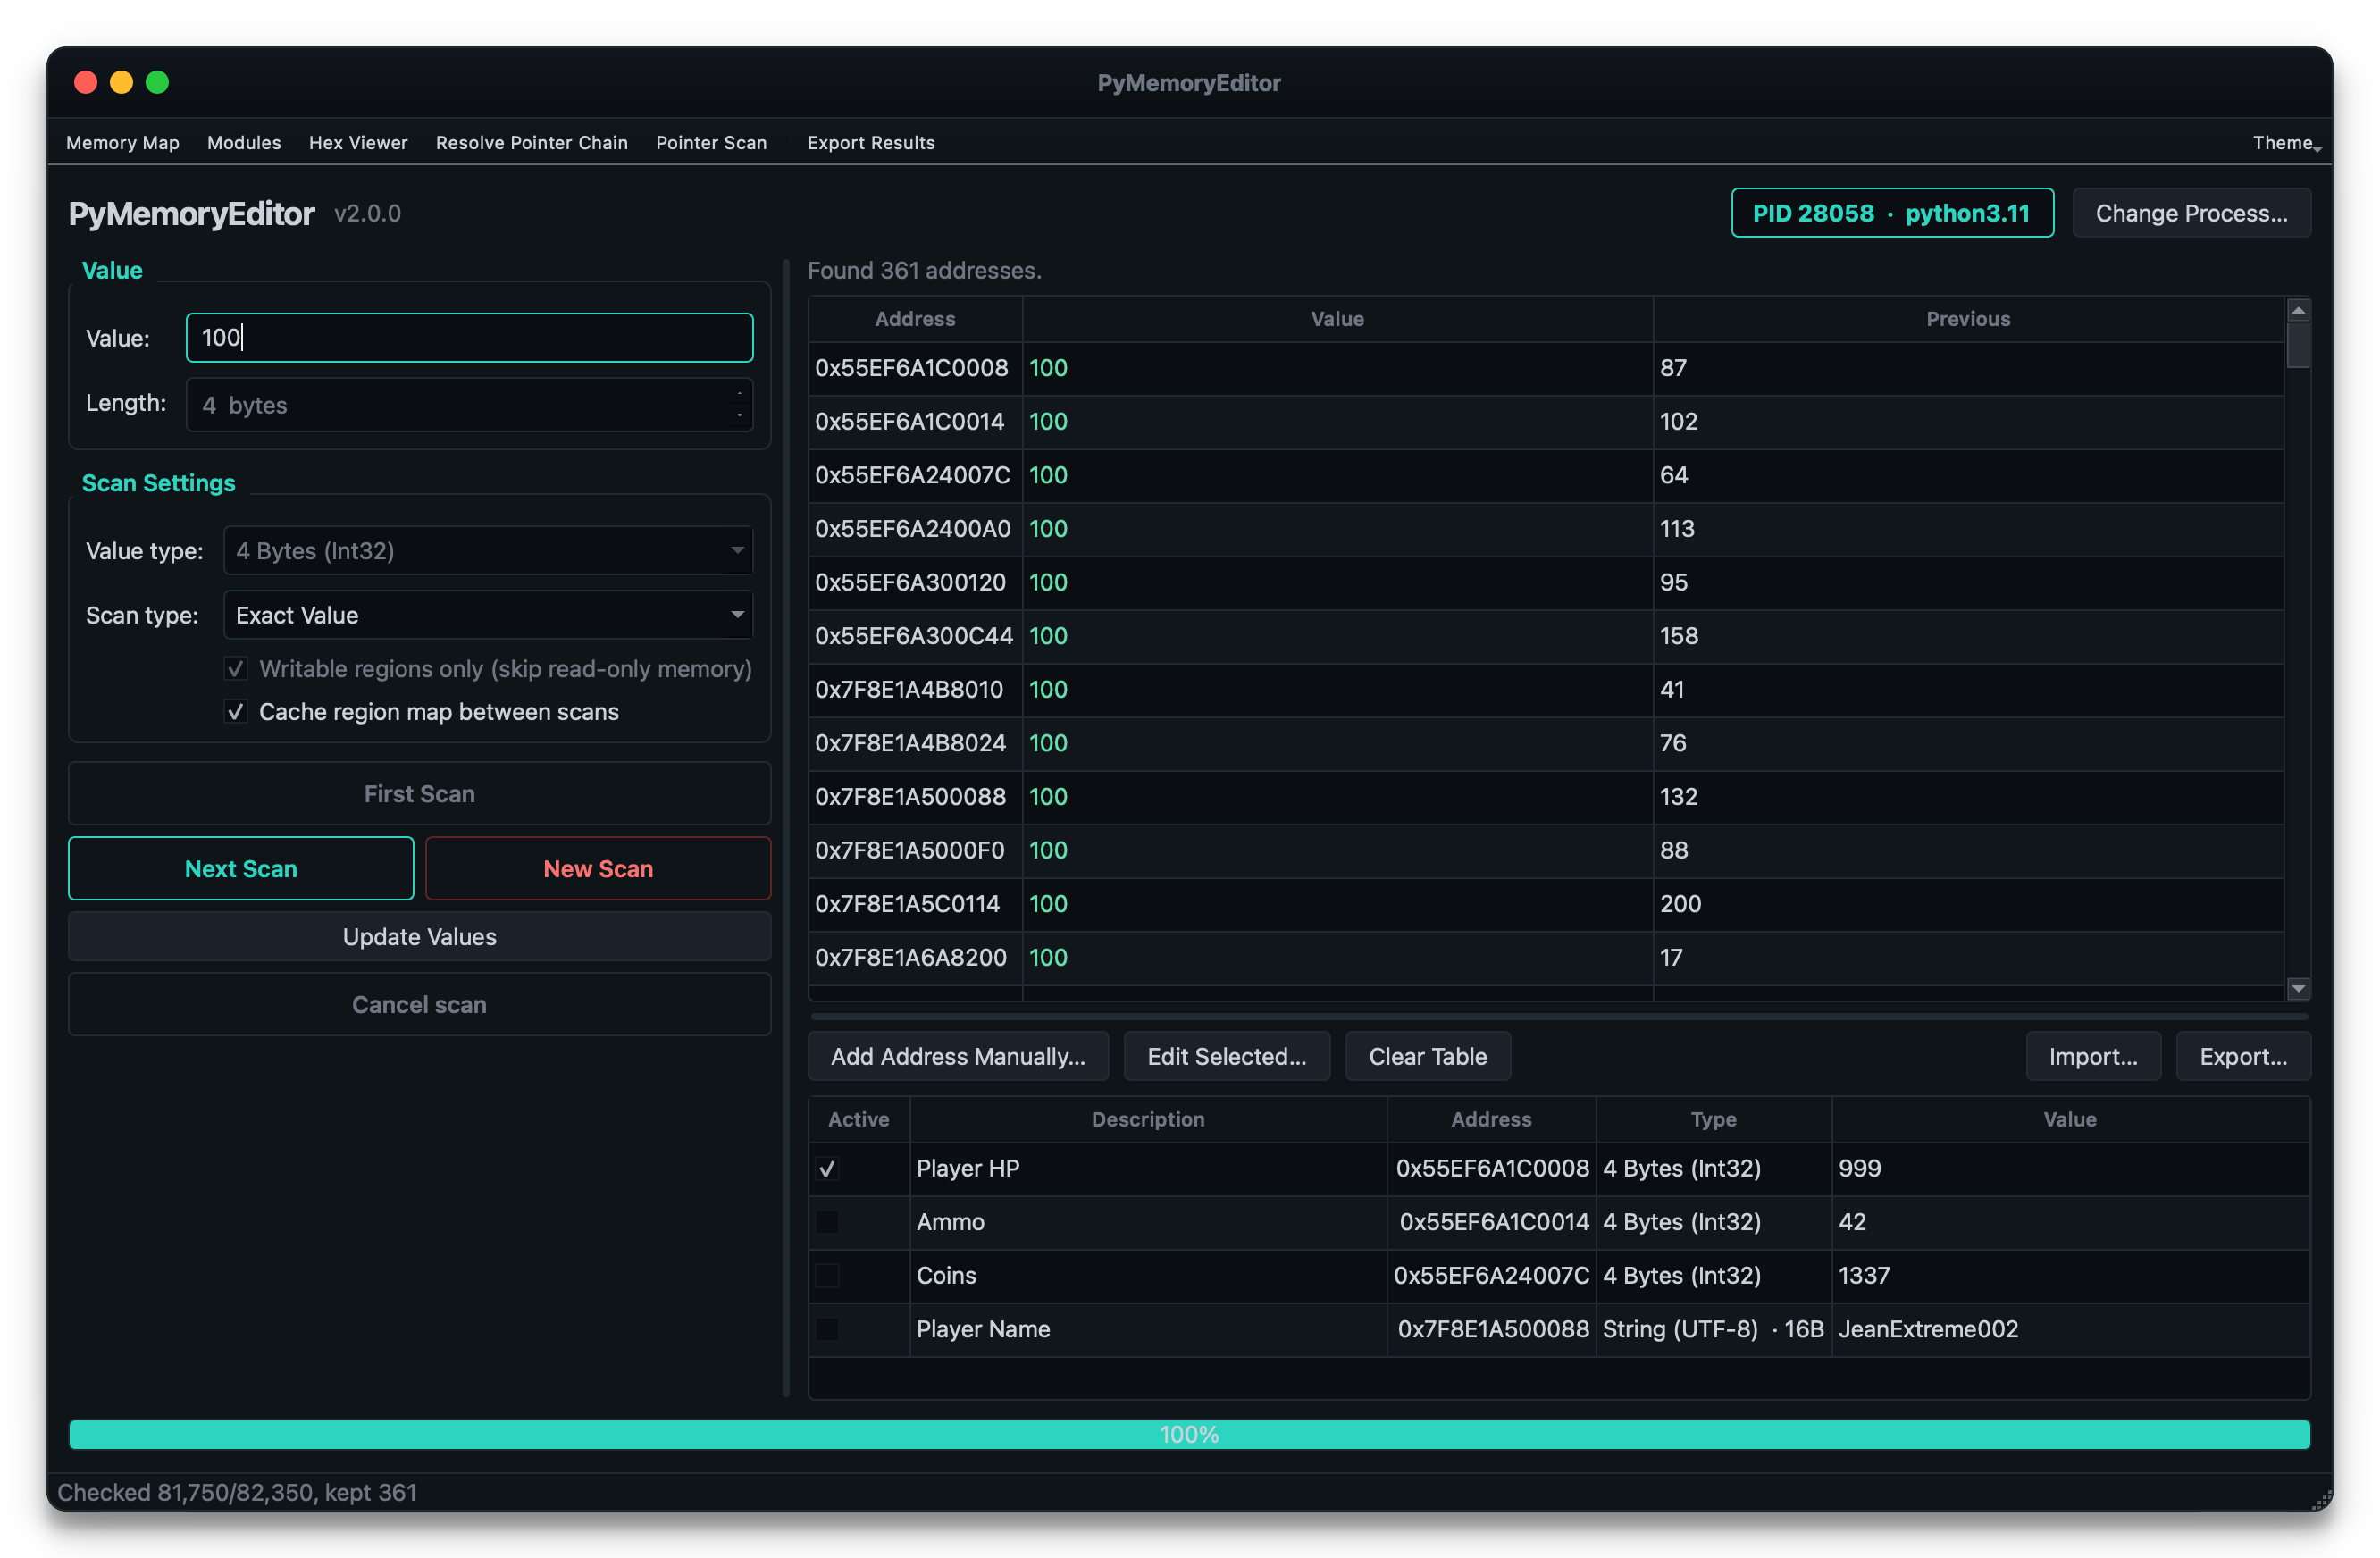 jeanextreme002/pymemoryeditor
Eine reine Python-Bibliothek, App und MCP, mit der du den Speicher jedes laufenden Prozesses in wenigen Zeilen Python :snake: inspizieren, ändern und…








