
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
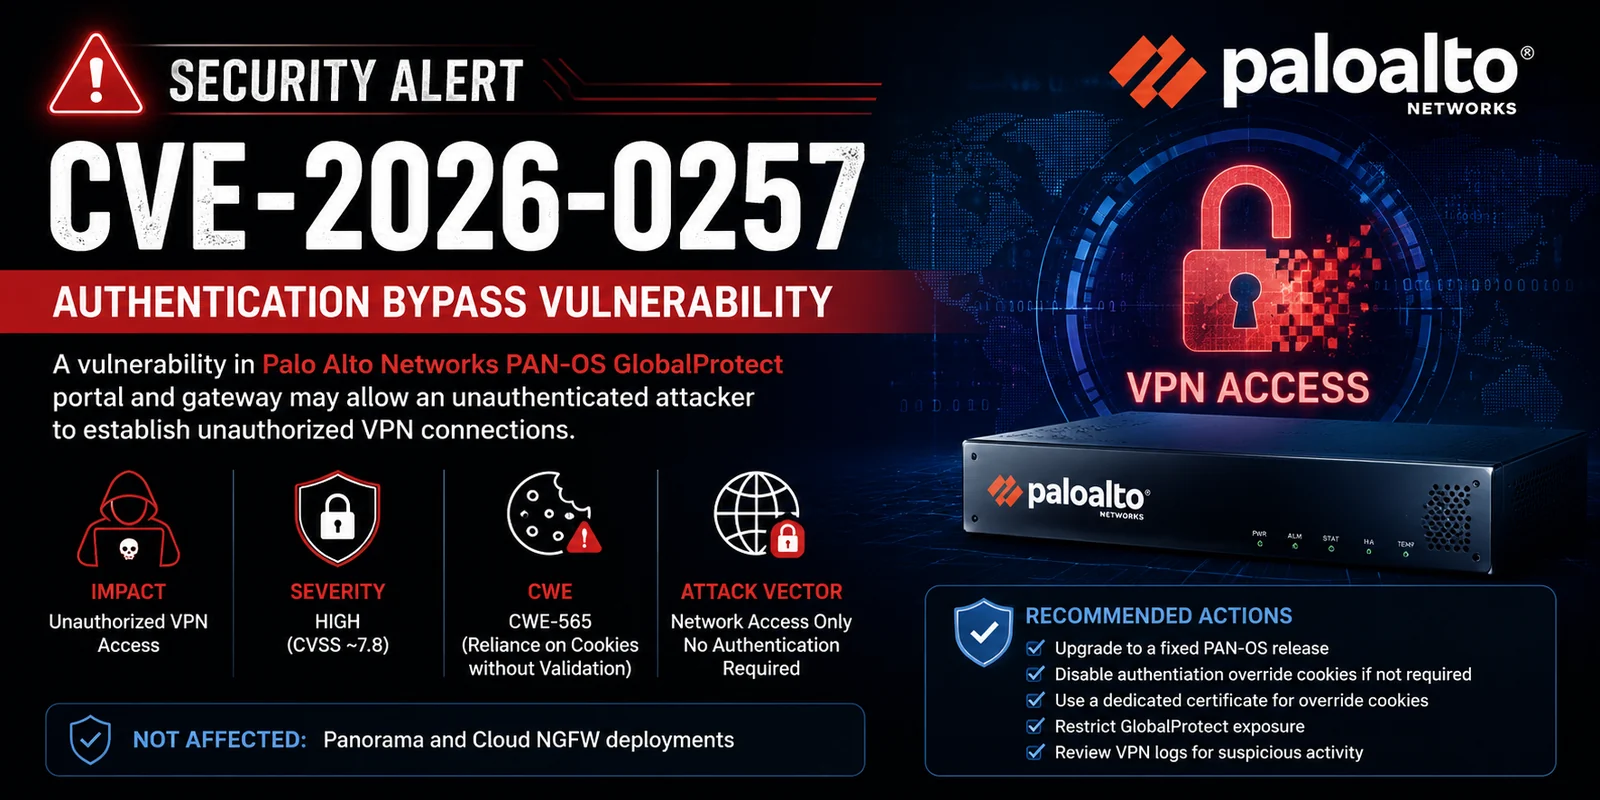
 0xredash/cve-2026-0257
Python-Exploit für CVE-2026-0257, das GlobalProtect-Authentifizierungs-Override-Cookies fälscht, um die Authentifizierung von PAN-OS-Portal und…
 justlce/cve-2016-6210-exploit
OpenSSH Benutzernamen-Enumeration - CVE-2016-6210
 0xblackash/cve-2026-0257
CVE-2026-0257
 shivshantp/cve-2025-2825-crushftp-authbypass
Proof-of-Concept zur Authentifizierungsumgehung für CVE-2025-2825 – Ausnutzung von CrushFTP 10.x
 0xlyvio/cve-2026-1529-keycloak-exploit-tool
Keycloak: Nicht autorisierte Organisationsregistrierung durch fehlerhafte Validierung von Einladungstokens
 und3sc0n0c1d0/cve-2022-40684
Utilities zur Ausnutzung der Schwachstelle CVE-2022-40684 (FortiOS / FortiProxy / FortiSwitchManager - Authentifizierungsumgehung an der…
 gagaltotal/cve-2026-10523-ivanti-sentry
Proof-of-Concept-Erkennungstool für Ivanti Sentry Authentifizierungsumgehung und Remote-Codeausführungs-Schwachstellen (CVE-2026-10520,…
 ap0dexme0/cve-2026-49869
Kestra Auth-Bypass-Schwachstellenprüfer
 7ragnarok7/cve-2021-3754
Schwachstellendetails und Exploit für CVE-2021-3754
 murrez/cve-2026-8181
CVE-2026-8181 PoC: Burst Statistics (3.4.0–3.4.1.1) Authentifizierungsumgehung. Python-Tool – Einzel- und Multi-Ziel-Scans, Threaded-Worker,…
 st4rburn/public-passwd
Nutzen Sie CVE-2026-46333 und CVE-2026-31431, um das Passwort eines beliebigen Benutzers zu ändern.
 0xjessie21/cve-2024-0012
CVE-2024-0012 PAN-OS: Authentifizierungsumgehung in der Management-Weboberfläche (PAN-SA-2024-0015) RCE POC
 lukaszstu/pritunl-cve-2020-25200
Exploit für CVE-2020-25200: Ermittelt gültige Pritunl-VPN-Benutzernamen durch Analyse von Änderungen im HTTP-Antwortcode nach wiederholten…
 murrez/cve-2026-14378
Python-PoC-Scanner und Exploit-Helfer für CVE-2026-14378, eine unauthentifizierte Admin-Session-Übernahme im DevKit Pro WordPress-Plugin über ein…
 sergiovks/ssh-user-enum-python3-cve-2018-15473
SSH-Benutzer-Enumerator in Python3, CVE-2018-15473, ich habe den Code dieses Exploits (https://www.exploit-db.com/exploits/45939) aktualisiert, damit…
 arensballiu/flowise-cve-2025-58434-passwordreset
Unauthentifizierter Passwort-Reset-Exploit für Flowise AI ≤ 3.0.5. Missbraucht den Endpunkt /api/v1/account/forgot-password, um das Passwort eines…
 pingport80/cve-2019-17240
Dies ist der Exploit für CVE-2019-17240.
 t54r/cve-2026-10795_poc
KI-überarbeitetes PoC für CVE-2026-10795 – nur zu Bildungszwecken – Verwendung auf eigenes Risiko in Laboren, die Ihnen gehören ;)








