

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
public-passwd — Nutzen Sie CVE-2026-46333 und CVE-2026-31431, um das Passwort eines beliebigen Benutzers zu ändern. | Kitploit
Tools/GitHubGitHub/st4rburn/public-passwd
Authentifizierung & AutorisierungPrivilege EscalationPasswortangriffeSchwachstellenanalyseExploitationPenetrationstestsAuthentifizierungBinary-Exploitation
GitHubst4rburn/public-passwd

public-passwd

Nutzen Sie CVE-2026-46333 und CVE-2026-31431, um das Passwort eines beliebigen Benutzers zu ändern.

233vor 6 MonatenNoch nicht geprüft
Teilen
Repository anzeigen

[!WARNING] Verwenden Sie dies nur auf Systemen, die Ihnen gehören oder für deren Test Sie autorisiert sind. Es wird empfohlen, eine Root-Shell offen zu halten, falls Sie das System im Falle eines Fehlers nicht neu starten können, da Sie den Page-Cache für /etc/shadow ohne Root möglicherweise nicht leeren können.

public-passwd

Ändern Sie mit CVE-2026-46333 und CVE-2026-31431 das Passwort eines beliebigen Benutzers, ohne jemals auf Root zu eskalieren.

Verwendung

python passwd.py <username>

Sie können den Befehl auch ohne Argumente ausführen, um die aktuell in der Shadow-Datei vorhandenen Hashes anzuzeigen.
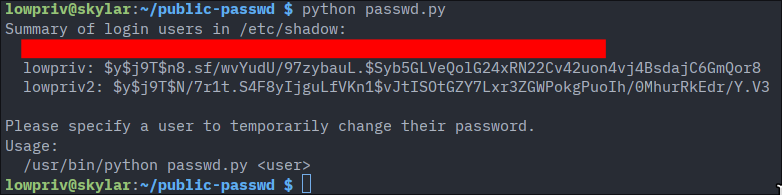
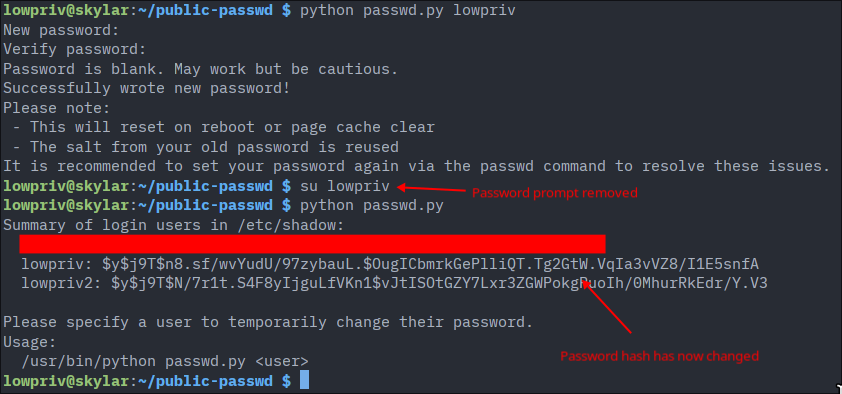
Screenshots

Bild Bild

Wie funktioniert es

CopyFail (CVE-2026-31431) und ähnliche Schwachstellen ermöglichen es, 4 Bytes in jede beliebige Datei des Betriebssystems zu schreiben, die man lesen kann. Das bedeutet im Allgemeinen, dass man Dateien, die man nicht lesen kann, nicht ändern kann, z. B. PAM-Regeln oder die Shadow-Datei. Man kann CopyFail nutzen, um auf Root zu eskalieren und danach jede beliebige Datei zu ändern (es gibt viele PoCs dafür, einschließlich meines eigenen RootRemover) – aber was, wenn wir andere Dateien ändern wollen, ohne zu eskalieren?

CopyFail benötigt zum Funktionieren nur einen Dateideskriptor. Die meisten PoCs öffnen eine Datei und verwenden diesen FD, aber wir können ihn von überall andersherum bekommen. Hier kommt CVE-2026-46333 ins Spiel.

CVE-2026-46333 ist in der Lage, einen Dateideskriptor für root-lesbare Dateien von chage oder ssh-keysign zu stehlen. Da wir /etc/shadow ändern wollen, um Passwörter zu modifizieren, konzentrieren wir uns auf chage. pidfd_getfd wird verwendet, um den Dateideskriptor für /etc/shadow zu stehlen, weil es während seiner Ausführung einen Zeitpunkt gibt, an dem die UID auf den Benutzer gesetzt ist, der ihn ausgeführt hat (was pidfd_getfd ermöglicht), aber dank des SUID-Bits konnte er /etc/shadow als Root öffnen, bevor er auf unseren Benutzer herabgestuft wurde.

Dieser FD ist mit O_RDONLY geöffnet, also schreibgeschützt. Da wir jedoch CopyFail haben, spielt das keine Rolle; wir können auf Schreiben erweitern. Wir können den FD einfach an CopyFail weiterreichen und den Exploit wie jede andere lesbare Datei verwenden.

Wichtige Hinweise

  • Dies schlägt fehl, wenn sich Ihr Benutzer zu nahe am Ende von /etc/shadow befindet.
  • Das vorhandene Salt des Benutzers wird für das neue Passwort wiederverwendet. Wenn Sie dies tatsächlich als Wiederherstellungstool verwenden (warum?), sollten Sie das Passwort anschließend mit passwd erneut ändern.
  • Das neue Passwort wird bei einem Neustart entfernt. Dies lässt sich beheben, indem Sie es erneut mit passwd setzen, sobald Sie tatsächlich ein bekanntes Passwort haben.


  • Funktioniert nur auf Systemen, die für CVE-2026-46333 und CVE-2026-31431 anfällig sind.
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    315
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    285

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →




