#1
 mayyhem/maestro
Missbrauch von Azure-Diensten über C2
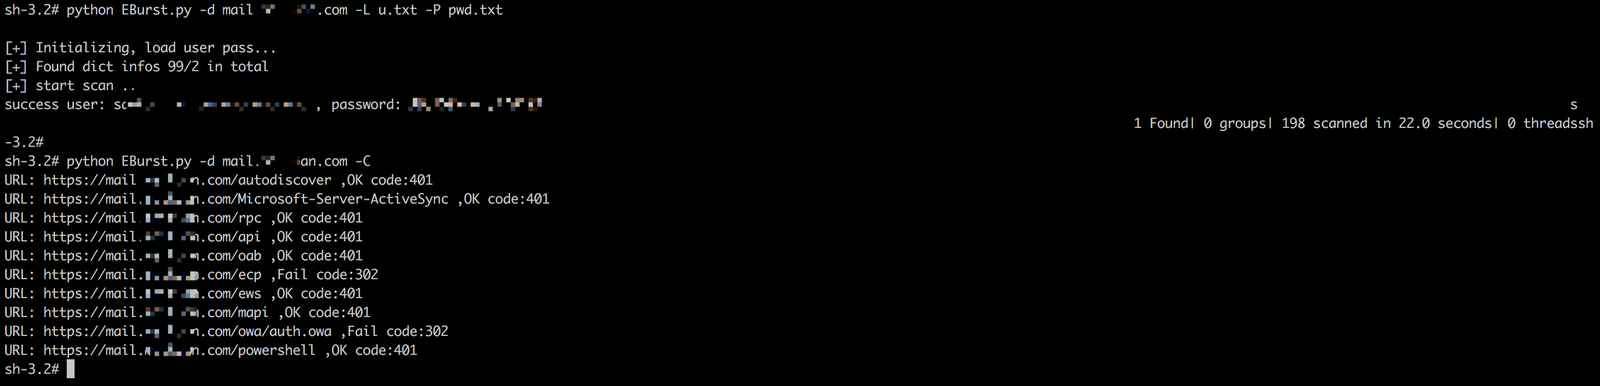 grayddq/eburst
Dieses Skript bietet hauptsächlich Funktionen zum Account-Bruteforcing gegen Exchange-Mailserver und integriert die gängigen Bruteforcing-Methoden…
 synacktiv/ouned
Das OUned-Projekt automatisiert die Ausnutzung von Active-Directory-Organizational-Units-ACLs durch gPLink-Poisoning.
 mgeeky/azurert
AzureRT - Ein Powershell-Modul, das verschiedene Azure Red Team-Taktiken implementiert.
 synacktiv/prox-ez
HTTP/HTTPS-Interception-Proxy zum Testen von Windows-Authentifizierungsmechanismen, mit Unterstützung für NTLM, Kerberos, Pass-the-Hash,…
 logangoins/cable
.NET-Post-Exploitation-Toolkit für Active-Directory-Aufklärung und -Exploitation
 jumpseclabs/tokenflare
Serverless AITM-Simulationsframework für Entra ID und M365
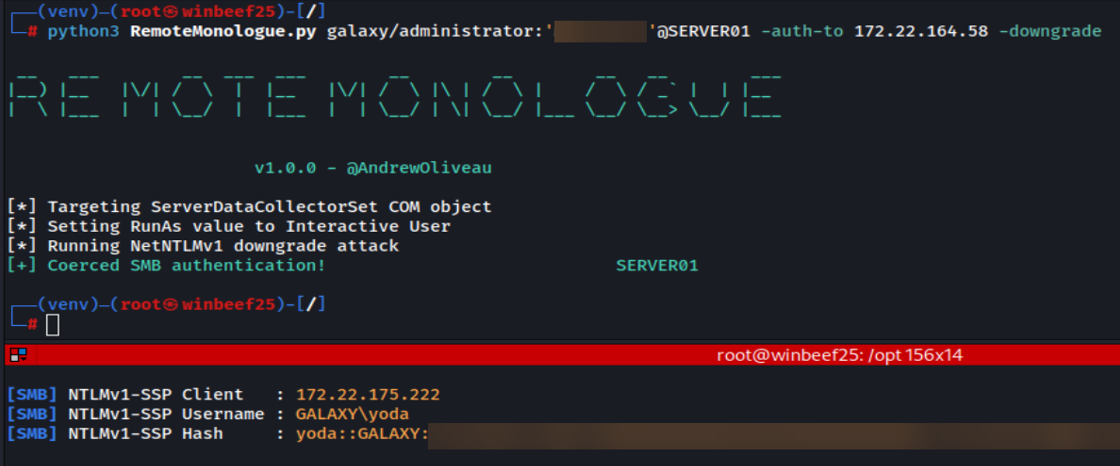 3lp4tr0n/remotemonologue
DCOM für NTLM-Authentifizierungs-Coercions waffenwirksam machen
 maaaaz/crackmapexecwin
Das großartige CrackMapExec-Tool, das für Windows kompiliert wurde
 redbyte1337/credspy
Entra ID-Benutzerenumeration und Authentifizierungsmethoden-Entdeckung über die öffentliche GetCredentialType-API
 horizon3ai/cve-2022-1388
POC für CVE-2022-1388
 libssh/libssh-mirror
C-Bibliothek, die das SSH-Protokoll für sicheren Fernzugriff, Authentifizierung und verschlüsselte Kommunikation implementiert. Enthält…
 jb-selfcompany/tyr
Echte P2P-E-Mail auf Basis des Yggdrasil-Netzwerks für Android
 greatscott/enject
enject: Verstecken Sie .env-Geheimnisse vor prAIng-Blicken: Geheimnisse leben in lokalen verschlüsselten Speichern (pro Projekt) und werden zur…
 synacktiv/dcomillusionist
DCOM In-Memory- und dateilose Laterale-Bewegungstechniken durch .Net-Deserilization
 cyberark/ketshash
Ein kleines Tool zur Erkennung verdächtiger privilegierter NTLM-Verbindungen, insbesondere Pass-The-Hash-Angriffe, basierend auf…
 tyranid/blackhat-usa-2022-demos
Demos für den Blackhat-USA-2022-Vortrag „Taking Kerberos to the Next Level"