
 #1
Tools für API-Tests, Fuzzing, Schema-Validierung, Authentifizierungstests und Gateway-Sicherheit.
Kitploit empfohlen
 ustayready/fireprox
AWS API Gateway Verwaltungstool zum Erstellen von spontanen HTTP-Durchgangsproxys für eine eindeutige IP-Rotation
 nilsteampassnet/teampass
Kollaborativer Passwort-Manager
 imperva/automatic-api-attack-tool
Impervas anpassbares API-Angriffstool nimmt eine API-Spezifikation als Eingabe, generiert und führt darauf basierende Angriffe als Ausgabe aus.
 beyarz/cve-api
Inoffizielle API für cve.mitre.org
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application ist eine absichtlich verwundbare GraphQL-Dienstimplementierung, die zum Lernen und Üben von GraphQL-Sicherheit…
 softrams/bulwark
Ein Tool für das Management von organisatorischen Assets und Schwachstellen mit Jira-Integration, entwickelt für die Erstellung von…
 epi052/feroxbuster
Ein schnelles, einfaches, rekursives Content-Discovery-Tool, geschrieben in Rust.
 censys/censys-python
Ein benutzerfreundlicher und leichter API-Wrapper für Censys APIs.
 cilium/cilium
eBPF-basiertes Networking, Sicherheit und Observability
 streaak/keyhacks
Kuratierte Sammlung von Befehlen zur Validierung von durchgesickerten API-Schlüsseln aus Bug-Bounty-Programmen und Penetrationstests, die über 80…
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Steuern Sie ein kompromittiertes Windows-Gerät remote von Ihrem Outlook-Postfach aus.…
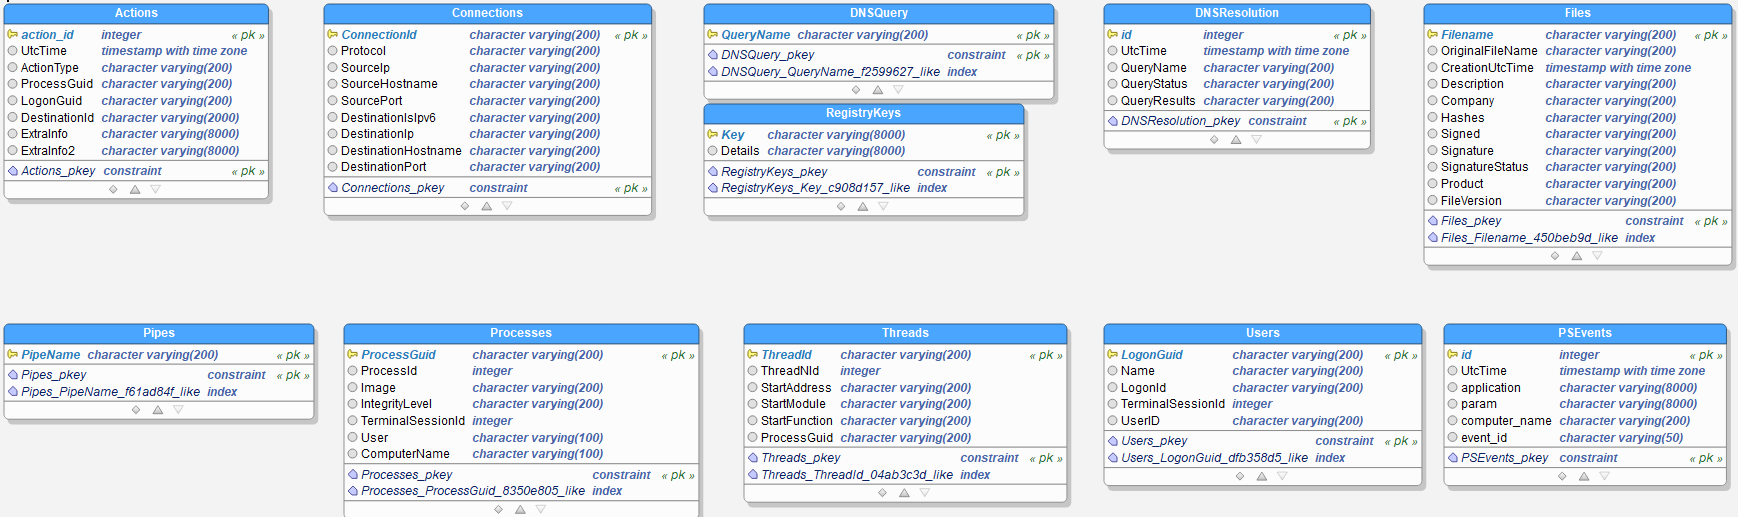 lucky-luk3/grafiki
Threat-Hunting-Tool über Sysmon und Graphen
 dolevf/graphw00f
GraphQL-Server-Engine-Fingerprinting-Tool, das wohlgeformte und fehlerhafte Abfragen sendet, um die Backend-Technologie zu identifizieren und…
 gdatasoftwareag/vaas
Verdict-as-a-Service SDKs: Analysieren Sie Dateien auf schädliche Inhalte
 owasp/crapi
Absichtlich anfällige Microservices-API, die für praktisches Training der OWASP API Security Top 10 Risiken entwickelt wurde, mit integrierten…
 aress31/openapi-parser
OpenAPI-Dokumente in Burp Suite einlesen, um Sicherheitsbewertungen von OpenAPI-basierten APIs zu automatisieren (von PortSwigger für die Aufnahme in…
 enkomio/thematrix
Ein PE-Loader und Windows-API-Tracer. Nützlich in der Malware-Analyse.
 password123456/about-hmac
HMAC-Implementierungsbeispiel und Erklärung





