
Skip to content
KitploitKITPLOIT
ToolsBlog
Log in
Einreichen
ToolsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Cve-api — Inoffizielle API für cve.mitre.org | Kitploit
Tools/GitHubGitHub/beyarz/cve-api
SchwachstellenanalyseInformationsbeschaffungBedrohungsanalyseAPI-Sicherheit
GitHubbeyarz/cve-api

Cve-api

Inoffizielle API für cve.mitre.org

Repository anzeigen
40539vor 6 JahrenVon Kitploit geprüft
Teilen

name

Parst & filtert die aktuellsten CVEs von https://cve.mitre.org

Dokumentation

Verwendung

http://localhost:4000/cve?target=KEYWORD

Der year-Parameter ist optional.
http://localhost:4000/cve?target=KEYWORD&year=YEAR

Beispiele

http://localhost:4000/cve?target=ruby%20on%20rails
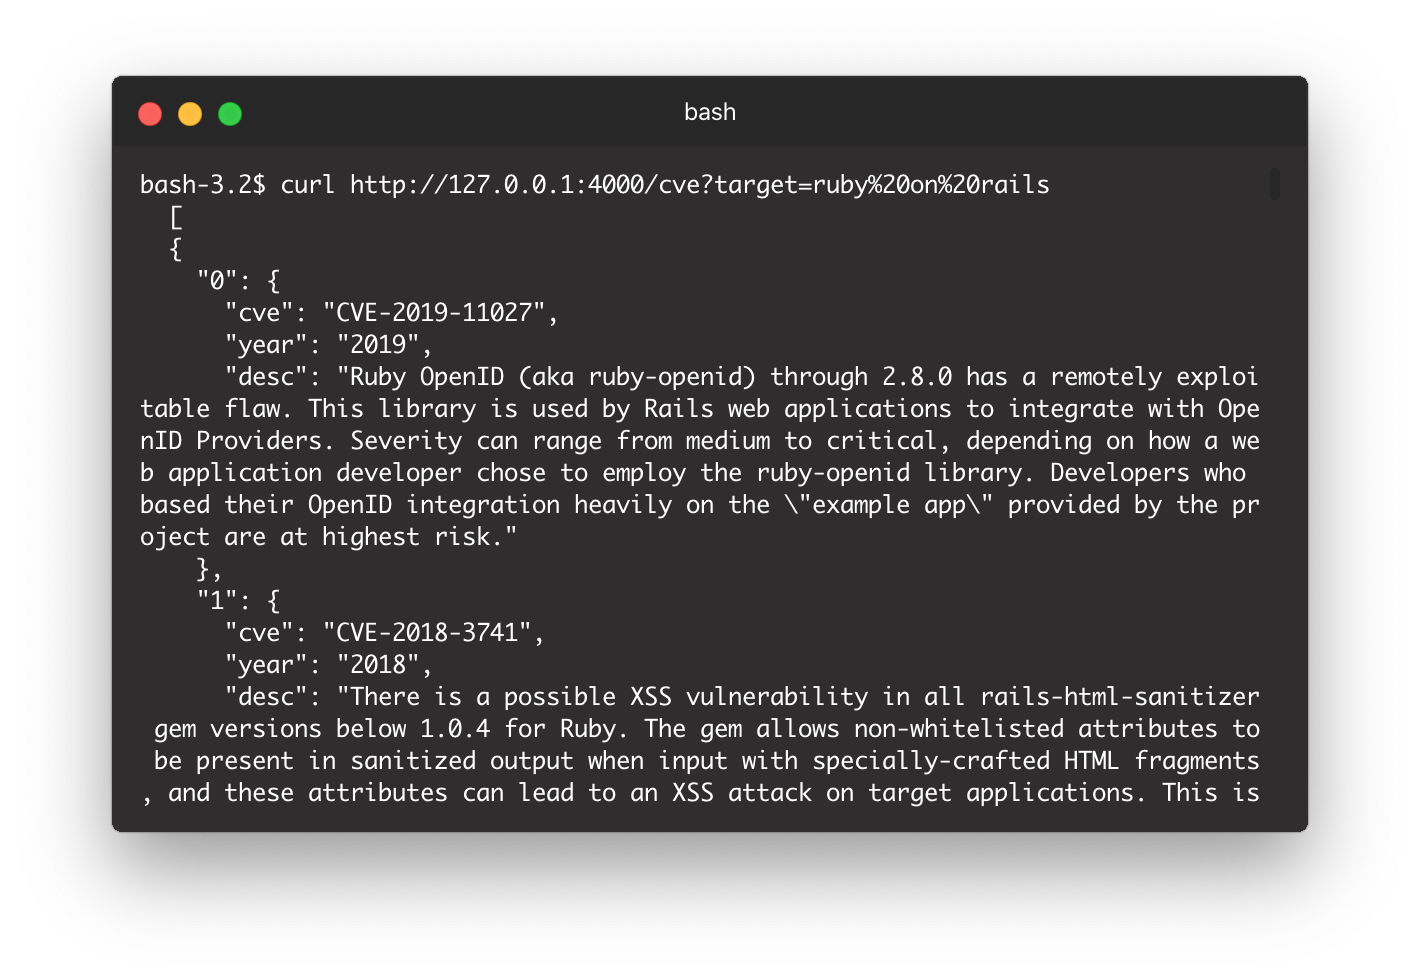
terminal browser

http://localhost:4000/cve?target=ruby%20on%20rails&year=2020

Wenn Sie das aktuellste Jahr parsen möchten, verwenden Sie das Schlüsselwort "latest".
http://localhost:4000/cve?target=ruby%20on%20rails&year=latest

Erste Schritte

  • Projekt herunterladen
  • bundle install
  • ruby rest.rb

Voraussetzungen

  • Ruby
  • Docker (Optional, nur erforderlich, wenn Sie es über einen Container ausführen möchten.)

Umgebung

Sie können zwischen prod & dev in config/environment.rb umschalten.
Sie müssen selbst eine erstellen, ein Beispiel finden Sie hier.

Gesundheitscheck

Die URL gibt einen Statuscode 200 zurück, was bedeutet, dass die API gesund ist.
Wenn 200 nicht angezeigt wird, sollten Sie davon ausgehen, dass etwas nicht stimmt.
http://localhost:4000/status

Image verwalten

Zugriff

Sie können auf die API über http://localhost:4000/ zugreifen.
Sie sollten die Indexseite über die URL aufrufen können. index
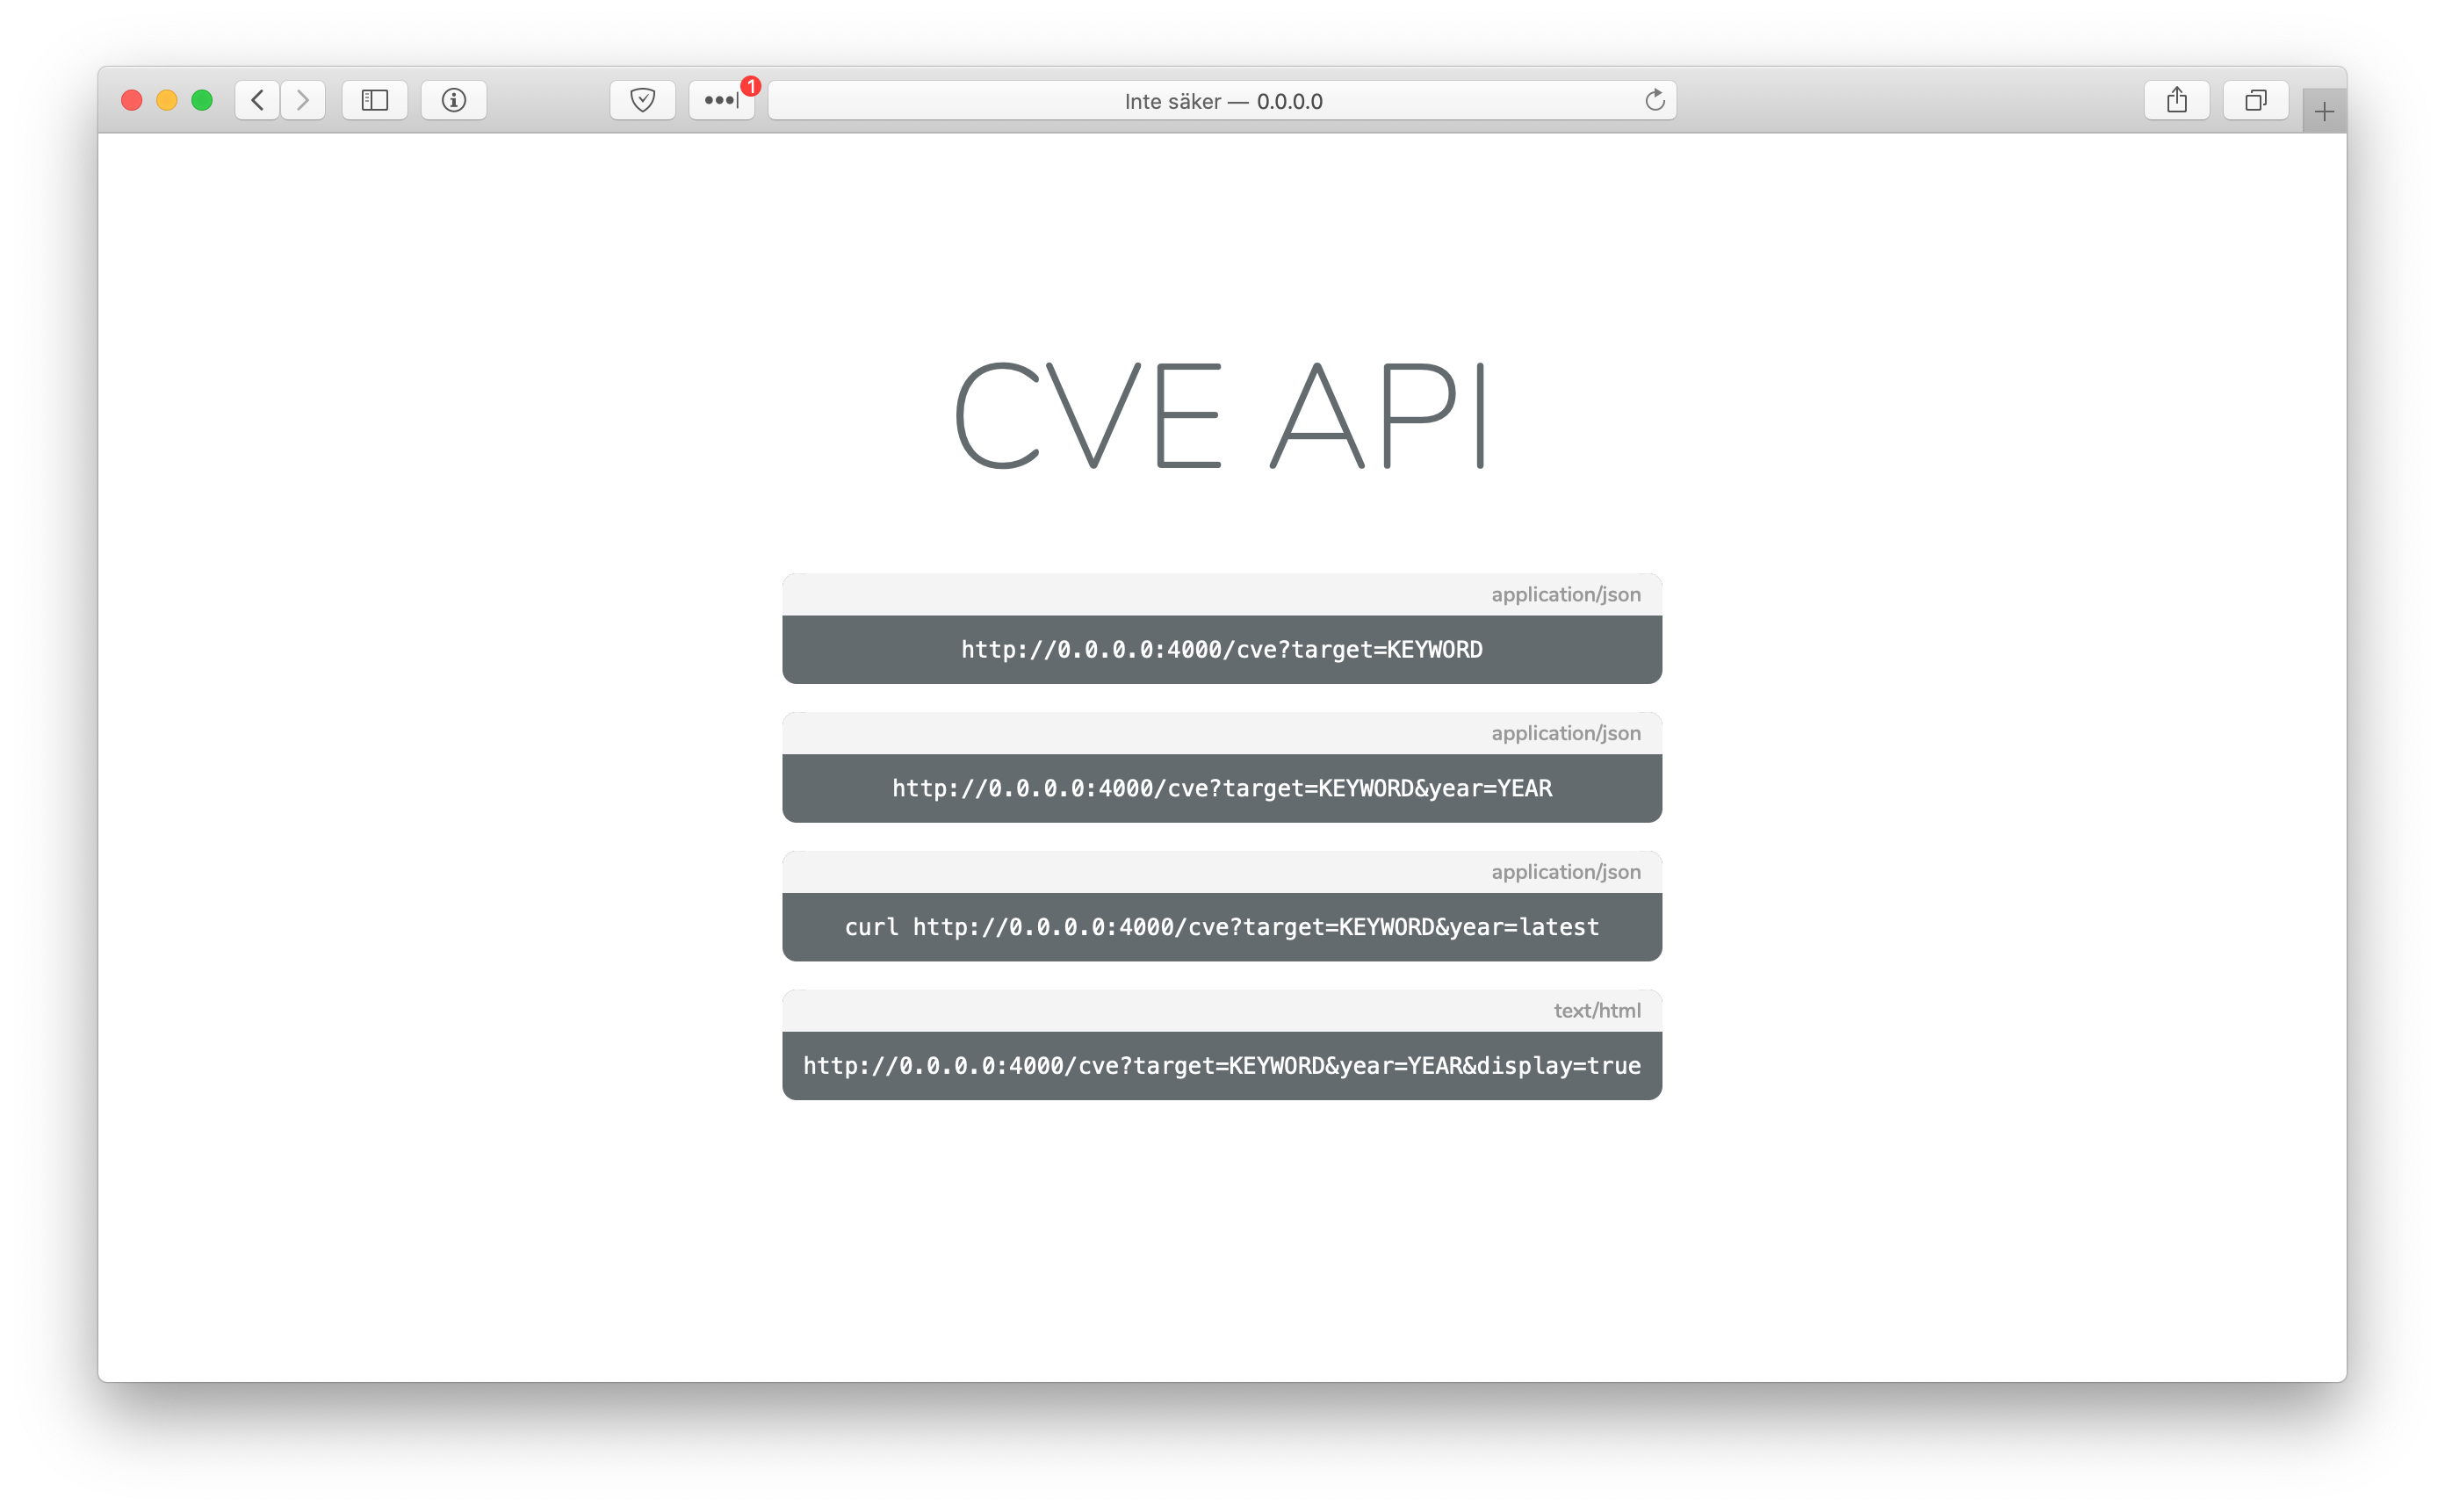
Image erstellen

docker build . -t cve-api

Image ausführen

docker run -p 4000:4000 -d cve-api

ID abrufen

docker ps

Image anhalten

docker stop ID

Image entfernen

docker rmi cve-api

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 4

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    317
  • 5

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    307
  • 6

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    294

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →