
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Grafiki — Threat-Hunting-Tool über Sysmon und Graphen | Kitploit

Tools/GitHubGitHub/lucky-luk3/grafiki
API-SicherheitstestsAPI-Sicherheit
GitHublucky-luk3/grafiki

Grafiki

Threat-Hunting-Tool über Sysmon und Graphen

Repository anzeigen
3425043vor 3 JahrenVon Kitploit geprüft
Teilen

Grafiki Dateiliste

Grafiki ist ein Django-Projekt über Sysmon und Graphen, vorerst.
Meiner Meinung nach sind EventViewer, Elastic und sogar Kibana nicht graphisch genug. Die aktuellen Bedrohungen sind komplex, und wenn Angreifer in Graphen denken, müssen Verteidiger das auch tun.
Dies ist ein Proof of Concept, der Code wurde noch nicht debuggt, aber vielleicht könnte er für jemanden nützlich sein; ich werde ihn verbessern.
Dieses Projekt begann als EVTX-Parser für eine SQL-Datenbank, und das ist vielleicht der Kern des Projekts.

Ziele

  • Parsen von Sysmon-Ereignissen aus EVTX-Dateien und von URLs in eine relationale Datenbank.
  • Parsen von Elastic-Sysmon-Ereignissen in eine relationale Datenbank.
  • Einfache Erstellung von Elastic-Filtern.
  • Erstellen von Graphen aus der Datenbank mit Vis.js.
  • Bereitstellung von Filtern zur einfachen Arbeit mit Graphen.
  • Ereignisse sequentiell anzeigen.
  • Mehr

Aktueller Status: Pre-Alpha

Das Projekt ist noch nicht ausgereift, obwohl es funktioniert; der Testplan ist noch nicht definiert.
Jede Meinung, gefundener Fehler, Verbesserungsvorschlag ... sind willkommen.

Dokumentation

  • Benutzerhandbuch [To-Do]

Lizenz: GPL-3.0

Autor

  • Luis F. Monge @Lukky86

Danksagungen

  • Roberto Rodríguez (HELK & Mordor Projects) Cyb3rWard0g
  • Samir Bousseaden (EVTX Samples) SBousseaden

Installation

git clone https://github.com/lucky-luk3/Grafiki.git
cd Grafiki
sudo -- sh -c -e "echo '127.0.0.1 grafiki.local' >> /etc/hosts"
docker compose up --build &
docker exec -it -d grafiki-app-1 /init_django.sh

Gehen Sie in Ihrem Browser zu http://127.0.0.1:8000/ oder http://grafiki.local:8000/ Jagen, lernen und genießen!

Ausstehende Aufgaben

  • Ereignisse 2,6,8,15,23 hinzufügen.
  • PostgreSQL-Datenbank im Arbeitsspeicher.
  • Integration mit Elastalert.

Informationen

Diese Anwendung kann zwei Arten von Dateien verarbeiten.
  • Sysmon EVTX-Dateien von der Festplatte oder von einer URL.
  • Sysmon Filebeat-Ereignisdateien von der Festplatte oder von einer URL. Außerdem hat diese Anwendung zwei Verarbeitungsarten:
  • Normaler Prozess
  • Einfacher Prozess Beim normalen Prozess erzeugt jeder Prozess einen Knoten in der Graphenansicht, Bedrohungen werden im Graphen dargestellt, und es wird auch ein Computerknoten mit allen zugehörigen Prozessen dargestellt.
    Beim einfachen Prozess werden Prozesse nach Namen gruppiert, und Bedrohungen werden z.B. bei Ereignis 8 nicht dargestellt.
    Es ist wichtig, dies im Hinterkopf zu behalten, denn die einfache Ansicht kann manchmal nützlich sein, manchmal aber auch verwirrend, zum Beispiel wenn Ereignisse von mehr als einem Computer vorliegen.

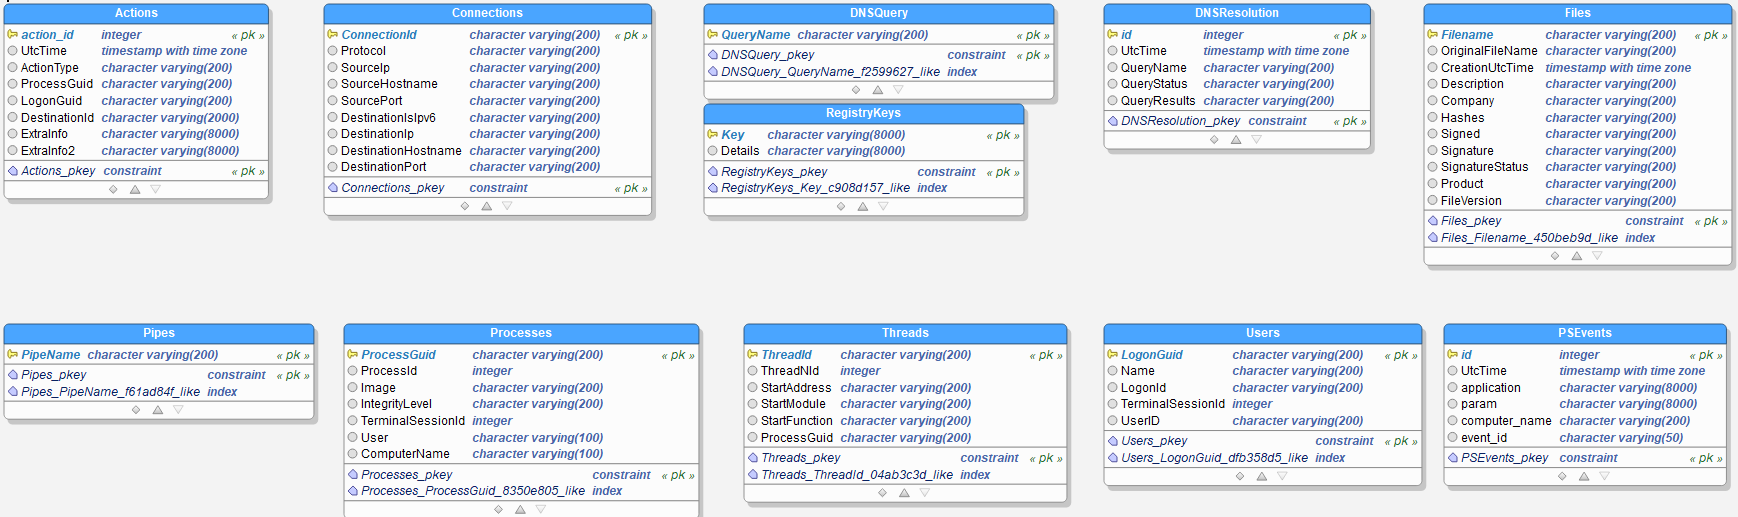
Datenschema

Datenbankschema

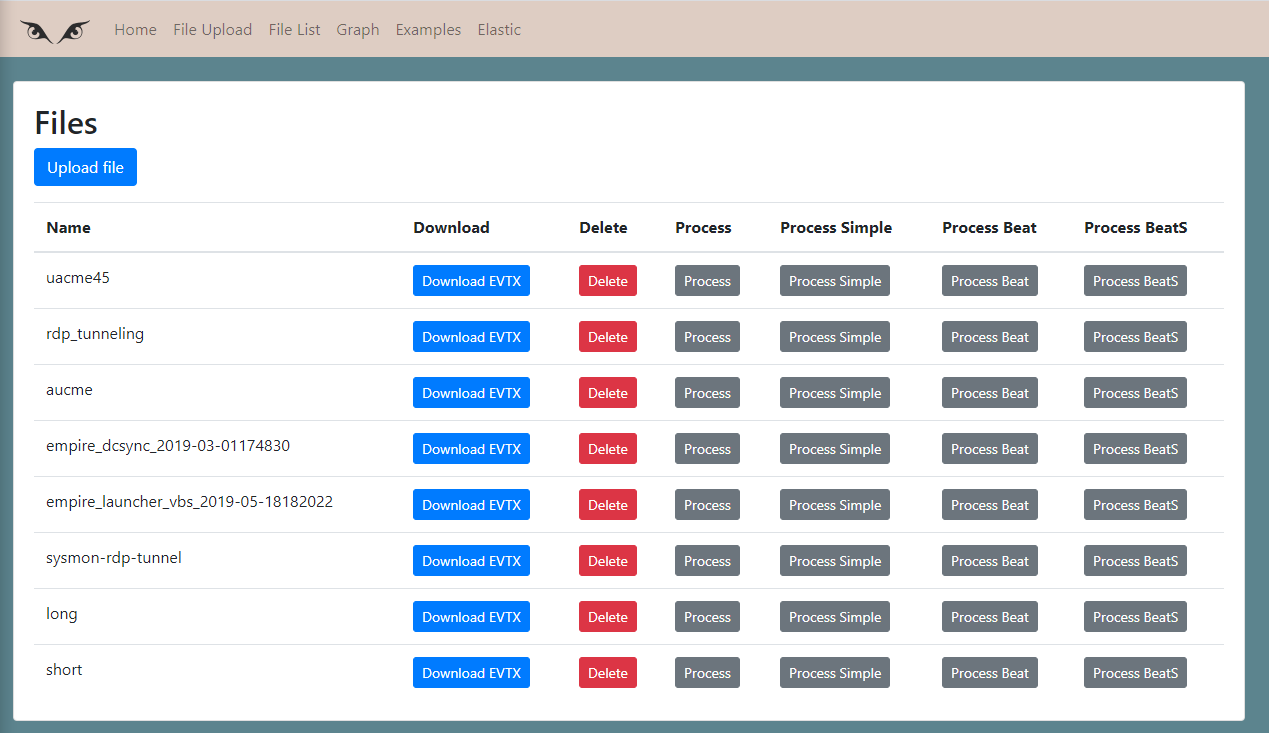
Dateiliste

Auf dieser Seite können Sie EVTX-Dateien oder Elastic-Ereignisdateien hochladen und verarbeiten. Dateiliste
Beispiele

Diese Seite ist nützlich, um eine Bibliothek von Online-Beispieldateien zu erstellen.
Wenn Sie ein Beispiel erstellen, geben Sie die URL zur Datei an, und wenn Sie es verarbeiten, lädt die Anwendung die Ereignisdatei herunter und verarbeitet sie. Beispielliste

Elastic

Auf dieser Seite können Sie Suchanfragen an Ihre Elastic-Instanz erstellen und einen Graphen des Ergebnisses erzeugen. Sie können Filter erstellen bezüglich:
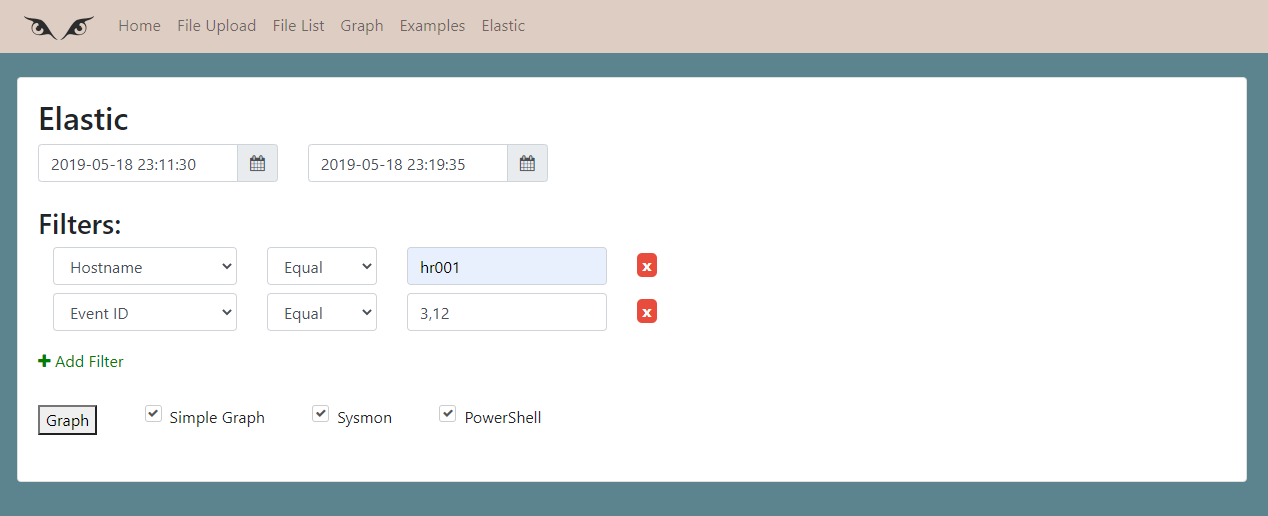
  • Hostname der Hostmaschine.
  • Sysmon-Ereignis-ID
  • Quell-IP
  • Ziel-IP
  • Typ der Ziel-IP (intern oder extern)
  • Benutzerkonto
  • Prozessname Alle diese Filter können inklusiv oder exklusiv sein und können Gruppen von durch Kommas getrennten Werten enthalten.
    Sie können mehr als einen Filter erstellen, und alle erstellten Filter verwenden "AND" als logischen Operator zwischeneinander.
    Auf dieser Seite können Sie PowerShell Scripting Logging-Ereignisse in die Ergebnisse einbeziehen. Elastic

Graph

Die Graph-Seite ist der Kern dieser Anwendung und ihre Recherche-Schnittstelle.
Auf den anderen Seiten wählen Sie Ihre Daten aus, und diese Seiten leiten Sie zur Graph-Seite weiter. Wenn Sie direkt zur Graph-Seite gehen, wird dort nichts oder die zuletzt für Sie gesuchten Daten angezeigt.
Auf dieser Seite gibt es zwei Tabs, einen für Sysmon und einen für PowerShell-Ereignisse.
Es gibt zwei Arten von Elementen: Knoten und Kanten. Knoten repräsentieren Entitäten wie Prozesse, Dateien oder Registrierungsschlüssel, und Kanten repräsentieren Aktionen wie Erstellen, Löschen oder Verbinden.
Graph

Sysmon

Wir sind im Kern.
Dieser Teil verwendet die Informationen in der Datenbank, um Graphen über die analysierten Ereignisse zu erstellen.
Beispiel1 Sie können im Graphen navigieren und sich Prozesserstellung, Named Pipes-Verbindungen usw. ansehen ... aber normalerweise gibt es zu viele Informationen, um bequem zu arbeiten.
Innerhalb des Tabs befindet sich ein versteckter Bereich zu Graphen-Filtern.

Filter

Filter In diesem Bereich können Sie mit der Graphen-Filterung von Daten arbeiten.
Sie können Knoten nach diesen Entitäten filtern:

  • Computer
  • Prozess
  • Bedrohung
  • Verbindung (IP)
  • Datei
  • Pipe
  • Registrierungsschlüssel
  • DNS-Abfrage
  • DNS-Auflösung

Sie können Prozessknoten auch filtern nach:

  • Prozessintegrität
  • Prozesssitzung
  • Benutzer
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    259
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    257

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





