
 #1
Tools zur Bewertung der Sicherheit von REST-, SOAP- und GraphQL-APIs.
Kitploit empfohlen

 opaxial/cve-2026-9830
CVE-2026-9830 Proof of Concept
 ethicalhackingplayground/ssrf-king
SSRF-Plugin für burp automatisiert SSRF-Erkennung in allen Anfragen
 codewatchorg/sqlipy
SQLiPy ist ein Python-Plugin für Burp Suite, das SQLMap über die SQLMap-API integriert.
 bbva/apicheck
Das DevSecOps-Toolset für REST-APIs
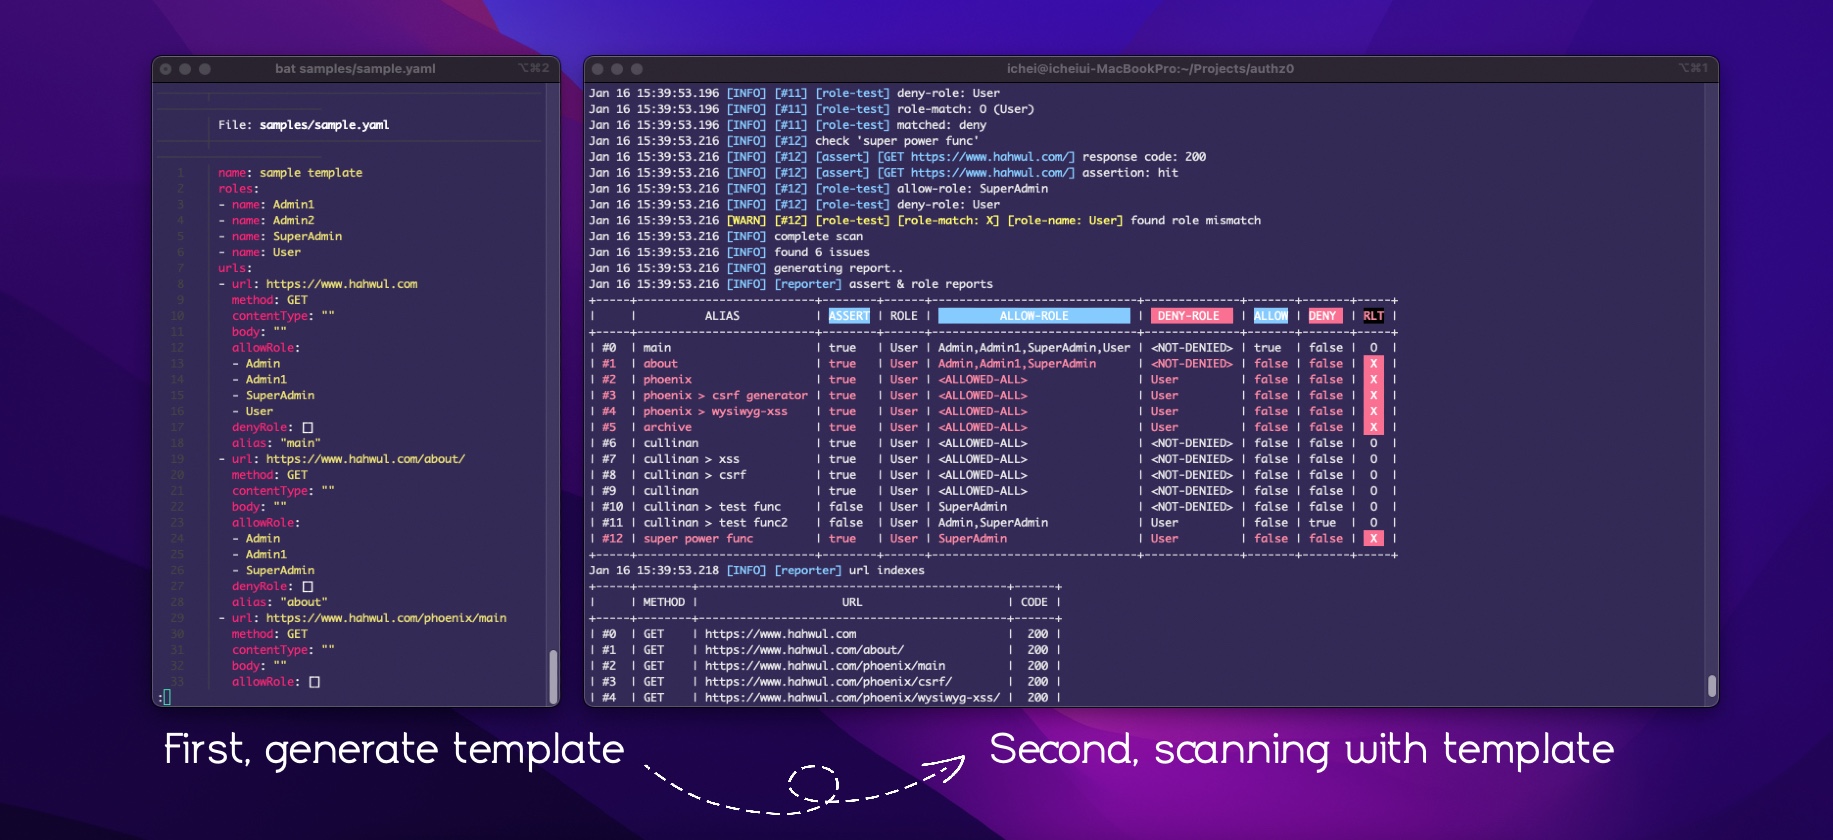 hahwul/authz0
Automatisiertes Autorisierungstest-Tool, das unbefugten Zugriff erkennt, indem es URLs mit rollenbasierten Anmeldeinformationen mithilfe von…
 lucky-luk3/grafiki
Threat-Hunting-Tool über Sysmon und Graphen
 yalcinyolalan/wssat
WEB SERVICE SICHERHEITSBEWERTUNGSWERKZEUG
 subgraph/vega
Subgraph Vega
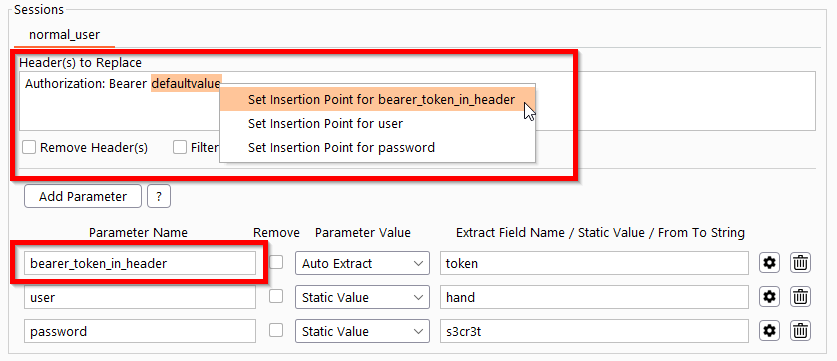 simioni87/auth_analyzer
Burp-Erweiterung zum Testen von Autorisierungsproblemen. Automatisiertes Wiederholen von Anfragen und Extrahieren von Parameterwerten im laufenden…
 aws/http-desync-guardian
Analysieren Sie HTTP-Anfragen, um Risiken von HTTP-Desync-Angriffen (Vorläufer von HTTP-Request-Smuggling/-Splitting) zu minimieren.
 tno-s3/wuppiefuzz
Ein coverage-gesteuerter REST-API-Fuzzer, entwickelt auf Basis von LibAFL
 brutelogic/unkover
Bash-Tester für die Umgehung von 403/401-Zugriffsbeschränkungen, der eine URL mit Header-Spoofing, Methodenmanipulation, Pfadnormalisierung und…
 ngalongc/openapi_security_scanner
Automatisierter Autorisierungs-Sicherheitsscanner für OpenAPI-basierte APIs. Testet GET-Endpunkte mit mehreren Anmeldedatensätzen, um…
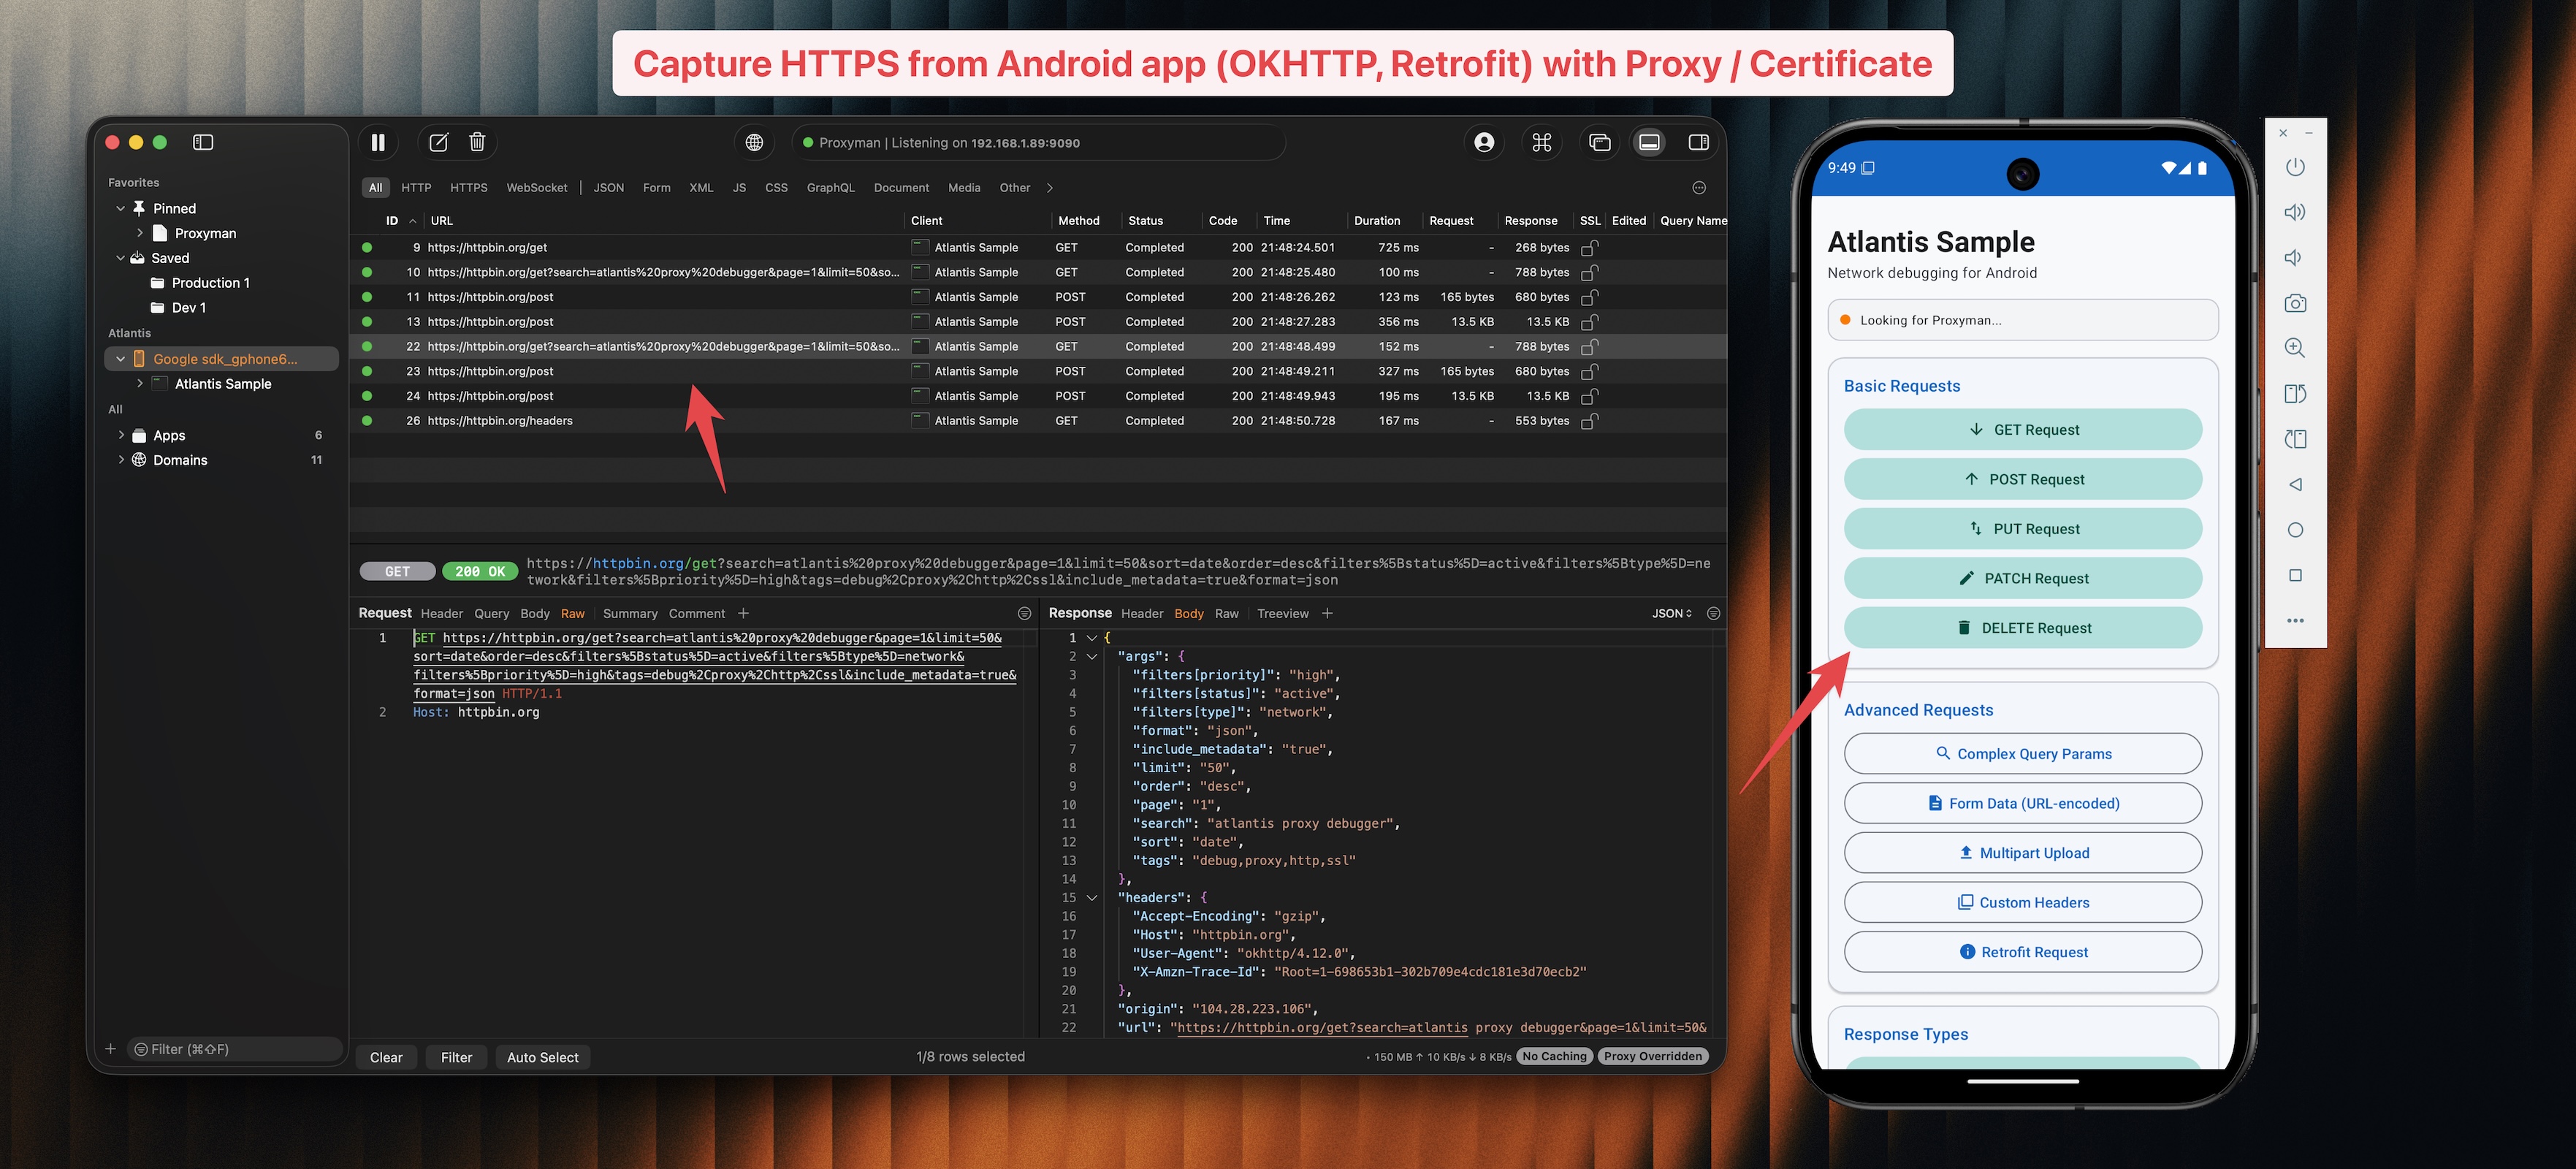 proxymanapp/atlantis-android
Erfasse HTTP/HTTPS-Datenverkehr von Android-Apps und sende ihn zum Debugging an Proxyman.
 bifrost-proxy/bifrost
Hochleistungsfähiger HTTP/HTTPS/SOCKS5-MITM-Proxy in Rust mit TLS-Interception, regelbasiertem Request-Rewriting, Traffic-Capture, Breakpoints,…
 dipjyotimetia/hybridtestframework
End-to-End-Tests von Web, API, Cloud, Events und Sicherheit
 aress31/openapi-parser
OpenAPI-Dokumente in Burp Suite einlesen, um Sicherheitsbewertungen von OpenAPI-basierten APIs zu automatisieren (von PortSwigger für die Aufnahme in…
 0x999-x/jsluicepp
jsluice++ ist eine Burp-Suite-Erweiterung, die für das passive und aktive Scannen von JavaScript-Datenverkehr mithilfe des CLI-Tools jsluice…








