#1
Tools, die sich auf Penetrationstests, Reverse Engineering und die Sicherung von Android-Apps und dem Android-Betriebssystem konzentrieren.
Kitploit empfohlen
 woshigenm/cve-2026-98937
Verifizierter PoC und Analyse für eine Umgehung der Berechtigungsprüfung im Linux perf/core, die Kernel-Callchain-Adressen an unprivilegierte…
 suffixing/apkscope
Android-Reverse-Engineering für Menschen und KI-Agenten: typisiertes Java in Millisekunden, Xrefs, API- und Secret-Recon, APK-Diff, erneutes…
 lauriewired/jadxecute
JADX-gui-Scripting-Plugin zur dynamischen Manipulation des Decompilers
 anasfik/flutterguard
Offline-Sicherheitsaudits für Flutter-APKs auf Android. Prüfen Sie Berechtigungen, SDKs, Endpunkte und potenzielle Secrets. Kein Root, kein Konto,…
 jankammerath/bogusmips
Forensische Analyse zum Disassemblieren, Reassemblieren, Reverse Engineering und Prüfen von Android-Apps
 k4n3co/lab-rats-v1.6
Lab-RATS ist ein leistungsstarkes und leichtgewichtiges Android Remote Administration Tool voller Funktionen, das Fernüberwachung, -verwaltung und…
 rapid7/metasploit-javapayload
Veraltete Java-Payload-Bibliothek für Metasploit, die mit Maven erstellte Java- und Android-Meterpreter-Agents bereitstellt. In metasploit-payloads…
 camsshaft/ionstack-s22-cve-2026-43499
Android-Kernel-Exploit für Samsung Galaxy S22, der über CVE-2026-43499 Root im Kernel-Bereich erlangt, mit SELinux permissive, gerätespezifischen…
 hmascs/ksuroot
Ein Rooting-Tool für den Android-Kernel mit einem Klick, das CVE-2026-43499 ausnutzt, um KernelSU zu installieren – mit offiziellen, gebündelten und…
 n1nj4sec/pupy
Pupy ist ein Open-Source, plattformübergreifendes (Windows, Linux, OSX, Android) C2- und Post-Exploitation-Framework, das in Python und C geschrieben…
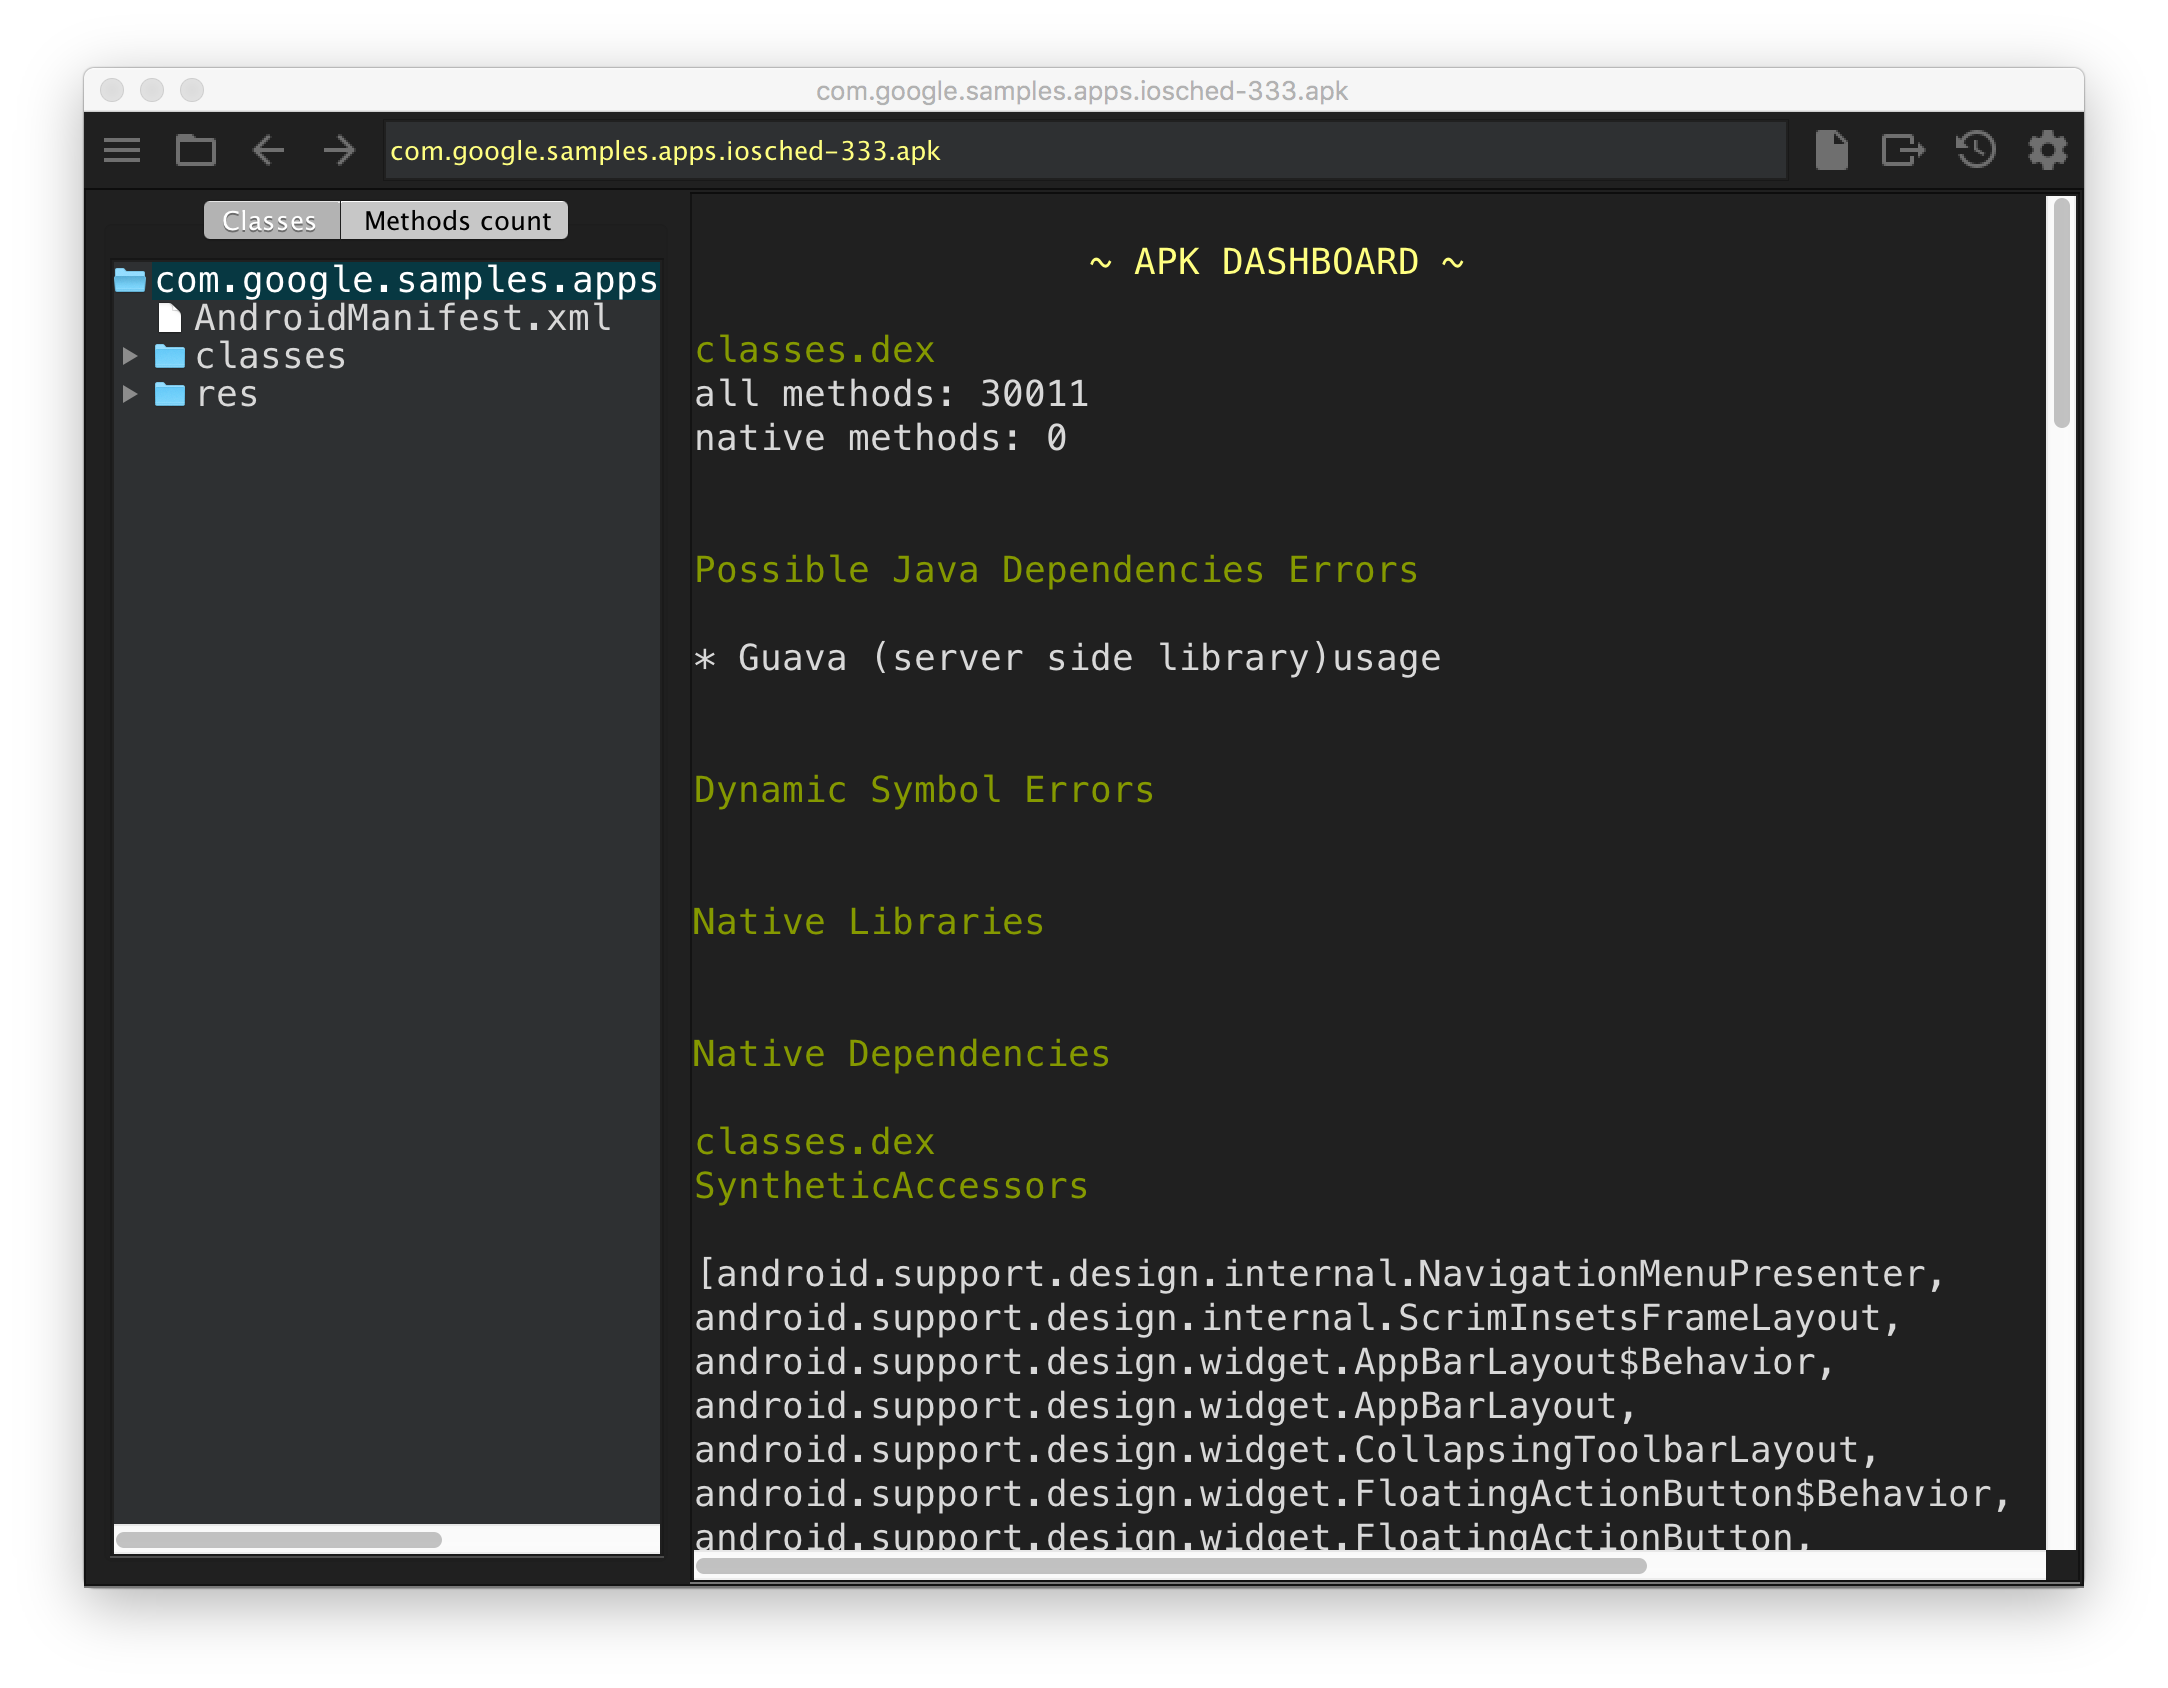 google/android-classyshark
Android- und Java-Bytecode-Viewer
 thespeedx/tbomb
Dies ist ein SMS- und Anruf-Bomber für Linux und Termux
 ahmyth/ahmyth-android-rat
Android Remote Administration Tool
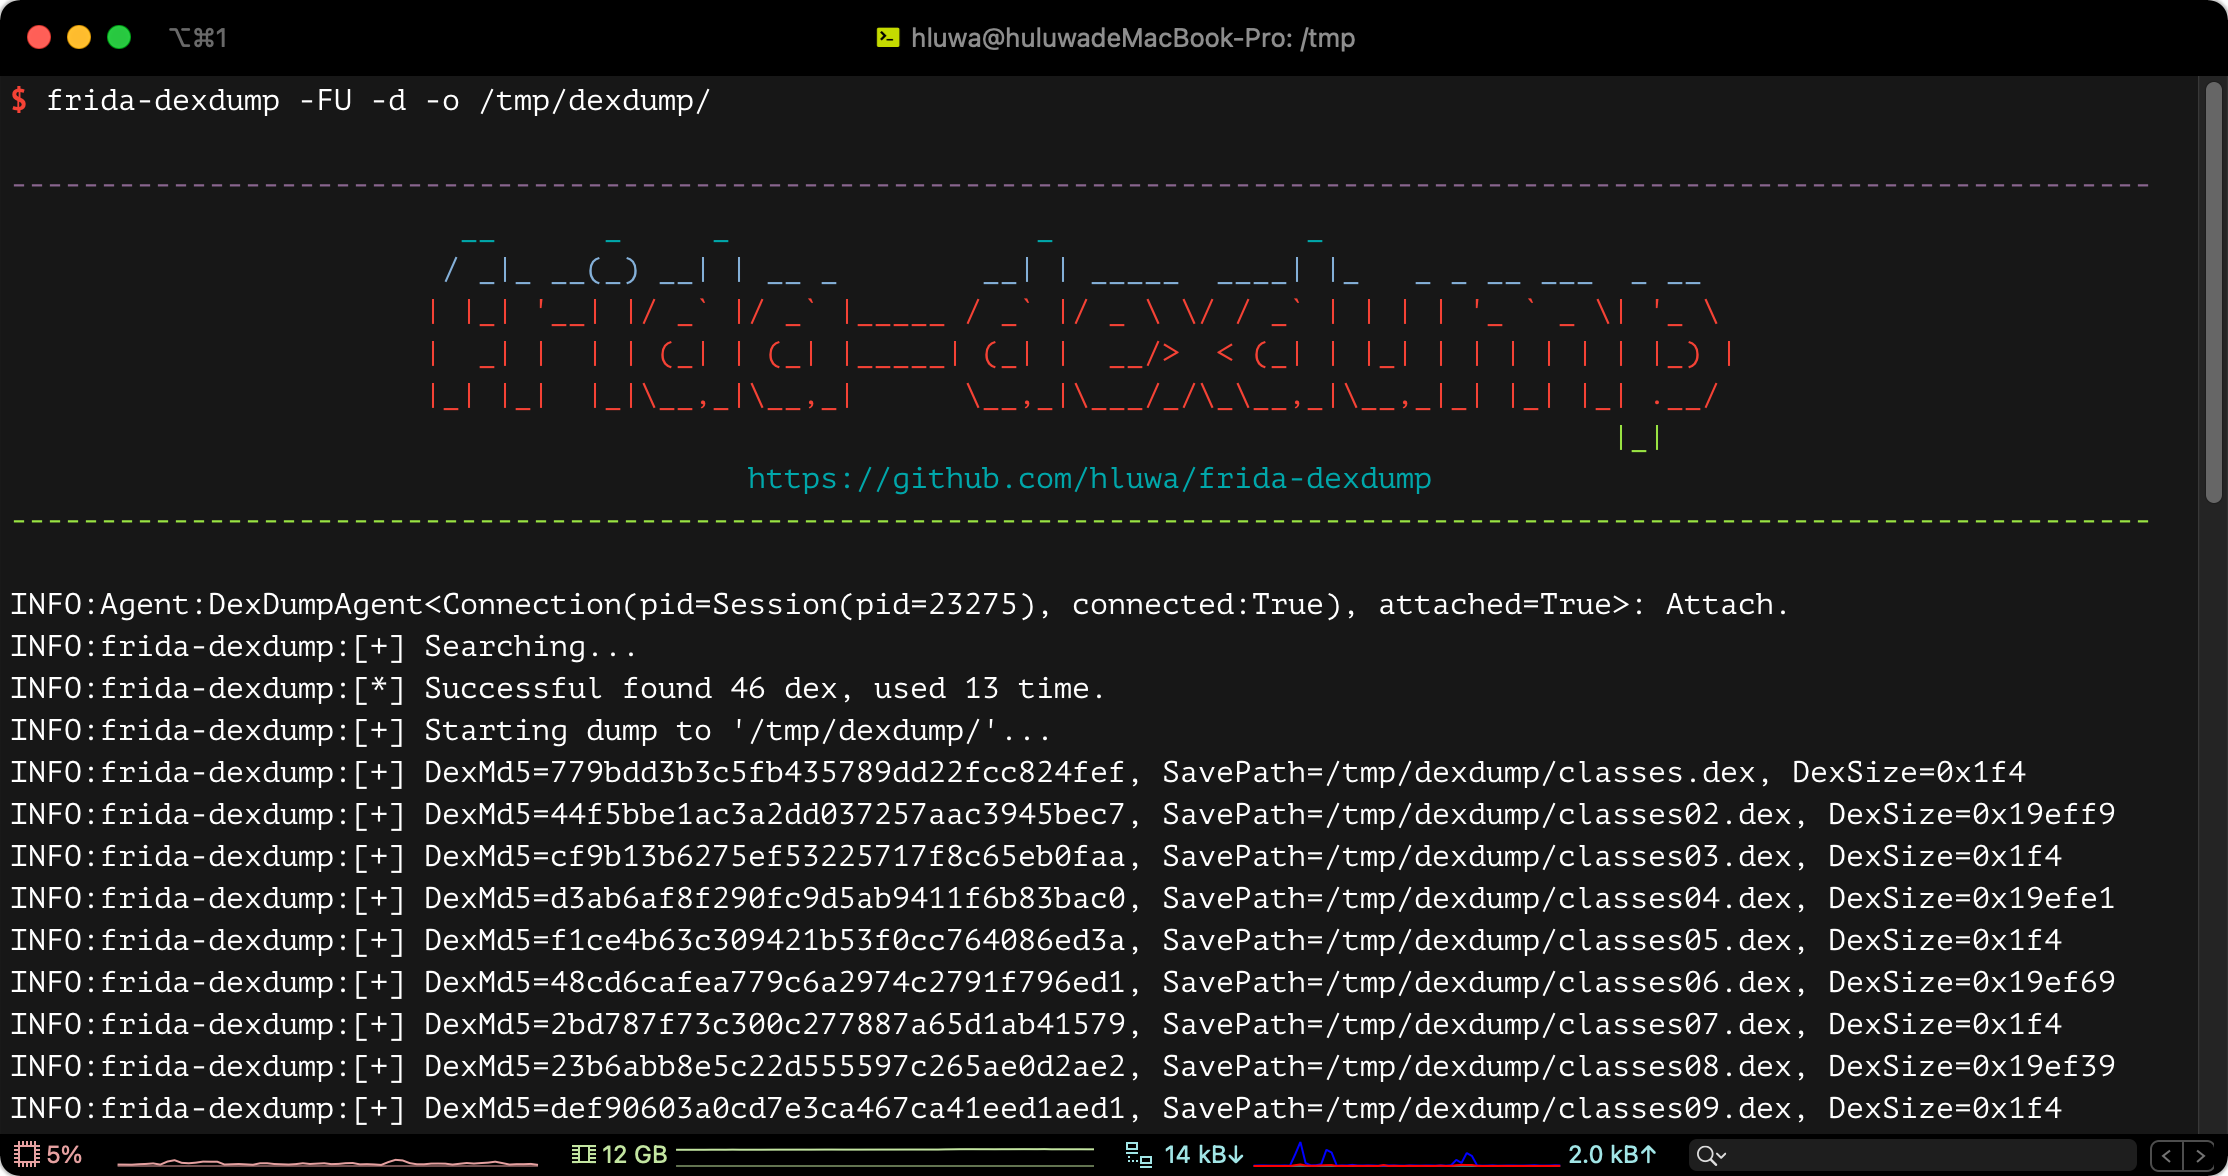 hluwa/frida-dexdump
Ein Frida-Tool, um Dex im Speicher zu dumpen und Sicherheitsingenieure bei der Analyse von Malware zu unterstützen.
 google/enjarify
Übersetzt Dalvik-Bytecode (DEX/APK) in äquivalenten Java-Bytecode und ermöglicht es Java-Analysewerkzeugen, Android-Anwendungen mit hoher Korrektheit…