

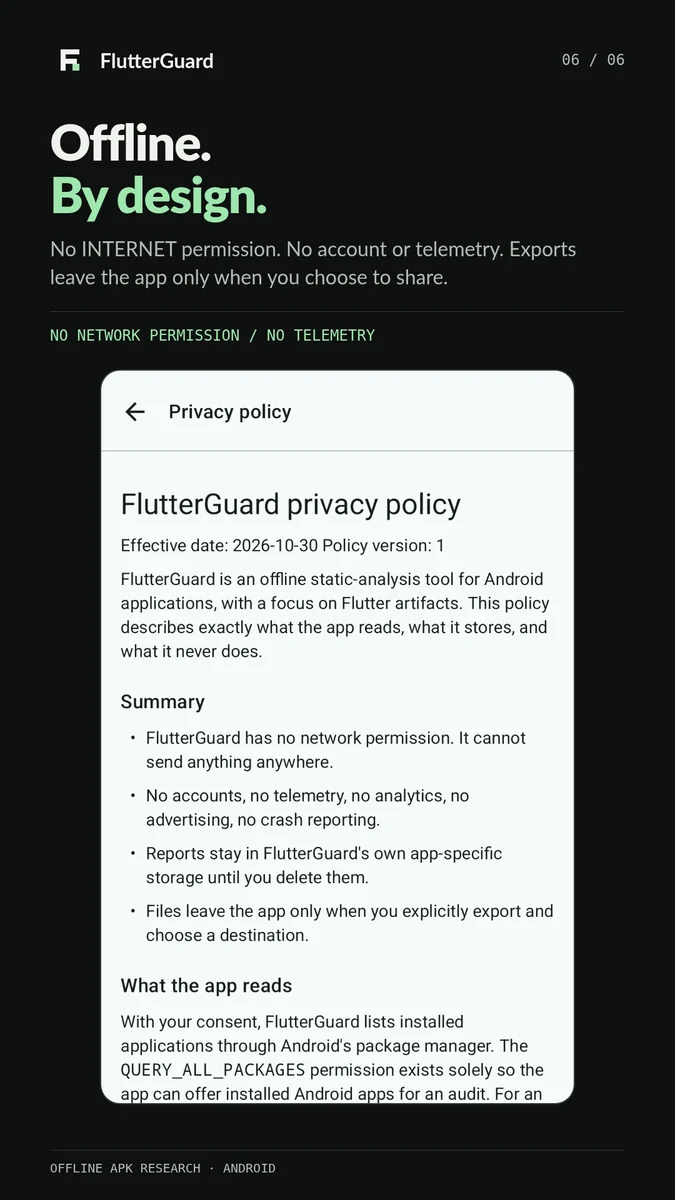
Offline-Sicherheitsaudits für Flutter-APKs auf Android. Prüfen Sie Berechtigungen, SDKs, Endpunkte und potenzielle Secrets. Kein Root, kein Konto, keine Werbung, keine Analyse.
Geräteinterne Sicherheitsprüfung für Flutter-Apps — kein Root, kein PC, kein Netzwerk.
Untersuche eine installierte Flutter-App oder wähle eine APK-Datei aus. Erhalte ein Artefakt-Inventar, Manifest-Risiken, eingebettete Endpunkte, potenzielle Geheimnisse und einen evidenzbasierten Bericht mit Bewertung A–F. Statische Befunde sind Hinweise zum Nachgehen, kein Beweis für eine Schwachstelle.



APK herunterladen · Google Play (sobald verfügbar) · Datenschutzerklärung
Flutter-Apps verbergen ihre Logik in libapp.so, liefern in Debug-Builds einen 100 MB großen Dart-Kernel mit und
vergraben API-Schlüssel in Assets, resources.arsc und nativen Bridge-Bibliotheken. Der übliche Rat —
„dekompiliere es auf deinem Desktop mit dieser Toolchain" — ist langsam, scheitert bei obfuskierten AOT-
Snapshots und erfordert ein passendes Dart SDK.
FlutterGuard erledigt den Teil, der vom Telefon aus funktioniert: Es liest die APK, die das Betriebssystem bereits
bereitstellt, parst die relevanten Formate (binäres XML, resources.arsc, DEX-Strings, String-Pool von libapp.so,
kernel_blob.bin, NOTICES.Z, Env-Dateien, X.509-Blobs) und erzeugt einen Bericht mit
Beweisen — alles offline, kein Root, keine Interception.
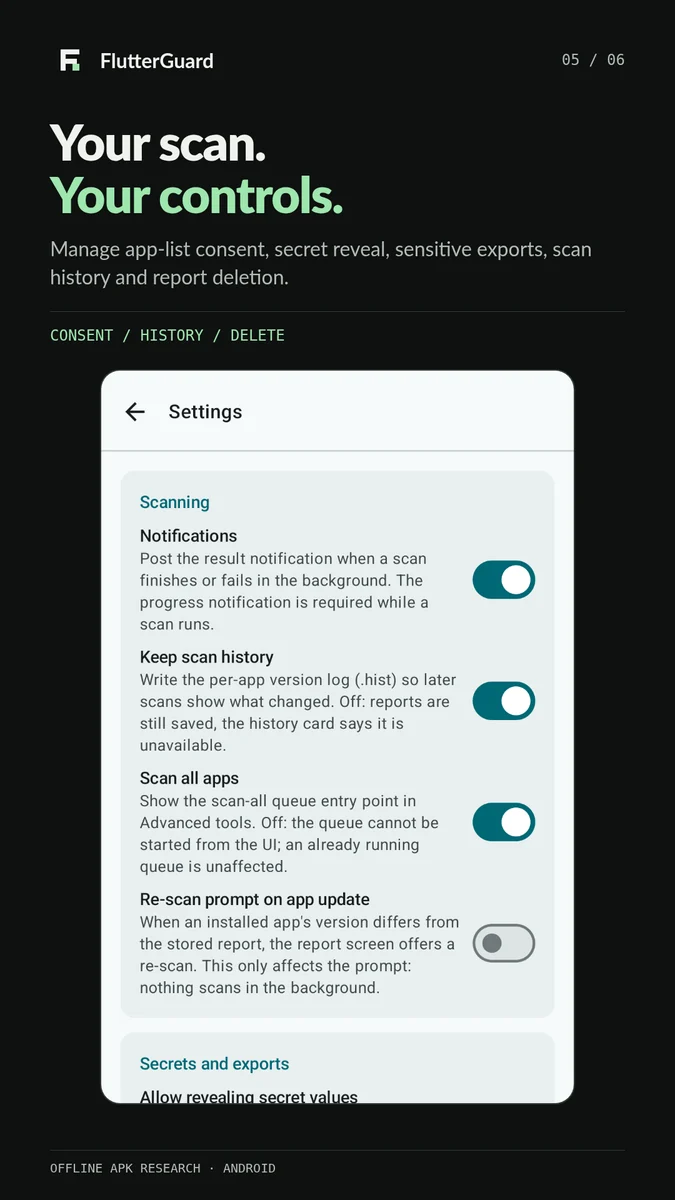
Es ist darauf ausgelegt, wiederholt ausgeführt zu werden: Jeder Scan wird mit Zeitstempel versehen und aufbewahrt, sodass der zweite Scan dir zeigt, was sich zwischen zwei Versionen derselben App geändert hat. In diesem Diff liegen die eigentlichen Befunde.
| App-Inventar | Berichtsbewertung | Befunde |
|---|---|---|
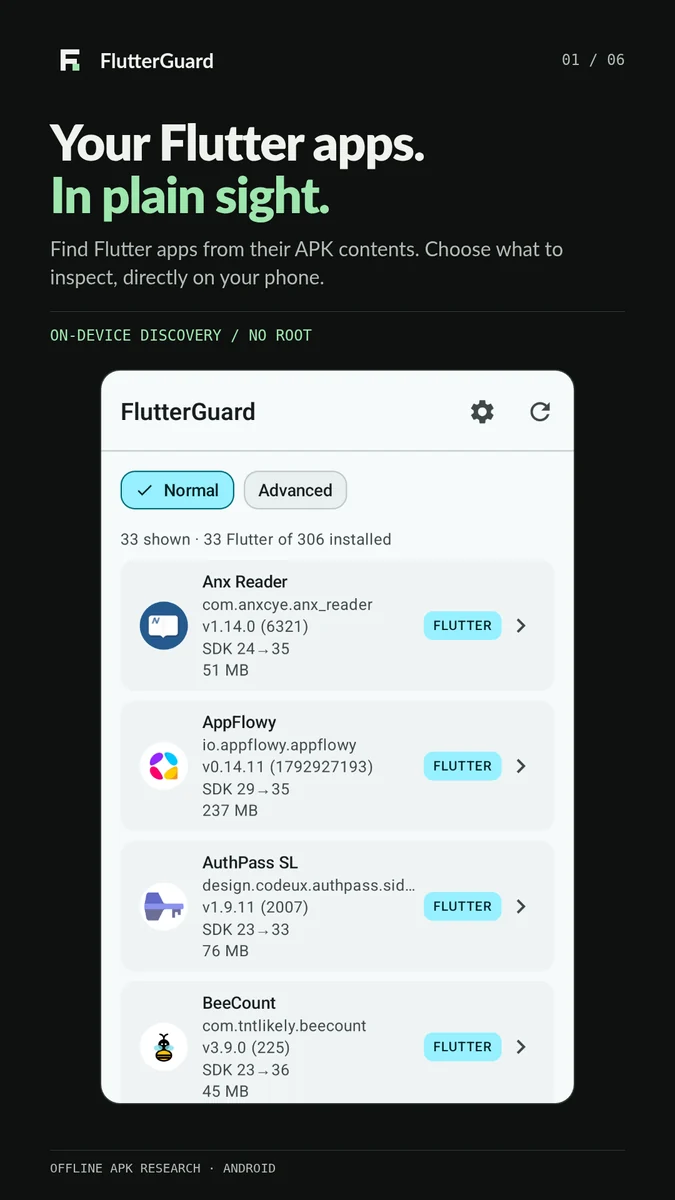 | 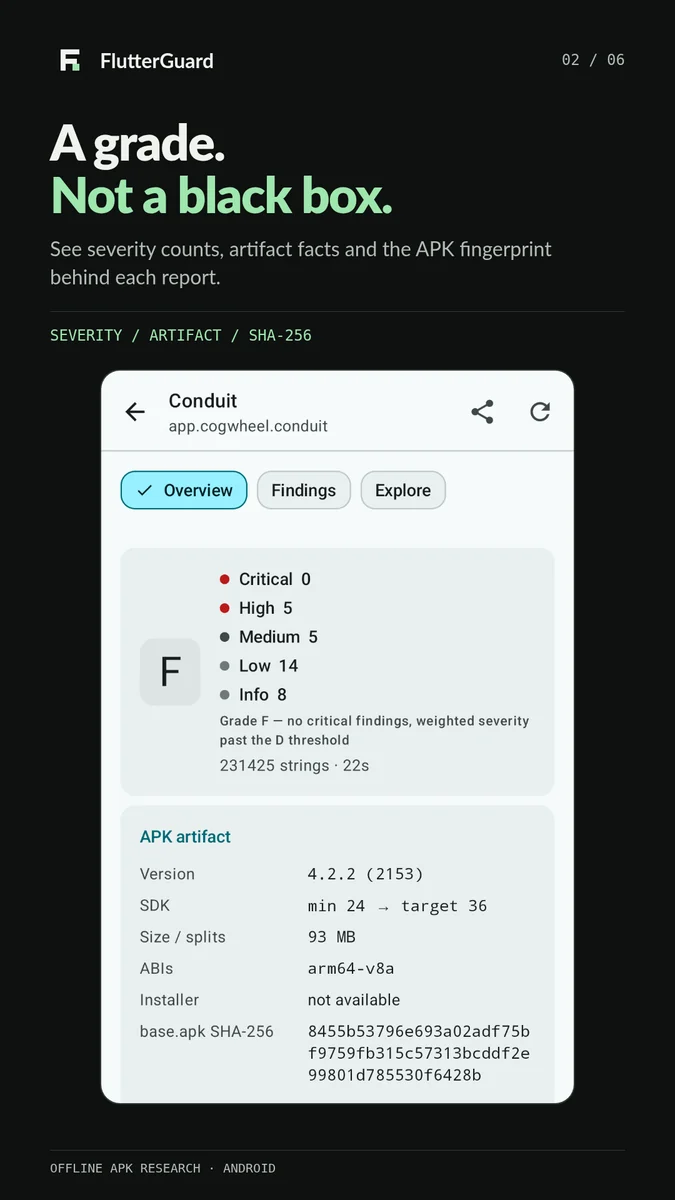 |  |
| Dienste und SDKs | Einstellungen | Datenschutz |
|---|---|---|
 |  |  |
Store-Assets und Listing-Texte · App-Symbol · Feature-Grafik
Wähle ein Bild aus, um die Store-Vorschau in voller Größe anzuzeigen.
Artefakt — Paket, Version, SDK-Bereich, ABIs, Größe, Split-Anzahl, Base-APK-Hash, jede native Bibliothek mit ihrer Größe und ihrem SHA-256-Präfix, Installer, Signaturschema (v1/v2/v3/v4), Signer-DN und Zertifikat-Fingerabdrücke, Erkennung von Debug-Zertifikaten.
Flutter-Spezifika — ist das wirklich Flutter, AOT oder Debug (JIT-Kernel), Größe von kernel_blob.bin,
Vorhandensein eines JIT-Snapshots, Dart-Engine-Version, Obfuskierungszustand, aus
NOTICES.Z und package:-URIs rekonstruiertes Dart-Paket-Inventar sowie ein Fingerabdruck, den du an eine Desktop-Nachverfolgung übergeben kannst
(Blutter/reFlutter benötigen den exakten Engine-Build).
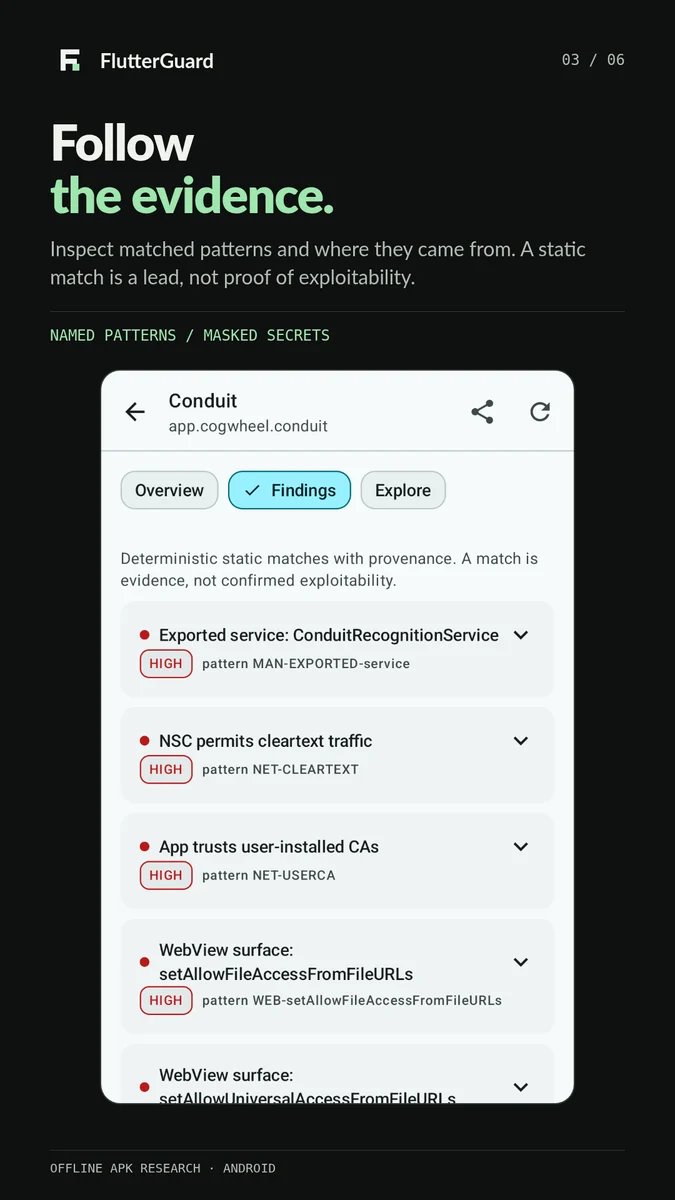
Manifest-Risiko — Berechtigungen, exportierte Activities/Services/Receiver/Provider, Debug-fähig, Backup, Klartext-Richtlinie, Netzwerksicherheitskonfiguration (base-config vs. domain-config, nur Loopback- Klartext, Vertrauen in Benutzer-CAs, Pin-Sets, Debug-Overrides), Deep Links aggregiert pro Schema.
Secrets und Endpunkte — API-Schlüssel (Google, AWS, Stripe, Supabase, Sentry, Firebase, OpenAI,
GitHub, Slack, Sendgrid, Telegram), OAuth-Client-IDs, JWT-ähnliche Blobs, DB-/Broker-URIs mit eingebetteten
Anmeldedaten, Private-Key-Blöcke mit echtem Inhalt, eingebettete X.509-Zertifikate (aus PEM-
Body-Zeilen zusammengesetzt, wenn ein Dump sie aufteilt), Dart---dart-define-Namen und .env/.env.prod-Dateien mit
Anzahl der Anmeldedaten.
Endpunkte — Hosts aus allen Quellen, klassifiziert als first-party / staging / internal / saas:X /
ip-literal, Endpunktlisten aus YAML/TOML-Service-Konfigurationen (im Stil von uri: btc-electrum.example:50002),
API-Routen aus dem Dart-Snapshot, wiederhergestellte Quellpfade, WebView-Risikoflags,
MethodChannel-Inventar aufgeteilt in app / plugin / standard.
Native Oberfläche — flutter_rust_bridge und andere FFI-Bridges, Anzahl der JNI-Java_*-Einstiegspunkte.
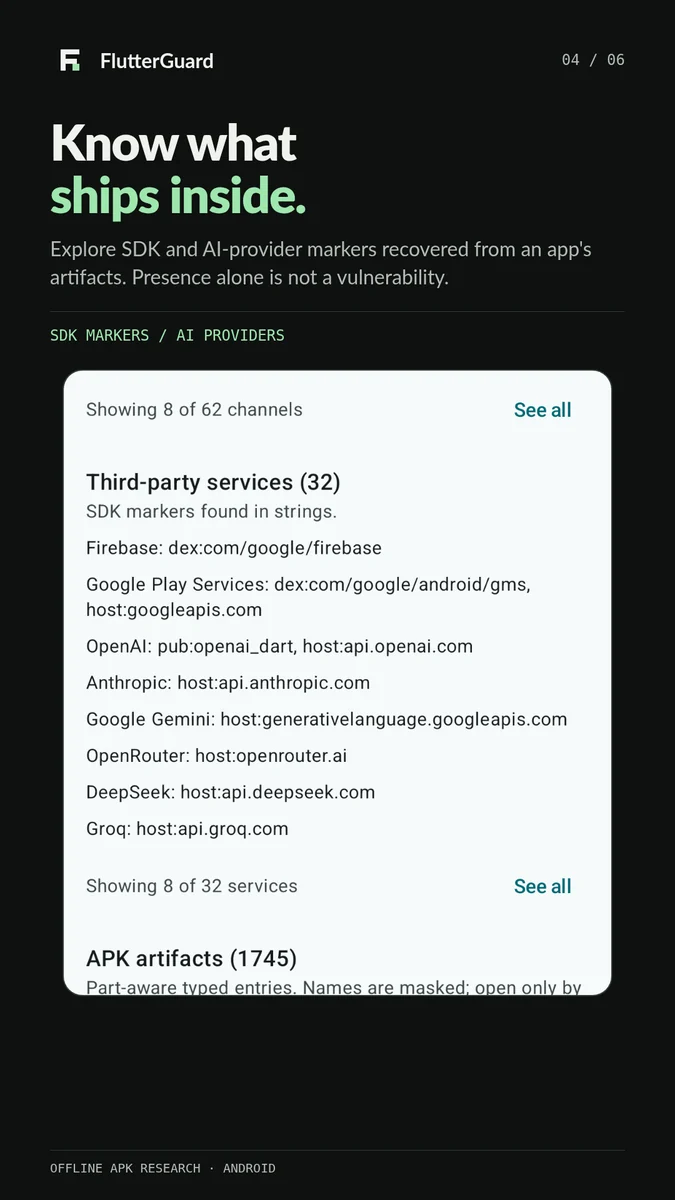
Drittanbieter- und KI-Oberfläche — die SDK-Fingerprint-Tabelle deckt ~135 Dienste ab, jeweils abgeglichen über
Zip-Pfad, DEX-Deskriptor, Pub-Paket oder Host: alles von Firebase, Play Services, Abrechnung,
Werbung und Attribution bis hin zu Auth (Auth0, Clerk, Appwrite, Stytch, WorkOS), Realtime (Agora, LiveKit,
Stream, Sendbird), Zahlungen (Stripe, RevenueCat, PayPal, Paddle), Backends (PocketBase, Nhost,
Supabase) und Vektorspeichern. Anbieter großer Sprachmodelle werden einzeln inventarisiert —
OpenAI, Anthropic, Gemini, Groq, Mistral, Cohere, DeepSeek, OpenRouter, Together, Fireworks,
Perplexity, xAI, HuggingFace, Replicate, Bedrock, DashScope, Moonshot, GLM, MiniMax, ElevenLabs,
Stability — plus On-Device-Runtimes, signalisiert durch localhost:11434 (Ollama) und localhost:1234
(LM Studio) sowie ComfyUIs :8188. Derselbe Durchlauf benennt die Werbe-, Analyse- und Crash-SDKs, die eine App
ausliefert, was üblicherweise der überraschendste Teil eines Berichts ist.

