
 #1

 hahwul/droid-hunter
(veraltet) Schwachstellenanalyse von Android-Anwendungen und Android-Pentest-Tool
 certcc/keyfinder
Ein Werkzeug zum Auffinden und Analysieren privater (und öffentlicher) Schlüsseldateien, einschließlich Unterstützung für Android-APK-Dateien.
 hyln9/vikiroot
CVE-2016-5195 (Dirty COW) PoC für Android 6.0.1 Marshmallow
 nvisium-jack-mannino/owasp-goatdroid-project
*Dieses Projekt wird nicht mehr gepflegt* OWASP GoatDroid ist eine voll funktionsfähige und eigenständige Trainingsumgebung, um Entwickler und Tester…
 eybisi/kavanoz
Statisches Entpacken gängiger Android-Banker-Malware.
 labcif/fama
Forensische Analyse für mobile Apps (FAMA) -- Modul für den Autopsy Forensic Browser
 linuxoid-cn/mi8e5-unlocker-by-cve-2026-43499
Automatisiertes Entsperrungs-Hilfstool für das 8E5-Modell basierend auf CVE-2026-43499, nur für autorisierte Sicherheitsforschung und die Verwendung…
 k0mraid3/k0mraid3s-system-shell-prebuilt
Exploit, den ich im Oktober 2022 mit dem Android-Paketmanager-Binary (pm) und der Art und Weise, wie es Debugging-Flags verarbeitete, entdeckte,…
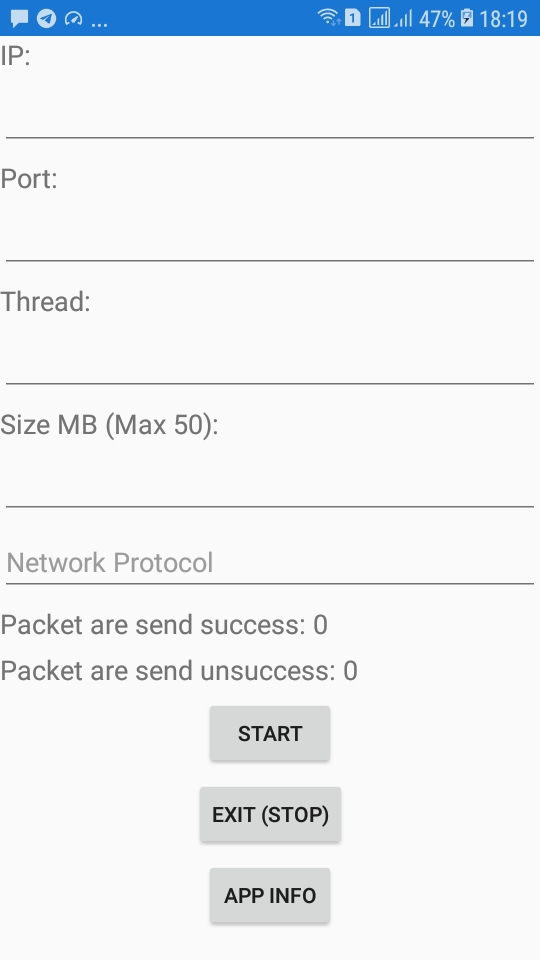 blueskychan-dev/ddospacket
Eigenes Telefon für DoS-Angriff ohne Termux nutzen! (Android 5.1+)
 davidbuchanan314/cowroot
Universelles Android-Root-Tool basierend auf CVE-2016-5195. Bleiben Sie dran.
 liznzn/cve-2019-2215
Temproot für Bravia TV über CVE-2019-2215.
 ylarod/cve-2023-5521
Root-Übernahme durch Signatur-Spoofing in KernelSU
 s1204it/cve-2023-6241
CVE-2023-6241 für Pixel 8
 lanrat/tethr
Umgehung der Android-Tethering-Bereitstellungsprüfung (CVE-2017-0554)
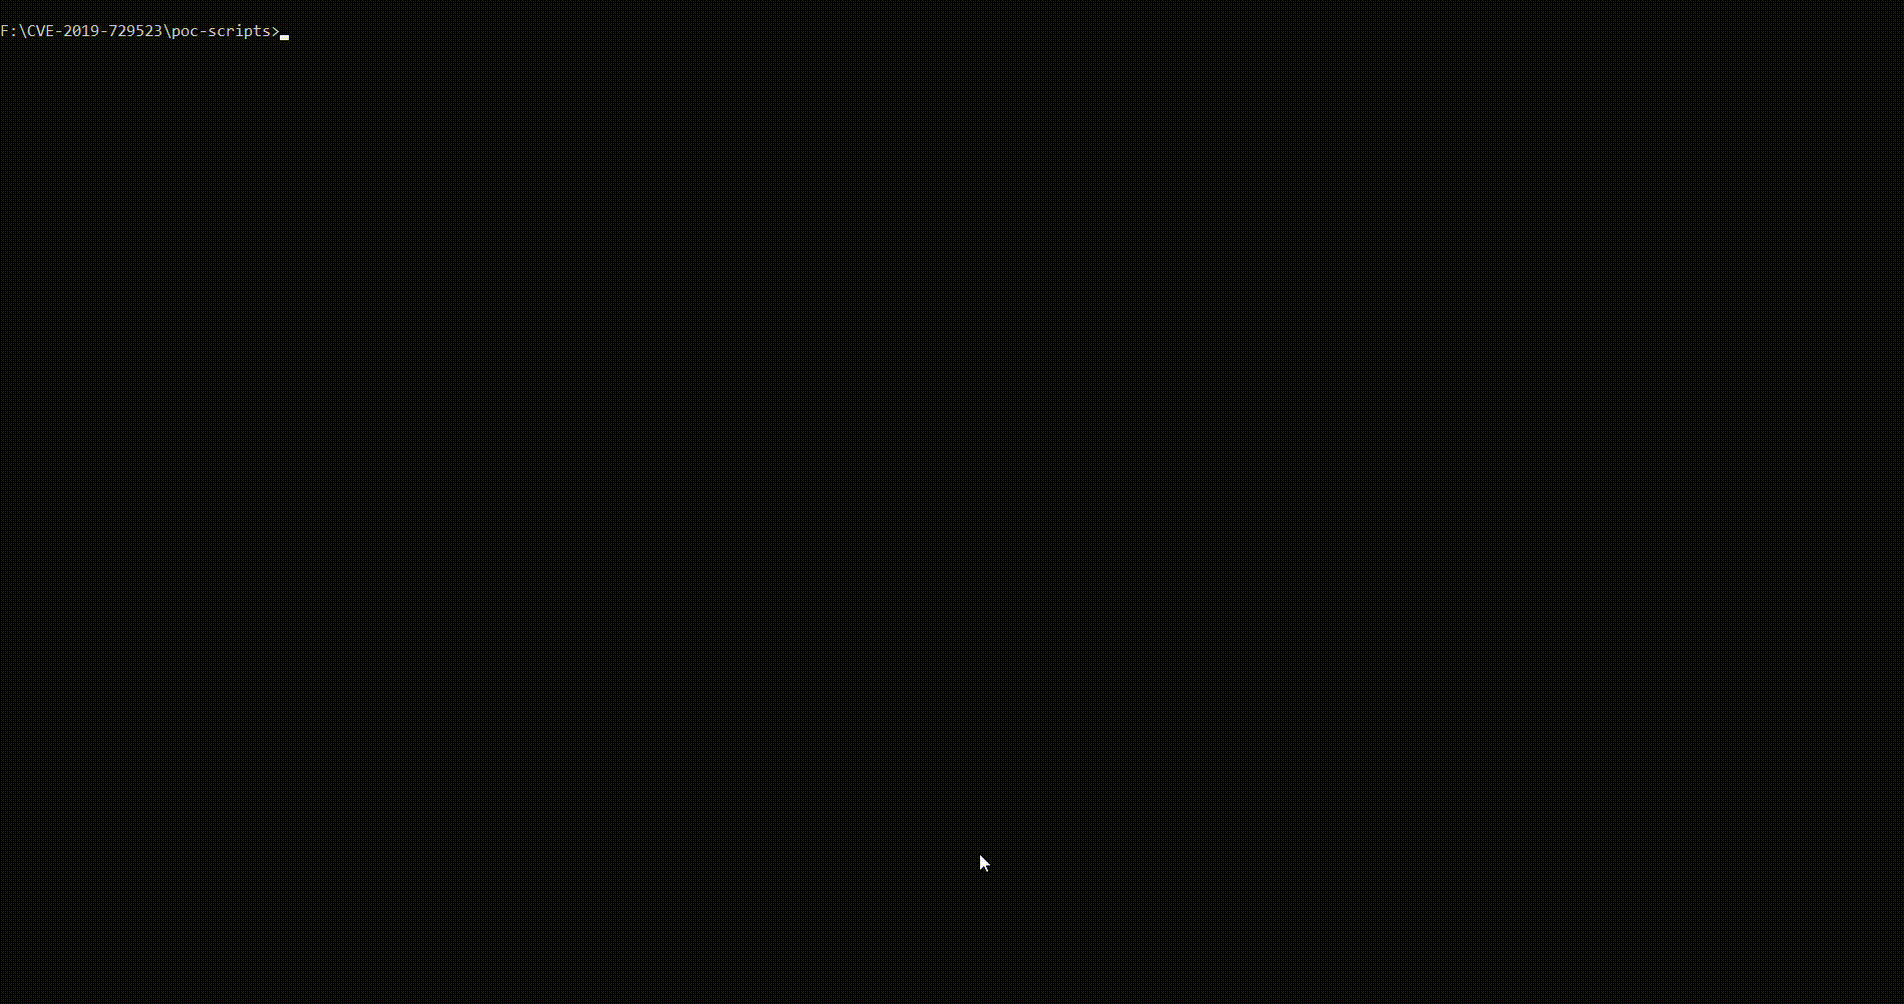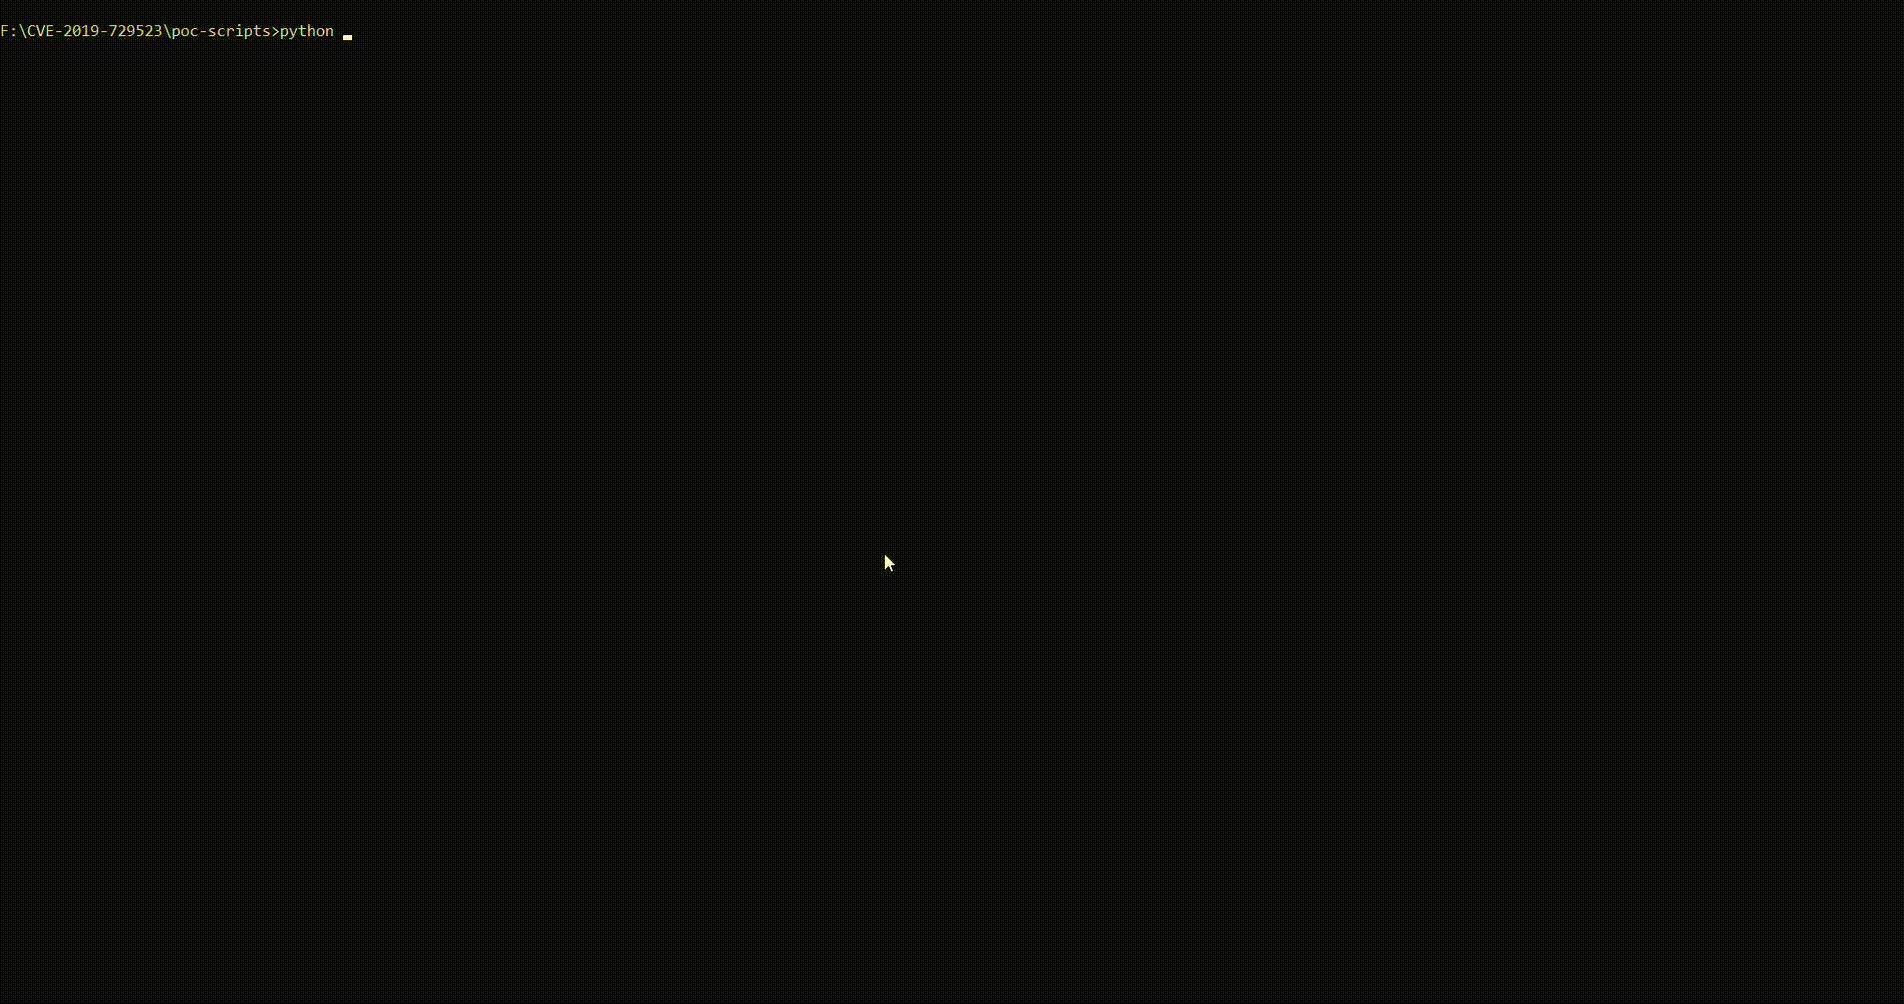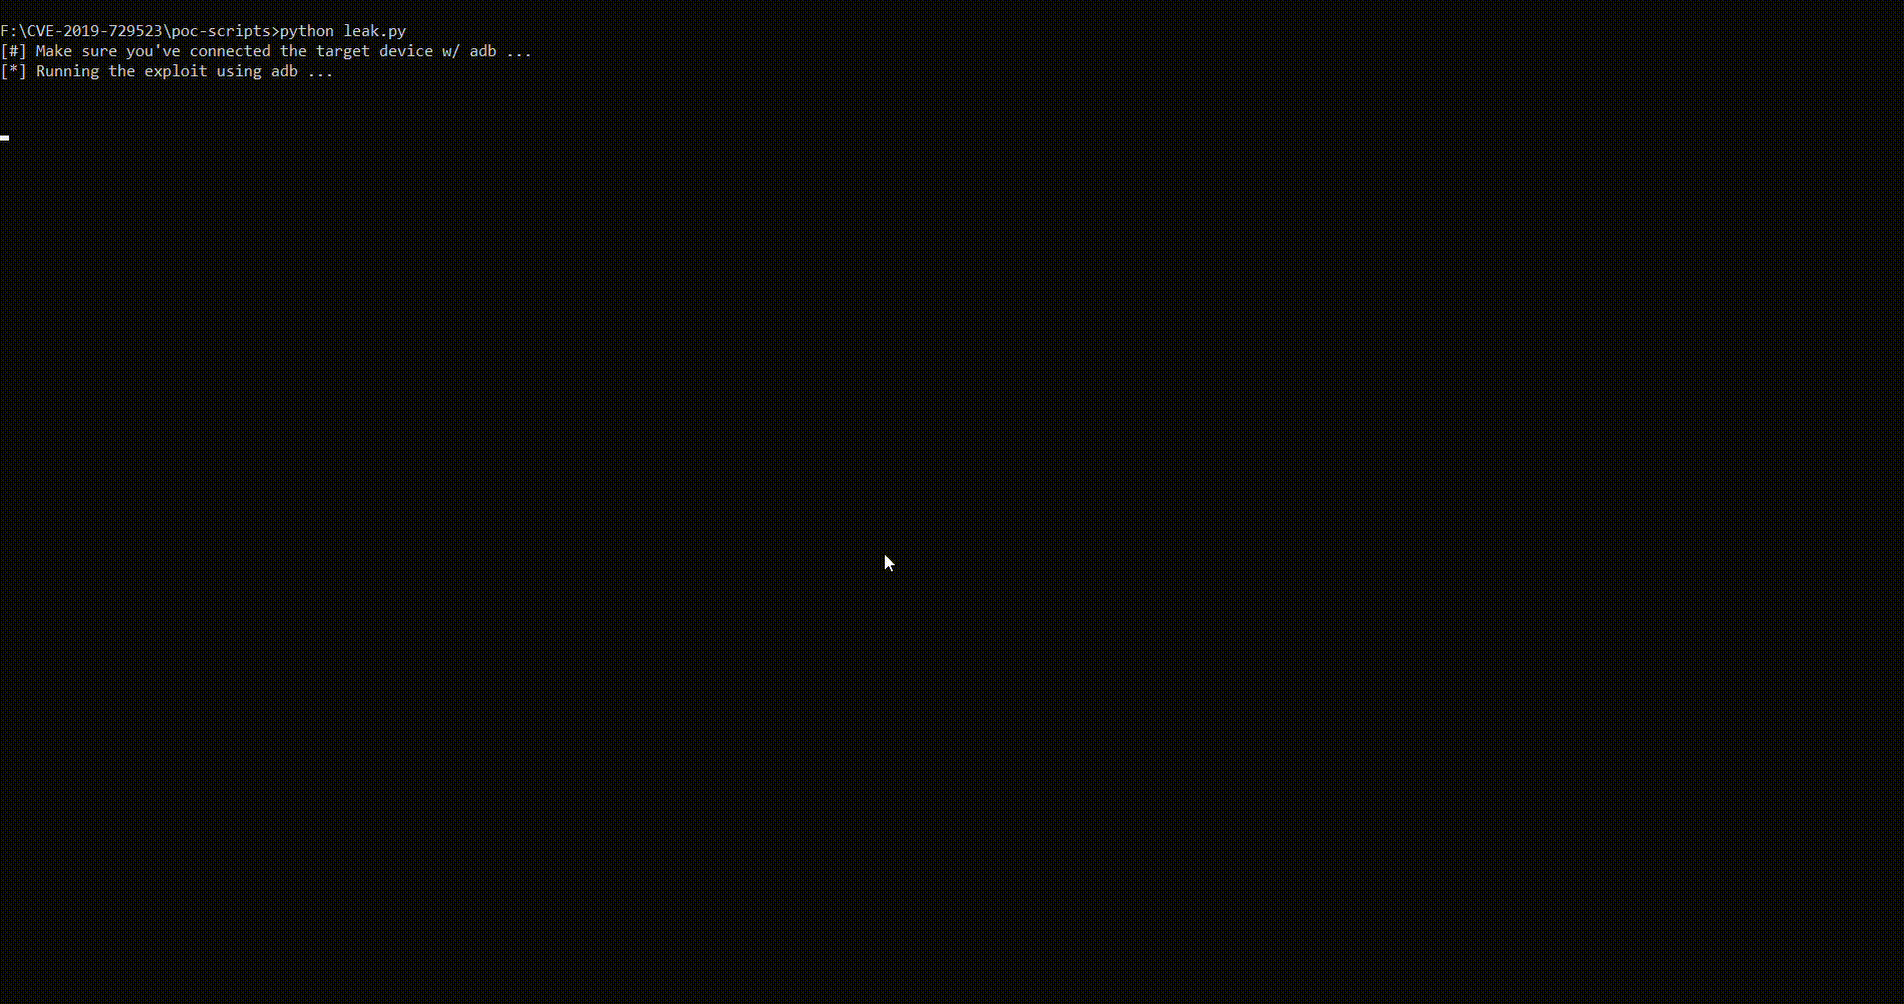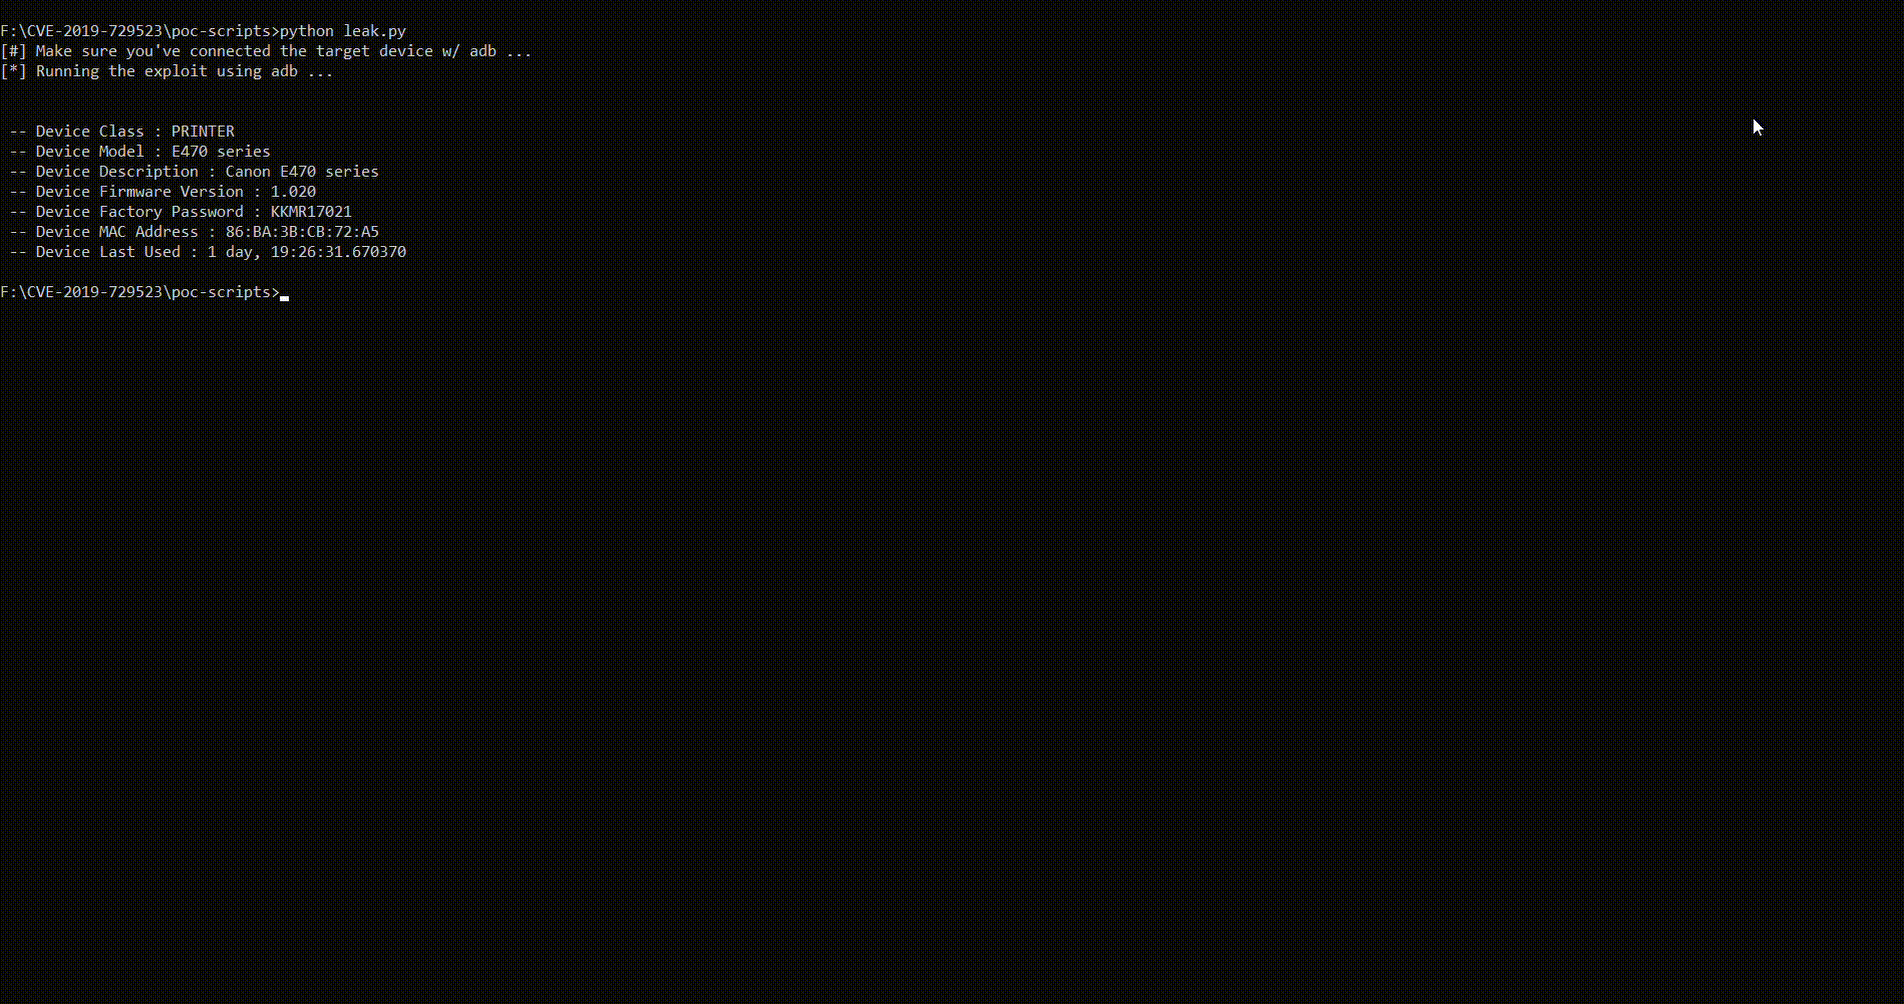 0x48piraj/cve-2019-14339
POC für CVE-2019-14339 Canon PRINT 2.5.5
 indiandragon/shellshock-vulnerability-scan
Android-App zum Scannen auf Bash-Sicherheitslücke – CVE-2014-6271, auch bekannt als Shellshock
 meowkis/tcp-zerocopy-sm
ghostlock + tcp-zerocopy-Hybrid CVE-2026-43499-Anpassung für Samsung-Kernel









